Instalação do servidor Edge Gateway
Nota
Recordamos que a mudança para root nas máquinas Debian deve ser feita com o seguinte comando:
1 | |
Transferência do espelho e das ferramentas necessárias
O espelho CyberElements Cleanroom 4.6 e a chave de assinatura do repositório da Systancia podem ser transferidos a partir deste link (requer a criação de uma conta de cliente): Systancia Marketplace
Além do espelho e da chave, serão necessárias ferramentas de terceiros para o processo de upgrade:
- Um cliente SSH (no Windows, pode utilizar o PuTTY)
- Um cliente SCP (no Windows, podem utilizar-se as ferramentas WinSCP ou FileZilla)
Utilize o cliente SSH para se ligar remotamente ao seu servidor.
Utilize o cliente SCP para transferir ficheiros para a sua máquina remota.
Preparação da instalação
Configuração da rede
Recomenda-se vivamente definir um endereço de rede estático para o servidor Edge Gateway. Para isso, é primeiro necessário obter o nome da interface de rede da sua máquina e o seu endereço MAC. Execute o seguinte comando como root:
1 | |
Este comando apresenta o nome da interface de rede, o seu estado, o seu endereço MAC e as definições da interface.
Exemplo
Depois de executado o comando, é apresentado o seguinte resultado:
1 | |
O nome da interface de rede é ens192 e o seu endereço MAC é 00:50:56:a1:56:9f.
Uma vez obtidos o nome da interface de rede e o endereço MAC, já é possível editar a configuração de rede da máquina.
Edite o ficheiro /etc/network/interfaces para o modificar segundo o modelo seguinte:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Em que:
INTERFACE_NAMEdeve ser substituído pelo nome da interface de rede obtido anteriormente.MAC_ADDRESSdeve ser substituído pelo endereço MAC obtido anteriormente.IP_GWdeve ser substituído pelo endereço IP do servidor.NETMASKdeve ser substituído pela máscara de rede associada ao endereço IP.NETWORK_GATEWAYdeve ser substituído pelo gateway de rede predefinido.IP_DNSdeve ser substituído pelo endereço IP do servidor DNS. Se for necessário configurar vários servidores (3 no máximo), separe-os com um espaço.DNS_SUFFIXdeve ser substituído pelo sufixo DNS a utilizar. Se não for necessário indicar nenhum sufixo, elimine a linha.
Exemplo
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Antes de aplicar a configuração, faltam três etapas a concluir.
A primeira consiste em instalar os pacotes resolvconf e bridge-utils para que a configuração DNS indicada no ficheiro anterior possa ser aplicada e a interface br0 possa ser utilizada:
1 | |
A segunda consiste em verificar a configuração do ficheiro /etc/hosts no que respeita ao endereço IP principal da máquina (IP_GW).
Para isso, edite o ficheiro /etc/hosts e verifique se a segunda linha tem o formato seguinte:
2 | |
Exemplo
Se a máquina se chamar EDGE-GATEWAY sem pertencer a um domínio e o seu endereço IP IP_GW for 172.16.10.10, o ficheiro seria preenchido da seguinte forma:
2 | |
Se a máquina pertencer ao domínio DOMAIN.LOCAL, o ficheiro seria preenchido da seguinte forma:
2 | |
Atenção!
Uma configuração incorreta do ficheiro pode provocar um erro ao instalar o pacote collectd.
Resta apenas reiniciar o servidor:
1 | |
Configuração do gestor de pacotes APT
Carregue para o diretório /tmp/ do servidor, através de um cliente SCP, os ficheiros transferidos do Systancia Marketplace:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Ligue-se ao servidor como root e execute depois os seguintes comandos para descompactar o repositório da Systancia, configurar a sua utilização no APT e autenticá-lo.
1 2 3 4 5 | |
Recomendamos vivamente que desative a instalação de pacotes desnecessários ao executar os comandos apt. Para isso, execute o seguinte comando:
1 | |
Instalação do servidor Edge Gateway do CyberElements Bastion
Instalação dos componentes básicos
Inicie a instalação dos componentes com o seguinte comando, executado como root:
1 | |
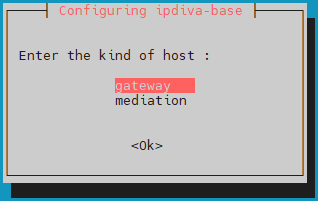
Depois de transferidas todas as dependências, abre-se uma janela que lhe pede para selecionar o tipo de servidor. Selecione gateway:
O que fazer em caso de erro?
Se existir um erro nas informações introduzidas, continue a instalação do pacote ipdiva-base e utilize depois o seguinte comando para reconfigurar o servidor:
1 | |
Instalação dos componentes Edge Gateway
Inicie em seguida a instalação dos componentes próprios do Edge Gateway com o seguinte comando:
1 | |
Os componentes do servidor Edge Gateway estão agora instalados. Resta apenas reiniciar a máquina para que os componentes recém-instalados possam inicializar-se:
1 | |
Instalação dos componentes HTML5 Gateway
Utilize o seguinte comando para iniciar a instalação dos componentes HTML5 Gateway no servidor Edge Gateway:
1 | |
Utilize as seguintes linhas de comandos para ativar e configurar as funcionalidades de transferência de ficheiros e de impressora virtual:
1 2 3 | |
Configuração
Configurações prévias à ligação do HTML5 Gateway
Para que as aplicações HTML5 funcionem, é necessário configurar definições adicionais no servidor Mediation Controller. Ligue-se ao servidor Mediation Controller como root.
Crie ou modifique o ficheiro /etc/ipdiva/httpd/commonParameters.extra.conf para acrescentar uma secção equivalente à seguinte:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Em que:
- O
URL_HTML5deve ser substituído pelo conteúdo do campoURLdo HTML5 Gateway configurado na consola de administração durante a geração do token de pairing. GW_NAMEdeve ser substituído pelo nome de um Edge Gateway situado no mesmo servidor que o HTML5 Gateway. O carácter | no final da linha deve ser conservado.ORGANIZATION_NAMEdeve ser substituído pelo nome da organização à qual se liga o Edge Gateway anterior.
Exemplo
Para uma plataforma com a configuração seguinte:
- Nome da organização:
my-organization-name - Declaração do HTML5 Gateway na consola de administração:
- Name:
html5-gateway - URL:
HTML5 - Protocol:
WebSocket
- Name:
- Um servidor Edge Gateway possui:
- Um serviço Edge Gateway com o nome
edge-gateway - Um serviço HTML5 Gateway com o nome
html5-gateway
- Um serviço Edge Gateway com o nome
O ficheiro de configuração /etc/ipdiva/httpd/commonParameters.extra.conf criado ficará configurado da seguinte forma:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Antes de aplicar as novas definições, é necessário verificar que a nova configuração não provoca nenhum erro bloqueante no servidor web Apache2.
Para isso, execute o seguinte comando:
1 | |
Se a resposta for Syntax OK, as alterações podem ser aplicadas com o comando abaixo. Caso contrário, verifique a sua configuração no ficheiro /etc/ipdiva/httpd/commonParameters.extra.conf.
1 | |
Ligar o Edge Gateway e o HTML5 Gateway
Atenção!
Se utilizar certificados emitidos por uma autoridade de certificação (CA) diferente da da Systancia para o componente SSL Router, deve adicionar a CA raiz às CA de confiança do Edge Gateway: adicionar a CA raiz do SSL Router às CA de confiança para a ligação do Edge Gateway ou do HTML5 Gateway.
Para configurar as instâncias do Edge Gateway e do HTML5 Gateway no servidor, siga as informações da documentação seguinte: Pairing do servidor