Keeper Enterprise Password Management (Keeper EPM)
Pré-requisitos
Para que o CyberElements Bastion possa comunicar com o Keeper EPM através das suas API, deve dispor de uma licença Keeper Secrets Manager (KSM) e atribuí-la a uma conta de serviço.
A atribuição da licença está descrita no guia de introdução ao KSM: KSM Getting Started Guide
Numa plataforma CyberElements Bastion, certifique-se de que o servidor ou os servidores Mediation Controller têm acesso aos servidores Keeper EPM em função da localização onde as credenciais são armazenadas:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Configuração
Criar um token de acesso KSM
Antes de estabelecer a ligação KSM, tem de gerar um token de acesso KSM.
Atenção!
Os tokens KSM dão acesso às credenciais contidas numa única pasta partilhada (Shared folder). Se as suas contas não estiverem neste tipo de pasta, terá de as mover.
Para criar um token de acesso KSM, inicie sessão com a conta de serviço no Vault Keeper EPM e siga estes passos:
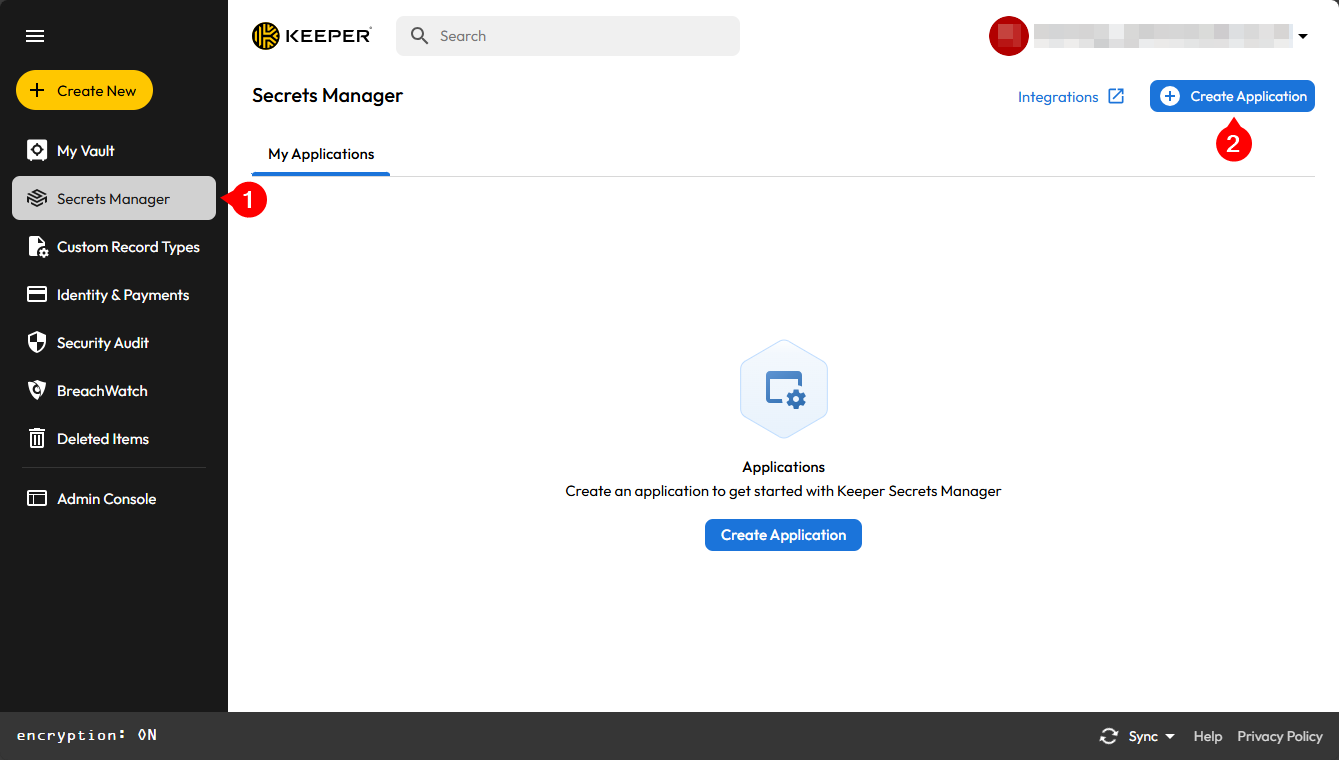
- Clique no menu
Secret Manager - Clique no botão
Create an application
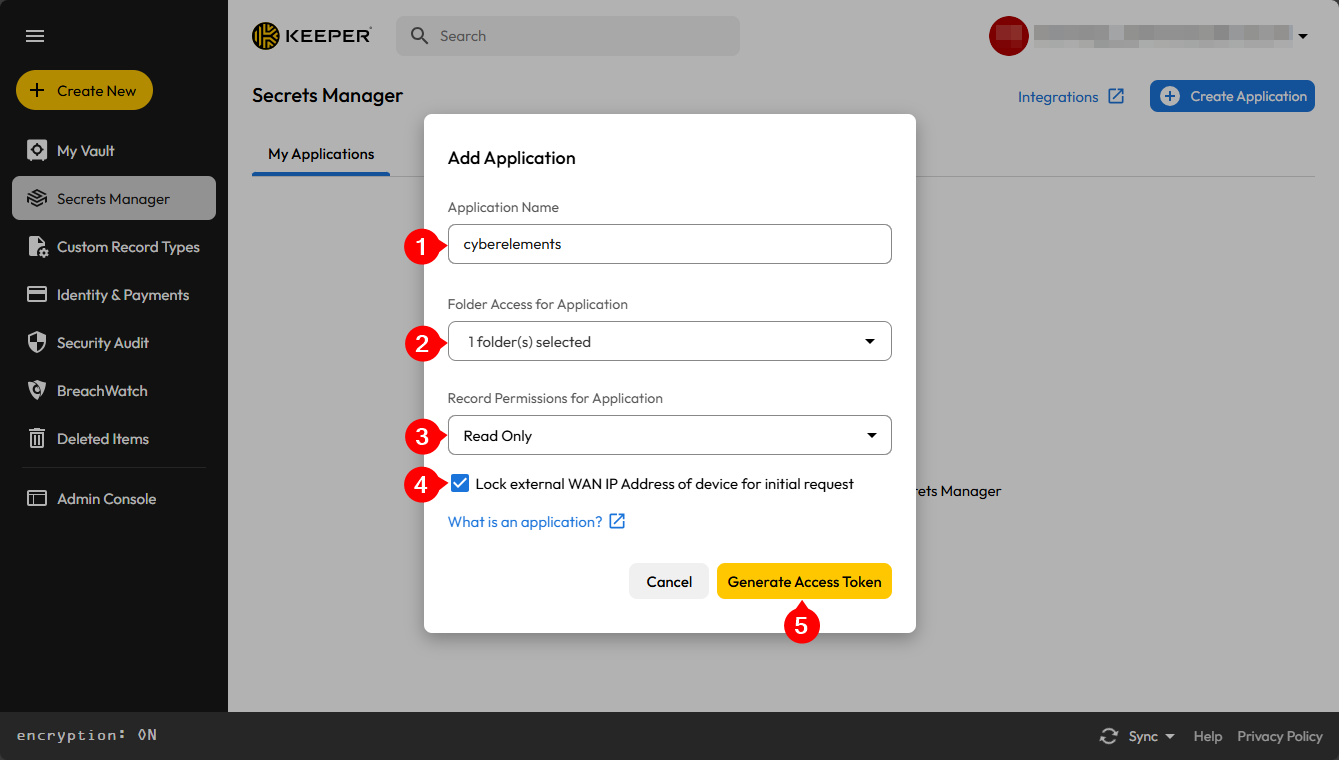
- Atribua um nome a esta aplicação para a identificar
- Selecione a pasta ou as pastas partilhadas a que o CyberElements Bastion poderá aceder
- Deixe a permissão de acesso em
Read Only - Marque a opção
Lock the device's external WAN IP address for the initial request. - Confirme a adição da aplicação
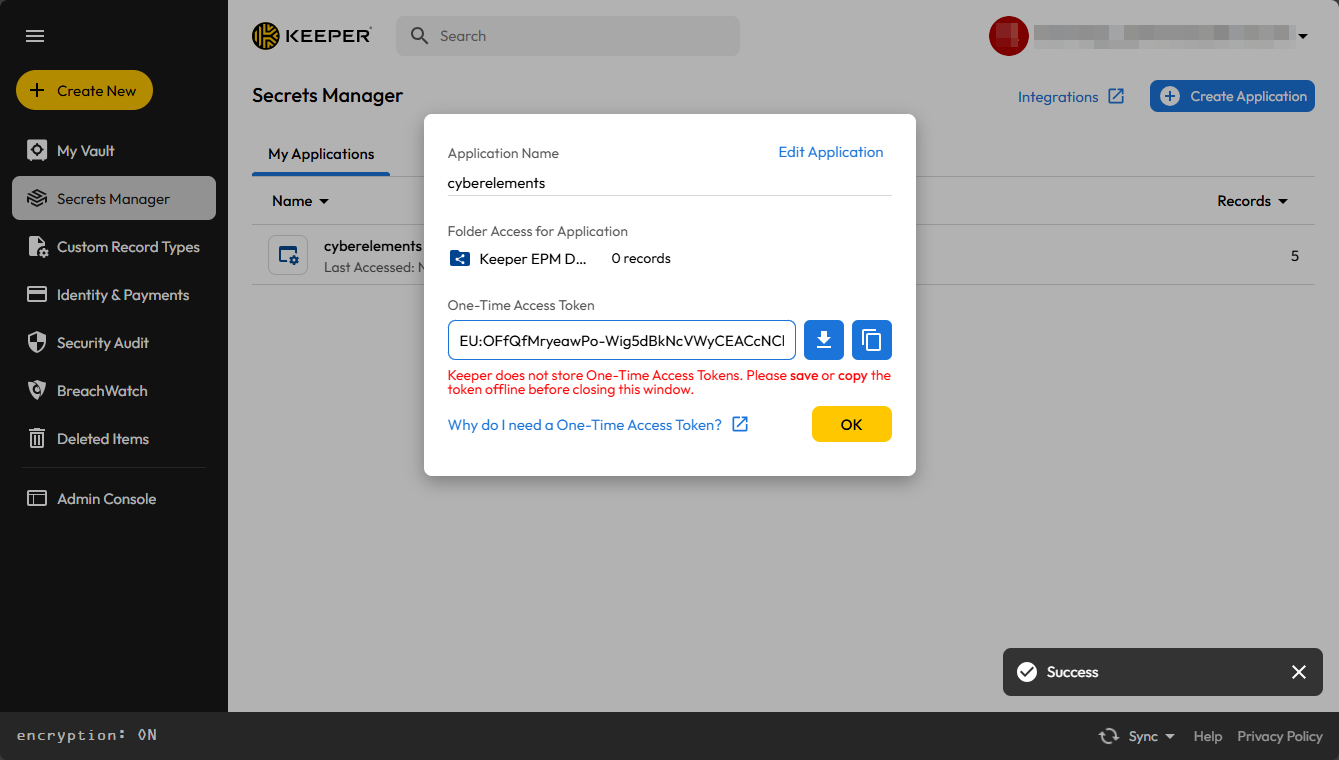
Obtenha e conserve o token de acesso KSM até à sua configuração no CyberElements Bastion.
Configurar a utilização do Vault Keeper EPM
Aceda à interface web do servidor Mediation Controller com o URI /console.
Exemplos
Se o acesso ao Mediation Controller pelo seu endereço IP web for 10.0.10.10, a consola de administração é acessível em https://10.0.10.10/console.
Se o Mediation Controller estiver acessível por um nome DNS, por exemplo cyberelements-bastion.domain.local, a consola de administração é acessível em https://cyberelements-bastion.domain.local/console.
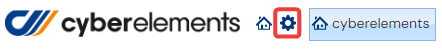
Uma vez com sessão iniciada na consola de administração, vá ao espaço de trabalho Configurations:
Clique em seguida no mosaico General Options:
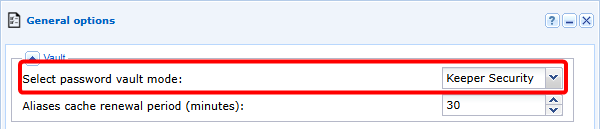
Ative a seguir a utilização do Vault Keeper Security:
Perigo
A ativação do Vault Keeper EPM desativa o Vault integrado.
Por conseguinte, todos os alias contidos no Vault integrado deixam de poder ser utilizados e as relações entre os alias e as aplicações são perdidas.
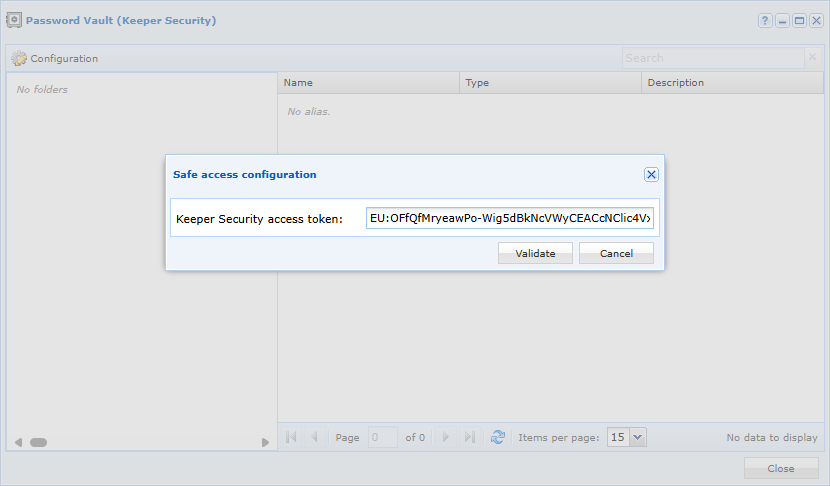
Volte em seguida ao espaço de trabalho principal e abra o Vault. Aparece uma segunda janela na qual tem de introduzir o token de acesso KSM:
Utilizar o Vault Keeper EPM
A ligação entre o CyberElements Bastion e o Keeper EPM é apenas de leitura, pelo que só será possível obter as credenciais para as utilizar ao ligar-se às aplicações ou para injetar a palavra-passe após um comando SSH.
Depois de ligar o Vault Keeper EPM, as diversas entradas são enumeradas no módulo Vault:
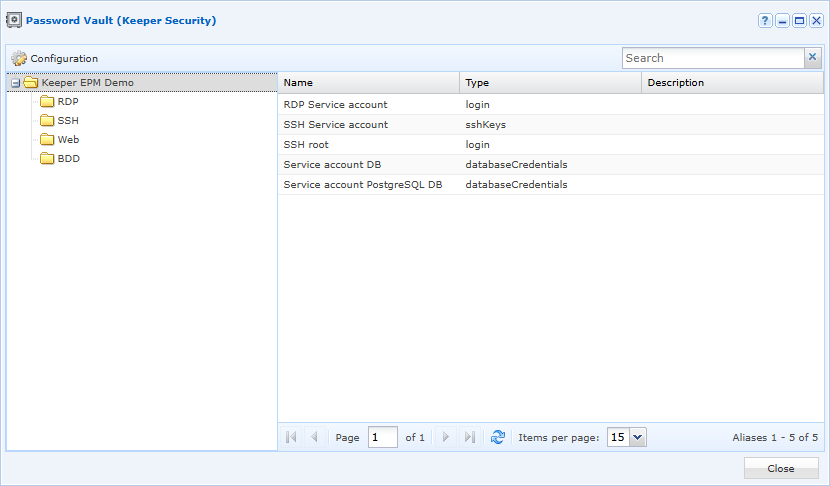
Os tipos de entrada suportados para utilização com as aplicações são os seguintes:
- Connection
- Database
- Server
- SSH key
- General
A apresentação e a seleção das entradas Keeper EPM são ligeiramente diferentes quando estas são associadas às aplicações: