Installation av Linux-agenten
Linux-agenten används av CyberElements Bastion för att begränsa möjlig nätverksåtkomst från de SSH-servrar som användarna kommer åt (definierade i åtkomstpolicyer/åtkomstkontrakt).
Förutsättningar
För att agenten ska fungera korrekt krävs några förutsättningar:
- Kompatibla operativsystem: Red Hat 9 och Debian 12
- Förekomst av brandväggen
iptables - Inloggning med ett annat konto än
root
Information
Linux-agenten verkar inte på användaren root, eftersom denna användare alltid har tillräckliga rättigheter för att ta bort varje begränsning som tillämpas på den.
Eftersom vissa tjänster dessutom använder root-rättigheter kan ytterligare nätverksbegränsningar göra dessa tjänster instabila.
Funktionssätt
Linux-agenten är uppdelad i flera delar:
- En systemd-tjänst med namnet
cleanroom-filter - En PAM-modul med namnet
pam_clr_filter - En SELinux-policy för Red Hat som låter SSH-servern kommunicera med tjänsten
cleanroom-filter
Det allmänna förloppet är följande:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW_SSH as Edge Gateway<br/>SSH-inspelare
    participant SSH as SSH-mål<br/>SSH-server
    participant PAM as SSH-mål<br/>PAM-modul pam_clr_filter
    participant svc as SSH-mål<br/>Tjänsten cleanroom-filter

    MED->>GW_SSH: Begäran om att öppna ett<br/>SSH-program
    GW_SSH->>+MED: Hämtning av filtreringsinformationen<br/>för sessionen
    MED->>-GW_SSH: Sändning av nätverks-<br/>filtreringsinformationen
    GW_SSH->>+SSH: SSH-anslutning
    SSH-->-PAM: Skapande av en SSH-session
    PAM->>+svc: Sändning av användarnamnet
    Note right of svc: Skapande av en iptables-kedja <br/>för användaren med namnet clr-LOGIN
    svc->>-PAM: Sändning av en unik token
    Note over PAM: Tillägg av miljövariabeln<br/> CLR-ID som innehåller den unika token<br/> till användarens session
    GW_SSH->>svc: Sändning av listan över nätverk som ska godkännas
    Note over svc: Skapande av en iptables OUTPUT-regel<br/> för att omdirigera användarens trafik till den<br/> tidigare skapade iptables-kedjan
    Note over svc: Tillägg av behörigheterna till den<br/> iptables-kedja som skapats för användaren
    break Slutet på SSH-sessionen
        SSH->>+GW_SSH: Meddelande om sessionens slut
        SSH-->svc: Identifiering av slutet på SSH-sessionen
        Note over svc: Borttagning av den iptables OUTPUT-<br/>regel som skapats för användaren
        Note over svc: Borttagning av den iptables-kedja<br/> som skapats för användaren
        GW_SSH->>-MED: Meddelande om slutet på<br/> användarens SSH-session
end- Servern Mediation Controller skickar informationen för att öppna en ny SSH-session till Edge Gateway.
- SSH-inspelningstjänsten frågar servern Mediation Controller efter den information om nätverksfiltrering som ska tillämpas på SSH-sessionen.
- Mediation Controller svarar med en lista över tillåtna nätverk.
- SSH-inspelningstjänsten upprättar därefter anslutningen till mål-SSH-servern.
- Anslutningen till SSH-servern utlöser förloppet för skapande av sessionen och därmed genomgången av de PAM-moduler som är tilldelade
sshd. - PAM-modulen
pam_clr_filteri Linux-agenten skickar användarnamnet till tjänstencleanroom-filter, som därefter skapar en ny iptables-kedja med namnetclr-LOGIN, där LOGIN ersätts av det mottagna användarnamnet. - Efter att ha skapat iptables-kedjan skapar tjänsten
cleanroom-filteren slumpmässig token och skickar den till PAM-modulenpam_clr_filter. Denna lägger till tokenen i användarens miljövariabelCLR-ID. - SSH-inspelningstjänsten skickar, via den körbara filen
/usr/local/ipdiva/bin/cleanroom-netfiltersession.py, listan över de nätverk som ska tillåtas till tjänstencleanroom-filter. Tjänsten skapar därefter en iptables-regelOUTPUTför att omdirigera all trafik från användaren, som identifieras via sitt UID, till den iptables-kedja som skapades i steg 6. Alla flöden som ska tillåtas för användaren läggs till i iptables-kedjan. - När slutet på SSH-sessionen utlöses skickas informationen till SSH-inspelningstjänsten på Edge Gateway.
- Tjänsten
cleanroom-filterupptäcker slutet på användarens session och rensar de tillagda iptables-reglerna: den tar bort direktivetOUTPUTsom omdirigerar användarens trafik till en iptables-kedja och tar bort själva kedjan. - När Edge Gateway har tagit emot slutet på SSH-sessionen vidarebefordrar den informationen till Mediation Controller.
Installation
Nödvändiga root-rättigheter
root-rättigheter krävs för att installera agenten.
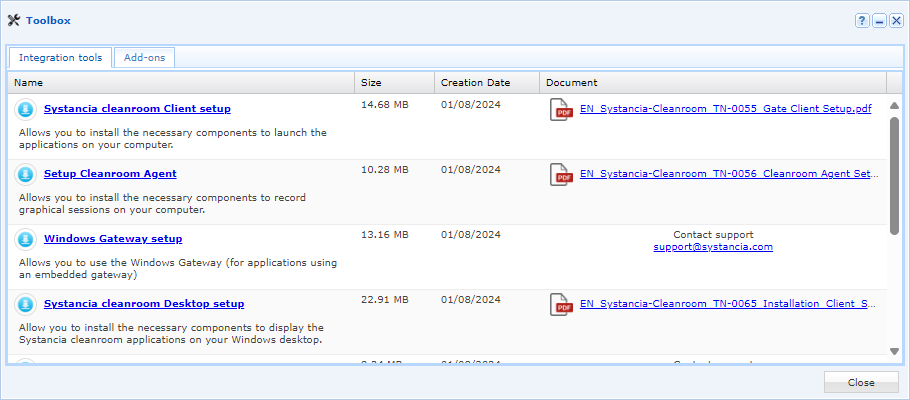
Paketet .deb eller .rpm kan laddas ner från administrationskonsolen:
- Öppna arbetsytan ”Configurations” med knappen längst upp till vänster:

- Öppna panelen ”Toolbox”
- Välj det installationsprogram som passar det önskade operativsystemet på den första fliken, ”Integration Tools”
När du har hämtat paketet skickar du det till Linux-servern i katalogen /tmp/. Följ därefter installationsanvisningarna för ditt operativsystem:
Kör följande kommandon med lämpliga root-rättigheter:
1 2 | |
Det andra kommandot lägger automatiskt till två rader i filen /etc/pam.d/sshd, men denna åtgärd kan även utföras manuellt:
27 28 29 30 31 32 33 34 35 36 37 | |
Kör följande kommandon med root-rättigheter:
1 2 | |
Det andra kommandot lägger automatiskt till två rader i filen /etc/pam.d/sshd, men denna åtgärd kan även utföras manuellt:
11 12 13 14 15 16 17 | |