Versionsupgrade des Edge Gateway im laufenden Betrieb
Wichtig
Die Dokumentation zum Versionsupgrade des Edge Gateway im laufenden Betrieb richtet sich an jedes Edge Gateway, das mit Debian 11 läuft. Die Debian-Version kann mit dem folgenden Befehl geprüft werden (per SSH oder Konsolenzugriff auszuführen):
1 | |
Hinweis
Zur Erinnerung: Der Wechsel zu root muss auf Debian-Maschinen mit dem folgenden Befehl erfolgen:
1 | |
Planung und Vorbereitung
Öffnen der Netzwerkflüsse
Bei der Aktualisierung des Produkts müssen wegen des Übergangs von Debian 11 auf Debian 12 zahlreiche Pakete aus den Debian-Repositorys heruntergeladen werden. Der Zugriff über TCP 80 auf security.debian.org und ftp.fr.debian.org muss geöffnet sein.
Um die Öffnung der Netzwerkflüsse auf der Maschine zu testen, kann eine Synchronisierung der Debian-Repositorys gestartet werden. Werden Fehlermeldungen zum Zugriff auf die Debian-Repositorys angezeigt, ist der Netzwerkfluss nicht geöffnet, wahrscheinlich blockiert durch die Firewall des Unternehmens. Die Synchronisierung der Repositorys lässt sich mit dem folgenden Befehl starten:
1 | |
Herunterladen des Spiegelservers und der erforderlichen Werkzeuge
Der Spiegelserver von CyberElements Cleanroom 4.6 kann unter diesem Link heruntergeladen werden (setzt die Erstellung eines Kundenkontos voraus): Systancia Marketplace
Neben dem Spiegelserver werden für die Aktualisierung Werkzeuge von Drittanbietern benötigt:
- Ein SSH-Client (unter Windows kann das Werkzeug PuTTY verwendet werden)
- Ein SCP-Client (unter Windows können die Werkzeuge WinSCP oder FileZilla verwendet werden)
Installation und Verwendung des Werkzeugs screen
Das Werkzeug screen ermöglicht es, mehrere Shell-Terminals in einer einzigen Konsole zu öffnen. Die Verwendung dieses Werkzeugs ist für das Upgrade auf die Version CyberElements Bastion unerlässlich, um die Abhängigkeit von der Stabilität der Netzwerkverbindung zu beseitigen. Ohne das Werkzeug screen würde die Installation nämlich bei einem Abbruch der SSH-Verbindung zu den CyberElements Bastion-Servern abgebrochen.
Durch die Verwendung des Werkzeugs screen kann bei einer erneuten Verbindung mit der Shell-Konsole der CyberElements Bastion-Geräte das Terminal wiederhergestellt werden, in dem der Aktualisierungsvorgang ausgeführt wurde.
Das Paket screen sollte mit der folgenden Befehlszeile installiert werden:
1 | |
Um ein neues Terminal screen zu öffnen, muss der folgende Befehl ausgeführt werden:
1 | |
Ersetzen Sie <ID> durch einen Namen, der die Sitzung bezeichnet.
Beispiel
Bei Versionsaktualisierungen von CyberElements ist der Bezeichner cye-upgrade leicht wiederzuerkennen. Der Befehl lautet daher wie folgt:
1 | |
Um ein mit screen geöffnetes Terminal wiederherzustellen, genügt es, den folgenden Befehl auszuführen:
1 | |
Ersetzen Sie <ID> durch den beim Öffnen der Sitzung festgelegten Namen.
Beispiel
Das zuvor mit dem Bezeichner cye-upgrade geöffnete Terminal lässt sich mit dem folgenden Befehl wiederherstellen:
1 | |
Um das Terminal nach Abschluss der Aktualisierung zu schließen, geben Sie im Terminal den Befehl exit oder die Tastenkombination ctrl+d ein.
Sie gelangen damit zurück zur Konsole. Die Meldung „screen is terminating“ bestätigt, dass das Terminal geschlossen wurde.
Versionsupgrade
Aktualisierung der Debian-Pakete
Da das Upgrade von CyberElements Bastion ein Upgrade von Debian erfordert, wird empfohlen, die Debian-11-Pakete ordnungsgemäß zu aktualisieren, bevor auf Debian 12 gewechselt wird. Führen Sie dazu die folgenden Befehle als root aus (Systemaktualisierung, dann Entfernen der nicht benötigten Pakete):
1 2 3 | |
Es können Meldungen erscheinen, die Sie auffordern, die Konfiguration mehrerer Konfigurationsdateien zu ändern. Wählen Sie in diesen Fällen die Option, die aktuelle Konfiguration beizubehalten.
Vorbereitung des Spiegelservers CyberElements Cleanroom 4.6
Der in der Vorbereitungsphase heruntergeladene Spiegelserver (Datei mit der Erweiterung tgz) muss über SCP an den Server übertragen werden. Er ist im Verzeichnis /tmp/ abzulegen.
Bereiten Sie anschließend den Spiegelserver vor, indem Sie die folgenden Befehle als root ausführen (Restdateien einer früheren Versionsaktualisierung werden dabei gelöscht):
1 2 3 | |
Konfiguration von APT
Der Paketmanager APT ist so konfiguriert, dass er die Debian-11-Pakete bezieht; er muss neu konfiguriert werden, damit er die Debian-12-Pakete bezieht. Außerdem muss der Verweis auf den lokalen CyberElements Bastion-Spiegel aktualisiert werden. Führen Sie dazu die folgenden Befehle als root aus:
1 2 | |
Über die Konfiguration der neuen Repositorys hinaus empfehlen wir dringend, die folgende Einstellung anzuwenden, damit APT die nicht zwingend erforderlichen empfohlenen Abhängigkeiten nicht installiert und so die Anzahl der installierten Komponenten sinkt. Der folgende Befehl wendet diese Einstellung alsroot an:
1 | |
Schließlich muss die Liste der Pakete in den Repositorys mit dem folgenden Befehl aktualisiert werden:
1 | |
Das Versionsupgrade auslösen
Greifen Sie per SSH auf den Edge Gateway Server zu, wechseln Sie zu root und öffnen Sie anschließend ein screen wie oben angegeben.
Beim Wechsel eines Edge Gateway von Debian 11 zu Debian 12 wird das Paket collectd aktualisiert und ist danach nicht mehr mit der von CyberElements Bastion erzeugten Konfigurationsdatei (/etc/collectd/collectd.conf) kompatibel. Dies kann während der Aktualisierung einen Fehler verursachen.
Deaktivieren Sie collectd, um dies zu vermeiden:
1 2 | |
Anschließend kann die Aktualisierung mit dem folgenden Befehl gestartet werden:
1 | |
Während der Aktualisierung werden Ihnen mehrere Fragen gestellt, ob die Konfigurationsdateien beibehalten und gemäß der Standardkonfiguration von Debian 12 aktualisiert werden sollen oder ob die vorhandene spezifische Konfiguration erhalten bleiben soll. Hier unsere Empfehlungen für die meisten Dateien, auf die Sie stoßen können:
| Konfigurationsdatei | Empfohlene Aktion |
|---|---|
| /etc/issue | Beibehalten, antworten Sie N |
| /etc/issue.net | Beibehalten, antworten Sie N |
| /etc/security/limits.conf | Beibehalten, antworten Sie N |
| /etc/login.defs | Beibehalten, antworten Sie N |
| /etc/snmp/snmpd.conf | Änderungen anwenden, antworten Sie Y |
| /etc/ssh/sshd_config | Beibehalten, antworten Sie Keep the local version currently installed |
| /etc/pam.d/su | Beibehalten, antworten Sie N |
| /etc/sysctl.conf | Beibehalten, antworten Sie N |
| /etc/audit/rules.d/audit.rules | Beibehalten, antworten Sie N |
| /etc/ssh/ssh_config | Änderungen anwenden, antworten Sie Y |
| /usr/share/tomcat10/logrotate.template | Änderungen anwenden, antworten Sie Install the package maintainer's version |
Akzeptieren Sie den automatischen Neustart der Dienste: 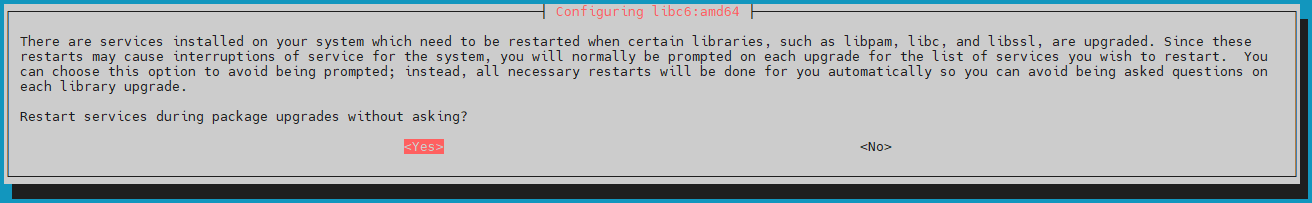
Führen Sie nach Abschluss der Aktualisierung die folgenden Befehle aus, um collectd wieder zu aktivieren, die nicht benötigten Pakete zu entfernen und die Maschine neu zu starten:
1 2 3 4 | |
Validierung
Nach der Durchführung des Versionsupgrades ist vor der Rückkehr in die Produktion eine Phase zur Validierung des korrekten Betriebs der Infrastruktur CyberElements Bastion erforderlich. Schlägt die Validierung fehl, ist ein Rückschritt über die Wiederherstellung der Sicherungen der CyberElements Bastion-Server in Betracht zu ziehen.
Rufen Sie die Administratoroberfläche und anschließend das Menü zur Verwaltung der Edge Gateways auf.
Die aktualisierten Edge Gateways müssen die Version 8.9 melden, wenn sie sich erfolgreich wieder mit dem Mediation Controller verbunden haben.
Wenn alle Server aktualisiert wurden, können alle Funktionstests durchgeführt werden, um die gesamte Abnahmeliste zu validieren.