RDS-palvelimen käyttö Remote Desktop Manager (RDM) -sovelluksesta tallennuksen ja salasanojen Vault -moduulin kanssa
Tässä artikkelissa kuvataan menettely, jolla käytetään käyttäjän työasemalle paikallisesti asennettua Remote Desktop Manager (RDM) -sovellusta ja samalla tallennetaan istunto ja käytetään salasanojen Vault -moduulia.
Näin käyttäjät, olivatpa he organisaation sisällä tai etäyhteydessä, voivat jatkaa tämän sovelluksen käyttöä ilman käyttäjien verkkoportaalin kautta kulkemista.
Toimintaperiaate on seuraava: käyttäjän työaseman paikallisesta RDM-sovelluksesta muodostetaan RDP-yhteys suoraan CyberElements Edge Gateway -palvelimeen, joka voimassa olevien valtuutusten ja asetusten mukaan sallii pääsyn kohteena olevaan RDP-palvelimeen.
Etäkäyttäjällä on ensin oltava VPN-yhteys.
Edellytykset
Huomio
Tässä vaiheessa tiettyjä MFA-menetelmiä ei tueta suorassa pääsyssä ilman agenttia.
Kyseessä ovat MFA-tyypit kuten: FIDO2, käyttäjäsertifikaatti tai e-CPS.
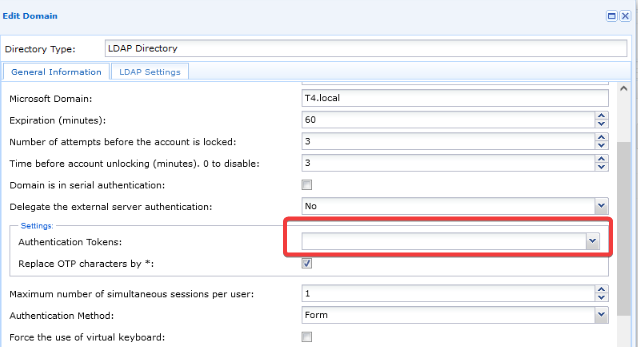
Tunnistautumisdomeeni on siksi kopioitava. Jätä kenttä Authentication token tyhjäksi sisäisille käyttäjille, jotka käyttävät suoraa pääsyä:
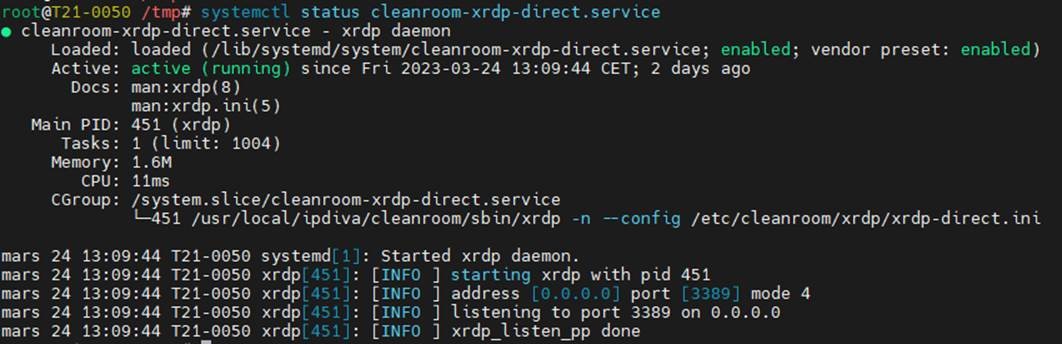
Agentitonta suoraa RDP-pääsyä varten on otettava käyttöön palvelu cleanroom-xdrp-direct, joka on oletuksena olemassa CyberElements Edge Gateway -palvelimilla.
Aloita avaamalla SSH-istunto käyttäjänä root kyseisellä Edge Gateway -palvelimella.
Suorita sen jälkeen seuraava komento käyttöönottoa varten:
1 | |
Käytä tämän jälkeen seuraavaa komentoa palvelun käynnistämiseen:
1 | |
Tietoa
Voit tarkistaa palvelun tilan suorittamalla komennon:
1 | |
Käytettävissä olevien sovellusten määritys
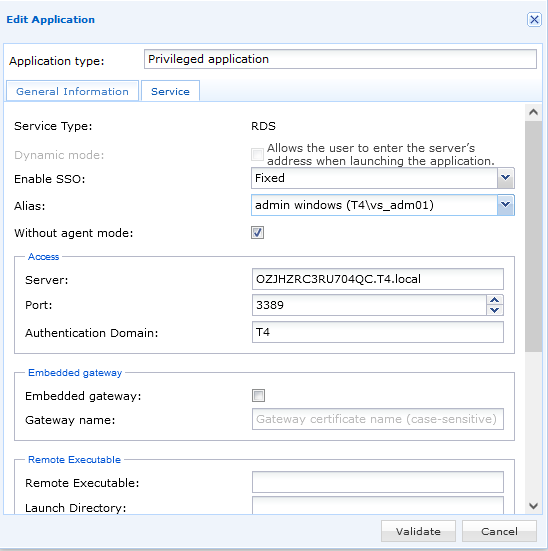
Aloita määrittämällä kohteena olevat RDP-sovellukset.
Valintaruutu Without agent mode on valittava.
Esimerkki
Sopimuksen määritys ilman pääsyä
Sinun on sen jälkeen määritettävä pääsysopimus, jotta käyttäjät voivat käyttää resurssia suoraan.
Avaa valikko RDP without agent record contracts:
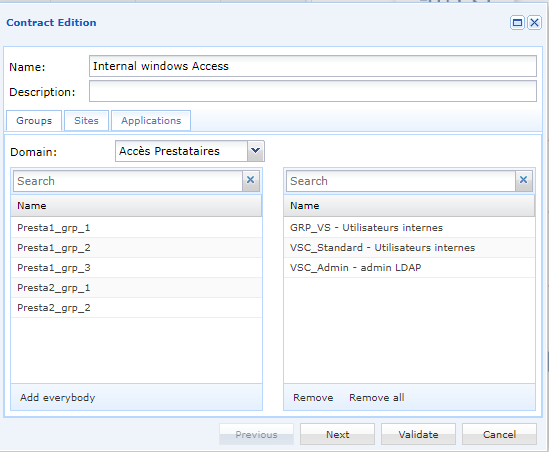
Valitse välilehdellä Groups sopimuksen koskemat käyttäjäryhmät yksinkertaisesti vetämällä ja pudottamalla ne oikealla olevasta luettelosta:
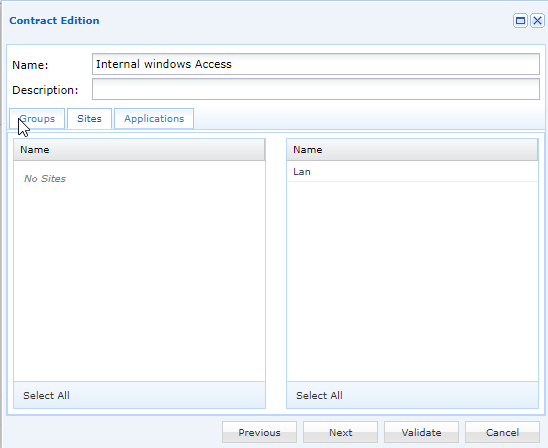
Valitse välilehdellä Sites kyseinen site-kohde:
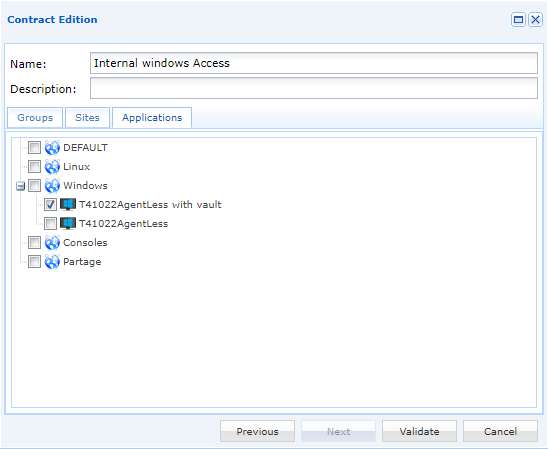
Valitse välilehdellä Applications ne sovellukset, joita käyttäjät voivat käyttää. Sovellukset on järjestetty luokkiin. Voit valita kokonaisen luokan napsauttamalla sitä tai valita vain tietyt sovellukset napsauttamalla , jolloin luokka laajenee:
Kirjautumissyntaksi Remote Desktop Manager -sovelluksessa
Työaseman RDM-sovellukseen kirjautumisessa on käytettävä tiettyä syntaksia.
Syntaksi on seuraavanlainen: USERNAME/CYBERELEMENTS_DOMAIN_NAME:APPLICATION_NAME
Varoitus!
Syntaksi on kirjainkoosta riippuvainen!
Muokkaa kirjautumistasi tunnistautumisasetustesi mukaan:
| Muokattu arvo | Muuttuja | Kuvaus |
|---|---|---|
USERNAME |
CyberElements Bastion -käyttäjänimi | |
CYBERELEMENTS_DOMAIN_NAME |
Käyttäjän kirjautumiseen käytettävän CyberElements Bastion -identiteetintarjoajan toimialueen nimi | |
APPLICATION_NAME |
Sen agentittoman RDP-sovelluksen nimi, jota halutaan käyttää |
1 | |
Esimerkki
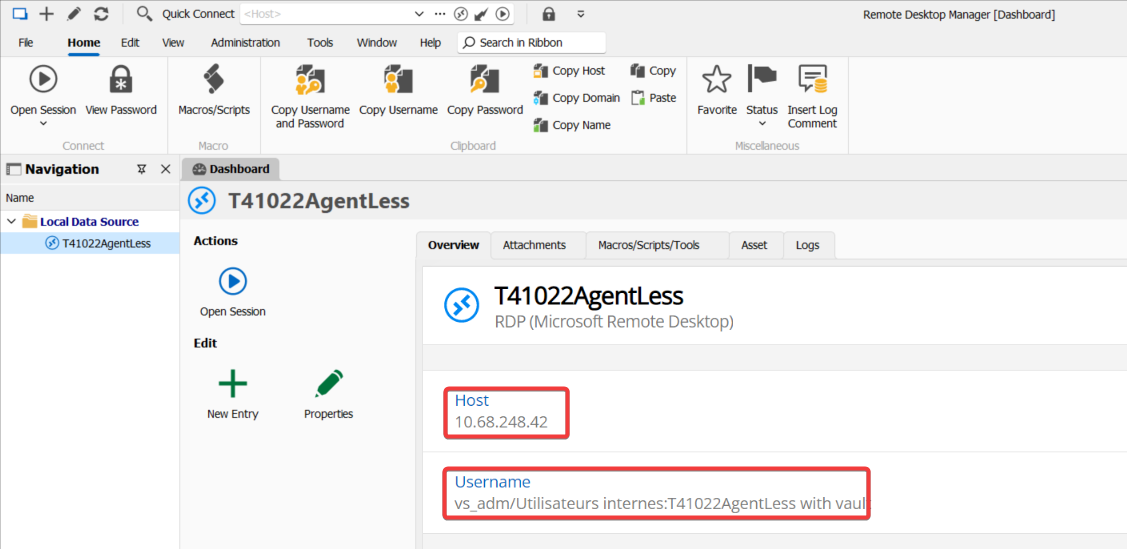
Huomautus
- Jätä salasanakenttä tyhjäksi.
- Kohteen IP-osoite on kyseisen site-kohteen CyberElements Edge Gateway -palvelimen osoite.
Yhteyttä käynnistettäessä sinulta kysytään edellisessä tunnisteessa annetun tilin salasanaa:
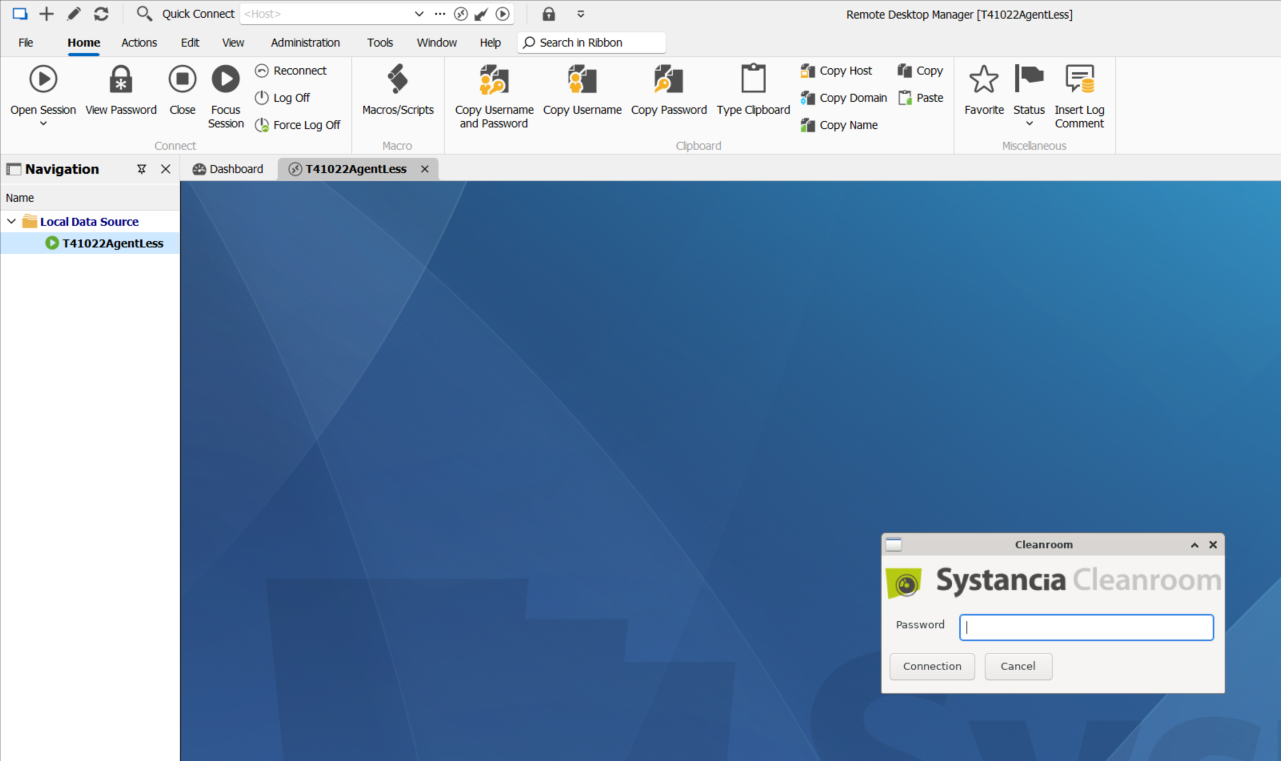
Kun salasana on annettu, yhteys palvelimeen muodostetaan ja ilmoitus muistuttaa, että istunto tallennetaan: