Konfigurowanie rozgłaszania adresu SSL Router
W zależności od adresu dostępu do interfejsu webowego CyberElements Bastion może przekazać klientowi lub serwerowi Edge Gateway, który chce wykonać pairing, inny adres połączenia z SSL Router.
Zwykle stosowana konfiguracja
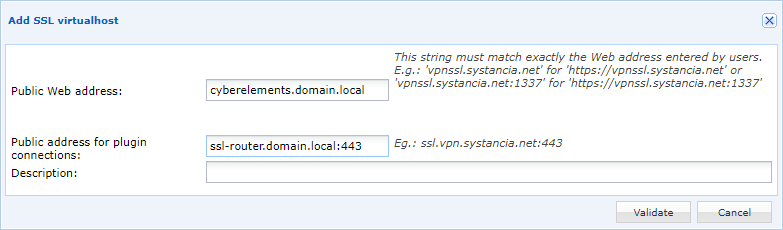
Zwykle domyślne rozgłaszanie SSL Router jest skonfigurowane tak, aby deklarowało nazwę DNS lub publiczny adres IP używany do dostępu do SSL Router. Tworzony jest wtedy nowy wirtualny host SSL, aby przy dostępie do produktu przez prywatny adres IP lub wewnętrzną nazwę DNS zwracany był właśnie ten prywatny adres IP lub ta wewnętrzna nazwa DNS.
Otwórz interfejs internetowy serwera Mediation Controller, używając URI /system.
Przykłady
Jeśli dostęp do serwera Mediation Controller odbywa się przez jego adres IP 10.0.10.10, to dostęp do interfejsu systemowego będzie korzystał z adresu URL: https://10.0.10.10/system.
Jeśli dostęp do Mediation Controller jest możliwy pod nazwą DNS, na przykład cyberelements-bastion.domain.local, dostęp do interfejsu systemowego odbywa się pod adresem URL: https://cyberelements-bastion.domain.local/system.
Ważne!
W przypadku każdej zmiany hasła, licencji lub certyfikatów (SSL Router, Watchdog i klient CyberElements Bastion) połącz się z rzeczywistym adresem IP w przypadku klastrów (RIP_MED_WEB_MASTER lub RIP_MED_WEB_SLAVE).
Kliknij kafelek Virtual Hosts: 
- Zmodyfikuj wirtualnego hosta SSL
default: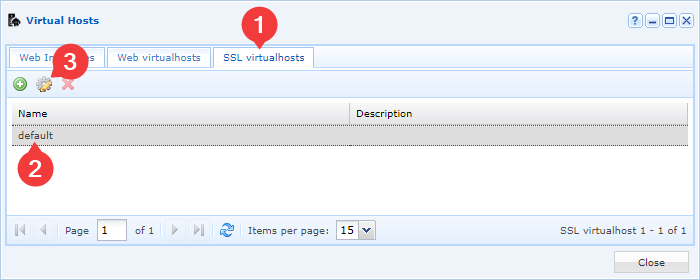
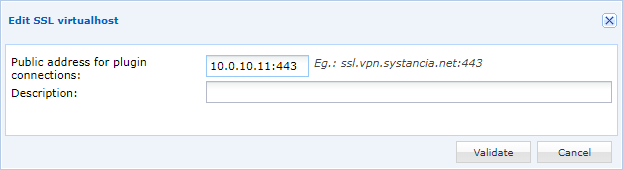
- Podaj adres dostępu do SSL Router, używając adresu IP lub nazwy DNS:
- Dodaj nowego wirtualnego hosta SSL:
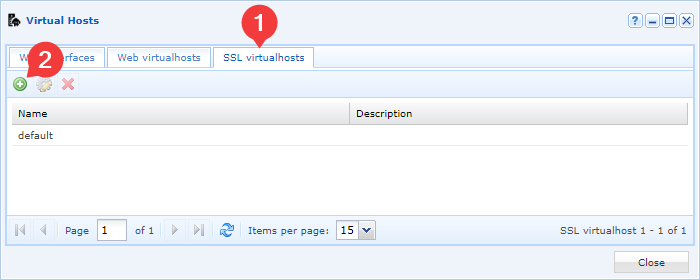
- Określ, dla jakiego adresu IP lub jakiej nazwy DNS używany jest ten wirtualny host SSL oraz jaki adres IP lub jaka nazwa DNS będzie zwracana dla dostępu do SSL Router: