Instalacija poslužitelja Mediation Controller
Napomena
Podsjetnik: prebacivanje na root na računalima sa sustavom Debian mora se izvršiti sljedećom naredbom:
1 | |
Upute navedene na ovoj stranici treba ponoviti na oba poslužitelja Mediation Controller, počevši od poslužitelja MASTER.
Kada postoje razlike između poslužitelja MASTER i SLAVE, one će biti istaknute. Ako to nije navedeno, upute se odnose i na poslužitelj MASTER i na poslužitelj SLAVE.
Postavke sustava
Povezivanje s računalom
Na virtualnim uređajima prema zadanim postavkama postoje dva računa: korisnički račun i račun superkorisnika.
- Korisnički račun
- Korisničko ime:
systancia - Lozinka:
systnci
- Korisničko ime:
- Račun superkorisnika
- Korisničko ime:
root - Lozinka:
systnci
- Korisničko ime:
Povežite se s računalom u načinu konzole.
Napomena
Zadani raspored tipkovnice je QWERTY.
Promjena rasporeda tipkovnice
Raspored tipkovnice možete promijeniti sljedećim naredbenim retkom:
1 | |
Prikazuje se izbornik u kojem možete odabrati drugi raspored tipkovnice.
Zatim upotrijebite sljedeći naredbeni redak da biste primijenili i spremili postavke:
1 | |
Postavke stupaju na snagu odmah nakon izvršavanja te naredbe.
Konfiguracija mreže
Nužno je konfigurirati statičku mrežnu adresu za poslužitelj Mediation Controller. Da biste to učinili, najprije morate dohvatiti naziv mrežnog sučelja svojeg računala. Pokrenite sljedeću naredbu kao root:
1 | |
Ova naredba prikazuje naziv mrežnog sučelja, njegovo stanje i IP adrese dodijeljene sučelju.
Primjer
Nakon izvršavanja naredbe prikazuje se sljedeći izlaz:
1 | |
Naziv mrežnog sučelja je ens192.
Kada ste dobili naziv mrežnog sučelja, sada možete urediti mrežnu konfiguraciju računala.
Uredite datoteku /etc/network/interfaces i izmijenite je prema sljedećem predlošku:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Pri čemu:
INTERFACE_NAMEtreba zamijeniti nazivom prethodno dohvaćenog mrežnog sučelja.RIP_MED_WEB_MASTERtreba zamijeniti glavnom stvarnom IP adresom poslužitelja, a to će biti IP adresa putem koje se može pristupiti web-konzolama.NETMASKtreba zamijeniti mrežnom maskom pridruženom IP adresi.NETWORK_GATEWAYtreba zamijeniti zadanim mrežnim pristupnikom.IP_DNStreba zamijeniti IP adresom DNS poslužitelja. Ako treba konfigurirati nekoliko poslužitelja (najviše 3), odvojite ih razmakom.DNS_SUFFIXtreba zamijeniti DNS sufiksom koji će se upotrebljavati. Ako sufiks nije potrebno unijeti, izbrišite redak.RIP_MED_SSL_MASTERtreba zamijeniti sekundarnom stvarnom IP adresom poslužitelja. To će biti IP adresa putem koje će komponenta SSL Router biti dostupna.
Primjer
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Na kraju preostaje samo ponovno pokrenuti uslugu networking kako bi se učitala nova mrežna konfiguracija:
1 | |
Nužno je konfigurirati statičku mrežnu adresu za poslužitelj Mediation Controller. Da biste to učinili, najprije morate dohvatiti naziv mrežnog sučelja svojeg računala. Pokrenite sljedeću naredbu kao root:
1 | |
Ova naredba prikazuje naziv mrežnog sučelja, njegovo stanje i IP adrese dodijeljene sučelju.
Primjer
Nakon izvršavanja naredbe prikazuje se sljedeći izlaz:
1 | |
Naziv mrežnog sučelja je ens192.
Kada ste dobili naziv mrežnog sučelja, sada možete urediti mrežnu konfiguraciju računala.
Uredite datoteku /etc/network/interfaces i izmijenite je prema sljedećem predlošku:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Pri čemu:
INTERFACE_NAMEtreba zamijeniti nazivom prethodno dohvaćenog mrežnog sučelja.RIP_MED_WEB_SLAVEtreba zamijeniti glavnom stvarnom IP adresom poslužitelja, a to će biti IP adresa putem koje se može pristupiti web-konzolama.NETMASKtreba zamijeniti mrežnom maskom pridruženom IP adresi.NETWORK_GATEWAYtreba zamijeniti zadanim mrežnim pristupnikom.IP_DNStreba zamijeniti IP adresom DNS poslužitelja. Ako treba konfigurirati nekoliko poslužitelja (najviše 3), odvojite ih razmakom.DNS_SUFFIXtreba zamijeniti DNS sufiksom koji će se upotrebljavati. Ako sufiks nije potrebno unijeti, izbrišite redak.RIP_MED_SSL_SLAVEtreba zamijeniti sekundarnom stvarnom IP adresom poslužitelja. To će biti IP adresa putem koje će komponenta SSL Router biti dostupna.
Primjer
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Na kraju preostaje samo ponovno pokrenuti uslugu networking kako bi se učitala nova mrežna konfiguracija:
1 | |
Savjet
Sada kada su mrežne postavke primijenjene, poslužitelju se može pristupiti putem SSH-a.
Promjena lozinki lokalnih računa
CyberElements toplo preporučuje promjenu lozinke za te račune nakon implementacije virtualnog uređaja.
Upotrijebite sljedeću naredbu i unesite novu lozinku za standardni račun systancia:
1 | |
Zatim ponovite postupak za račun superkorisnika root:
1 | |
Konfiguriranje naziva računala
Naziv poslužitelja možete promijeniti konfiguriranjem datoteka hostname i hosts poslužitelja.
Uredite datoteku /etc/hostname kako biste naveli naziv računala.
Proizvodu je novi naziv potreban na još jednom mjestu, pa je potrebno napraviti kopiju prethodne datoteke pomoću sljedeće naredbe:
1 | |
Potrebno je replicirati konfiguraciju datoteke /etc/hosts u odnosu na stvarnu primarnu IP adresu računala (RIP_MED_WEB_MASTER).
Da biste to učinili, uredite datoteku /etc/hosts i provjerite je li drugi redak u sljedećem obliku:
2 | |
Primjer
Ako se računalo zove MEDIATION-CONTROLLER-MASTER i ne pripada domeni, a njegova stvarna IP adresa RIP_MED_WEB_MASTER jest 10.0.10.10, datoteka bi se ispunila na sljedeći način:
2 | |
Ako računalo pripada domeni DOMAIN.LOCAL, datoteka bi se ispunila na sljedeći način:
2 | |
Potrebno je replicirati konfiguraciju datoteke /etc/hosts u odnosu na stvarnu primarnu IP adresu računala (RIP_MED_WEB_SLAVE).
Da biste to učinili, uredite datoteku /etc/hosts i provjerite je li drugi redak u sljedećem obliku:
2 | |
Primjer
Ako se računalo zove MEDIATION-CONTROLLER-SLAVE i ne pripada domeni, a njegova stvarna IP adresa RIP_MED_WEB_SLAVE jest 10.0.10.12, datoteka bi se ispunila na sljedeći način:
2 | |
Ako računalo pripada domeni DOMAIN.LOCAL, datoteka bi se ispunila na sljedeći način:
2 | |
Da biste primijenili novu konfiguraciju, ponovno pokrenite poslužitelj:
1 | |
Promjena vremenske zone
Prema zadanim postavkama virtualni uređaj postavljen je na vremensku zonu Europe/Paris.
Da biste promijenili tu vremensku zonu, najprije sljedećom naredbom dohvatite zapis dostupnih vremenskih zona:
1 | |
Zatim upotrijebite sljedeći naredbeni redak:
1 | |
Primjer
Da biste vremensku zonu postavili na London, morate izvršiti sljedeću naredbu:
1 | |
Provjerite vremensku zonu poslužitelja sljedećim naredbenim retkom:
1 | |
Inicijalizacija poslužitelja Mediation Controller
Inicijalizacija poslužitelja Mediation Controller
Poslužitelj Mediation Controller inicijalizira se pomoću konfiguracijske skripte. Ta skripta ponovno konfigurira IP adrese klastera u raznim uslugama proizvoda i unaprijed konfigurira postavke potrebne za rad komponente HTML5 Gateway.
Pokrenite je sljedećim naredbenim retkom kao root:
1 | |
Skripta će od vas zatražiti da unesete sljedeće podatke:
IP VIP HTTPS: virtualna web IP adresa klastera, odnosnoVIP_MED_WEB.IP VIP SSL: virtualna SSL IP adresa klastera, odnosnoVIP_MED_SSL.IP VIP ZIO: virtualna IP adresa za povezivanje poslužitelja Mediation ControllerSLAVEs internom bazom podataka konfiguracije poslužiteljaMASTER, odnosnoVIP_MED_ZEO.IP Master HTTPS: stvarna web IP adresa poslužitelja Mediation ControllerMASTER, odnosnoRIP_MED_WEB_MASTER.IP Master SSL: stvarna IP adresa za komponentu SSL Router poslužitelja Mediation ControllerMASTER, odnosnoRIP_MED_SSL_MASTER.IP Slave HTTPS: stvarna web IP adresa poslužitelja Mediation ControllerSLAVE, odnosnoRIP_MED_WEB_SLAVE.IP Slave SSL: stvarna IP adresa za komponentu SSL Router poslužitelja Mediation ControllerSLAVE, odnosnoRIP_MED_SSL_SLAVE.HTML5 port: lokalni port za osluškivanje za preusmjeravanje pristupa usluzi HTML5 Gateway; preporučujemo da unesete port1234.Gateway: naziv poslužitelja Edge Gateway; unesite naziv prvog poslužitelja Edge Gateway.Organization: naziv organizacije s kojom će se povezivati poslužitelji Edge Gateway i HTML5 Gateway.
Nakon dovršetka inicijalizacije ponovno pokrenite poslužitelj:
1 | |
Promjena lozinke konzole /mediation/system proizvoda CyberElements Gate
U ovoj fazi instalacije dostupno je novo administracijsko sučelje: Promijenite lozinku
Primjena licenci i certifikata
I dalje u konzoli /mediation/system trebat ćete unijeti certifikate i licence za poslužitelj Mediation Controller.
Pozor!
Licenca i certifikat komponente SSL Router specifični su za poslužitelj Mediation Controller MASTER ili SLAVE.
Konfiguriranje pogrešne licence ili pogrešnog certifikata kasnije će uzrokovati neispravan rad.
Primijenite licencu i certifikat za komponentu SSL Router: 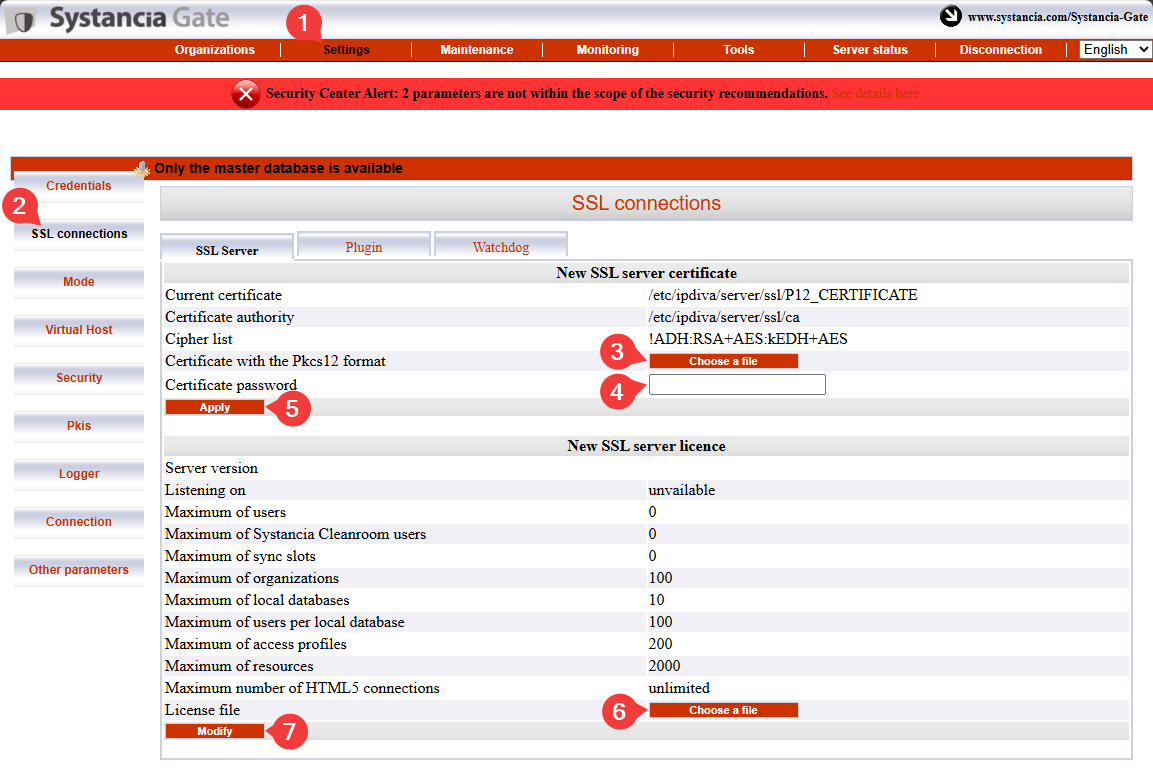
- Kliknite karticu
Settings. - Na izborniku odaberite
SSL Connections. - Potražite certifikat za komponentu SSL Router.
- Unesite lozinku certifikata komponente SSL Router.
- Kliknite
Applyda biste primijenili certifikat na komponentu SSL Router. - Odaberite datoteku licence poslužitelja.
- Kliknite
Modifyda biste primijenili licencu poslužitelja.
Zatim unesite podatke o certifikatu za klijent CyberElements Bastion: 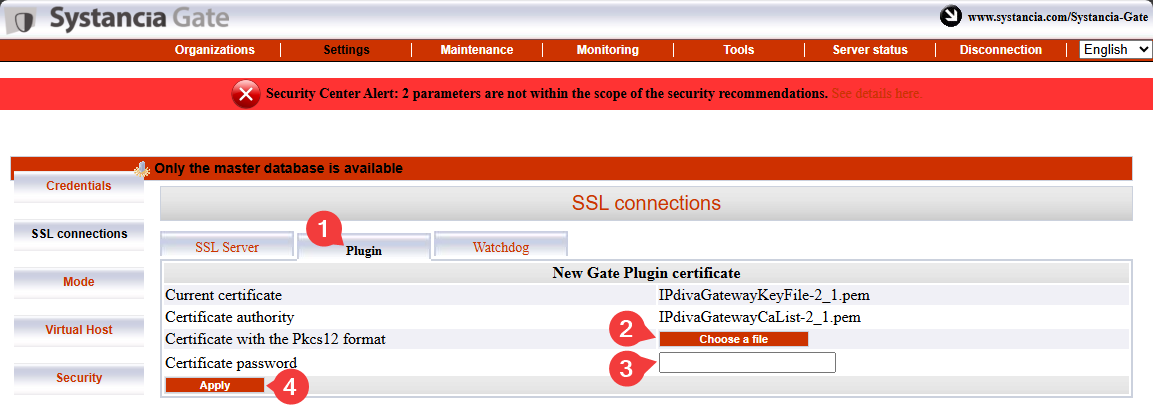
- Odaberite karticu
Plugin. - Potražite certifikat klijenta CyberElements Bastion.
- Unesite lozinku certifikata.
- Kliknite
Applyda biste primijenili certifikat.
Još trebate unijeti podatke za certifikat usluge Watchdog: 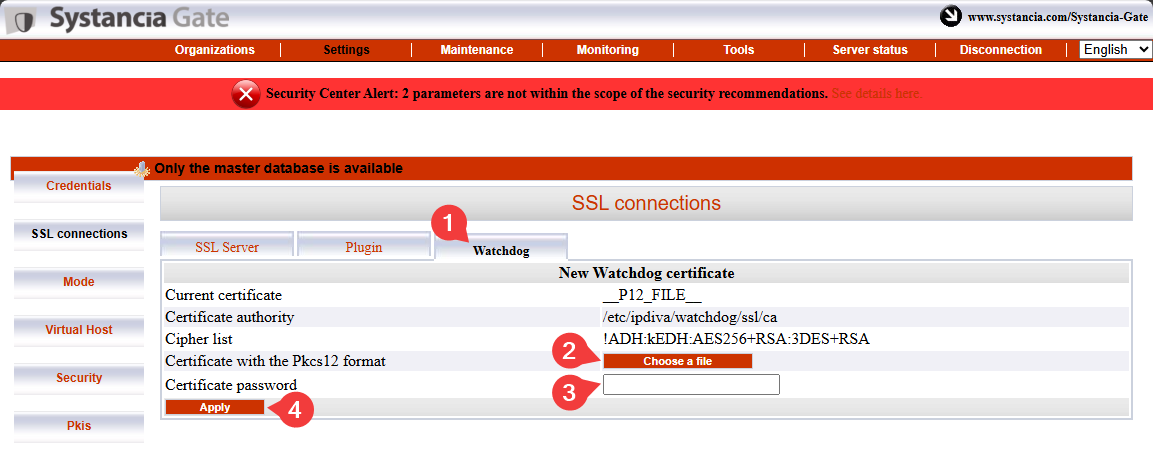
- Odaberite karticu
Watchdog - Potražite certifikat usluge Watchdog.
- Unesite lozinku certifikata.
- Kliknite
Applyda biste primijenili certifikat.
Da bi te promjene stupile na snagu, morate ponovno pokrenuti komponentu SSL Router i uslugu Watchdog: 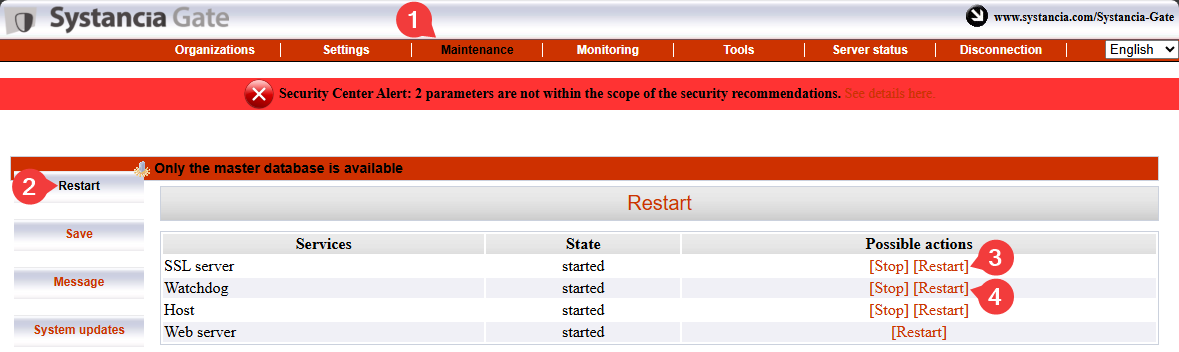
Pairing poslužitelja Mediation Controller
Pozor!
Do ovog trenutka oba poslužitelja Mediation Controller moraju biti konfigurirana do koraka primjene licenci i certifikata.
Ako poslužitelj Mediation Controller SLAVE još nije konfiguriran, učinite to počevši od početka ove dokumentacije.
Korak pairinga poslužitelja Mediation Controller uspostavit će vezu povjerenja između dvaju poslužitelja i inicijalizirati rad klastera.
Na poslužitelju Mediation Controller SLAVE
Pokrenite sljedeću naredbu kao root da biste uputili zahtjev za pairing poslužitelju Mediation Controller MASTER:
1 | |
Zamijenite RIP_MED_WEB_MASTER odgovarajućom IP adresom.
Primjer
Ako je RIP_MED_WEB_MASTER jednako 10.0.10.10, naredba koju treba unijeti glasi:
1 | |
Na poslužitelju Mediation Controller MASTER
Pokrenite sljedeću naredbu kao root da biste provjerili postoje li zahtjevi za pairing na čekanju i dohvatili ID zahtjeva:
1 | |
Zatim pokrenite sljedeću naredbu da biste prihvatili zahtjev za pairing, pri čemu ID zamijenite identifikatorom dohvaćenim prethodnom naredbom:
1 | |
Primjer
Ako je povratna vrijednost naredbe hostManagerCtl getPendingRequests sljedeća:
1 2 3 | |
Naredba za prihvaćanje zahtjeva za pairing tada glasi:
1 | |
Da biste provjerili povezivanje, upotrijebite sljedeću naredbu na poslužitelju Mediation Controller (MASTER ili SLAVE):
1 | |
Rezultat se razlikuje ovisno o poslužitelju na kojem se naredba izvršava:
Očekivani rezultat na poslužitelju Mediation Controller MASTER je sljedeći:
1 | |
Primjer
1 | |
Očekivani rezultat na poslužitelju Mediation Controller SLAVE je sljedeći:
1 | |
Primjer
1 | |
Na poslužitelju Mediation Controller SLAVE
Stanje postupka bootstrap možete provjeriti s poslužitelja SLAVE pomoću sljedeće naredbe:
1 | |
Klaster koji nema problema sa sinkronizacijom vratit će vrijednost 0.
Potreban je još posljednji niz naredbi, ponovno na poslužitelju SLAVE, kako bi se sinkronizirala zajednička tajna obaju poslužitelja Mediation Controller:
1 2 | |
Aktivacija međuposlužiteljske veze
Čemu služi međuposlužiteljska veza?
Riječ je o posebnoj vezi za rad klastera koja poslužitelju Mediation Controller omogućuje usmjeravanje prometa na drugi poslužitelj Mediation Controller kada ciljna komponenta Edge Gateway nije povezana s prvim poslužiteljem, nego samo s drugim.
Na primjer, ako poslužitelj Mediation Controller MASTER više nije povezan s komponentom Edge Gateway, može upotrijebiti međuposlužiteljsku vezu da bi došao do komponente Edge Gateway putem poslužitelja Mediation Controller SLAVE.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Veza izgubljena| GW(Edge Gateway)
MASTER --> |Međuposlužiteljska veza| SLAVE(Mediation Controller<br/>SLAVE) --> GWNa poslužitelju Mediation Controller MASTER
Uredite datoteku /etc/ipdiva/server/remoteServers.xml kako biste naveli CN međuposlužiteljskog certifikata:
1 2 3 4 5 6 7 8 9 | |
Zamijenite SLAVECN vrijednošću CN certifikata namijenjenog međuposlužiteljskoj vezi.
Ako ne znate CN međuposlužiteljskog certifikata, možete unijeti znak * (preporučuje se u slučaju dvojbe):
1 2 3 4 5 6 7 8 9 | |
Primjer
Uzimajući u obzir sljedeće podatke:
- CN međuposlužiteljskog certifikata:
my-interserver-cert
Datoteka /etc/ipdiva/server/remoteServers.xml na poslužitelju Mediation Controller MASTER ispunila bi se na sljedeći način:
1 2 3 4 5 6 7 8 9 | |
Potpuna datoteka
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
Na poslužitelju Mediation Controller SLAVE
Pošaljite međuposlužiteljski certifikat na poslužitelj Mediation Controller SLAVE, u direktorij /tmp/.
Zatim pokrenite sljedeće naredbe kao root da biste ga premjestili u ciljni direktorij s odgovarajućim dozvolama:
1 2 3 | |
Zatim uredite datoteku /etc/ipdiva/server/remoteServers.xml i dodajte sljedeći sadržaj u oznaku <remoteConfig> (staru oznaku <localCluster> možete u potpunosti izbrisati):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Zamijenite:
MASTERCN: navedite CN certifikata komponente SSL Router poslužitelja Mediation ControllerMASTER, koji je običnoRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: odgovara sekundarnoj IP adresi poslužitelja Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: to je priključak na kojem osluškuje komponenta SSL Router poslužitelja Mediation ControllerMASTER; obično je to443.INTERSERVER.P12: naziv certifikata namijenjenog međuposlužiteljskoj vezi.PASSWORD: lozinka međuposlužiteljskog certifikata.
Primjer
Uzimajući u obzir sljedeće podatke:
- Naziv međuposlužiteljskog certifikata:
my-interserver-cert.p12 - Lozinka međuposlužiteljskog certifikata:
MySecurePassword - RIP SSL poslužitelja Mediation Controller
MASTER:10.0.10.11 - Priključak na RIP SSL poslužitelja Mediation Controller
MASTER:443 - CN certifikata poslužitelja Mediation Controller
MASTER:10.0.10.11
Datoteka /etc/ipdiva/server/remoteServers.xml na poslužitelju Mediation Controller SLAVE ispunila bi se na sljedeći način:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Potpuna datoteka
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Izmijenite konfiguraciju komponente SSL Router na poslužitelju SLAVE pokretanjem sljedeće naredbe:
1 | |
Na poslužiteljima Mediation Controller MASTER i SLAVE
Ponovno pokrenite komponentu SSL Router da biste primijenili postavke međuposlužiteljske veze:
1 | |
Da biste potvrdili da međuposlužiteljska veza ispravno radi, sljedeća naredba treba vratiti rezultat:
1 | |
Prethodna naredba treba proizvesti unos u zapisniku sa sljedećim sadržajem: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Ako se takav unos u zapisniku ne prikaže, provjerite konfiguraciju postavljenu u ovom poglavlju.
U web-konzoli /mediation/system poslužitelja Mediation Controller MASTER
Omogućite međuposlužiteljsku vezu između dvaju poslužitelja Mediation Controller uređivanjem SSL virtualnog hosta default: 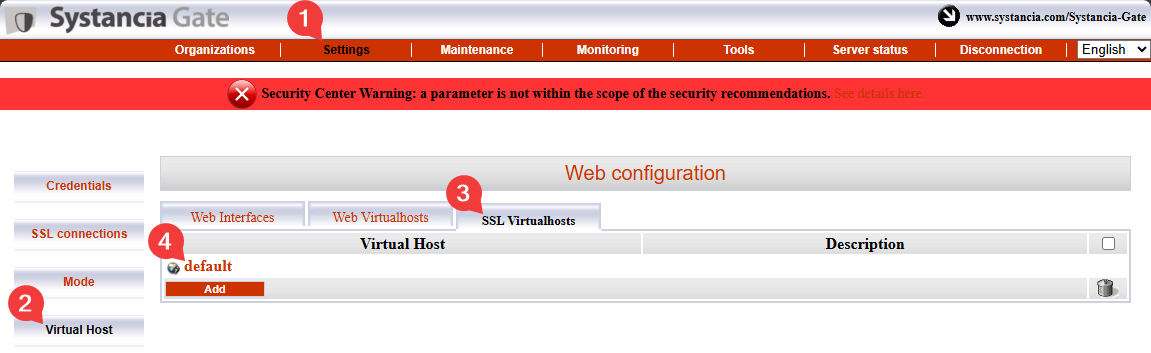
Ispunite različita polja prema uputama u nastavku i omogućite značajku povezivanja između poslužitelja tako da označite potvrdni okvir Is cross-server linking configured?: 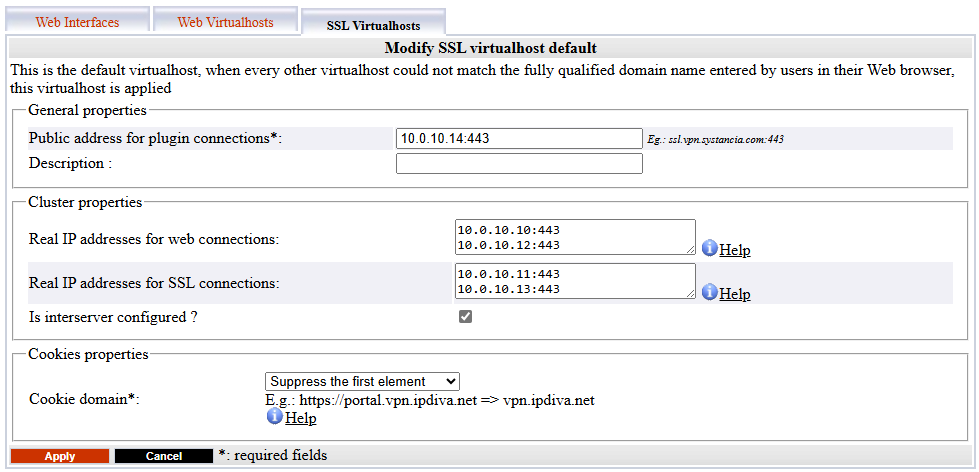
Public address for plugin connections: odgovara vrijednostiVIP_MED_SSLnakon koje slijedi njezin priključak za osluškivanje (obično443).Actual public IP addresses for web connections: odgovara paru stvarnih web IP adresa (RIP_MED_WEB_MASTERiRIP_MED_WEB_SLAVE) s pripadajućim priključcima, jedan redak po paru IP adrese i priključka.Actual public IP addresses for SSL connections: odgovara paru stvarnih SSL IP adresa (RIP_MED_SSL_MASTERiRIP_MED_SSL_SLAVE) s pripadajućim priključcima, jedan redak po paru IP adrese i priključka.
Inicijalizacija proizvoda CyberElements Bastion
Povezivanje s bazom podataka PostgreSQL
Za rad CyberElements Bastion zahtijeva korištenje vanjske baze podataka PostgreSQL (BP) za pohranu svojih postavki i raznih zapisnika u konzoli /system.
Ako je BP izravno dostupna s poslužitelja Mediation Controller, prijeđite izravno na korak inicijalizacije BP-a.
Povezivanje s bazom podataka u LAN-u
Kako bi se omogućilo povezivanje s bazom podataka koja se nalazi u LAN-u bez otvaranja toka iz DMZ-a u LAN, tok baze podataka bit će preusmjeren kroz TLS tunel između poslužitelja Edge Gateway i poslužitelja Mediation Controller.
Da biste to postigli, potrebno je konfigurirati jedan poslužitelj Edge Gateway (ili dva poslužitelja Edge Gateway) pomoću temeljne tehnologije CyberElements Gate.
Deklariranje poslužitelja Edge Gateway u proizvodu CyberElements Gate
Da biste to učinili, najprije se prijavite u konzolu /mediation/system u rješenju CyberElements Gate.
Zatim otvorite izbornik „Organizations“ i kliknite „Add“: 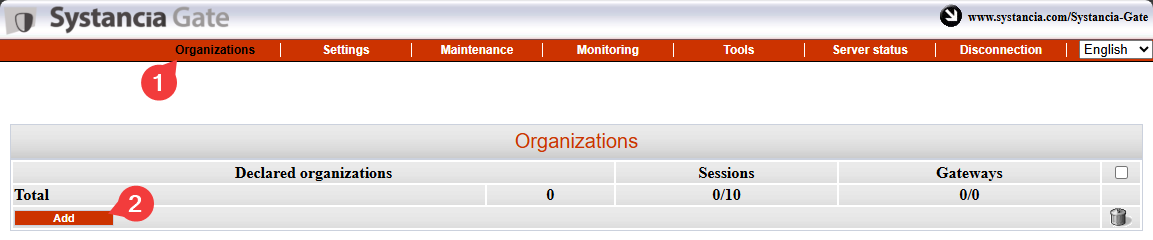
Unesite naziv organizacije, koji mora biti različit od naziva dodijeljenog rješenju CyberElements Bastion (na primjer tunnel), i navedite najmanje jednu licencu korisničke sesije te lozinku za račun admin: 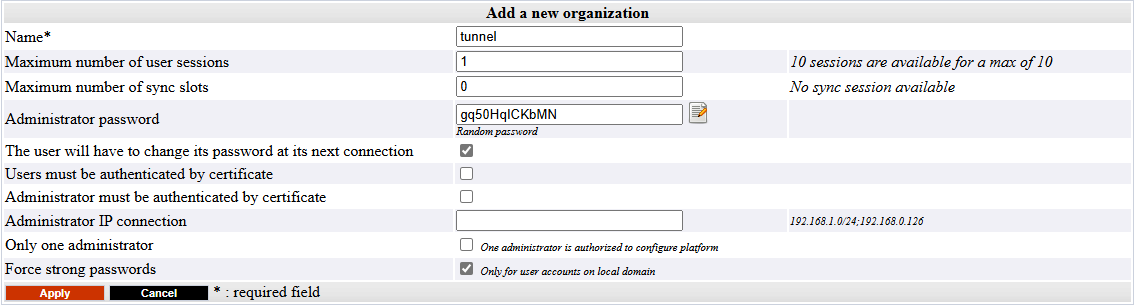
Prijavite se u administratorsko sučelje prethodno stvorene organizacije pomoću računa admin tako da otvorite /gate/admin: 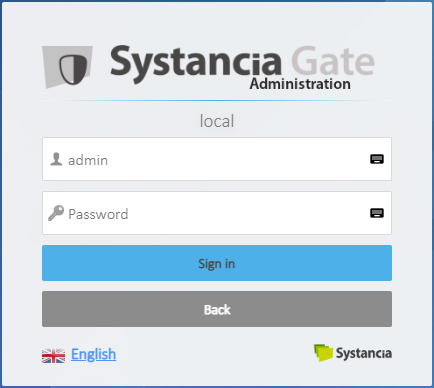
Zatim deklarirajte obje komponente Edge Gateway koje će se upotrebljavati za postavljanje tunela.
S lijeve strane postavite pokazivač iznad Infrastructure, kliknite Gateways, a zatim kliknite gumb Add: 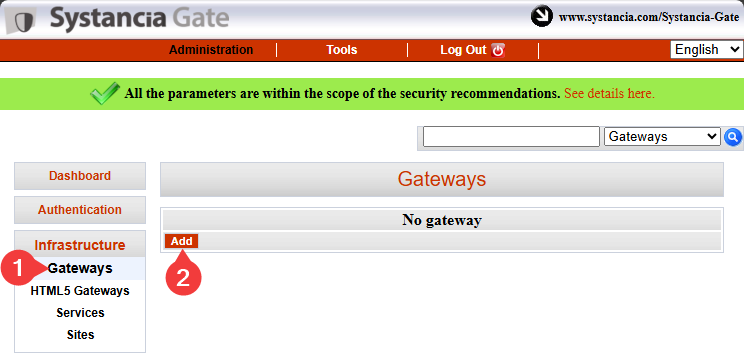
Unesite naziv prve komponente Edge Gateway i potvrdite unos: 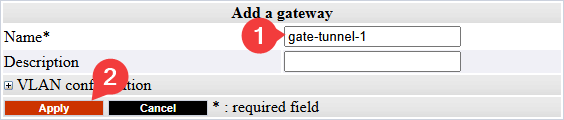
Informacije
Podsjetnik: naziv komponente Edge Gateway povezan je s certifikatom koji će ona upotrebljavati za provjeru autentičnosti prema komponenti SSL Router poslužitelja Mediation Controller.
Taj naziv ima sljedeći oblik <GW_NAME>@<ORGANIZATION_NAME>, pri čemu <GW_NAME> odgovara nazivu komponente Edge Gateway, a <ORGANIZATION_NAME> nazivu organizacije stvorene u sistemskoj konzoli rješenja CyberElements Gate.
Ponovite korak deklariranja komponente Edge Gateway za drugu komponentu Edge Gateway.
Veze i postavke tunela na poslužiteljima Edge Gateway
Informacije
Sljedeći se koraci mogu ponoviti na objema komponentama Edge Gateway koje se upotrebljavaju za tunel za pristup bazi podataka.
Preduvjeti
Da biste dovršili ovaj dio, morat ćete upotrijebiti jedno od sljedećeg:
- Virtualni uređaj Edge Gateway na kojem je izvršena samo inicijalizacija sustava.
- Komponenta Edge Gateway instalirana od nule s instaliranim komponentama Edge Gateway.
Najprije pomoću alata kao što je WinSCP ili FileZilla prenesite certifikat potreban za povezivanje u direktorij /tmp/ na komponenti Edge Gateway putem protokola SCP.
Zatim se povežite putem protokola SSH i prebacite se na root.
Da biste komponentu Edge Gateway povezali s obama poslužiteljima Mediation Controller, morate stvoriti dvije nove instance komponente Edge Gateway: jedna će se povezati s poslužiteljem Mediation Controller MASTER, a druga s poslužiteljem Mediation Controller SLAVE.
Da biste ih stvorili, pokrenite sljedeće naredbe:
1 2 | |
Kopirajte datoteku certifikata u direktorije /etc/ipdiva/gateway-tunnel-master/ssl/ i /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Zamijenite <CERT_NAME> nazivom certifikata koji komponenta Edge Gateway mora upotrebljavati za povezivanje s poslužiteljem Mediation Controller.
Konfigurirajte instance komponente Edge Gateway kako bi se mogle povezati s poslužiteljima Mediation Controller.
Konfiguracije se razlikuju ovisno o poslužitelju Mediation Controller s kojim se treba povezati. Izvršite obje konfiguracije:
Uredite datoteku /etc/ipdiva/gateway-tunnel-master/gateway.xml i dovršite je pomoću sljedećih podataka (nekoliko je odjeljaka izostavljeno i označeno s […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Zamijenite sljedeće elemente:
@SERVER@: treba zamijeniti adresomRIP_MED_SSL_MASTER@SERVERPORT@: treba zamijeniti priključkom za osluškivanje komponente SSL Router, obično postavljenim na443keyfile.pem: treba zamijeniti nazivom datoteke certifikataPASSWORD: treba zamijeniti lozinkom certifikata@RPC_PORT@: treba zamijeniti priključkom na kojem računalo trenutačno ne osluškuje; može se upotrijebiti priključak9082
Primjer
Uzimajući u obzir sljedeće podatke:
RIP_MED_SSL_MASTERjednako je:10.0.10.11- Priključak za osluškivanje komponente SSL Router:
443 - Naziv datoteke certifikata:
gate-tunnel.p12 - Lozinka certifikata:
Str0ngP@ssw0rd
Datoteka /etc/ipdiva/gateway-tunnel-master/gateway.xml konfigurirala bi se na sljedeći način:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Potpuna datoteka
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Uredite datoteku /etc/ipdiva/gateway-tunnel-slave/gateway.xml i dovršite je pomoću sljedećih podataka (nekoliko je odjeljaka izostavljeno i označeno s […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Zamijenite sljedeće elemente:
@SERVER@: treba zamijeniti adresomRIP_MED_SSL_SLAVE@SERVERPORT@: treba zamijeniti priključkom za osluškivanje komponente SSL Router, obično postavljenim na443keyfile.pem: treba zamijeniti nazivom datoteke certifikataPASSWORD: treba zamijeniti lozinkom certifikata@RPC_PORT@: treba zamijeniti priključkom koji se trenutačno ne upotrebljava na računalu; može se upotrijebiti priključak9083
Primjer
Uzimajući u obzir sljedeće podatke:
RIP_MED_SSL_SLAVEjednako je:10.0.10.13- Priključak za osluškivanje komponente SSL Router:
443 - Naziv datoteke certifikata:
gate-tunnel.p12 - Lozinka certifikata:
Str0ngP@ssw0rd
Datoteka /etc/ipdiva/gateway-tunnel-slave/gateway.xml konfigurirala bi se na sljedeći način:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Potpuna datoteka
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Sada kada su instance konfigurirane za povezivanje s poslužiteljima Mediation Controller, još ih treba konfigurirati da preusmjeravaju vezu poslužitelja Mediation Controller na bazu podataka.
Da biste to učinili, uredite datoteku /etc/ipdiva/gateway-tunnel-master/services.xml i izmijenite je na sljedeći način:
1 2 3 4 5 6 7 8 9 | |
Zamijenite DB_SERVER DNS nazivom ili IP adresom koja se upotrebljava za povezivanje s bazom podataka, a DB_PORT priključkom za osluškivanje instance baze podataka.
Ponovite te postavke za instancu koja se povezuje s poslužiteljem Mediation Controller SLAVE tako da kopirate datoteku:
1 | |
Na kraju pokrenite instance komponente Edge Gateway kako bi uspostavile vezu s poslužiteljima Mediation Controller:
1 2 | |
Konfiguriranje tunela poslužitelja Mediation Controller
Da bi poslužitelji Mediation Controller mogli upotrebljavati tunel, još morate deklarirati njegovo postojanje.
Da biste to učinili, prijavite se kao root na poslužitelje Mediation Controller i uredite datoteku /etc/ipdiva/server/services.xml kako biste dodali sljedeći odjeljak (nekoliko je odjeljaka izostavljeno i označeno s […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Zamijenite sljedeće elemente:
GW1_NAMEnazivom prve komponente Edge GatewayGW2_NAMEnazivom druge komponente Edge GatewayORGANIZATION_NAMEnazivom organizacije CyberElements Gate koja je prethodno stvorena
Primjer
Uzimajući u obzir sljedeće podatke:
- Naziv komponente Edge Gateway 1:
gate-tunnel-1 - Naziv komponente Edge Gateway 2:
gate-tunnel-2 - Naziv organizacije CyberElements Gate:
tunnel
Datoteka /etc/ipdiva/server/services.xml ispunila bi se na sljedeći način:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Potpuna datoteka
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
Da biste primijenili novu konfiguraciju, ponovno pokrenite komponentu SSL Router sljedećom naredbom:
1 | |
Inicijalizacija baze podataka
Pozor!
Bazu podataka default morate stvoriti prije nego što je CyberElements Bastion inicijalizira (ne stvara se automatski).
Da biste inicijalizirali bazu podataka PostgreSQL za sistemsku konfiguraciju, najprije morate konfigurirati postavke povezivanja na poslužiteljima Mediation Controller.
Da biste to učinili, uredite datoteku /etc/ipdiva/care/databasesettings.ini na obama poslužiteljima i dodajte sljedeće unose:
2 3 4 5 6 7 8 9 | |
Zamijenite sljedeće elemente:
DB_USERNAMEkorisničkim imenom koje se upotrebljava za povezivanje s bazom podataka.DB_PWDlozinkom korisnika koji se prijavljuje.DB_HOSTIP adresom ili DNS nazivom koji se upotrebljava za povezivanje s bazom podataka; ako se upotrebljava veza putem komponenti Edge Gateway, morat ćete unijeti127.0.0.1.DB_PORTpriključkom koji se upotrebljava za povezivanje s instancom baze podataka; ako se upotrebljava veza putem komponenti Edge Gateway, morat ćete unijeti1432.
Inicijalizacija baze podataka može se pokrenuti sljedećim naredbama, koje treba izvršiti samo na jednom poslužitelju Mediation Controller:
1 2 | |
Nakon toga preostaje samo ponovno pokrenuti uslugu apache2 na obama poslužiteljima Mediation Controller kako bi se primijenila inicijalizacija sistemske baze podataka:
1 | |
Konfiguriranje NTP poslužitelja vremena
Preporučuje se postaviti poslužitelj vremena kako bi sat sustava bio ažuran. Potrebni koraci opisani su na stranici konfiguracije NTP-a.
Početne konfiguracije proizvoda CyberElements Bastion
Autorizacija pristupa web-sučeljima s virtualnom IP adresom
Prema zadanim postavkama nije dopušteno povezivanje s web-sučeljima proizvoda CyberElements Bastion putem virtualne IP adrese VIP_MED_WEB.
Da biste dodali autorizaciju, pokrenite kao root sljedeće naredbe na poslužiteljima Mediation Controller:
1 2 | |
Zamijenite IP IP adresom koja odgovara vrijednosti VIP_MED_WEB.
Početne konfiguracije
U ovoj fazi poslužitelji Mediation Controller su instalirani, ali još je potrebno izvršiti nekoliko radnji:
-
Promijenite zadane lozinke
Promijenite zadane lozinke konzola sustava.
-
Instalirajte certifikate i licence
Usluga Mediation Controller zahtijeva razne certifikate i licencu kako bi bila operativna.
Samo certifikat klijenta CyberElements Bastion potrebno je ponovno deklarirati na oba poslužitelja Mediation Controller (upotrijebite RIPRIP_MED_WEB_MASTERiRIP_MED_WEB_SLAVE). -
Konfigurirajte web-certifikat
Konfigurirajte web-certifikat koji se koristi za povezivanje s web-sučeljima
-
Deklarirajte DNS naziv
Dodajte DNS naziv autoriziran za povezivanje s web-sučeljima.
-
Konfigurirajte organizaciju
Konfigurirajte organizaciju proizvoda CyberElements Bastion.
Konfigurirajte s izravnim pristupom bazi podataka
Konfigurirajte s pristupom bazi podataka kroz tunel poslužitelja Edge Gateway
-
Deklarirajte poslužitelje Edge Gateway
Deklarirajte poslužitelje Edge Gateway ili HTML5 Gateway koje treba instalirati.
-
Stvorite logički site
Stvorite i konfigurirajte logički site koji grupira poslužitelje Edge Gateway i HTML5 Gateway koji mogu pristupiti lokalnim resursima.
-
Instalirajte poslužitelj Edge Gateway
Instalirajte i konfigurirajte novi poslužitelj Edge Gateway s novoinstaliranim poslužiteljima Mediation Controller.
Konfigurirat će se i instanca HTML5 Gateway.