Instalacija agenta za snimanje za Windows
CyberElements Bastion upotrebljava agent za snimanje za Windows kako bi dodao nove značajke za RDP sesije:
- Mogućnost filtriranja tokova TCP i UDP kojima korisnik može pristupiti
- Mogućnost pokretanja snimanja sesije za svakog korisnika koji se povezuje s poslužiteljem bez prolaska kroz korisnički portal ili klijent Desktop (značajka
direct access)
Osim toga, tijekom korisničkih sesija bilježe se dodatni događaji:
- Otvaranje prozora
- Zatvaranje prozora
- Pokretanje programa
- Zatvaranje programa
- Sadržaj međuspremnika
- Aktivnost korisnika
Preduvjeti
Kompatibilnost klijenta
Da biste saznali je li agent kompatibilan s različitim operacijskim sustavima Microsoft Windows, pogledajte matricu kompatibilnosti.
Agent za snimanje zahtijeva nekoliko preduvjeta za ispravan rad. Neki su namijenjeni samo funkcionalnosti snimanja s agentom za aplikacije RDP i HTML5 RDP, a drugi se odnose na izravan pristup s agentom.
Opći preduvjeti
Agent za snimanje šalje snimku korisničke sesije natrag u CyberElements Bastion povezivanjem s komponentom Edge Gateway na priključku TCP 8443. Za to mrežni tok između tih dvaju računala mora biti otvoren.
Kako bi snimku sigurno poslao natrag poslužitelju Edge Gateway, agent za snimanje uspostavlja s njim sigurnu vezu putem TLS-a. TLS se oslanja na upotrebu certifikata, a sljedeća ograničenja moraju biti zadovoljena kako bi se veza smatrala pouzdanom i sigurnom:
- Certifikat poslužitelja, u ovom slučaju poslužitelja Edge Gateway, ne smije biti istekao (krajnji datum valjanosti).
-
Certifikat poslužitelja, u ovom slučaju poslužitelja Edge Gateway, mora izdati certifikacijsko tijelo koje računalo na kojem je instaliran agent za snimanje smatra pouzdanim.
Dodatne informacije
Poslužitelj na kojem je instaliran agent za snimanje mora u svojem lokalnom spremištu pouzdanih certifikacijskih tijela imati barem korijensko certifikacijsko tijelo (CA) certifikata poslužitelja za snimanje.
Stoga je potrebno:
- Dohvatiti korijenski CA certifikata usluge snimanja na poslužitelju Edge Gateway.
- Prenijeti taj CA na poslužitelj na kojem je instaliran agent za snimanje.
- Instalirati CA u spremište certifikata „Trusted Root Certification Authorities“ na lokalnom računalu.
Primjer s PowerShellom
Certifikat u formatu
.cermožete jednostavno uvesti putem PowerShella.
Da biste to učinili, otvorite terminal PowerShell kao administrator računala i pokrenite sljedeću naredbu:Zamijenite1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>putom do datoteke certifikata.Primjer s PowerShellom za certifikat tvrtke Systancia bez slanja datoteka
Ovaj primjer obuhvaća instalaciju korijenskog CA-a tvrtke Systancia, koji upotrebljavaju klijenti CyberElements Bastion koji se služe certifikatima koje isporučuje Systancia.
Certifikat je moguće uvesti i bez slanja/preuzimanja datoteke na računalo na kojem je instaliran agent za snimanje.
Da biste to učinili, otvorite terminal PowerShell kao administrator računala i pokrenite sljedeće naredbe:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Da biste ovu metodu koristili s drugim CA-om, promijenite vrijednost varijable
base64Certu certifikat po svom izboru kodiran u base64. -
Certifikat poslužitelja, u ovom slučaju poslužitelja Edge Gateway, ne smije biti opozvan.
- Računalo na kojem je instaliran agent za snimanje mora moći kontaktirati poslužitelj, u ovom slučaju Edge Gateway, putem DNS naziva ili IP adrese obuhvaćene certifikatom poslužitelja putem njegova polja Common Name (CN).
Posebni preduvjeti za aplikacije RDP s agentima koje se koriste na korisničkoj radnoj stanici s macOS-om ili Ubuntuom
Upozorenje
Sljedeći preduvjeti potrebni su samo ako korisnik pokreće aplikaciju RDP s agentom, a njegova radna stanica nije Windows (macOS ili Ubuntu).
Ako korisnici rješenja CyberElements Bastion imaju radne stanice isključivo sa sustavom Windows ili, ako to nije slučaj, upotrebljavaju isključivo aplikacije HTML5 RDP, sljedeći se preduvjeti mogu zanemariti.
Sljedeći ključevi registra potrebni su na ciljnom poslužitelju na kojem je implementiran agent za snimanje.
Prvo, prvi ključ onemogućit će popis dopuštenih programa pri pokretanju (Microsoftov dokument). Prema zadanim postavkama računalo sa sustavom Windows kao program pri pokretanju dopušta samo explorer.exe.
1 2 | |
Ako računalo nije poslužitelj RDS, uvijek se preporučuje primijeniti sljedeći ključ registra kako bi se agent za snimanje mogao otvoriti kao program pri pokretanju:
1 2 | |
Posebni zahtjevi za izravan pristup
Značajka izravnog pristupa
Značajka izravnog pristupa omogućuje pokretanje snimanja korisničke sesije za RDP ili konzolni pristup (fizičko povezivanje s računalom ili putem načina konzole hipervizora) koji ne prolazi izravno kroz CyberElements Bastion.
Ako korisnik ima dozvolu za pristup poslužitelju, njegova će se sesija snimati. Ako to nije slučaj, korisnik će prema zadanim postavkama biti odspojen.
Da bi agent za snimanje radio u načinu izravnog pristupa, potreban je certifikat x509. Taj certifikat mora ispunjavati sljedeće zahtjeve:
- Certifikat mora i dalje biti valjan (razdoblje valjanosti nije isteklo).
- Certifikat mora biti vrste (polje poboljšanog korištenja ključa)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Certifikat ne smije biti opozvan.
- Ograničenja koja proizlaze iz razine sigurnosti 2 biblioteke OpenSSL podrazumijevaju sljedeće:
- Certifikat mora imati privatni ključ od najmanje 2048 bitova sa šiframa RSA, DSA i DH; ključevi eliptičke krivulje (ECC) moraju imati najmanje 224 bita.
- Potpis certifikata ne smije biti MD5 ni SHA-1 (preporučuje se SHA-512).
- Poslužitelj za snimanje koristit će polje
Common Name(CN) za identifikaciju certifikata, a time i računala na kojem se pokreće izravno snimanje. To polje mora biti popunjeno.
Ručna instalacija na jednom računalu
Potrebna su administratorska prava
Za instalaciju agenta potrebna su administratorska prava.
Prije instalacije agenta morate ga preuzeti iz administracijske konzole:
- Pristupite radnom prostoru „Configurations“ pomoću gumba koji se nalazi u gornjem lijevom kutu:

- Otvorite pločicu „Toolbox“
- Na prvoj kartici, „Integration Tools“, odaberite instalacijski program prikladan za željeni operacijski sustav
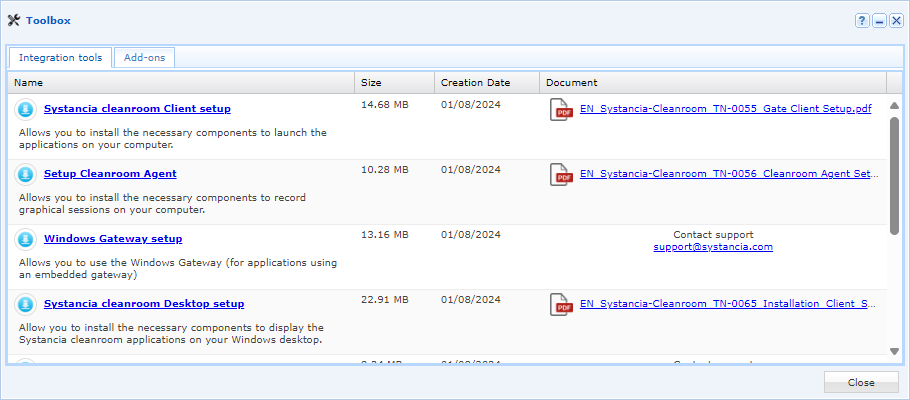
Nakon preuzimanja agenta slijedite ove korake:
- Pokrenite instalacijski program
setup_CleanroomAgent.exena računalu na koje želite instalirati agenta za snimanje. - U prvom prozoru kliknite
Next: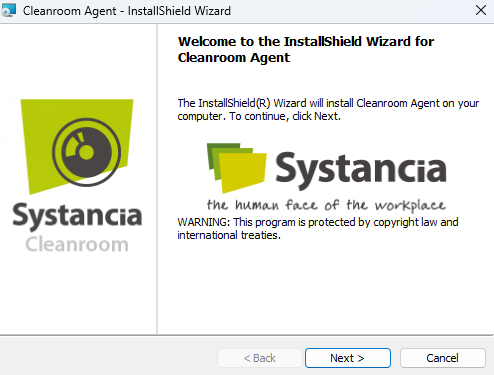
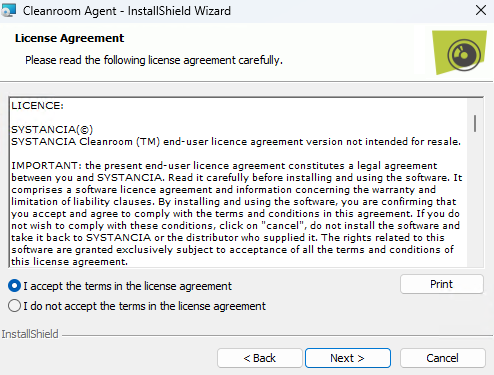
- Prihvatite uvjete korištenja:
- Na trećem zaslonu po potrebi promijenite instalacijski direktorij agenta:
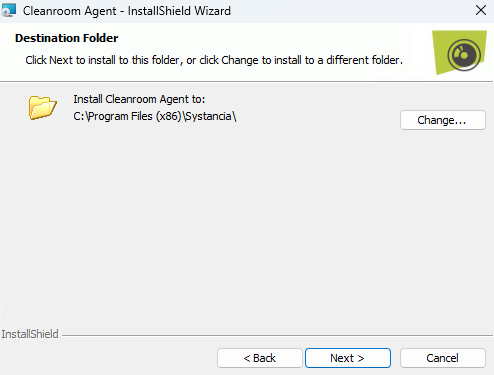
-
- Četvrti zaslon prikazuje mogućnosti instalacije agenta u načinu izravnog pristupa:
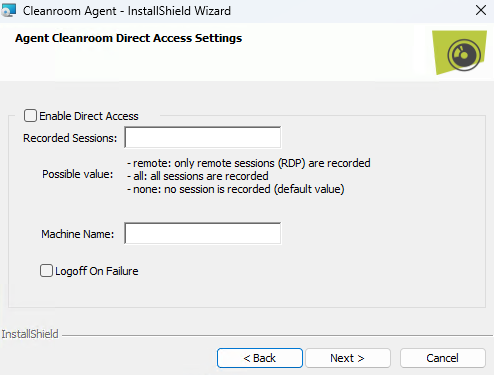
-
Enable Direct Access -
Omogućivanje značajke izravnog pristupa agenta.
Recorded Sessions-
Slobodno polje koje prihvaća tri različite vrijednosti kojima se određuje kada treba pokrenuti snimanje izravnog pristupa:
none: snimanje izravnog pristupa neće se izvoditi.remote: svaki pristup RDP računalu pokrenut će snimanje.all: snimanje će pokrenuti i pristup RDP i pristup s konzole (fizički pristup računalu ili iz načina konzole hipervizora).
Logoff On Failure-
Mogućnost prekida sesije korisnika ako se snimanje ne može pokrenuti, ako je prekinuto ili ako korisnik nije ovlašten za povezivanje s računalom.
Preporuka
Pri prvim instalacijama ili ako nije sigurno da su preduvjeti ispunjeni, najbolje je ovu mogućnost ostaviti neoznačenom. U suprotnom, ako postoji problem s preduvjetima ili postavkama, nove veze s poslužiteljem odmah će prekinuti vezu korisnika (ovisno o postavkama
Recorded Sessions).Informacije
Značajku izravnog pristupa moguće je omogućiti i nakon instalacije. Za to pogledajte postavke ključeva registra agenta.
- Četvrti zaslon prikazuje mogućnosti instalacije agenta u načinu izravnog pristupa:
-
Na kraju, na petom zaslonu, instalacija će započeti nakon što kliknete gumb
Install: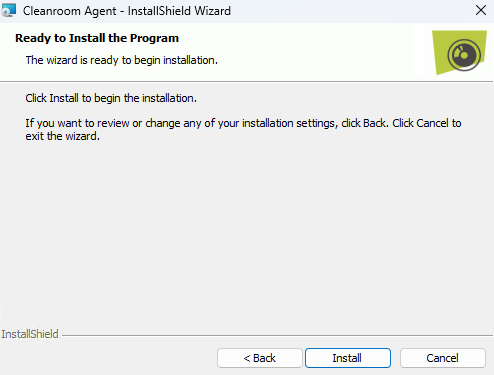
Nakon instalacije agent zahtijeva dodatnu konfiguraciju: Konfigurirajte agenta
Implementacija iz administracijske konzole
Potrebna su administratorska prava
Za instalaciju agenta potrebna su administratorska prava na ciljnom računalu.
Dodatni preduvjet
Agent se implementira na ciljno računalo pomoću protokola SMB. Stoga tok SMB (TCP 445) mora biti otvoren između komponente Edge Gateway i tog ciljnog poslužitelja.
Implementacija na jednom poslužitelju
Agent se može implementirati pojedinačno s dva mjesta u administracijskoj konzoli. To omogućuje njegovu prethodnu konfiguraciju za dvije vrste rada:
- Korištenje s aplikacijama RDP i HTML5 RDP: priprema agenta kako bi mogao snimati sesije korisnika koji pokreću aplikacije RDP i HTML5 RDP.
- Korištenje u načinu izravnog pristupa: priprema agenta kako bi, uz prethodnu vrstu rada, mogao snimati i sesije korisnika koji se izravno povezuju s poslužiteljem RDP.
Za korištenje s aplikacijama RDP i HTML5 RDP
Kada je aplikacija RDP ili HTML5 RDP konfigurirana za rad s agentom, odabir aplikacije otključava mogućnost implementacije agenta: 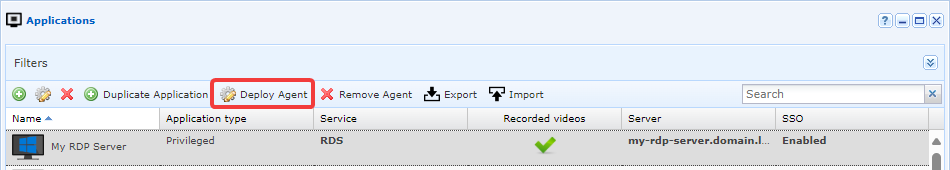
Nakon klika na gumb za implementaciju agenta pojavljuje se novi prozor u kojem se traže sljedeće informacije: 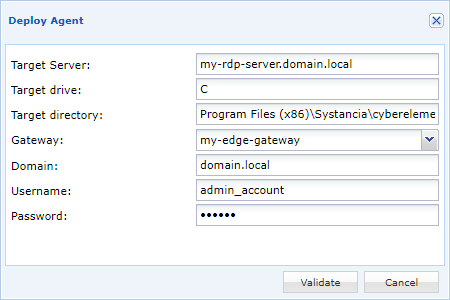
Target server-
IP adresa ili naziv DNS ciljnog poslužitelja na koji treba implementirati agenta za snimanje. Prema zadanim postavkama ovo polje koristi podatke poslužitelja navedenog u aplikaciji RDP ili HTML5 RDP.
Target drive-
Slovo pogona sustava Windows na koji će se implementirati agent. Obično je to slovo
C, kojim se agent implementira na pogonC:\. Target directory-
Put do instalacijskog direktorija agenta; ako ne postoji, bit će stvoren. Zadano mjesto agenta proizvoda CyberElements Bastion je
Program Files (x86)\Systancia\Safe. Gateway-
Navedite komponentu Edge Gateway koja će se koristiti za implementaciju agenta.
Domain-
Naziv domene u kojoj se nalazi administratorski račun koji se koristi za instalaciju agenta.
Username-
Naziv administratorskog računa koji će se koristiti za instalaciju agenta. Taj račun mora moći instalirati programe na ciljni poslužitelj.
Password-
Lozinka administratorskog računa.
Nakon unosa svih informacija može se pokrenuti implementacija agenta. Završni prozor pokazat će je li implementacija agenta na ciljni poslužitelj uspjela.
Možda će biti potrebne dodatne postavke. Pogledajte sljedeće poglavlje: Konfigurirajte agenta
Za korištenje u načinu izravnog pristupa + aplikacije RDP i HTML5 RDP
U odjeljku Machine management zaslona izravnog pristupa gumb omogućuje implementaciju agenta: 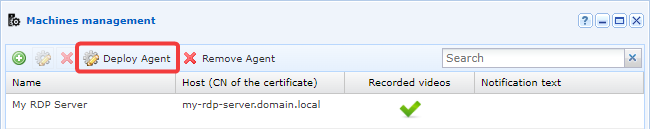
Nakon klika na gumb za implementaciju agenta pojavljuje se novi prozor u kojem se traže sljedeće informacije: 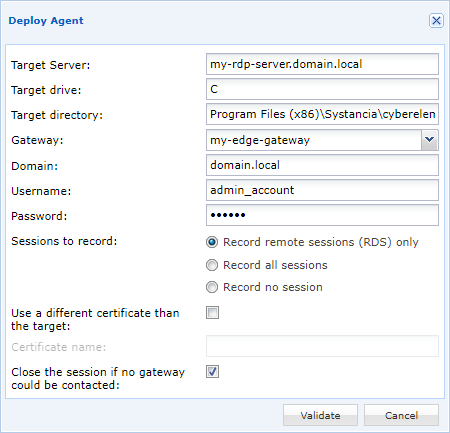
Target server-
IP adresa ili naziv DNS ciljnog poslužitelja na koji treba implementirati agenta za snimanje. Prema zadanim postavkama ovo polje koristi podatke poslužitelja navedenog u aplikaciji RDP ili HTML5 RDP.
Target drive-
Slovo pogona sustava Windows na koji će se implementirati agent. Obično je to slovo
C, kojim se agent implementira na pogonC:\. Target directory-
Put do instalacijskog direktorija agenta; ako ne postoji, bit će stvoren. Zadano mjesto agenta proizvoda CyberElements Bastion je
Program Files (x86)\Systancia\Safe. Gateway-
Navedite komponentu Edge Gateway koja će se koristiti za implementaciju agenta.
Domain-
Naziv domene u kojoj se nalazi administratorski račun koji se koristi za instalaciju agenta.
Username-
Naziv administratorskog računa koji će se koristiti za instalaciju agenta. Taj račun mora moći instalirati programe na ciljni poslužitelj.
Password-
Lozinka administratorskog računa.
Sessions to record-
Definicija konteksta u kojem će se odvijati snimanje sesije:
Record remote sessions (RDS) only: snimanju će podlijegati samo udaljeni pristupi RDP.Record all sessions: snimanju će podlijegati udaljene sesije RDP i sesije u načinu konzole (fizički pristup računalu ili iz načina konzole hipervizora).Record no sessions: nijedna izravna veza s poslužiteljem neće snimati sesije, no agent se i dalje može koristiti za pristup putem aplikacija RDP i HTML5 RDP.
Use a different certificate than the target-
Mogućnost definiranja naziva certifikata kojim će se agent autentificirati prema komponenti Edge Gateway. Ako naziv nije definiran, agent će tražiti certifikat s nazivom poslužitelja.
Close the session if no gateway could be contacted-
Mogućnost prekida veze i odjave korisnika (ovisno o postavkama Sessions to record) ako je komponenta Edge Gateway nedostupna ili ako korisnik nije ovlašten za povezivanje s poslužiteljem.
Preporuka
Pri prvim instalacijama ili ako nije sigurno da su preduvjeti ispunjeni, najbolje je ovu mogućnost ostaviti neoznačenom. U suprotnom, ako postoji problem s preduvjetima ili postavkama, nove veze s poslužiteljem odmah će prekinuti vezu korisnika (ovisno o postavkama
Sessions to record).
Nakon unosa svih informacija može se pokrenuti implementacija agenta. Završni prozor pokazat će je li implementacija agenta na ciljni poslužitelj uspjela.
Možda će biti potrebne dodatne postavke. Pogledajte sljedeće poglavlje: Konfigurirajte agenta
Implementacija na više poslužitelja
Informacije
Ova metoda omogućuje samo implementaciju agenta za snimanje za rad s aplikacijama RDP i HTML5 RDP. Da bi agent radio u načinu izravnog pristupa, bit će potrebno implementirati konfiguraciju na drugi način (npr. putem objekta GPO).
Dodatni preduvjet
Implementacija na više poslužitelja moguća je samo na računalima koja pripadaju AD domeni, koja je i sama konfigurirana u Authentication Domains proizvoda CyberElements Bastion s omogućenom mogućnošću Allow RDS Server Management.
U odjeljku Management of RDS servers dodajte jedan ili više novih poslužitelja RDS: 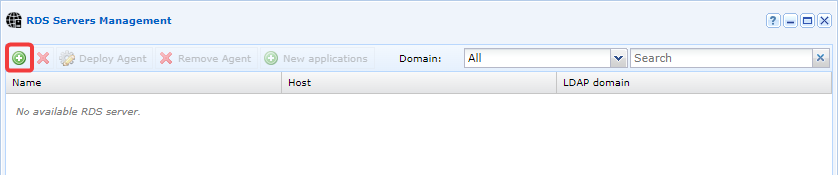
Potražite i dodajte poslužitelje na koje treba implementirati agenta za snimanje tako da ih povučete i ispustite u desno okno. Odaberite mogućnost Deploy an agent: 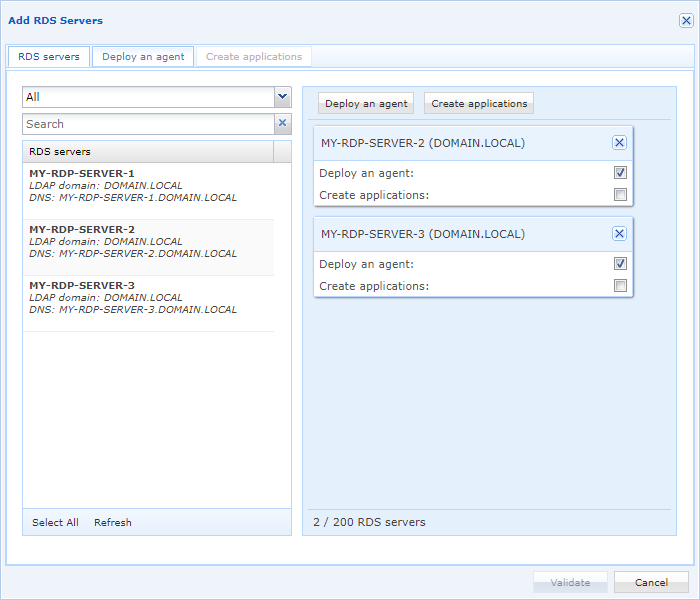
Konfigurirajte informacije o implementaciji agenta: 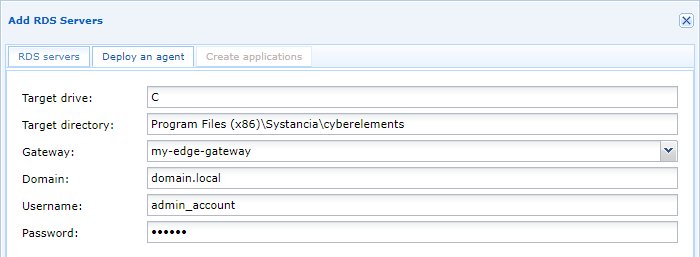
Target drive-
Slovo pogona sustava Windows na koji će se implementirati agent. Obično je to slovo
C, kojim se agent implementira na pogonC:\. Target directory-
Put do instalacijskog direktorija agenta; ako ne postoji, bit će stvoren. Zadano mjesto agenta proizvoda CyberElements Bastion je
Program Files (x86)\Systancia\Safe. Gateway-
Navedite komponentu Edge Gateway koja će se koristiti za implementaciju agenta.
Domain-
Naziv domene u kojoj se nalazi administratorski račun koji se koristi za instalaciju agenta.
Username-
Naziv administratorskog računa koji će se koristiti za instalaciju agenta. Taj račun mora moći instalirati programe na ciljni poslužitelj.
Password-
Lozinka administratorskog računa.
Možda će biti potrebne dodatne postavke. Pogledajte sljedeće poglavlje: Konfigurirajte agenta