Namestitev agenta za snemanje za Windows
CyberElements Bastion uporablja agenta za snemanje za Windows za dodajanje novih funkcij sejam RDP:
- Možnost filtriranja tokov TCP in UDP, do katerih lahko dostopa uporabnik
- Možnost sprožitve snemanja seje za vsakega uporabnika, ki se poveže s strežnikom, ne da bi šel prek uporabniškega portala ali odjemalca Desktop (funkcija
direct access)
Poleg tega se med uporabniškimi sejami zajemajo dodatni dogodki:
- Odpiranje okna
- Zapiranje okna
- Zagon programa
- Zapiranje programa
- Vsebina odložišča
- Dejavnost uporabnika
Predpogoji
Združljivost odjemalca
Če želite izvedeti, ali je agent združljiv z različnimi operacijskimi sistemi Microsoft Windows, glejte matriko združljivosti.
Agent za snemanje za pravilno delovanje potrebuje nekaj predpogojev. Nekateri so namenjeni samo funkciji snemanja z agentom za aplikacije RDP in HTML5 RDP, drugi pa zadevajo neposredni dostop z agentom.
Splošni predpogoji
Agent za snemanje pošlje posnetek uporabniške seje nazaj v CyberElements Bastion tako, da se poveže s komponento Edge Gateway na vratih TCP 8443. Za to mora biti omrežni tok med računalnikoma odprt.
Za varno pošiljanje posnetka nazaj komponenti Edge Gateway agent za snemanje z njo vzpostavi varno povezavo prek protokola TLS. TLS temelji na uporabi potrdil, da povezava velja za zanesljivo in varno, pa morajo biti izpolnjene naslednje omejitve:
- Potrdilo strežnika, v tem primeru Edge Gateway, ne sme biti poteklo (najpoznejši datum veljavnosti).
-
Potrdilo strežnika, v tem primeru Edge Gateway, mora izdati overitelj potrdil, ki mu računalnik, na katerem je nameščen agent za snemanje, zaupa.
Dodatne informacije
Strežnik, na katerem je nameščen agent za snemanje, mora imeti v svoji lokalni shrambi zaupanja vrednih overiteljev potrdil vsaj korenskega overitelja potrdil (CA) potrdila strežnika za snemanje.
Zato morate:
- Pridobiti korenski CA potrdila storitve za snemanje na komponenti Edge Gateway.
- Naložiti ta CA na strežnik, na katerem je nameščen agent za snemanje.
- Namestiti CA v shrambo potrdil „Trusted Root Certification Authorities“ na lokalnem računalniku.
Primer v okolju PowerShell
Potrdilo v obliki
.cerlahko preprosto uvozite prek okolja PowerShell.
To naredite tako, da odprete terminal PowerShell kot skrbnik računalnika in zaženete naslednji ukaz:Zamenjajte1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>s potjo do datoteke potrdila.Primer v okolju PowerShell za potrdilo Systancia brez pošiljanja datotek
V tem primeru se namesti korenski overitelj potrdil (CA) Systancia, ki ga uporabljajo stranke CyberElements Bastion s potrdili, ki jih zagotavlja Systancia.
Potrdilo je mogoče uvoziti tudi brez pošiljanja/prenosa datoteke na računalnik, na katerem je nameščen agent za snemanje.
To naredite tako, da odprete terminal PowerShell kot skrbnik računalnika in zaženete naslednje ukaze:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Če želite to metodo uporabiti z drugim CA, spremenite vrednost spremenljivke
base64Certv potrdilo po vaši izbiri, kodirano v base64. -
Potrdilo strežnika, v tem primeru Edge Gateway, ne sme biti preklicano.
- Računalnik, na katerem je nameščen agent za snemanje, mora vzpostaviti stik s strežnikom, v tem primeru Edge Gateway, z imenom DNS ali naslovom IP, ki ga potrdilo strežnika pokriva prek polja Common Name (CN).
Posebni predpogoji za aplikacije RDP z agenti, ki se uporabljajo na uporabniški delovni postaji macOS ali Ubuntu
Opozorilo
Naslednji predpogoji so potrebni samo, če uporabnik zažene aplikacijo RDP z agentom in njegova delovna postaja ne uporablja sistema Windows (macOS ali Ubuntu).
Če imajo uporabniki CyberElements Bastion delovne postaje izključno s sistemom Windows ali, če ne, uporabljajo izključno aplikacije HTML5 RDP, lahko naslednje predpogoje prezrete.
Na ciljnem strežniku, na katerem je uveden agent za snemanje, so potrebni naslednji registrski ključi.
Prvi ključ onemogoči seznam dovoljenih zagonskih programov (dokument Microsoft). Računalnik s sistemom Windows privzeto dovoljuje kot zagonski program samo explorer.exe.
1 2 | |
Če računalnik ni strežnik RDS, vedno priporočamo uporabo naslednjega registrskega ključa, da se agent za snemanje lahko odpre kot zagonski program:
1 2 | |
Posebne zahteve za neposredni dostop
Funkcija neposrednega dostopa
Funkcija neposrednega dostopa omogoča, da sprožite snemanje uporabnikove seje pri dostopu RDP ali dostopu prek konzole (fizična povezava z računalnikom ali prek načina konzole hipervizorja), ki ne poteka neposredno prek CyberElements Bastion.
Če ima uporabnik dovoljenje za dostop do strežnika, bo njegova seja posneta. Če ga nima, bo njegova povezava privzeto prekinjena.
Za delovanje agenta za snemanje v načinu neposrednega dostopa je potrebno potrdilo x509. To potrdilo mora izpolnjevati naslednje zahteve:
- Potrdilo mora biti še veljavno (obdobje veljavnosti ni poteklo).
- Potrdilo mora biti vrste (polje razširjene uporabe ključa)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Potrdilo ne sme biti preklicano.
- Omejitve, ki izhajajo iz varnostne ravni 2 knjižnice OpenSSL, pomenijo, da:
- Potrdilo mora imeti zasebni ključ dolžine vsaj 2048 bitov pri šifrah RSA, DSA in DH; ključi eliptičnih krivulj (ECC) morajo imeti vsaj 224 bitov.
- Podpis potrdila ne sme biti MD5 ali SHA-1 (prednostno SHA-512).
- Strežnik za snemanje bo prek polja
Common Name(CN) prepoznal potrdilo in s tem računalnik, na katerem se sproži neposredno snemanje. To polje mora biti izpolnjeno.
Ročna namestitev na posamezen računalnik
Potrebne so skrbniške pravice
Za namestitev agenta so potrebne skrbniške pravice.
Pred namestitvijo agenta ga morate prenesti iz skrbniške konzole:
- Odprite delovni prostor „Configurations“ z gumbom v zgornjem levem kotu:

- Odprite ploščico „Toolbox“
- Na prvem zavihku, „Integration Tools“, izberite namestitveni program, ki ustreza želenemu operacijskemu sistemu
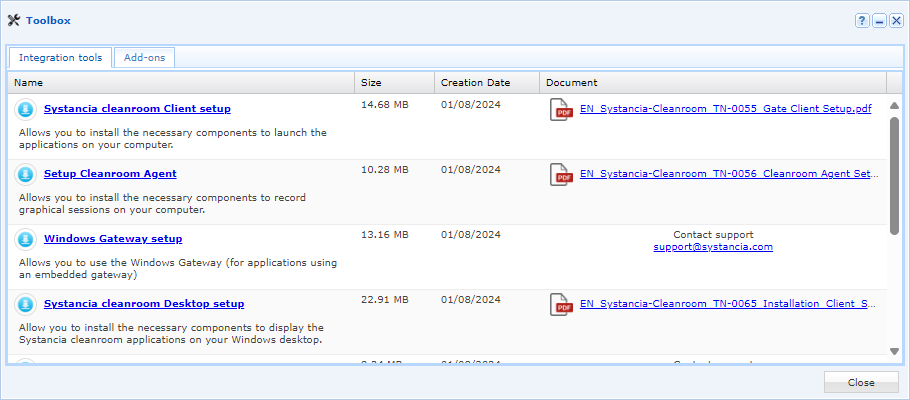
Ko je agent prenesen, sledite tem korakom:
- Zaženite namestitveni program
setup_CleanroomAgent.exev računalniku, v katerega želite namestiti agenta za snemanje. - V prvem oknu kliknite
Next: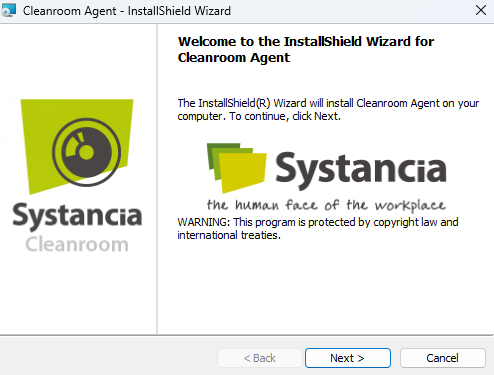
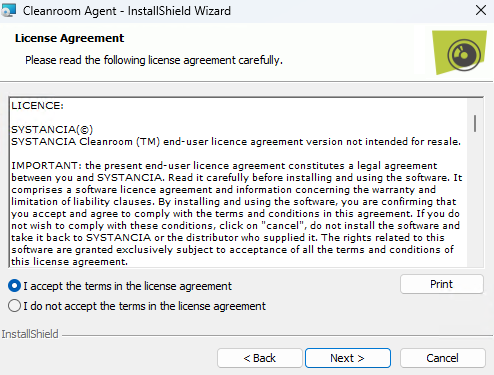
- Sprejmite pogoje uporabe:
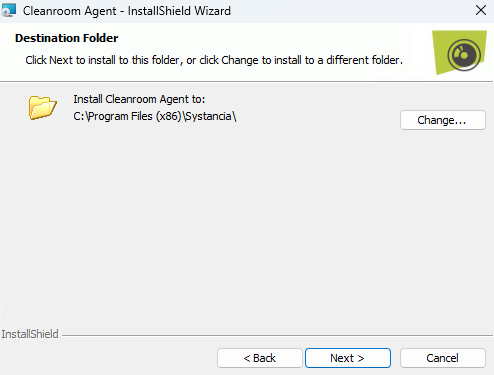
- Na tretjem zaslonu po potrebi spremenite namestitveni imenik agenta:
-
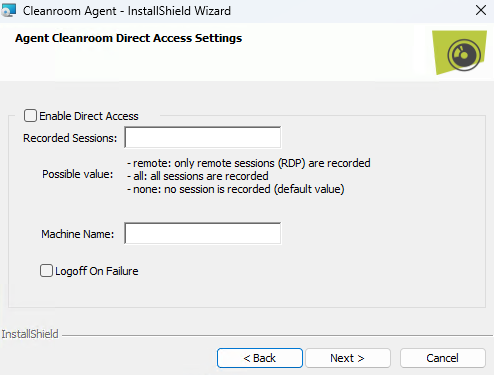
- Na četrtem zaslonu so prikazane možnosti za namestitev agenta v načinu neposrednega dostopa:
-
Enable Direct Access -
Omogočanje funkcije neposrednega dostopa agenta.
Recorded Sessions-
Prosto polje, ki sprejme tri različne vrednosti in določa, kdaj naj se sproži snemanje neposrednega dostopa:
none: snemanje neposrednega dostopa se ne izvaja.remote: vsak dostop RDP do računalnika sproži snemanje.all: snemanje sproži dostop RDP in tudi dostop prek konzole (fizični dostop do računalnika ali iz konzolnega načina hipervizorja).
Logoff On Failure-
Možnost za prekinitev seje uporabnika, če snemanja ni mogoče začeti, če se snemanje prekine ali če uporabnik ni avtoriziran za povezavo z računalnikom.
Priporočilo
Pri prvih namestitvah ali če ni gotovo, da so predpogoji izpolnjeni, je bolje pustiti to možnost neoznačeno. V nasprotnem primeru bodo nove povezave s strežnikom ob težavi s predpogoji ali nastavitvami takoj prekinile povezavo uporabnika (odvisno od nastavitev
Recorded Sessions).Informacije
Funkcijo neposrednega dostopa je mogoče omogočiti tudi po namestitvi. V ta namen si oglejte nastavitve registrskih ključev agenta.
- Na četrtem zaslonu so prikazane možnosti za namestitev agenta v načinu neposrednega dostopa:
-
Na koncu se na petem zaslonu namestitev začne, ko kliknete gumb
Install: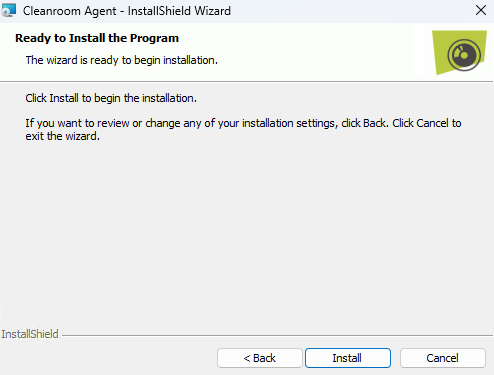
Po namestitvi agent zahteva dodatno konfiguracijo: Konfigurirajte agenta
Uvedba iz skrbniške konzole
Potrebne so skrbniške pravice
Za namestitev agenta so potrebne skrbniške pravice na ciljnem računalniku.
Dodatni predpogoj
Agent se na ciljni računalnik uvede s protokolom SMB. Zato mora biti tok SMB (TCP 445) med komponento Edge Gateway in tem ciljnim strežnikom odprt.
Uvedba na en strežnik
Agenta je mogoče posamično uvesti z dveh mest v skrbniški konzoli. Tako ga je mogoče vnaprej konfigurirati za dva načina delovanja:
- Uporaba z aplikacijami RDP in HTML5 RDP: priprava agenta, da lahko snema seje uporabnikov, ki zaganjajo aplikacije RDP in HTML5 RDP.
- Uporaba v načinu neposrednega dostopa: priprava agenta, da lahko poleg prejšnjega načina delovanja snema tudi seje uporabnikov, ki se neposredno povežejo s strežnikom RDP.
Za uporabo z aplikacijami RDP in HTML5 RDP
Ko je aplikacija RDP ali HTML5 RDP konfigurirana za delo z agentom, izbira aplikacije odklene možnost uvedbe agenta: 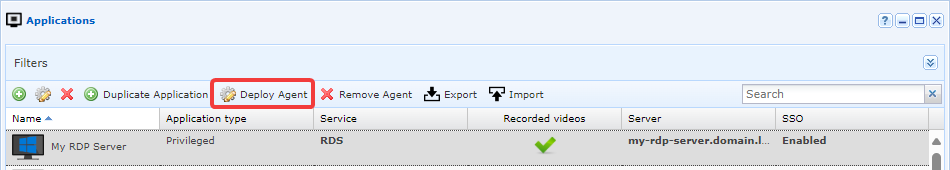
Ko kliknete gumb za uvedbo agenta, se prikaže novo okno, ki zahteva naslednje informacije: 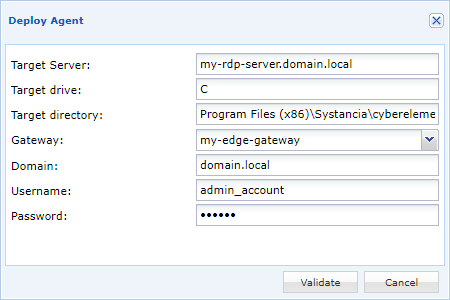
Target server-
Naslov IP ali ime DNS ciljnega strežnika, na katerega naj se uvede agent za snemanje. To polje privzeto uporablja podatke strežnika, navedenega v aplikaciji RDP ali HTML5 RDP.
Target drive-
Črka pogona Windows, na katerega bo agent uveden. Običajno je to črka
C, s katero se agent uvede na pogonC:\. Target directory-
Pot do namestitvenega imenika agenta; če ne obstaja, bo ustvarjen. Privzeta lokacija agenta CyberElements Bastion je
Program Files (x86)\Systancia\Safe. Gateway-
Navedite komponento Edge Gateway, ki naj se uporabi za uvedbo agenta.
Domain-
Ime domene, v kateri je skrbniški račun, ki se uporablja za namestitev agenta.
Username-
Ime skrbniškega računa, ki naj se uporabi za namestitev agenta. Ta račun mora imeti možnost nameščanja programov na ciljnem strežniku.
Password-
Geslo skrbniškega računa.
Ko so vnesene vse informacije, lahko zaženete uvedbo agenta. Zadnje okno bo pokazalo, ali je bila uvedba agenta na ciljnem strežniku uspešna.
Morda bodo potrebne še dodatne nastavitve. Glejte naslednje poglavje: Konfigurirajte agenta
Za uporabo v načinu neposrednega dostopa + aplikacije RDP in HTML5 RDP
V razdelku Machine management zaslona za neposredni dostop je na voljo gumb za uvedbo agenta: 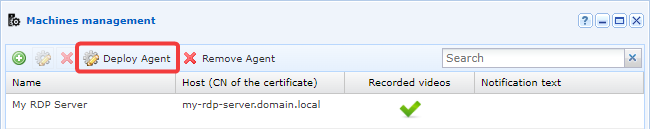
Ko kliknete gumb za uvedbo agenta, se prikaže novo okno, ki zahteva naslednje informacije: 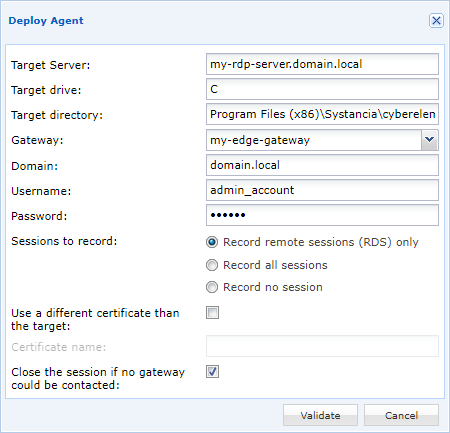
Target server-
Naslov IP ali ime DNS ciljnega strežnika, na katerega naj se uvede agent za snemanje. To polje privzeto uporablja podatke strežnika, navedenega v aplikaciji RDP ali HTML5 RDP.
Target drive-
Črka pogona Windows, na katerega bo agent uveden. Običajno je to črka
C, s katero se agent uvede na pogonC:\. Target directory-
Pot do namestitvenega imenika agenta; če ne obstaja, bo ustvarjen. Privzeta lokacija agenta CyberElements Bastion je
Program Files (x86)\Systancia\Safe. Gateway-
Navedite komponento Edge Gateway, ki naj se uporabi za uvedbo agenta.
Domain-
Ime domene, v kateri je skrbniški račun, ki se uporablja za namestitev agenta.
Username-
Ime skrbniškega računa, ki naj se uporabi za namestitev agenta. Ta račun mora imeti možnost nameščanja programov na ciljnem strežniku.
Password-
Geslo skrbniškega računa.
Sessions to record-
Določitev konteksta, v katerem bo potekalo snemanje seje:
Record remote sessions (RDS) only: snemajo se samo oddaljeni dostopi RDP.Record all sessions: snemajo se oddaljene seje RDP in seje v konzolnem načinu (fizični dostop do računalnika ali iz konzolnega načina hipervizorja).Record no sessions: nobena neposredna povezava s strežnikom ne bo snemala sej, vendar je agenta še vedno mogoče uporabljati za dostop prek aplikacij RDP in HTML5 RDP.
Use a different certificate than the target-
Možnost za določitev imena potrdila, s katerim bo agent preveril pristnost pri komponenti Edge Gateway. Če ni določeno, bo agent iskal potrdilo z imenom strežnika.
Close the session if no gateway could be contacted-
Možnost za prekinitev povezave in odjavo uporabnika (odvisno od nastavitev Sessions to record), če komponenta Edge Gateway ni dosegljiva ali če uporabnik ni avtoriziran za povezavo s strežnikom.
Priporočilo
Pri prvih namestitvah ali če ni gotovo, da so predpogoji izpolnjeni, je bolje pustiti to možnost neoznačeno. V nasprotnem primeru bodo nove povezave s strežnikom ob težavi s predpogoji ali nastavitvami takoj prekinile povezavo uporabnika (odvisno od nastavitev
Sessions to record).
Ko so vnesene vse informacije, lahko zaženete uvedbo agenta. Zadnje okno bo pokazalo, ali je bila uvedba agenta na ciljnem strežniku uspešna.
Morda bodo potrebne še dodatne nastavitve. Glejte naslednje poglavje: Konfigurirajte agenta
Uvedba na več strežnikov
Informacije
S to metodo lahko agenta za snemanje uvedete samo za delo z aplikacijami RDP in HTML5 RDP. Da bo agent deloval v načinu neposrednega dostopa, bo treba konfiguracijo uvesti na drug način (npr. prek GPO).
Dodatni predpogoj
Uvedba na več strežnikov je mogoča le v računalnikih, ki spadajo v domeno AD, ta pa mora biti v rešitvi CyberElements Bastion konfigurirana v Authentication Domains z omogočeno možnostjo Allow RDS Server Management.
V razdelku Management of RDS servers dodajte enega ali več novih strežnikov RDS: 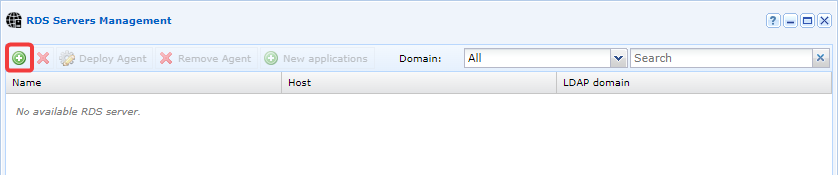
Poiščite in dodajte strežnike, na katere je treba uvesti agenta za snemanje, tako da jih povlečete in spustite v desno podokno. Izberite možnost Deploy an agent: 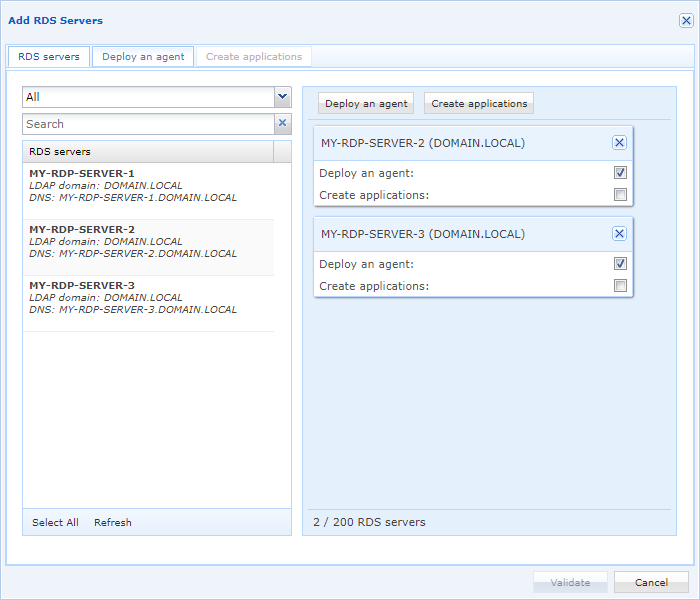
Konfigurirajte podatke za uvedbo agenta: 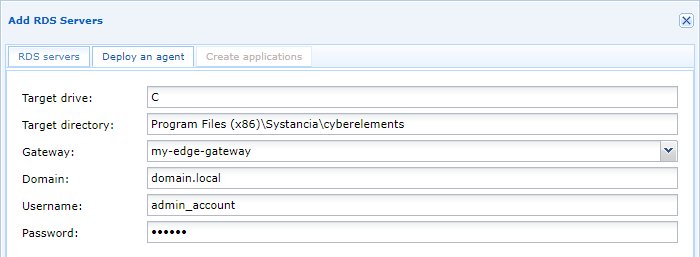
Target drive-
Črka pogona Windows, na katerega bo agent uveden. Običajno je to črka
C, s katero se agent uvede na pogonC:\. Target directory-
Pot do namestitvenega imenika agenta; če ne obstaja, bo ustvarjen. Privzeta lokacija agenta CyberElements Bastion je
Program Files (x86)\Systancia\Safe. Gateway-
Navedite komponento Edge Gateway, ki naj se uporabi za uvedbo agenta.
Domain-
Ime domene, v kateri je skrbniški račun, ki se uporablja za namestitev agenta.
Username-
Ime skrbniškega računa, ki naj se uporabi za namestitev agenta. Ta račun mora imeti možnost nameščanja programov na ciljnem strežniku.
Password-
Geslo skrbniškega računa.
Morda bodo potrebne še dodatne nastavitve. Glejte naslednje poglavje: Konfigurirajte agenta