Nadgradnja storitve Mediation Controller med delovanjem
Pomembno
Dokumentacija za nadgradnjo storitve Mediation Controller med delovanjem je namenjena vsem strežnikom Mediation Controller, ki delujejo v sistemu Debian 11. Različico sistema Debian lahko preverite z naslednjim ukazom (izvedite ga prek SSH ali dostopa do konzole):
1 | |
Informacije
Opomnimo, da je treba na računalnikih Debian preklop na root izvesti z naslednjim ukazom:
1 | |
Načrtovanje in priprava
Odpiranje omrežnih tokov
Pri nadgradnji izdelka je treba zaradi prehoda z različice Debian 11 na 12 prenesti številne pakete iz skladišč sistema Debian. Odprt mora biti dostop TCP 80 do security.debian.org in ftp.fr.debian.org.
Če želite preizkusiti, ali so tokovi v računalniku odprti, lahko zaženete sinhronizacijo skladišč sistema Debian. Če se prikažejo sporočila o napakah pri dostopu do skladišč sistema Debian, omrežni tok ni odprt in ga verjetno blokira požarni zid podjetja. Sinhronizacijo skladišč lahko zaženete z naslednjim ukazom:
1 | |
Prenos zrcala in potrebnih orodij
Zrcalo CyberElements Cleanroom 4.6 lahko prenesete s te povezave (zahteva ustvarjanje računa stranke): Systancia Marketplace
Ključ systancia.gpg, s katerim se preverja pristnost skladišča CyberElements Bastion, je treba prav tako prenesti s Systancia Marketplace.
Poleg zrcala boste za postopek nadgradnje potrebovali orodja drugih ponudnikov:
- Odjemalec SSH (v sistemu Windows lahko uporabite orodje PuTTY)
- Odjemalec SCP (v sistemu Windows lahko uporabite orodji WinSCP ali FileZilla)
Namestitev in uporaba orodja screen
Orodje screen omogoča odpiranje več terminalov lupine v eni konzoli. To orodje je nujno uporabiti pri nadgradnji različice CyberElements Bastion, da odpravite odvisnost od stabilnosti omrežne povezljivosti. Brez orodja screen bi se namestitev namreč ustavila ob prekinitvi povezljivosti SSH s strežniki CyberElements Bastion.
Z orodjem screen lahko ob ponovni povezavi s konzolo lupine opreme CyberElements Bastion znova pridobite terminal, v katerem se je izvajal postopek posodobitve.
Paket screen namestite z naslednjo ukazno vrstico:
1 | |
Če želite odpreti nov terminal screen, izvedite naslednji ukaz:
1 | |
Zamenjajte <ID> z imenom, ki identificira sejo.
Primer
Pri nadgradnjah različice CyberElements je identifikator cye-upgrade lahko prepoznaven. Ukaz bi bil torej naslednji:
1 | |
Če želite znova pridobiti terminal, ki ga je odprlo orodje screen, preprosto izvedite naslednji ukaz:
1 | |
Zamenjajte <ID> z imenom, določenim ob odpiranju seje.
Primer
Terminal, ki je bil prej odprt z identifikatorjem cye-upgrade, lahko znova pridobite z naslednjim ukazom:
1 | |
Če želite terminal zapreti po končani nadgradnji, v terminalu vnesite ukaz exit ali uporabite bližnjico na tipkovnici ctrl+d.
S tem se vrnete v konzolo. Sporočilo „screen is terminating“ potrjuje, da je bil terminal zaprt.
Razširitev prostora na disku za navidezne naprave
Navidezne naprave Systancia Cleanroom 4.4 ali 4.5 zahtevajo, da se particiji /usr doda razširitev diska za 4 GB. Ta postopek je potreben, da je za nadgradnjo na voljo dovolj prostora na disku in da se postopek ne zatakne.
Ko se povežete s storitvijo Mediation Controller, bodisi prek SSH bodisi v načinu konzole, vas pozdravno sporočilo obvesti, da ste povezani z računalnikom Systancia. Dodatna vrstica navaja različico appliance.
Primer
Navidezna naprava Mediation Controller z različico 4.5 bo dala naslednji rezultat:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 | |
Če računalnik ni navidezna naprava, dobavljena z različico 4.4 ali 4.5, lahko to poglavje preskočite in nadaljujete z nadgradnjo.
Varnostna kopija je zelo priporočljiva
Naslednji koraki bodo spremenili particioniranje diska storitve Mediation Controller. Če so bile narejene ročne spremembe, naslednja navodila morda ne bodo ustrezna, zaradi česar se lahko računalnik zablokira.
Preden nadaljujete, naredite varnostno kopijo računalnika ali po potrebi podvojite navidezni računalnik. Posnetkov stanja ni mogoče uporabiti, ker – zlasti pri VMware – onemogočajo razširitev diska.
Na ravni hipervizorja razširite prostor na disku navideznega računalnika za dodatne 4 GB. Če diska ni mogoče razširiti, preverite, ali ni posnetkov stanja, in če jih ni, zaustavite navidezni računalnik, če razširitev med delovanjem ni podprta.
Ko je prostor na disku razširjen na ravni navideznega računalnika, so za razširitev particije /usr potrebni naslednji ukazi, ki jih je treba izvesti kot root:
1 2 3 4 5 6 | |
Nadgradnja
Posodabljanje paketov sistema Debian
Ker nadgradnja CyberElements Bastion zahteva nadgradnjo sistema Debian, je priporočljivo, da pred prehodom na Debian 12 ustrezno posodobite pakete Debian 11. To storite tako, da kot root zaženete naslednje ukaze (posodobitev sistema in nato odstranitev nepotrebnih paketov):
1 2 3 | |
Prikažejo se lahko sporočila, ki vas pozivajo k spremembi konfiguracije več konfiguracijskih datotek. V teh primerih izberite možnost, da ohranite trenutno konfiguracijo.
Priprava gonilnikov Microsoft SQL Server
Če so nameščeni gonilniki Microsoft SQL Server (to velja za navidezne naprave, ki jih zagotavlja CyberElements), so potrebni dodatni koraki.
Če želite preveriti, ali so na strežniku, lahko kot root izvedete naslednji ukaz:
1 | |
Če se ne prikaže noben odziv, gonilniki niso nameščeni in lahko nadaljujete s korakom priprave zrcala.
Če pa so gonilniki nameščeni, bi morala biti navedena dva paketa: msodbcsql17 in mssql-tools. Upoštevajte navodila v tem poglavju.
Primeri
Strežnik, na katerem gonilniki niso nameščeni, bi s prejšnjim ukazom dal naslednji rezultat:
1 | |
Strežnik, na katerem so gonilniki nameščeni, bo dal rezultat, podoben temu (različice paketov se lahko razlikujejo):
1 2 3 | |
Za uspešno nadgradnjo so potrebni naslednji ukazi, ki namestijo določeno različico paketov:
1 | |
Konfigurirajte skladišče Microsoft, prilagojeno za Debian 12, da pripravite nadgradnjo:
1 | |
Priprava zrcala CyberElements Cleanroom 4.6
Zrcalo, pridobljeno v fazi priprave (datoteka s pripono tgz), je treba poslati na strežnik prek SCP. Postaviti ga je treba v imenik /tmp/.
Nato pripravite zrcalo tako, da kot root izvedete naslednje ukaze (preostale datoteke iz prejšnje nadgradnje različice bodo izbrisane):
1 2 3 | |
Konfiguracija APT
Upravitelj paketov APT je konfiguriran za pridobivanje paketov Debian 11; znova ga je treba konfigurirati za pridobivanje paketov Debian 12. Posodobiti je treba tudi sklic na lokalno zrcalo CyberElements Bastion. To storite tako, da kot root zaženete naslednje ukaze:
1 2 | |
Pristnost lokalnega zrcala se preverja s ključem systancia.gpg, prenesenim v fazi priprave. Prek protokola SCP ga pošljite na strežnik v imenik /tmp/ in ga nato kot root namestite z naslednjim ukazom:
1 | |
Poleg konfiguracije novih skladišč močno priporočamo, da uporabite naslednjo nastavitev, s katero upravitelju APT naročite, naj ne namešča priporočenih odvisnosti, ki niso nujno potrebne, in tako zmanjšate število nameščenih komponent. Naslednji ukaz uporabi to nastavitev kot root:
1 | |
Na koncu je treba posodobiti seznam paketov v skladiščih z naslednjim ukazom:
1 | |
Sprožitev nadgradnje različice
Prek SSH dostopite do strežnika Mediation Controller in preklopite na root, nato odprite sejo screen kot je navedeno zgoraj.
Najprej posodobite nekatere določene pakete, da bo nadgradnjo različice mogoče izvesti. Pri izvajanju prvega ukaza je pričakovano sporočilo o napaki, vendar bo napako odpravil drugi ukaz:
1 2 | |
Pri nadgradnji storitve Mediation Controller iz sistema Debian 11 na Debian 12 se paket collectd posodobi in postane nezdružljiv s konfiguracijsko datoteko, ki jo ustvari CyberElements Bastion (/etc/collectd/collectd.conf). To lahko med posodobitvijo povzroči napako.
Da se temu izognete, onemogočite collectd:
1 2 | |
Nato lahko nadgradnjo zaženete z naslednjim ukazom:
1 | |
Med nadgradnjo boste dobili več vprašanj o tem, ali želite konfiguracijske datoteke ohraniti in jih posodobiti v skladu s standardno konfiguracijo sistema Debian 12 ali ohraniti obstoječo specifično konfiguracijo. Tukaj so naša priporočila za večino datotek, na katere lahko naletite:
| Konfiguracijska datoteka | Priporočeno dejanje |
|---|---|
| /etc/issue | Za ohranitev odgovorite N |
| /etc/issue.net | Za ohranitev odgovorite N |
| /etc/security/limits.conf | Za ohranitev odgovorite N |
| /etc/login.defs | Za ohranitev odgovorite N |
| /etc/shibboleth/shibboleth2.xml | Ohranite, odgovorite N |
| /etc/shibboleth/shibd.logger | Uveljavite spremembe, odgovorite Y |
| /etc/default/ntpsec | Uveljavite spremembe, odgovorite Y |
| /etc/snmp/snmpd.conf | Uveljavite spremembe, odgovorite Y |
| /etc/logrotate.d/IPdivaServer | Uveljavite spremembe, odgovorite Y |
| /etc/ssh/sshd_config | Ohranite, odgovorite Keep the local version currently installed |
| /etc/ssh/ssh_config | Uveljavite spremembe, odgovorite Y |
| /etc/apache2/ports.conf | Ohranite, odgovorite N |
| /etc/init.d/apache2 | Ohranite, odgovorite N |
| /etc/modsecurity/modsecurity.conf-recommended | Uveljavite spremembe, odgovorite Y |
| /etc/ipdiva/httpd/commonParameters.conf | Uveljavite spremembe, odgovorite Y |
| /etc/ipdiva/care/djangosettings.ini | Uveljavite spremembe, odgovorite Y |
| /etc/crontab | Uveljavite spremembe, odgovorite Y |
| /etc/openssl.cnf | Uveljavite spremembe, odgovorite Y |
| /etc/audit/rules.d/audit.rules | Ohranite, odgovorite N |
| /etc/pam.d/su | Ohranite, odgovorite N |
| /etc/sysctl.conf | Ohranite, odgovorite N |
Sprejmite sporočilo o konfiguraciji paketa glibc: 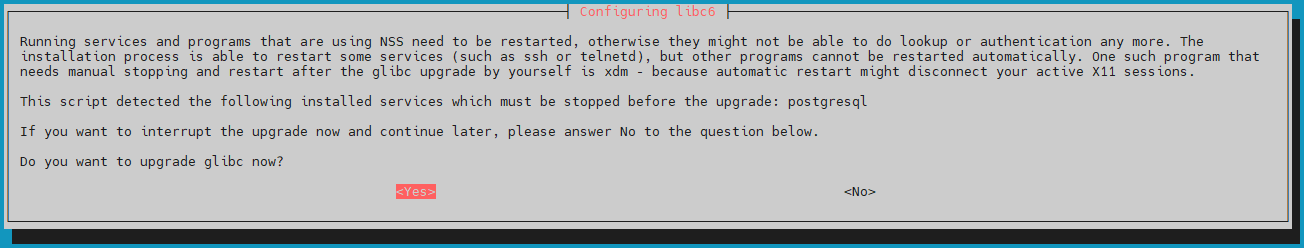
Sprejmite samodejni ponovni zagon storitev: 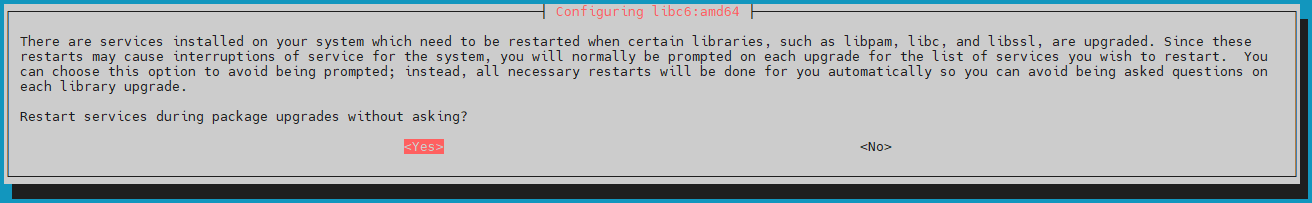
Ko je nadgradnja končana, zaženite naslednje ukaze, da znova aktivirate collectd, odstranite nepotrebne pakete in znova zaženete računalnik:
1 2 3 4 | |
Dejanja, značilna za strežnike Mediation Controller v arhitekturi Cluster
Na strežniku Mediation Controller SLAVE zaženite naslednje ukaze, da znova sinhronizirate skupno skrivnost med strežnikoma Mediation Controller MASTER in SLAVE:
1 2 | |
Nadgradnja primerka zbirke podatkov PostgreSQL
Na strežniku Mediation Controller posodobite primerek zbirke podatkov PostgreSQL z različice 13 na različico 15. To naredite tako, da izvedete naslednja navodila z ustreznimi pravicami root.
Pred selitvijo preverite stanje primerkov PostgreSQL:
1 | |
Zaženite naslednje ukaze, da posodobite primerek zbirke podatkov na PostgreSQL različice 15:
1 2 3 4 | |
Preverite, ali je bil primerek zbirke podatkov uspešno nadgrajen. Prikazati bi se morala dva primerka, eden z različico 13 in drugi z različico 15, ki je edini aktiven. Preverjanje se izvede z naslednjim ukazom:
1 | |
Če je bila nadgradnja uspešna, lahko primerek zbirke podatkov različice 13 izbrišete:
1 | |
Začnete lahko brisanje paketov PostgreSQL različice 13:
1 | |
Selitev zbirke podatkov CyberElements Bastion
Konfiguracija izdelka je shranjena v zbirki podatkov, ki jo je treba preseliti, da bo lahko vsebovala konfiguracije sprememb, ki jih prinaša nova različica. Postopek se izvede na strežniku Mediation Controller kot root.
Arhitektura Cluster
Pri arhitekturi Cluster je treba postopek izvesti le z enega strežnika Mediation Controller, ne glede na to, s katerega.
Zagnati je treba tudi naslednji ukaz:
1 | |
Selitev podatkov se sproži z ukazom, enakovrednim temu:
1 | |
Pri čemer je treba <org_clr> zamenjati z imenom organizacije, ki jo selite. Upoštevajte, da če ima Mediation Controller več organizacij (več tenantov), boste morali ukaz zagnati tolikokrat, kolikor je organizacij za selitev.
Primer
Za platformo CyberElements Bastion z organizacijama systancia in systancia-test boste morali zagnati naslednje ukaze:
1 2 | |
Po selitvi zbirke podatkov je treba znova zagnati storitev Apache2:
1 | |
Obnovitev konfiguracij
Nekatere konfiguracije so bile med postopkom nadgradnje prepisane in jih je treba obnoviti.
Datoteka commonParameters.conf:
Oznake <Location>, ki se nanašajo na strežnike HTML5 Gateway in so običajno na koncu datoteke, premaknite iz datoteke /etc/ipdiva/httpd/commonParameters.conf.dpkg-old v /etc/ipdiva/httpd/commonParameters.extra.conf (če datoteka ne obstaja, jo ustvarite). Če ni nobene oznake <Location>, lahko kopirate naslednje primere.
1 2 3 4 5 6 7 8 9 10 11 12 13 | |
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 | |
Datoteka djangosettings.ini:
Kopirajte podatke iz vrstice 2 „allowed_hosts“ datoteke /etc/ipdiva/care/djangosettings.ini.dpkg-old v datoteko /etc/ipdiva/care/djangosettings.ini. To lahko avtomatizirate z naslednjim ukazom kot root:
1 | |
Uveljavitev obnovitev:
Za uveljavitev obnovitev je treba kot root znova zagnati storitev Apache2:
1 | |
Preverjanje veljavnosti
Ko je nadgradnja končana, je treba pred vrnitvijo v produkcijo preveriti veljavnost infrastrukture CyberElements Bastion, da se zagotovi njeno pravilno delovanje. Če preverjanje ne uspe, razmislite o povrnitvi prejšnjega stanja z obnovitvijo varnostnih kopij strežnikov CyberElements Bastion.
Odprite skrbniški vmesnik organizacije in nato v nadzorni vrstici meni „About“, da preverite, ali je bila različica storitve Mediation Controller uspešno nadgrajena na 4.6.
Začnete lahko prve preizkuse delovanja platforme, vendar priporočamo uporabo različice 4.6 komponente Edge Gateway, da zagotovite optimalno delovanje aplikacij CyberElements Bastion.