Nastavitev dvofaktorskega preverjanja pristnosti z aplikacijo Google Authenticator
Ustvarjanje novega tokena TOTP v skrbniški konzoli
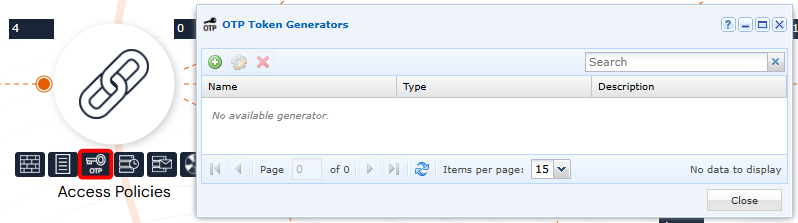
Odprite OTP Token Generator iz skrbniškega računa:
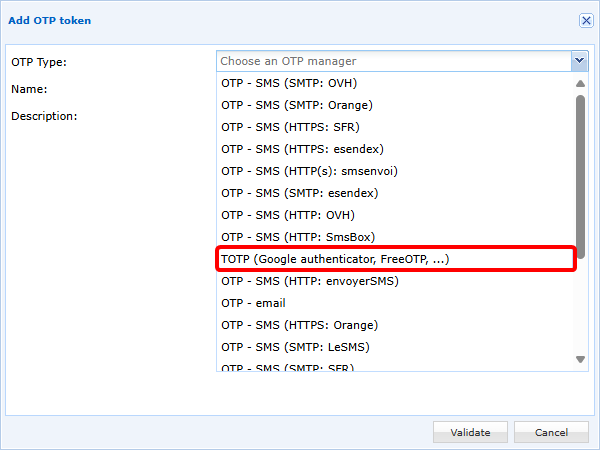
Dodajte nov token TOTP in izberite TOTP (Google authenticator, FreeOTP, ...):
Nato konfigurirajte svoj token TOTP:
- Določite ime. Upoštevajte, da bo to ime prikazano uporabniku v aplikaciji Google Authenticator, če je izbran način registracije s kodo QR.
- Polji
Expiration TimeinNumber of Digitssta odvisni od generatorja TOTP. Za Google Authenticator morata biti vrednosti nastavljeni na30sekund oziroma6števk. - Polje
Key size (bits)je privzeto nastavljeno na32, kar je priporočena vrednost, mogoče pa sta tudi nastavitvi16ali64bitov.
Za shranjevanje ključev TOTP obstajata dva načina:
-
(Priporočen način) Shranjevanje ključa v CyberElements Bastion; uporabite lahko 3 načine delovanja:
- Če označite možnost
Display a QR Code on the user portal, bo uporabnik ob prvem preverjanju pristnosti dobil kodo QR, ki jo skenira z aplikacijo Google Authenticator, da registrira svoj TOTP. Nato bo moral registrirani TOTP potrditi. - V kombinaciji s prejšnjo možnostjo ali brez nje je mogoče ključ TOTP poslati uporabniku po e-pošti, uporabnik pa bo moral nato izvesti ročno registracijo:
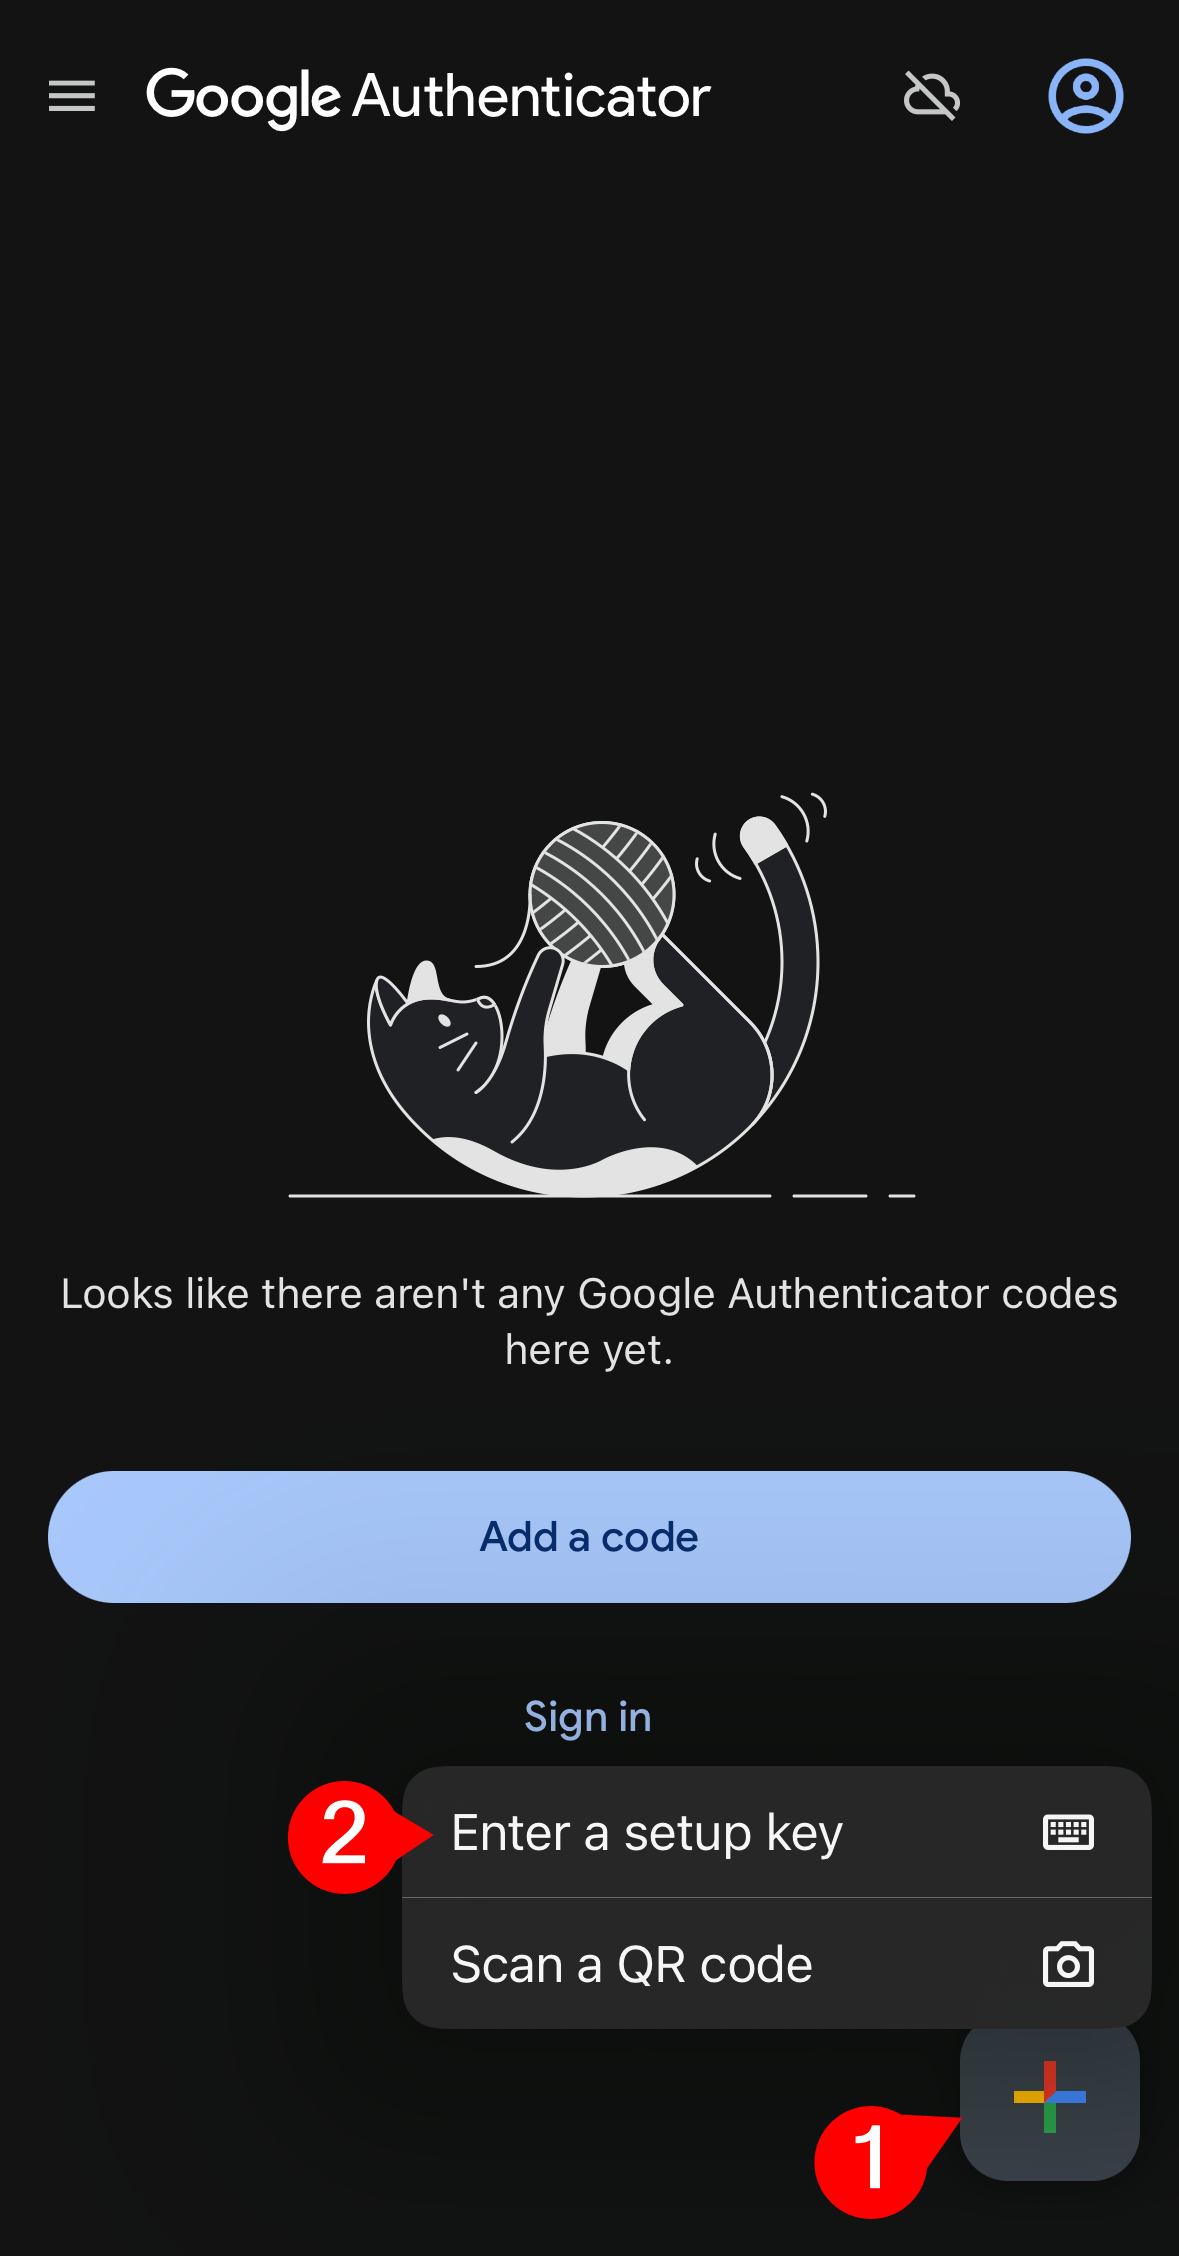
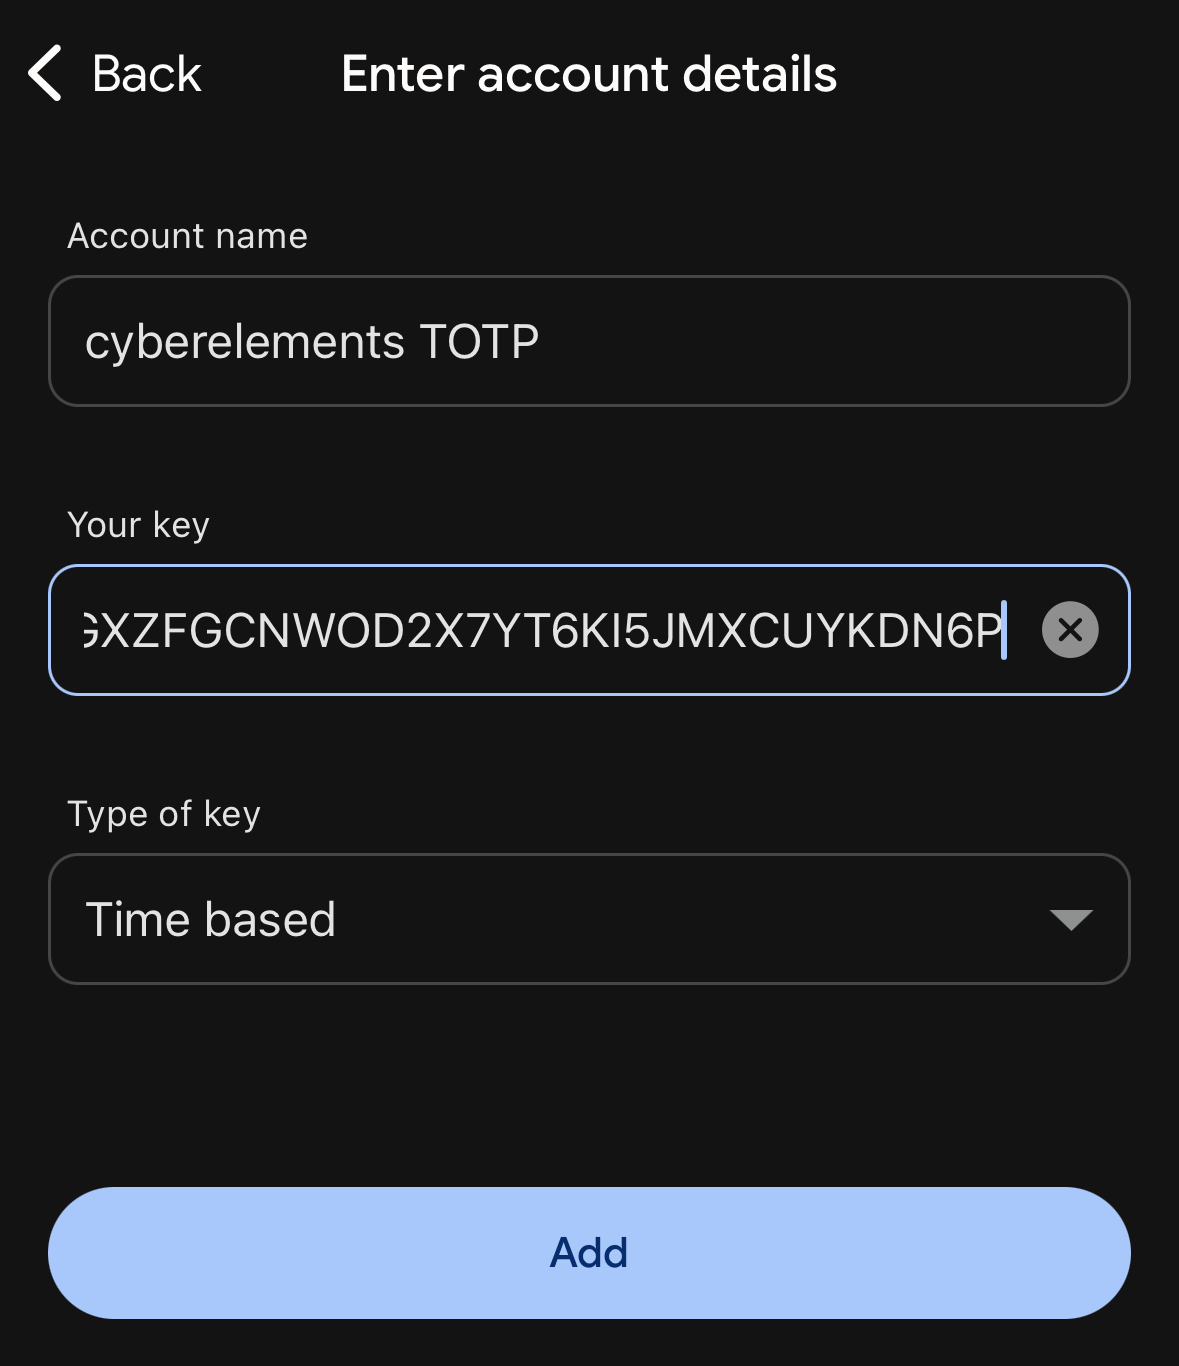
- Če ni omogočena nobena možnost, so skrbniki odgovorni za ročni uvoz ključev TOTP in njihovo posredovanje uporabnikom.
Primer
Tukaj je primer konfiguracije tokena TOTP:
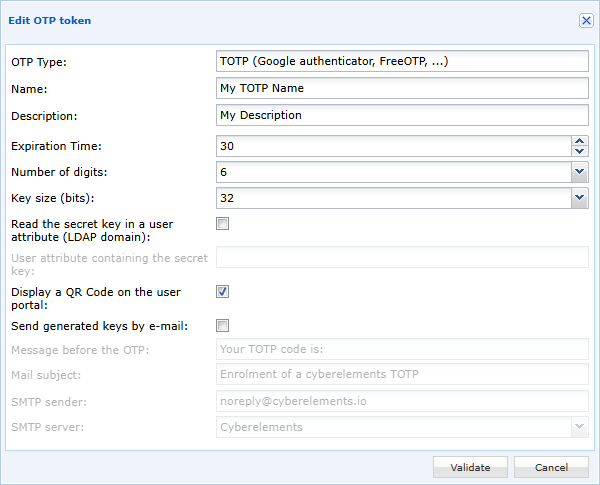
V tem primeru bo skrivni ključ shranjen v CyberElements Bastion in bo uporabniku ob prvi prijavi prikazan kot koda QR, ki jo optično prebere v aplikaciji Google Authenticator.
- Če označite možnost
-
Shranjevanje ključa v atributu uporabnika: navesti boste morali ime atributa (razlikuje med velikimi in malimi črkami), ki bo vseboval ključ TOTP.
Opozorilo!
Ta način je združljiv samo z uporabniki, ki pripadajo domeni LDAP.
Ker ima CyberElements Bastion do strežnika LDAP poleg tega samo bralni dostop, mora vsebino konfiguriranega atributa s ključem TOTP uporabnika izpolniti skrbnik.
Tega načina zato ni mogoče konfigurirati z možnostma prikaza ključa TOTP s kodo QR ali pošiljanja ključa po e-pošti.
Omogočanje TOTP v domeni za preverjanje pristnosti
V domenah za preverjanje pristnosti uredite domeno, za katero želite omogočiti MFA TOTP: 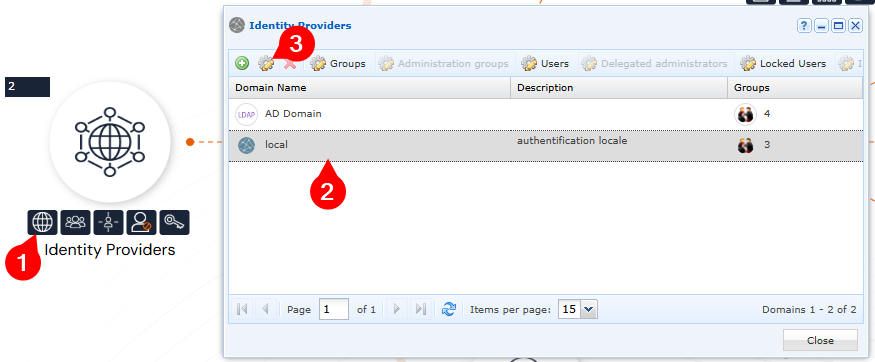
Nato za to domeno omogočite MFA TOTP. Čas poteka omogoča, da določite, ali bo moral uporabnik svoj TOTP vnesti ob vsakem preverjanju pristnosti (vrednost 0) ali šele po določenem številu ur ali dni: 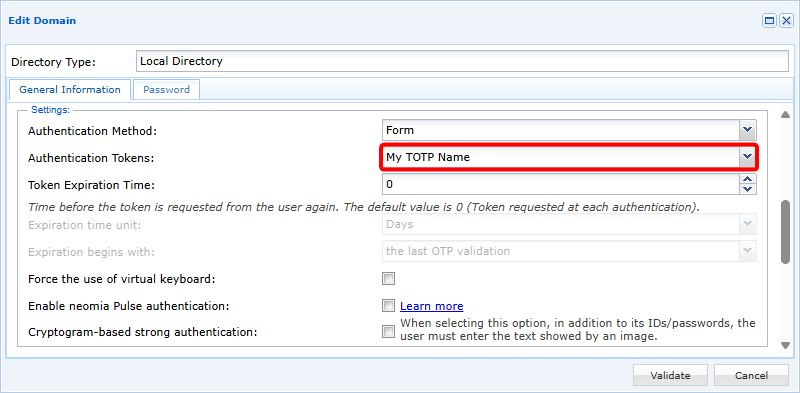
Ročni uvoz ključev TOTP
Ključ TOTP temelji na standardu base 32 po RFC3548.
Zato:
- podprti znaki so tisti iz RFC3548: črke od A do Z in števke od 2 do 7
- ključ sme vsebovati samo velike črke
- ključ mora vsebovati 32 znakov (če je tako konfigurirano v tokenu TOTP)
Primer
AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6P
Uvoz temelji na datoteki CSV z dvema stolpcema:
1 | |
Prvi stolpec mora vsebovati ime uporabnika, drugi pa povezani ključ TOTP.
Nasvet
Če je naveden prazen ključ, bo ključ uporabnika ponastavljen, nov pa bo ustvarjen ob njegovi naslednji prijavi.
Primer
Če želite uporabnike povezati z naslednjimi ključi TOTP (tretjemu uporabniku se ključ TOTP ponastavi):
user1/AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6Puser2/PIHYCEG2374V76523EVXAMZOUT36F3FGuser3/
Datoteka CSV mora vsebovati:
1 2 3 4 | |
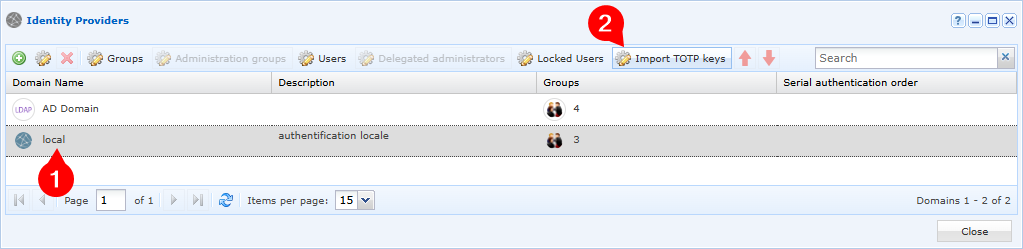
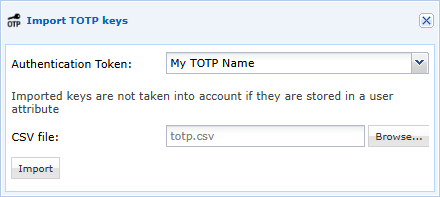
Ko je datoteka CSV pripravljena, jo je treba uvoziti za določeno domeno in določen token TOTP: