Ustvarjanje tokena pairinga za komponento Edge Gateway
Če želite ustvariti token pairinga, morate ustvariti novo komponento Edge Gateway ali HTML5 Gateway (ali urediti obstoječo komponento Edge Gateway ali HTML5 Gateway tako, da znova ustvarite token pairinga).
Do spletnega vmesnika strežnika Mediation Controller dostopite prek URI /system.
Primeri
Če je dostop do strežnika Mediation Controller na njegovem spletnem naslovu IP 10.0.10.10, bo dostop do sistemskega vmesnika uporabljal URL: https://10.0.10.10/system.
Če je dostop do strežnika Mediation Controller mogoč prek imena DNS, na primer cyberelements-bastion.domain.local, je sistemski vmesnik dostopen na naslovu URL: https://cyberelements-bastion.domain.local/system.
Pomembno!
Za vse spremembe gesla, licence ali potrdil (SSL Router, Watchdog in odjemalec CyberElements Bastion) se v arhitekturi Cluster povežite z dejanskim naslovom IP (RIP_MED_WEB_MASTER ali RIP_MED_WEB_SLAVE).
Ko se prijavite, sledite spodnjim korakom glede na vrsto svoje platforme in vrsto komponente Edge Gateway, ki jo je treba ustvariti.
Obvezni predpogoji
Za uspešno ustvarjanje novega strežnika Edge Gateway morate pridobiti vsaj eno potrdilo za povezavo Edge Gateway in drugo, izbirno potrdilo za delovanje storitve snemanja neposrednih dostopov.
Potrdilo za Edge Gateway mora biti potrdilo za preverjanje pristnosti odjemalca in imeti CN v obliki edge-gateway-name@organization-name. Pri čemer:
edge-gateway-nameustreza logičnemu imenu strežnika Edge Gateway (ker ima lahko en računalnik Edge Gateway več vzporedno delujočih primerkov, se ime strežnika Edge Gateway lahko razlikuje od imena, dodeljenega računalniku). Ime ne sme vsebovati naglašenih znakov ali presledkov, edina dovoljena posebna znaka pa sta-in_.organization-nameustreza imenu organizacije, s katero se bo strežnik Edge Gateway povezal. Ker ima lahko storitev Mediation Controller več organizacij, je ta podatek nujen, da ve, kateri organizaciji je strežnik dodeljen.
Potrdilo za storitev snemanja mora biti potrdilo za preverjanje pristnosti strežnika, po možnosti s CN, ki ustreza FQDN računalnika Edge Gateway.
Upoštevajte, da bo storitev Mediation Controller zavrnila vsako potrdilo, ki ne izvira iz zaupanja vredne infrastrukture PKI/overitelja potrdil. Če želite dodati novo zaupanja vredno infrastrukturo PKI/overitelja potrdil, upoštevajte navodila na naslednji strani: Dodajanje zaupanja vrednega overitelja potrdil
-
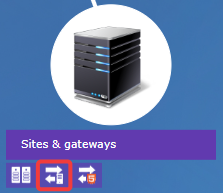
Odprite modul za upravljanje strežnikov Edge Gateway:
-
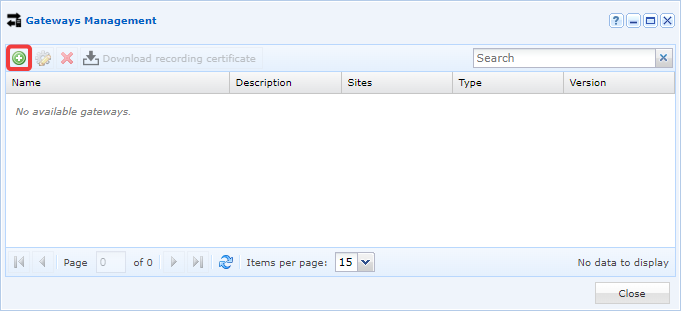
Ustvarite nov strežnik Edge Gateway s klikom ikone +:
-
Izpolnite različna polja, ki jih zahteva vmesnik:
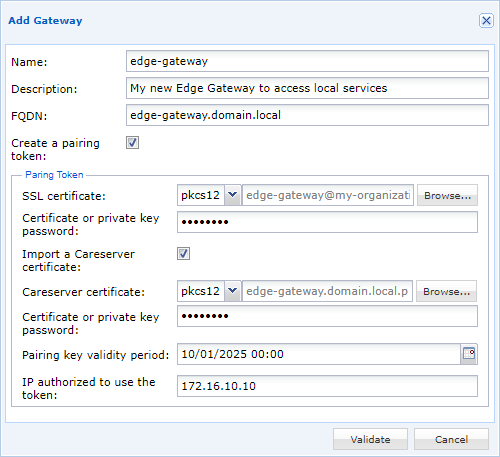
- Poimenujte novo komponento Edge Gateway.
- Po želji vnesite opis, da jo boste lažje prepoznali ali razumeli njeno uporabo.
- Določite FQDN računalnika. To je pomemben podatek, ki se mora ujemati s CN potrdila storitve za snemanje.
- Označite možnost za ustvarjanje tokena pairinga.
- Poiščite in vnesite geslo za potrdilo strežnika Edge Gateway.
- Po želji (priporočeno pri ustvarjanju prvega primerka Edge Gateway v računalniku) dodajte potrdilo storitve snemanja s pripadajočim geslom, potem ko označite
Import a Careserver certificate. - Določite obdobje veljavnosti tokena pairinga.
- Po želji omejite uporabo tokena na en naslov IP. Upoštevajte, da je to naslov IP, kot ga vidi storitev Mediation Controller. Če je strežnik Edge Gateway v istem omrežju kot storitev Mediation Controller, bo to verjetno zasebni naslov IP; sicer bo to javni naslov IP.
-
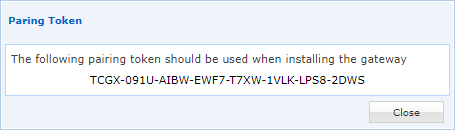
Token pairinga se nato ustvari in prikaže na zaslonu:
Obvezni predpogoji
Za uspešno ustvarjanje novega strežnika HTML5 Gateway morate pridobiti potrdilo za povezavo z njim.
Potrdilo za HTML5 Gateway mora biti potrdilo za preverjanje pristnosti odjemalca in imeti CN v obliki html5-gateway-name@organization-name. Pri čemer:
html5-gateway-nameustreza logičnemu imenu strežnika HTML5 Gateway (ker ima lahko en računalnik HTML5 Gateway več vzporedno delujočih primerkov, se ime strežnika HTML5 Gateway lahko razlikuje od imena, dodeljenega računalniku). Ime ne sme vsebovati naglašenih znakov ali presledkov, edina dovoljena posebna znaka pa sta-in_.organization-nameustreza imenu organizacije, s katero se bo moral strežnik HTML5 Gateway povezati. Ker ima lahko storitev Mediation Controller več organizacij, je ta podatek nujen, da ve, kateri organizaciji je strežnik dodeljen.
Upoštevajte, da bo storitev Mediation Controller zavrnila vsako potrdilo, ki ne izvira iz zaupanja vredne infrastrukture PKI/overitelja potrdil. Če želite dodati novo zaupanja vredno infrastrukturo PKI/overitelja potrdil, upoštevajte navodila na naslednji strani: Dodajanje zaupanja vrednega overitelja potrdil
-
Odprite modul za upravljanje strežnikov HTML5 Gateway:
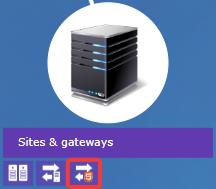
-
Ustvarite nov strežnik HTML5 Gateway s klikom ikone +:
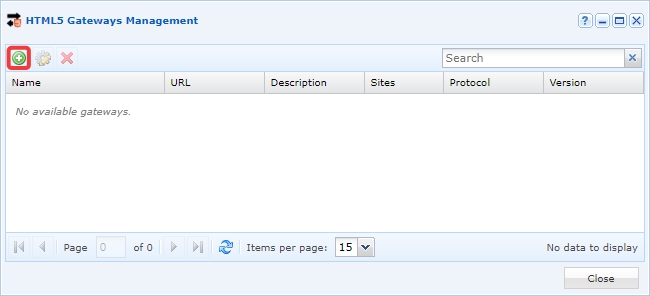
-
Izpolnite različna polja, ki jih zahteva vmesnik:
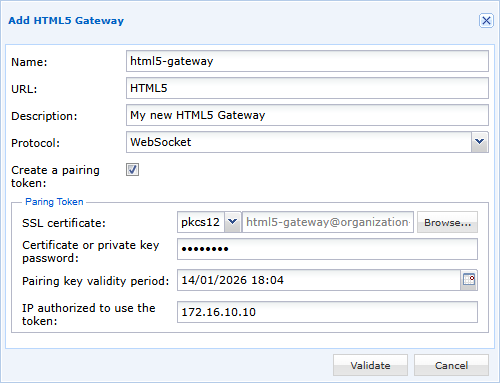
- Poimenujte nov strežnik HTML5 Gateway.
- Navedite URL za dostop (za prvi primerek v arhitekturi Standalone je to običajno
HTML5; za Cluster sta toHTML5-1inHTML5-2). - Po želji vnesite opis, da ga boste lažje prepoznali ali razumeli njegovo uporabo.
- Protokol nastavite na
WebSocket. - Označite možnost za ustvarjanje tokena pairinga.
- Poiščite in vnesite geslo za potrdilo strežnika HTML5 Gateway.
- Določite obdobje veljavnosti tokena pairinga.
- Po želji omejite uporabo tokena na en naslov IP. Upoštevajte, da je to naslov IP, kot ga vidi storitev Mediation Controller. Če je strežnik HTML5 Gateway v istem omrežju kot storitev Mediation Controller, bo to verjetno zasebni naslov IP; sicer bo to javni naslov IP.
-
Token pairinga se nato ustvari in prikaže na zaslonu:
Nasvet
Če je bil token izgubljen ali ga po ustvarjanju ni bilo mogoče pridobiti, se bo znova prikazal, ko boste uredili nastavitve nove komponente Edge Gateway.
Ko pridobite token pairinga, ga lahko uporabite na komponenti Edge Gateway ali HTML5 Gateway po teh navodilih: Povezovanje komponente Edge Gateway s tokenom pairinga.