Pairingu tokeni loomine Edge Gateway komponendi jaoks
Pairingu tokeni loomiseks peate looma uue Edge Gateway või HTML5 Gateway komponendi (või muutma olemasolevat Edge Gateway või HTML5 Gateway komponenti, luues pairingu tokeni uuesti).
Avage Mediation Controller serveri veebiliides URI-ga /system.
Näited
Kui juurdepääs Mediation Controller serverile toimub selle veebi-IP-aadressil 10.0.10.10, kasutatakse süsteemiliidesele juurdepääsuks URL-i: https://10.0.10.10/system.
Kui Mediation Controller komponendile pääseb juurde DNS-nime kaudu, näiteks cyberelements-bastion.domain.local, kasutatakse süsteemiliidesele juurdepääsuks URL-i: https://cyberelements-bastion.domain.local/system.
Tähtis!
Parooli, litsentsi või sertifikaatide (SSL Router, Watchdog ja CyberElements Bastion klient) mis tahes muudatuste korral looge klastrite puhul ühendus tegeliku IP-aadressiga (RIP_MED_WEB_MASTER või RIP_MED_WEB_SLAVE).
Pärast sisselogimist järgige allolevaid juhiseid vastavalt oma platvormi tüübile ja loodava Edge Gateway komponendi tüübile.
Nõutavad eeltingimused
Uue Edge Gateway serveri edukaks loomiseks peate hankima vähemalt ühe sertifikaadi Edge Gateway serveri ühenduse jaoks ja teise, valikulise sertifikaadi, et otsejuurdepääsu salvestusteenus toimiks.
Edge Gateway serveri sertifikaat peab olema kliendi autentimise sertifikaat ja selle CN peab olema kujul edge-gateway-name@organization-name. Siin:
edge-gateway-namevastab Edge Gateway serveri loogilisele nimele (kuna ühes Edge Gateway arvutis võib paralleelselt töötada mitu eksemplari, võib Edge Gateway serveri nimi erineda arvutile antud nimest). Nimi ei tohi sisaldada rõhumärkidega tähti ega tühikuid ning ainsad lubatud erimärgid on-ja_.organization-namevastab selle organisatsiooni nimele, millega Edge Gateway server ühendub. Kuna Mediation Controller serveril võib olla mitu organisatsiooni, on see teave hädavajalik, et teada, millise organisatsiooniga Edge Gateway server on seotud.
Salvestusteenuse sertifikaat peab olema serveri autentimise sertifikaat, eelistatavalt CN-iga, mis vastab Edge Gateway arvuti FQDN-ile.
Pange tähele, et Mediation Controller server lükkab tagasi iga sertifikaadi, mis ei pärine usaldusväärselt PKI-lt/sertifitseerimisasutuselt. Uue usaldusväärse PKI/sertifitseerimisasutuse lisamiseks järgige järgmisel lehel olevaid juhiseid: Usaldusväärse sertifitseerimisasutuse lisamine
-
Avage Edge Gateway serverite haldusmoodul:
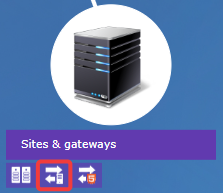
-
Looge uus Edge Gateway server, klõpsates ikooni +:
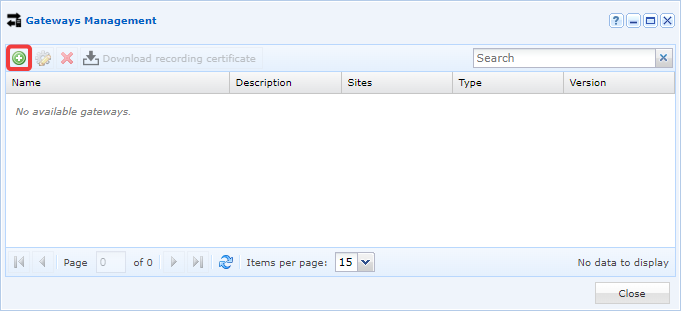
-
Täitke liidese nõutud väljad:
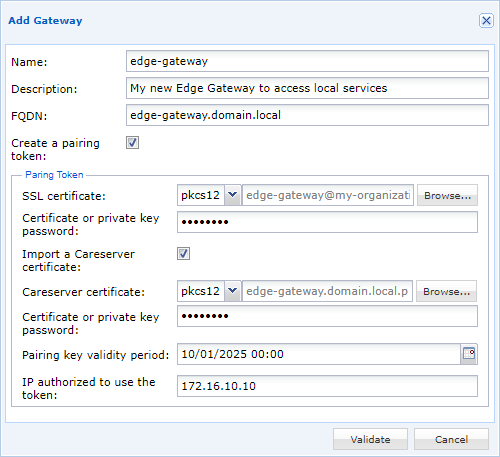
- Andke uuele Edge Gateway komponendile nimi.
- Soovi korral sisestage kirjeldus, et seda oleks lihtsam tuvastada või selle kasutusotstarvet mõista.
- Määrake arvuti FQDN. See on oluline teave, mis peab vastama salvestusteenuse sertifikaadi CN-ile.
- Märkige pairingu tokeni loomise suvand.
- Leidke ja sisestage Edge Gateway serveri sertifikaadi parool.
- Soovi korral (soovitatav arvutis esimese Edge Gateway eksemplari loomisel) lisage salvestusteenuse sertifikaat koos sellega seotud parooliga, olles märkinud
Import a Careserver certificate. - Määrake pairingu tokeni kehtivusaeg.
- Soovi korral piirake tokeni kasutamist ühe IP-aadressiga. Pange tähele, et see on IP-aadress, mida Mediation Controller server näeb. Kui Edge Gateway server on Mediation Controller serveriga samas võrgus, on see tõenäoliselt privaatne IP-aadress; vastasel juhul on see avalik IP-aadress.
-
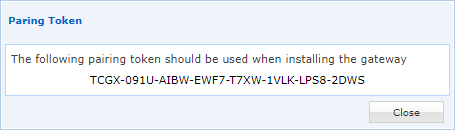
Seejärel luuakse pairingu token ja see kuvatakse ekraanil:
Nõutavad eeltingimused
Uue HTML5 Gateway serveri edukaks loomiseks peate hankima sertifikaadi sellega ühenduse loomiseks.
HTML5 Gateway serveri sertifikaat peab olema kliendi autentimise sertifikaat ja selle CN peab olema kujul html5-gateway-name@organization-name. Siin:
html5-gateway-namevastab HTML5 Gateway serveri loogilisele nimele (kuna ühes HTML5 Gateway arvutis võib paralleelselt töötada mitu eksemplari, võib HTML5 Gateway serveri nimi erineda arvutile antud nimest). Nimi ei tohi sisaldada rõhumärkidega tähti ega tühikuid ning ainsad lubatud erimärgid on-ja_.organization-namevastab selle organisatsiooni nimele, millega HTML5 Gateway server peab ühenduma. Kuna Mediation Controller serveril võib olla mitu organisatsiooni, on see teave hädavajalik, et teada, millise organisatsiooniga HTML5 Gateway server on seotud.
Pange tähele, et Mediation Controller server lükkab tagasi iga sertifikaadi, mis ei pärine usaldusväärselt PKI-lt/sertifitseerimisasutuselt. Uue usaldusväärse PKI/sertifitseerimisasutuse lisamiseks järgige järgmisel lehel olevaid juhiseid: Usaldusväärse sertifitseerimisasutuse lisamine
-
Avage HTML5 Gateway serverite haldusmoodul:
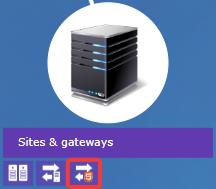
-
Looge uus HTML5 Gateway server, klõpsates ikooni +:
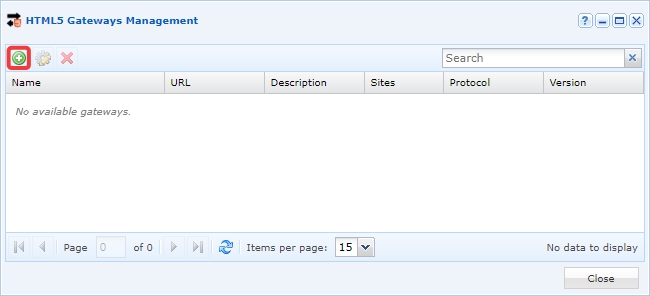
-
Täitke liidese nõutud väljad:
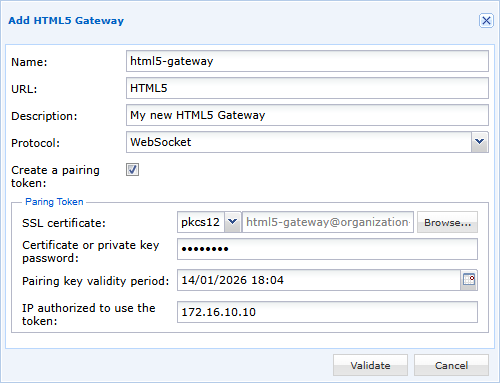
- Andke uuele HTML5 Gateway serverile nimi.
- Määrake juurdepääsu-URL (Standalone-arhitektuuri esimese eksemplari puhul on see tavaliselt
HTML5; klastri puhulHTML5-1jaHTML5-2). - Soovi korral sisestage kirjeldus, et seda paremini tuvastada või selle kasutust mõista.
- Määrake protokolliks
WebSocket. - Märkige pairingu tokeni loomise suvand.
- Leidke ja sisestage HTML5 Gateway serveri sertifikaadi parool.
- Määrake pairingu tokeni kehtivusaeg.
- Soovi korral piirake tokeni kasutamist ühe IP-aadressiga. Pange tähele, et see on IP-aadress, mida Mediation Controller server näeb. Kui HTML5 Gateway server on Mediation Controller serveriga samas võrgus, on see tõenäoliselt privaatne IP-aadress; vastasel juhul on see avalik IP-aadress.
-
Seejärel luuakse pairingu token ja see kuvatakse ekraanil:
Näpunäide
Kui token on kadunud või seda ei õnnestunud pärast loomist kätte saada, kuvatakse see uuesti, kui muudate uue Edge Gateway komponendi sätteid.
Kui pairingu token on saadud, saab seda kasutada Edge Gateway või HTML5 Gateway komponendis järgmiste juhiste abil: Edge Gateway komponendi ühendamine pairingu tokeniga.