Rühm Protected Users, Kerberos-autentimine, AD-silostamine ja PAW-tööjaam
Active Directory kataloogide turvamine on taristu turbe üks suuremaid väljakutseid.
ANSSI (Prantsusmaa riiklik küberturbeamet) rõhutab eriti eraldatuse tähtsust selles turbes ning serverite silostamise rakendamist Kerberos-autentimisega. Seda mainitakse ameti soovitustes AD-l põhinevate infosüsteemide turvaliseks haldamiseks.
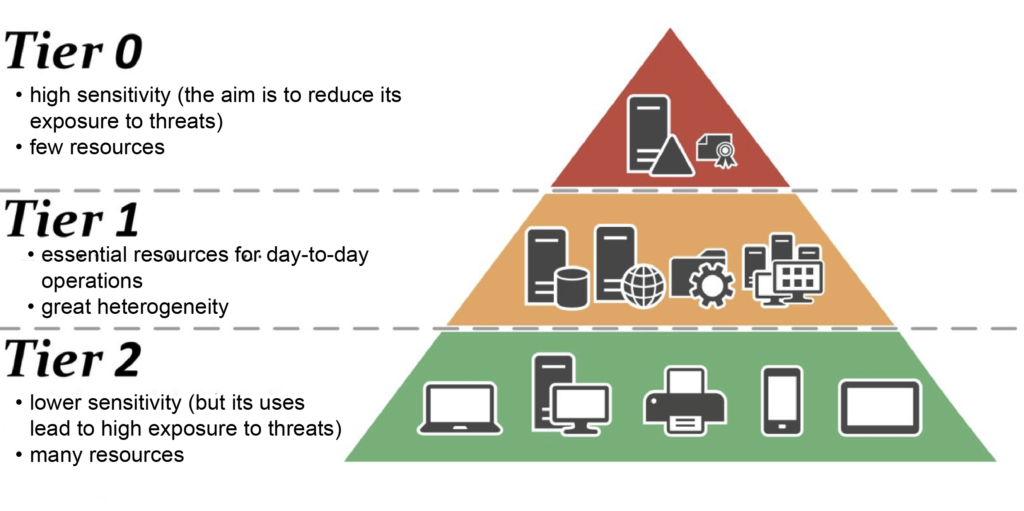
Meie CyberElements Bastion lahendused pakuvad selle turbe rakendamisel suurt paindlikkust; selle saab jagada neljaks erinevaks integratsioonitasemeks, mida saab rakendada järk-järgult:
-
Protected Users
Esimene rakendamistase
Administraatorid paigutatakse rühma
Protected Users(autentimisprotokoll muutub NTLM-ilt Kerberosele)Vaadake Edge Gateway komponendi sätteid
Vaadake RDP-rakenduse sätteid -
Kerberos armoring
Teine rakendamistase
Kerberos armoring mehhanismi rakendamine
Vaadake Edge Gateway komponendi sätteid
Vaadake RDP-rakenduse sätteid -
AD jaotamine silodesse
Rakendamise kolmas tase
Serverite ja kontode (kasutajad ja administraatorid) jaotamine silodesse
Vaadake toote arhitektuuri AD silodesse jaotamise kontekstis
-
PAW-tööjaamade kasutamine
Rakendamise neljas tase
Selliste PAW-tööjaamade kasutamine, mis ei luba kaugjuurdepääsu
RDP-rakenduste konfigureerimine Kerberose toe jaoks
Hoiatus!
Privilegeeritud RDP- või privilegeeritud HTML5 RDP-rakenduse konfigureerimiseks Kerberose toetamiseks peate esmalt tegema konfiguratsiooni 1 nendes Edge Gateway komponentides, mida kasutatakse Kerberosega RDP-ühenduse loomiseks.
Selleks et privilegeeritud RDP- või HTML5 RDP-rakendus saaks Kerberose abil RDP-serveriga ühenduse luua, peab olema täidetud neli konfiguratsioonitingimust:
- SSO-sätte väärtus ei tohi olla
Disabled, seega peab see olemaEnabled,FixedvõiRequest - Agendita režiim peab olema sisse lülitatud
- Sisestatud serverinimi peab olema FQDN (serveri IP-aadressi sisestamisel autentimine nurjub).
- Kerberos ei tohi olla RDP- või HTML5 RDP-rakenduse täpsemates sätetes välja lülitatud.
Näide
Selleks et konfigureerida privilegeeritud RDP-rakendus looma Kerberose abil ühendust RDP-serveriga my-rds-server, peate tegema järgmist:
- Seadke SSO-tase muule väärtusele kui
Disabled, antud juhul väärtuseleEnabled(1), seejärel lülitage sisse agendita režiim (2) ja lõpuks sisestage RDP-serveri FQDN (3).
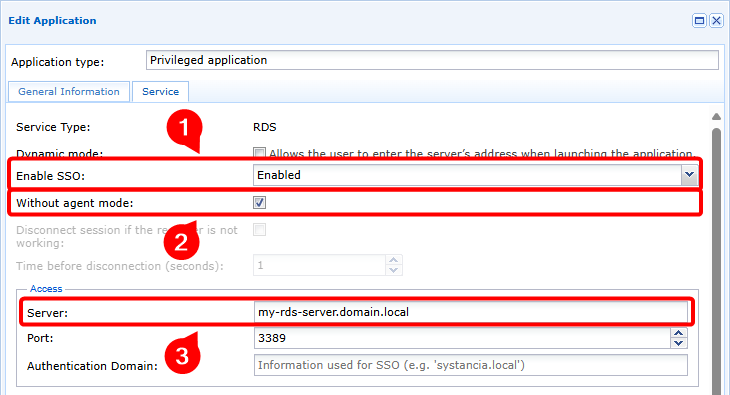
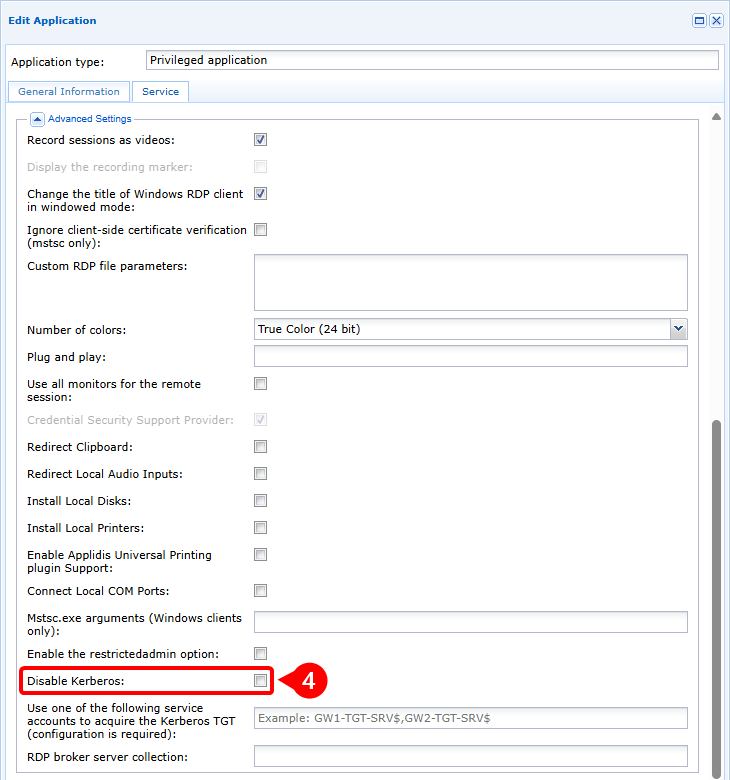
- Veenduge, et Kerberos pole välja lülitatud (4)
Vooskeem
flowchart LR
    subgraph WAN
        USER(Kasutaja tööjaam)
    end
    subgraph Pilv või DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP-server)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Kasutaja avab privilegeeritud RDP- või HTML5 RDP-rakenduse, mis toetab Kerberose autentimist.
- Kasutaja ühendatakse Edge Gateway komponendiga agendita režiimis
- Edge Gateway taotleb Kerberose domeenikontrollerilt (KDC) TGT-tokenit.
- KDC tagastab krüptitud ja allkirjastatud TGT
- Edge Gateway taotleb teenusepiletit, mis sisaldab eelmist TGT-d
- KDC tagastab teenusevõtmega krüptitud teenusepileti
- Edge Gateway esitab RDP-serverile juurdepääsutaotluse, mis sisaldab teenusepiletit.
- RDP-server kinnitab juurdepääsu teenusele ja RDP-ühendus lähtestatakse.
RDP-rakenduste konfigureerimine Kerberos armoring mehhanismi toetamiseks
Hoiatus!
Et privilegeeritud RDP- või HTML5 RDP-rakendus toetaks edukalt Kerberos armoring mehhanismi, peate esmalt tegema konfiguratsioonid 1 ja 2 nendes Edge Gateway komponentides, mida kasutatakse Kerberos armoring mehhanismiga RDP-ühenduse loomiseks.
Selleks et privilegeeritud RDP- või HTML5 RDP-rakendus saaks Kerberos armoring mehhanismiga RDP-serveriga ühenduse luua, peab olema täidetud viis konfiguratsioonitingimust:
- SSO-sätte väärtus ei tohi olla
Disabled, seega peab see olemaEnabled,FixedvõiRequest - Agendita režiim peab olema sisse lülitatud
- Sisestatud serverinimi peab olema FQDN (serveri IP-aadressi sisestamisel autentimine nurjub).
- Kerberos ei tohi olla RDP- või HTML5 RDP-rakenduse täpsemates sätetes välja lülitatud.
- Määrake Kerberos armoring mehhanismi jaoks kasutatava teenuse arvutikonto nimi, lisades selle lõppu märgi
$
Näide
Selleks et konfigureerida privilegeeritud RDP-rakendus looma Kerberos armoring režiimis ühendust RDP-serveriga my-rds-server, kasutades arvutikontot svc_cyberelements, peate tegema järgmist:
- Seadke SSO-tase muule väärtusele kui
Disabled, antud juhul väärtuseleEnabled(1), seejärel lülitage sisse agendita režiim (2) ja lõpuks sisestage RDP-serveri FQDN (3).
- Veenduge, et Kerberos pole välja lülitatud (4) ja et teenuse arvutikonto nimi on määratud, unustamata lisada märki
$(5).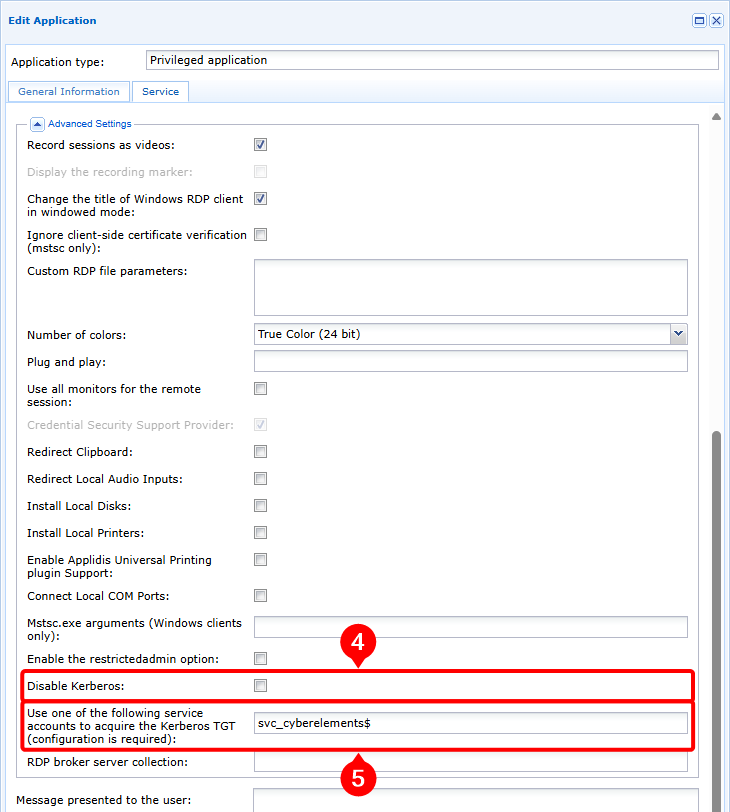
Vooskeem
flowchart LR
    subgraph WAN
        USER(Kasutaja tööjaam)
    end
    subgraph Pilv või DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP-server)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Kasutaja avab privilegeeritud RDP- või HTML5 RDP-rakenduse, mis toetab Kerberose autentimist.
- Kasutaja ühendatakse Edge Gateway komponendiga agendita režiimis
- Edge Gateway taotleb Kerberose domeenikontrollerilt (KDC) TGT-tokenit, kasutades teenuse arvutikonto teavet
- KDC tagastab krüptitud ja allkirjastatud TGT
- Edge Gateway taotleb teenusepiletit, mis sisaldab eelmist TGT-d
- KDC tagastab teenusevõtmega krüptitud teenusepileti
- Edge Gateway esitab RDP-serverile juurdepääsutaotluse, mis sisaldab teenusepiletit.
- RDP-server kinnitab juurdepääsu teenusele ja RDP-ühendus lähtestatakse.
Arhitektuuri eripärad silodesse jaotatud AD-keskkonnas
Hoiatus!
Silodesse jaotatud Active Directory keskkonnas on administraatorikontode jaoks tavaliselt konfigureeritud Kerberos armoring mehhanism. Seetõttu tuleb teha konfiguratsioonid 1 ja 2 nendes Edge Gateway komponentides, mida kasutatakse RDP-serveritega ühenduse loomiseks.
Kui CyberElements Bastion on kasutusel silodeks jaotatud AD-keskkonnas, tuleb Kerberos armoring mehhanismi jaoks kasutatav teenuse arvutikonto määrata silosse.
See tähendab, et kui on vaja pääseda juurde eri tasanditele kuuluvatele RDP-arvutitele, tuleb luua vastav arv teenuse arvutikontosid ja paigutada need erinevatele sihttasanditele.
Mõjutatud võib olla ka toote arhitektuur.
See muudatus mõjutab peamiselt juurutatud Edge Gateway komponentide arvu: soovitatav on pühendada vähemalt üks neist konkreetse tasandi juurdepääsule. Kui kontekst aga ei võimalda nii paljude Edge Gateway komponentide juurutamist, saab kasutada ka ühe Edge Gateway komponendiga arhitektuuri:
flowchart LR
    subgraph WAN
        USER(Kasutaja tööjaam)
    end
    subgraph Pilv või DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(RDP-server T2)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(RDP-server T1)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP-server T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2Selle arhitektuuri korral on RDP-rakenduste konfiguratsioon sama mis Kerberos armoring mehhanismi toe puhul.
flowchart LR
    subgraph WAN
        USER(Kasutaja tööjaam)
    end
    subgraph Pilv või DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(RDP-server T2)
        end
        subgraph T1
            RDP-T1(RDP-server T1)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP-server T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2Selle arhitektuuri korral on RDP-rakenduste konfiguratsioon sama mis Kerberos armoring mehhanismi toe puhul.
Lisaks peate aga plaanima rakendada ühenduse Edge Gateway komponendile keytab-faili, mis sisaldab mitut teenusekontot.
PAW-tööjaamaga ühenduse loomise eripärad
PAW (Privileged Access Workstation) on tööjaam, mis on pühendatud kindla tasandi haldustoimingutele.
Selle tööjaama kriitilisuse tõttu rakendatakse sellele väga sageli tugevdatud turbesätteid. Rakendatud tugevduste hulgas on põhimõte jätta teenused võrgus avaldamata, mis tagab, et ühtegi tagaust ega turvanõrkustega teenust ei saa ära kasutada.
Seetõttu muudab see põhimõte kaugjuurdepääsu PAW-tööjaamale teoreetiliselt võimatuks. CyberElements Bastion võimaldab aga luua ühenduse PAW-tööjaamaga ilma, et kohtvõrgus kuulaks ükski teenus, tänu järgmisele:
- Remote Desktop teenuste sisselülitamine
- Kohaliku tulemüüri konfigureerimine nii, et juurdepääs Remote Desktop teenusele on keelatud kõigilt IP-aadressidelt peale PAW-tööjaama enda aadresside või
localhost - Sisseehitatud Edge Gateway komponendi installimine, mis võimaldab kohalikku juurdepääsu PAW-tööjaama Remote Desktop teenusele
flowchart LR
    subgraph WAN
        USER(Kasutaja tööjaam)
    end
    subgraph Pilv või DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{RDP-server}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |Ühendus pole saadaval| PAW_T1flowchart LR
subgraph WAN
USER(Kasutaja tööjaam)
end
subgraph Pilv või DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{RDP-server}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- Kasutaja avab PAW-tööjaama privilegeeritud RDP- või HTML5 RDP-rakenduse, mis toetab Kerberose autentimist
- Kasutaja ühendatakse Edge Gateway komponendiga agendita režiimis
- Edge Gateway taotleb Kerberose domeenikontrollerilt (KDC) TGT-tokenit, kasutades teenuse arvutikonto teavet
- KDC tagastab krüptitud ja allkirjastatud TGT
- Edge Gateway taotleb teenusepiletit, mis sisaldab eelmist TGT-d
- KDC tagastab teenusevõtmega krüptitud teenusepileti
- Mediation Controller teatab Edge Gateway komponendile ja manustatud Edge Gateway komponendile, et nende vahel on avatud tunnel, mis läbib Mediation Controller teenust
- Edge Gateway saadab RDP-serverile juurdepääsutaotluse, mis sisaldab teenusepiletit, Mediation Controller teenuse ja manustatud Edge Gateway komponendi kaudu
- RDP-server kinnitab juurdepääsu teenusele ja RDP-ühendus lähtestatakse
Eeltingimused PAW-tööjaamas
PAW-tööjaamas (Privileged Access Workstation) toote CyberElements Bastion ühenduse jaoks rakendatavad konkreetsed eeltingimused on kokkuvõtlikult järgmised:
- Lülitage sisse Remote Desktop teenus
- Muutke kohalikku tulemüüri nii, et juurdepääs Remote Desktop teenusele oleks keelatud kõigile arvutitele peale PAW-tööjaama enda
- Muutke Kerberos armoring mehhanismi käitumist nii, et väited esitataks alati
- Installige Windows Edge Gateway komponent manustatud režiimis
Lülitage sisse Remote Desktop teenus
Remote Desktop teenuse saab sisse lülitada käsitsi, nagu on kirjeldatud Microsofti dokumentatsioonis Enable Remote Desktop on your PC.
Teenuse sisselülitamiseks saab aga kasutada ka GPO-d:
- GPO-sätte tee:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Säte:
Allow users to connect remotely by using Remote Desktop Services - Väärtus:
Enabled
Tulemüürireeglite muutmine
Turbe huvides on oluline piirata juurdepääsu tulemüüri tasemel, et takistada väljastpoolt tulevat juurdepääsu RDP-pordile.
Kui RDP on sisse lülitatud, loob Windows vaikimisi 2 tulemüürireeglit, mis lubavad juurdepääsu pordile 3389 UDP ja TCP kaudu.
Neid kahte reeglit tuleb muuta nii, et need lubaksid RDP-ühendusi ainult kaug-IP-aadressilt 127.0.0.1.
Kui neid reegleid pole, tuleb need luua käsitsi serveris või GPO kaudu.
Kerberos armoring mehhanismi käitumise muutmine
Samuti tuleb muuta Kerberose käitumist.
Selleks saate seadistada järgmise GPO:
- GPO-sätte tee:
Computer Configuration > Policies > Administrative Templates > System > KDC - Säte:
KDC support for claims, compound authentication and Kerberos armoring - Väärtus:
Enabled, Always provide claims
See muudatus ei mõjuta AD tasanditeks jaotamise ega tugevdatud Kerberose juurutuse turvalisust.
Installige Windows Edge Gateway komponent manustatud režiimis
Eeltingimused
Enne jätkamist installige PAW-tööjaama Windowsi Edge Gateway komponent ja ühendage see Mediation Controller komponendiga: Installige Windowsi Edge Gateway komponent
Pärast Windows Edge Gateway komponendi installimist tuleb see lülitada manustatud režiimi.
Avage Mediation Controller serveri veebiliides URI-ga /console.
Näited
Kui Mediation Controller serverile pääseb juurde selle veebi-IP-aadressil 10.0.10.10, on halduskonsool aadressil https://10.0.10.10/console.
Kui Mediation Controller komponent on kättesaadav DNS-nime kaudu, näiteks cyberelements-bastion.domain.local, on halduskonsool aadressil https://cyberelements-bastion.domain.local/console.
Kui ühendus on loodud, eemaldage kindlasti moodulist Gateways Management Windows Edge Gateway komponendi kirje.
Windows Edge Gateway komponent on nüüd valmis kasutamiseks manustatud Edge Gateway komponendina.
Seansi avamisel käivitub Windows Edge Gateway komponendi monitor automaatselt (see on tegumiribal nähtav ikoonina  ). Kuna PAW-tööjaamade puhul pole see automaatne käivitamine vajalik, tuleb see välja lülitada:
- Avage registriredaktor
regedit.exeadministraatorina - Minge registritarru
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Run - Kustutage võti
IPdivaGateway Monitor - Taaskäivitage PAW-tööjaam
RDP-rakenduste konfigureerimine PAW-tööjaamaga ühenduse loomiseks
Hoiatus!
Selleks et konfigureerida privilegeeritud RDP- või HTML5 RDP-rakendus PAW-tööjaamaga ühendust looma, peate esmalt tegema konfiguratsioonid 1–3 nendes Edge Gateway komponentides, mida kasutatakse PAW-tööjaamadega ühenduse loomiseks.
Selleks et privilegeeritud RDP- või HTML5 RDP-rakendus saaks PAW-tööjaamaga ühenduse luua, peab olema täidetud kuus konfiguratsioonitingimust:
- SSO-sätte väärtus ei tohi olla Disabled, seega peab see olema Enabled, Fixed või Request
- Agendita režiim peab olema sisse lülitatud
- Sisestatud serverinimi peab olema FQDN (serveri IP-aadressi sisestamisel autentimine nurjub).
- Konfigureerige marsruutimine manustatud Edge Gateway komponendi kaudu
- Kerberos ei tohi olla RDP- või HTML5 RDP-rakenduse täpsemates sätetes välja lülitatud.
- Määrake Kerberos armoring mehhanismi jaoks kasutatava teenuse arvutikonto nimi, lisades selle lõppu märgi
$
Tingimus 4 tuleneb PAW-tööjaamade konfiguratsioonist: neis ei tohi ükski teenus kohtvõrgus kuulata. Kui Edge Gateway komponent installitakse Windowsi programmina, pääseb see juurde ainult teenustele, mis kuulavad localhosti.
Näide
Selleks et konfigureerida privilegeeritud RDP-rakendus looma Kerberos armoring režiimis ühendust RDP-serveriga my-rds-server, kasutades arvutikontot svc_cyberelements, peate tegema järgmist:
- Seadke SSO-tase muule väärtusele kui
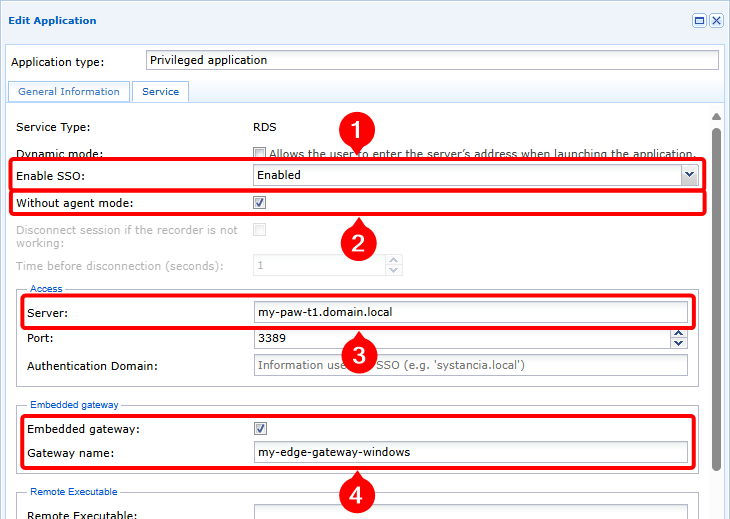
Disabled, antud juhul väärtuseleEnabled(1), seejärel lülitage sisse agendita režiim (2), sisestage RDP-serveri FQDN (3) ning lõpuks lülitage sisse sisseehitatud Edge Gateway komponendi režiim ja määrake PAW-tööjaama installitud Windows Edge Gateway komponendi nimi (4).
- Veenduge, et Kerberos pole välja lülitatud (5) ja et teenuse arvutikonto nimi on määratud, unustamata lisada märki
$(6).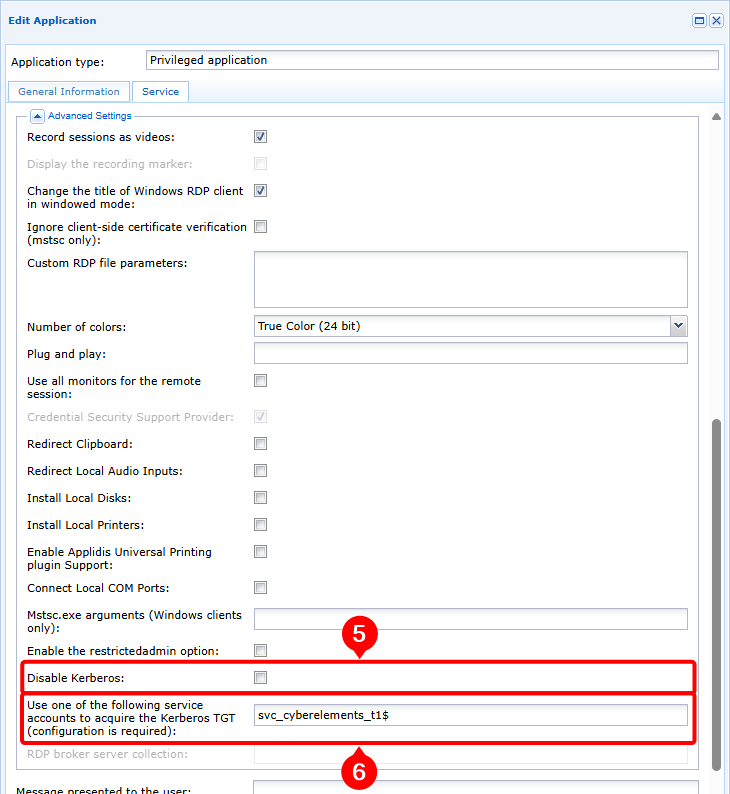
Kerberose autentimisega RDP-rakenduste avamise silumine
Esmase analüüsi tegemiseks või teabe kogumiseks, mida CyberElements vajab Kerberose autentimise nurjumiste põhjalikuks analüüsiks, tehke järgmist:
-
Lülitage sisse silumislogid: selleks seadke ühenduseks kasutatava Edge Gateway serveri failis
/etc/ipdiva/cleanroom/xrdprecord.inisildi[Kerberos]all parameetridebugväärtusekstrue. Seda saab teha järgmise käsuga:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Logige sisse kasutajaportaali ja käivitage agendita režiimis privilegeeritud rakendus, RDP või RDP HTML5, mis on konfigureeritud kasutama Kerberost. Märkige üles järgmine teave:
- Rakenduse avamise kellaaeg
- Kasutajanimi, mida kasutati RDP-serveriga ühenduse loomiseks
-
Hankige eelmiseks ühenduseks kasutatud Edge Gateway komponendist järgmised failid:
/var/log/syslog: see fail sisaldab muu hulgas agendita režiimis seansi käivitamise logisid./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: asendage<USER>kasutajanimega ja<DATE>eelmises etapis üles märgitud rakenduse avamise kuupäeva ja kellaajaga. See fail sisaldab RDP-seansi loomisega seotud logisid, sealhulgas Kerberose autentimise etappi.
-
Lülitage silumislogid välja: selleks seadke ühenduseks kasutatava Edge Gateway serveri failis
/etc/ipdiva/cleanroom/xrdprecord.inisildi[Kerberos]all parameetridebugväärtuseksfalse. Seda saab teha järgmise käsuga:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini