Linuxi agendi installimine
CyberElements Bastion kasutab Linuxi agenti, et piirata võimalikku võrgujuurdepääsu SSH-serveritest, millele kasutajad juurde pääsevad (määratletud juurdepääsupoliitikates / -lepingutes).
Eeltingimused
Agendi nõuetekohaseks toimimiseks on vajalikud mõned eeltingimused:
- Ühilduv OS: Red Hat 9 ja Debian 12
- Tulemüüri
iptablesolemasolu - Sisselogimine muu kontoga kui
root
Teave
Linuxi agent ei mõjuta kasutajat root, kuna sellel kasutajal on alati piisavad õigused, et eemaldada kõik talle rakendatavad piirangud.
Lisaks, kuna mõni teenus kasutab root-õigusi, võib võrgupiirangute lisamine muuta need teenused ebastabiilseks.
Toimimine
Linuxi agent koosneb mitmest osast:
- systemd-teenus nimega
cleanroom-filter - PAM-moodul nimega
pam_clr_filter - Red Hati SELinuxi poliitika, mis lubab SSH-serveril suhelda teenusega
cleanroom-filter
Üldine toimimine järgib seda järjestust:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW_SSH as Edge Gateway<br/>SSH-salvesti
    participant SSH as SSH-sihtmärk<br/>SSH-server
    participant PAM as SSH-sihtmärk<br/>PAM-moodul pam_clr_filter
    participant svc as SSH-sihtmärk<br/>teenus cleanroom-filter

    MED->>GW_SSH: Taotlus avada<br/>SSH-rakendus
    GW_SSH->>+MED: Filtreerimisteabe hankimine<br/>seansi jaoks
    MED->>-GW_SSH: Võrgufiltreerimise<br/>teabe saatmine
    GW_SSH->>+SSH: SSH-ühendus
    SSH-->-PAM: SSH-seansi loomine
    PAM->>+svc: Kasutajanime saatmine
    Note right of svc: iptables-ahela clr-LOGIN <br/>loomine kasutaja jaoks
    svc->>-PAM: Unikaalse tokeni saatmine
    Note over PAM: Unikaalset tokenit sisaldava<br/> keskkonnamuutuja CLR-ID lisamine<br/> kasutaja seansile
    GW_SSH->>svc: Lubatavate võrkude loendi saatmine
    Note over svc: iptables OUTPUT-reegli loomine<br/> kasutaja liikluse suunamiseks varem loodud<br/> iptables-ahelasse
    Note over svc: Lubade lisamine kasutajale<br/> loodud iptables-ahelasse
    break SSH-seansi lõpp
        SSH->>+GW_SSH: Teatis seansi lõpust
        SSH-->svc: SSH-seansi lõpu tuvastamine
        Note over svc: Kasutajale loodud<br/> iptables OUTPUT-reegli kustutamine
        Note over svc: Kasutajale loodud<br/> iptables-ahela kustutamine
        GW_SSH->>-MED: Teatis kasutaja<br/> SSH-seansi lõpust
end- Mediation Controller server saadab Edge Gateway komponendile teabe uue SSH-seansi avamiseks.
- SSH-salvestusteenus küsib Mediation Controller serverilt võrgufiltreerimise teavet, mida SSH-seansile rakendada.
- Mediation Controller vastab lubatud võrkude loendiga.
- Seejärel loob SSH-salvestusteenus ühenduse siht-SSH-serveriga.
- Ühenduse loomine SSH-serveriga käivitab seansi loomise jada ja seega
sshdjaoks määratud PAM-moodulite läbimise. - Linuxi agendi PAM-moodul
pam_clr_filtersaadab kasutajanime teenuselecleanroom-filter, mis loob seejärel uue iptablesi ahela nimegaclr-LOGIN, kus LOGIN asendatakse saadud kasutajanimega. - Pärast iptablesi ahela loomist loob teenus
cleanroom-filterjuhusliku tokeni ja saadab selle PAM-moodulilepam_clr_filter. Viimane lisab selle tokeni kasutaja keskkonnamuutujasseCLR-ID. - SSH-salvestusteenus saadab käivitatava faili
/usr/local/ipdiva/bin/cleanroom-netfiltersession.pykaudu lubatavate võrkude loendi teenuselecleanroom-filter. Seejärel loob teenus iptablesi reegliOUTPUT, mis suunab kogu UID järgi tuvastatud kasutaja liikluse etapis 6 loodud iptablesi ahelasse. Kõik kasutajale lubatavad andmevood lisatakse iptablesi ahelasse. - Kui SSH-seansi lõpp käivitatakse, saadetakse teave Edge Gateway komponendi SSH-salvestusteenusele.
- Teenus
cleanroom-filtertuvastab kasutaja seansi lõpu ja puhastab lisatud iptablesi reeglid: see kustutab direktiiviOUTPUT, mis suunab kasutaja liikluse iptablesi ahelasse, ja kustutab ahela enda. - Kui Edge Gateway on saanud teate SSH-seansi lõpu kohta, edastab see selle teabe Mediation Controller teenusele.
Installimine
Nõutavad root-load
Agendi installimiseks on vaja root-privileege.
.deb- või .rpm-paketi saab alla laadida halduskonsoolist:
- Avage tööruum „Configurations“ vasakus ülanurgas asuva nupu abil:

- Avage paan „Toolbox“
- Valige esimesel vahekaardil „Integration Tools“ soovitud operatsioonisüsteemile sobiv installiprogramm
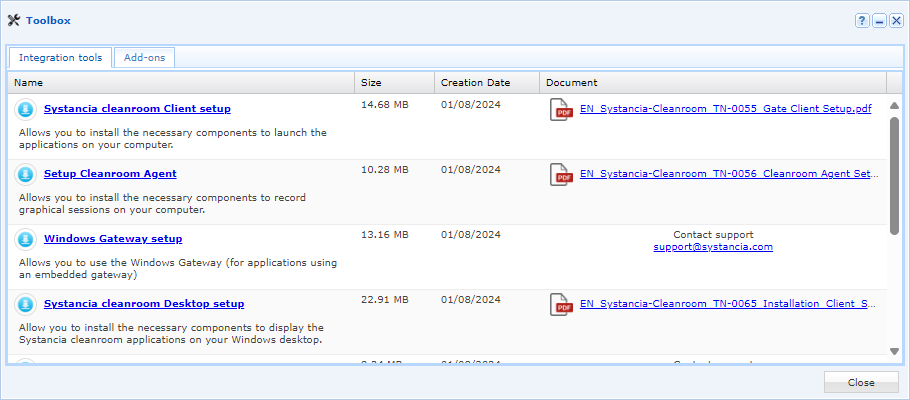
Kui olete paketi hankinud, saatke see Linuxi serveri kataloogi /tmp/. Seejärel järgige oma operatsioonisüsteemi installijuhiseid:
Käivitage järgmised käsud sobivate root-lubadega:
1 2 | |
Teine käsk lisab faili /etc/pam.d/sshd automaatselt kaks rida, kuid seda toimingut saab teha ka käsitsi:
27 28 29 30 31 32 33 34 35 36 37 | |
Käivitage järgmised käsud root-lubadega:
1 2 | |
Teine käsk lisab faili /etc/pam.d/sshd automaatselt kaks rida, kuid seda toimingut saab teha ka käsitsi:
11 12 13 14 15 16 17 | |