A Linux-ügynök telepítése
A Linux-ügynököt a CyberElements Bastion arra használja, hogy korlátozza a felhasználók által elért SSH-kiszolgálókról induló lehetséges hálózati hozzáféréseket (amelyeket a hozzáférési szabályzatok / szerződések határoznak meg).
Előfeltételek
Az ügynök megfelelő működéséhez néhány előfeltételnek teljesülnie kell:
- Kompatibilis operációs rendszerek: Red Hat 9 és Debian 12
- Az
iptablestűzfal megléte - Bejelentkezés a
rootfióktól eltérő fiókkal
Információ
A Linux-ügynök nem hat a root felhasználóra, mivel ez a felhasználó mindig elegendő joggal rendelkezik ahhoz, hogy feloldja a rá alkalmazott korlátozásokat.
Továbbá, mivel egyes szolgáltatások root szintű jogokat használnak, a hálózati korlátozások hozzáadása instabillá teheti ezeket a szolgáltatásokat.
Működés
A Linux-ügynök több részből áll:
- Egy
cleanroom-filternevű systemd szolgáltatás - Egy
pam_clr_filternevű PAM-modul - Egy SELinux-szabályzat Red Hat rendszerhez, amely lehetővé teszi, hogy az SSH-kiszolgáló kommunikáljon a
cleanroom-filterszolgáltatással
Az általános működés a következő sorrendet követi:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW_SSH as Edge Gateway<br/>SSH-rögzítő
    participant SSH as SSH-cél<br/>SSH-kiszolgáló
    participant PAM as SSH-cél<br/>pam_clr_filter PAM-modul
    participant svc as SSH-cél<br/>cleanroom-filter szolgáltatás

    MED->>GW_SSH: Kérés egy<br/>SSH-alkalmazás megnyitására
    GW_SSH->>+MED: Szűrési információk lekérése<br/>a munkamenethez
    MED->>-GW_SSH: Hálózati szűrési<br/>információk küldése
    GW_SSH->>+SSH: SSH-kapcsolat
    SSH-->-PAM: SSH-munkamenet létrehozása
    PAM->>+svc: A felhasználónév küldése
    Note right of svc: clr-LOGIN nevű iptables-lánc <br/>létrehozása a felhasználó számára
    svc->>-PAM: Egyedi token küldése
    Note over PAM: Az egyedi tokent tartalmazó<br/> CLR-ID környezeti változó hozzáadása<br/> a felhasználó munkamenetéhez
    GW_SSH->>svc: Az engedélyezendő hálózatok listájának küldése
    Note over svc: iptables OUTPUT szabály létrehozása<br/> a felhasználó forgalmának a korábban létrehozott<br/> iptables-láncba történő átirányításához
    Note over svc: Engedélyek hozzáadása a felhasználó<br/> számára létrehozott iptables-lánchoz
    break Az SSH-munkamenet vége
        SSH->>+GW_SSH: Értesítés a munkamenet végéről
        SSH-->svc: Az SSH-munkamenet végének észlelése
        Note over svc: A felhasználó számára létrehozott<br/> iptables OUTPUT szabály törlése
        Note over svc: A felhasználó számára létrehozott<br/> iptables-lánc törlése
        GW_SSH->>-MED: Értesítés a felhasználó<br/> SSH-munkamenetének végéről
end- A Mediation Controller kiszolgáló információt küld az Edge Gateway komponensnek egy új SSH-munkamenet megnyitásához.
- Az SSH-rögzítési szolgáltatás lekéri a Mediation Controller kiszolgálótól az SSH-munkamenetre alkalmazandó hálózati szűrési információkat.
- A Mediation Controller szolgáltatás az engedélyezett hálózatok listájával válaszol.
- Az SSH-rögzítési szolgáltatás ezután létrehozza a kapcsolatot a cél SSH-kiszolgálóval.
- Az SSH-kiszolgálóhoz való csatlakozás elindítja a munkamenet-létrehozási folyamatot, és ezáltal az
sshdszolgáltatáshoz rendelt PAM-modulokon való áthaladást. - A Linux-ügynök
pam_clr_filterPAM-modulja elküldi a felhasználónevet acleanroom-filterszolgáltatásnak, amely ezután létrehoz egyclr-LOGINnevű új iptables-láncot, ahol a LOGIN helyére a kapott felhasználónév kerül. - Az iptables-lánc létrehozása után a
cleanroom-filterszolgáltatás létrehoz egy véletlenszerű tokent, és elküldi apam_clr_filterPAM-modulnak. Ez utóbbi hozzáadja a tokent a felhasználóCLR-IDkörnyezeti változójához. - Az SSH-rögzítési szolgáltatás a
/usr/local/ipdiva/bin/cleanroom-netfiltersession.pyfuttatható fájlon keresztül elküldi az engedélyezendő hálózatok listáját acleanroom-filterszolgáltatásnak. A szolgáltatás ezután létrehoz egyOUTPUTiptables-szabályt, amely a felhasználó – UID-ja alapján azonosított – teljes forgalmát a 6. lépésben létrehozott iptables-láncra irányítja át. A felhasználó számára engedélyezendő összes adatfolyam bekerül az iptables-láncba. - Az SSH-munkamenet befejezésekor az információ eljut az Edge Gateway komponens SSH-rögzítési szolgáltatásához.
- A
cleanroom-filterszolgáltatás észleli a felhasználó munkamenetének végét, és eltávolítja a hozzáadott iptables-szabályokat: törli a felhasználó forgalmát egy iptables-láncra átirányítóOUTPUTdirektívát, majd magát a láncot is. - Amint az Edge Gateway komponens megkapta az SSH-munkamenet végét jelző információt, továbbítja azt a Mediation Controller szolgáltatásnak.
Telepítés
Szükséges root engedélyek
Az ügynök telepítéséhez root szintű jogosultság szükséges.
A .deb vagy .rpm csomag a felügyeleti konzolról tölthető le:
- Nyissa meg a „Configurations” munkaterületet a bal felső sarokban található gombbal:

- Nyissa meg a „Toolbox” csempét
- Az első, „Integration Tools” lapon válassza ki a kívánt operációs rendszernek megfelelő telepítőprogramot
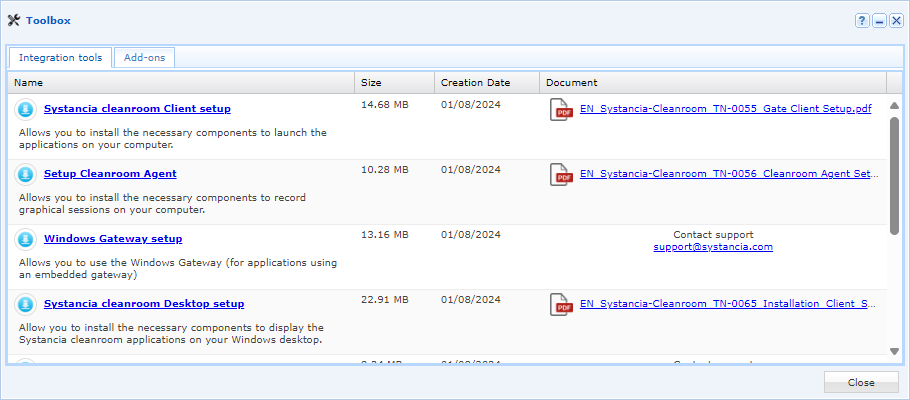
Miután letöltötte a csomagot, másolja át a Linux-kiszolgáló /tmp/ könyvtárába. Ezután kövesse az operációs rendszerére vonatkozó telepítési utasításokat:
Futtassa a következő parancsokat a megfelelő root engedélyekkel:
1 2 | |
A második parancs automatikusan hozzáad két sort az /etc/pam.d/sshd fájlhoz, de ez a művelet manuálisan is elvégezhető:
27 28 29 30 31 32 33 34 35 36 37 | |
Futtassa a következő parancsokat root engedélyekkel:
1 2 | |
A második parancs automatikusan hozzáad két sort az /etc/pam.d/sshd fájlhoz, de ez a művelet manuálisan is elvégezhető:
11 12 13 14 15 16 17 | |