Új megbízható hitelesítésszolgáltató hozzáadása
Alapértelmezés szerint a Mediation Controller kiszolgáló összetevői csak a Systancia hitelesítésszolgáltatója (CA) által kiállított tanúsítványokat tekintik megbízhatónak.
Ahhoz, hogy más CA-k által létrehozott tanúsítványokat is használhasson – akár egy Edge Gateway komponens csatlakoztatásához, akár a Mediation Controller kiszolgáló belső összetevőihez (SSL Router és Watchdog szolgáltatás) –, a különböző CA-kat fel kell venni a megbízható CA-k listájára.
Nyissa meg a Mediation Controller kiszolgáló webes felületét a /system URI-val.
Példák
Ha a Mediation Controller kiszolgáló webes IP-címe 10.0.10.10, akkor a rendszerfelület a következő URL-címen érhető el: https://10.0.10.10/system.
Ha a Mediation Controller komponenshez DNS-néven lehet hozzáférni, például cyberelements-bastion.domain.local, akkor a rendszerfelület a következő URL-címen érhető el: https://cyberelements-bastion.domain.local/system.
Fontos!
A jelszó, a licenc vagy a tanúsítványok (SSL Router, Watchdog és CyberElements Bastion-ügyfél) bármilyen módosításához fürtök esetén a tényleges IP-címhez csatlakozzon (RIP_MED_WEB_MASTER vagy RIP_MED_WEB_SLAVE).
-
Válassza ki a
PKIscsempét:
-
Kattintson a PKI létrehozására szolgáló gombra:
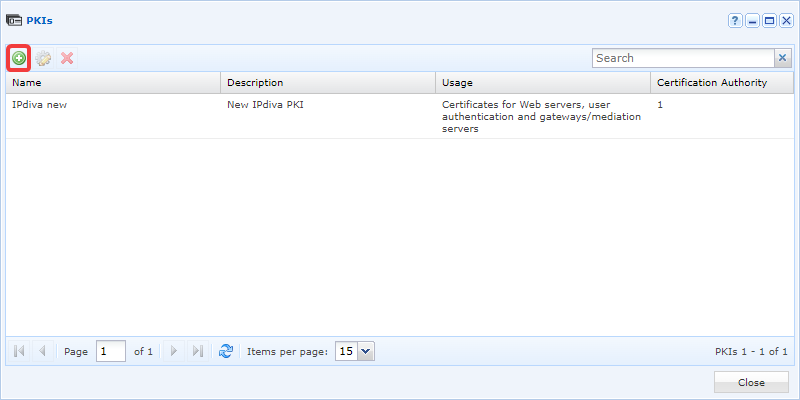
-
Adjon tetszőleges nevet az új PKI-nak. Szükség esetén adjon hozzá leírást. Válassza a
Certificate gateways/mediation serversértéket aUsagemezőben, majd kattintson aValidategombra: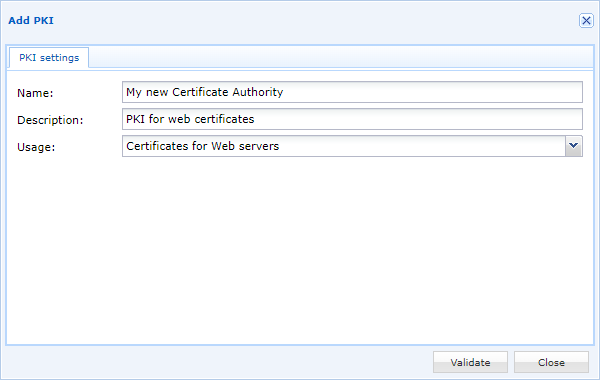
-
Szerkessze az új PKI-t a fogaskerék ikonra kattintva:
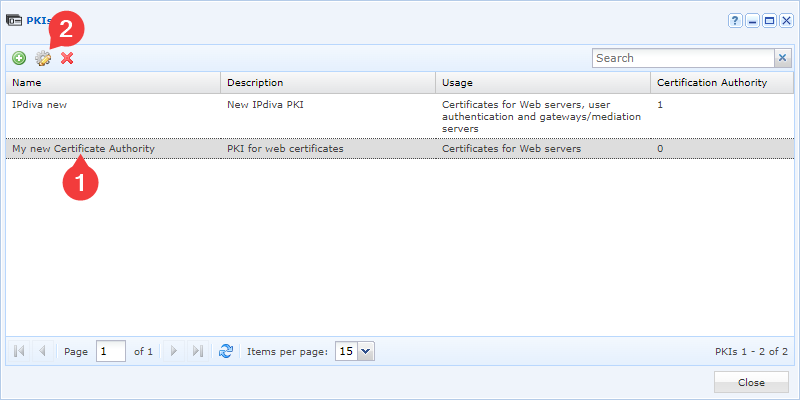
-
Ezután adjon hozzá új CA-kat a következő gombbal:
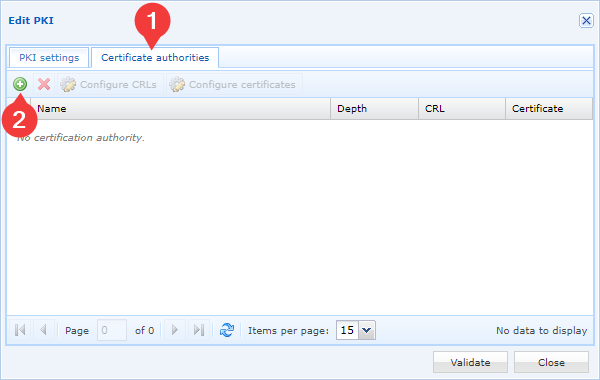
-
Válassza ki a CA tanúsítványfájlját, és erősítse meg a választást:
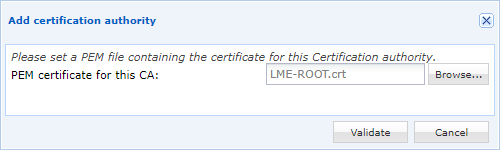
Az utolsó két lépést annyiszor kell megismételnie, ahány hitelesítésszolgáltatója van. Javasoljuk az összes hitelesítésszolgáltató hozzáadását.
Figyelem
Az új megbízható CA-k érvényesítéséhez újra kell indítani az SSL server és a Watchdog összetevőt.
Ha a platform már éles üzemben van, ez a művelet bontja az összes Edge Gateway komponens kapcsolatát, ami hatással van a felhasználói munkamenetekre.
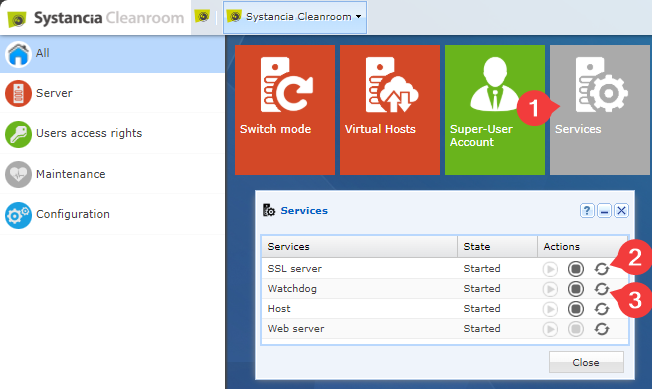
- Kattintson a
Servicescsempére. - Indítsa újra az
SSL serverösszetevőt. - Indítsa újra a
Watchdogösszetevőt.