Dodavanje novog pouzdanog certifikacijskog tijela
Prema zadanim postavkama komponente poslužitelja Mediation Controller vjeruju samo certifikatima koje je izdalo certifikacijsko tijelo (CA) tvrtke Systancia.
Da biste koristili certifikate koje su generirala različita tijela CA, bilo za povezivanje poslužitelja Edge Gateway ili internih komponenti poslužitelja Mediation Controller (SSL Router i usluga Watchdog), potrebno je dodati različita tijela CA na popis pouzdanih tijela CA.
Pristupite web-sučelju poslužitelja Mediation Controller putem URI-ja /system.
Primjeri
Ako se poslužitelju Mediation Controller pristupa putem njegove web IP adrese 10.0.10.10, pristup sučelju sustava koristit će URL: https://10.0.10.10/system.
Ako je pristup poslužitelju Mediation Controller moguć putem DNS naziva, na primjer cyberelements-bastion.domain.local, pristup sučelju sustava upotrebljavat će URL: https://cyberelements-bastion.domain.local/system.
Važno!
Za sve promjene lozinke, licence ili certifikata (SSL Router, Watchdog i klijent CyberElements Bastion) povežite se na stvarnu IP adresu za klastere (RIP_MED_WEB_MASTER ili RIP_MED_WEB_SLAVE).
-
Odaberite pločicu
PKIs:
-
Kliknite gumb za stvaranje infrastrukture PKI:
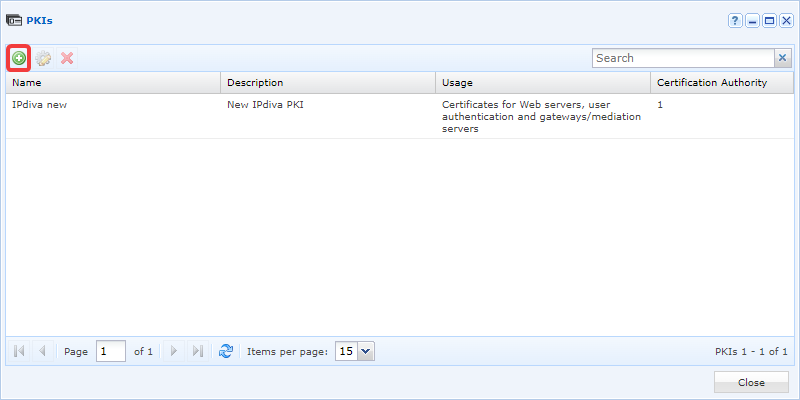
-
Dajte novoj infrastrukturi PKI željeni naziv. Po potrebi dodajte opis. U polju
UsageodaberiteCertificate gateways/mediation servers, a zatim klikniteValidate: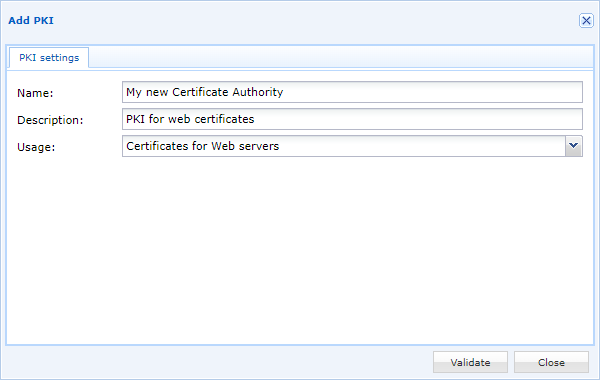
-
Uredite novu infrastrukturu PKI klikom na ikonu zupčanika:
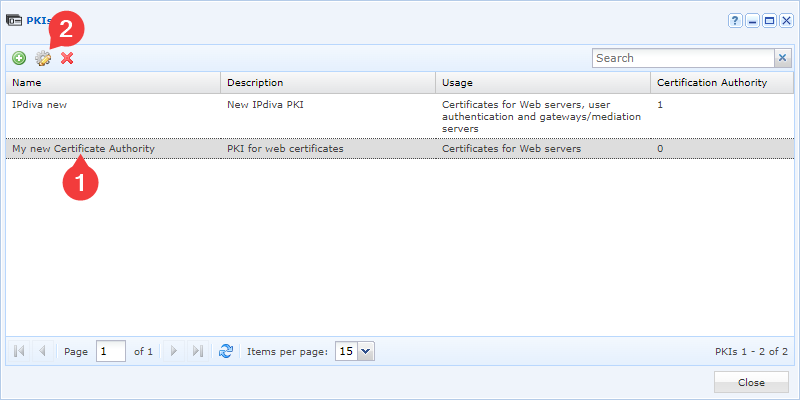
-
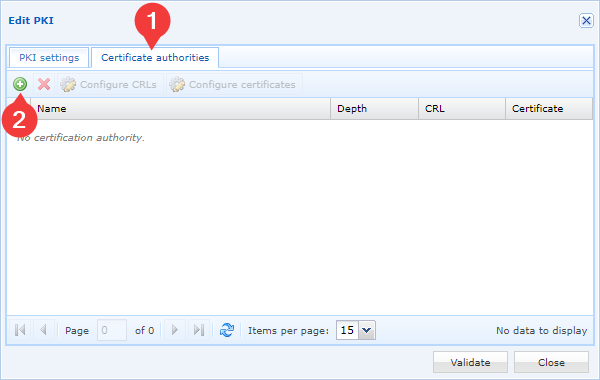
Zatim dodajte nova tijela CA pomoću sljedećeg gumba:
-
Odaberite datoteku certifikata svojeg tijela CA i potvrdite odabir:
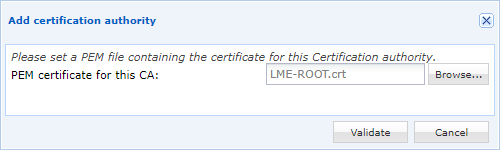
Posljednja dva koraka morat ćete ponoviti onoliko puta koliko imate certifikacijskih tijela. Preporučujemo da dodate sva certifikacijska tijela.
Pozor
Kako bi se nova pouzdana tijela CA uzela u obzir, potrebno je ponovno pokrenuti komponente SSL server i Watchdog.
Ako je platforma već u produkciji, ova će radnja prekinuti vezu svih poslužitelja Edge Gateway, što će utjecati na korisničke sesije.
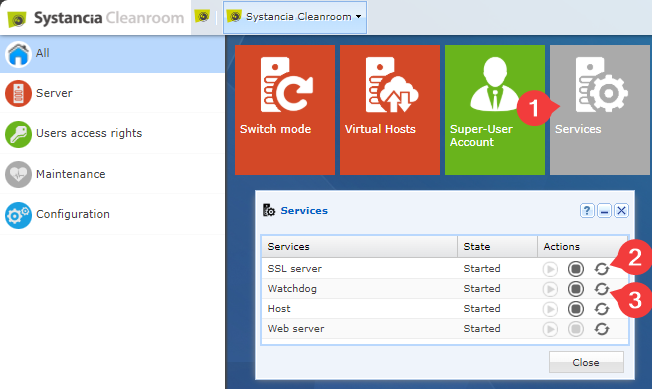
- Kliknite pločicu
Services. - Ponovno pokrenite komponentu
SSL server. - Ponovno pokrenite komponentu
Watchdog.