Instalacija i korištenje agenta za snimanje za Windows
-
Instalacija
Instalacija i implementacija agenta za snimanje za Windows.
-
Konfiguracija
Konfigurirajte agenta za snimanje za Windows za rad s aplikacijama RDP i HTML5 RDP i/ili s izravnim pristupom.
CyberElements Bastion upotrebljava agent za snimanje za Windows kako bi dodao nove značajke za RDP sesije:
- Mogućnost filtriranja tokova TCP i UDP kojima korisnik može pristupiti
- Mogućnost pokretanja snimanja sesije za svakog korisnika koji se povezuje s poslužiteljem bez prolaska kroz korisnički portal ili klijent Desktop (značajka
direct access)
Osim toga, tijekom korisničkih sesija bilježe se dodatni događaji:
- Otvaranje prozora
- Zatvaranje prozora
- Pokretanje programa
- Zatvaranje programa
- Sadržaj međuspremnika
- Aktivnost korisnika
Preduvjeti
Kompatibilnost klijenta
Da biste saznali je li agent kompatibilan s različitim operacijskim sustavima Microsoft Windows, pogledajte matricu kompatibilnosti.
Agent za snimanje zahtijeva nekoliko preduvjeta za ispravan rad. Neki su namijenjeni samo funkcionalnosti snimanja s agentom za aplikacije RDP i HTML5 RDP, a drugi se odnose na izravan pristup s agentom.
Opći preduvjeti
Agent za snimanje šalje snimku korisničke sesije natrag u CyberElements Bastion povezivanjem s komponentom Edge Gateway na priključku TCP 8443. Za to mrežni tok između tih dvaju računala mora biti otvoren.
Kako bi snimku sigurno poslao natrag poslužitelju Edge Gateway, agent za snimanje uspostavlja s njim sigurnu vezu putem TLS-a. TLS se oslanja na upotrebu certifikata, a sljedeća ograničenja moraju biti zadovoljena kako bi se veza smatrala pouzdanom i sigurnom:
- Certifikat poslužitelja, u ovom slučaju poslužitelja Edge Gateway, ne smije biti istekao (krajnji datum valjanosti).
-
Certifikat poslužitelja, u ovom slučaju poslužitelja Edge Gateway, mora izdati certifikacijsko tijelo koje računalo na kojem je instaliran agent za snimanje smatra pouzdanim.
Dodatne informacije
Poslužitelj na kojem je instaliran agent za snimanje mora u svojem lokalnom spremištu pouzdanih certifikacijskih tijela imati barem korijensko certifikacijsko tijelo (CA) certifikata poslužitelja za snimanje.
Stoga je potrebno:
- Dohvatiti korijenski CA certifikata usluge snimanja na poslužitelju Edge Gateway.
- Prenijeti taj CA na poslužitelj na kojem je instaliran agent za snimanje.
- Instalirati CA u spremište certifikata „Trusted Root Certification Authorities“ na lokalnom računalu.
Primjer s PowerShellom
Certifikat u formatu
.cermožete jednostavno uvesti putem PowerShella.
Da biste to učinili, otvorite terminal PowerShell kao administrator računala i pokrenite sljedeću naredbu:Zamijenite1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>putom do datoteke certifikata.Primjer s PowerShellom za certifikat tvrtke Systancia bez slanja datoteka
Ovaj primjer obuhvaća instalaciju korijenskog CA-a tvrtke Systancia, koji upotrebljavaju klijenti CyberElements Bastion koji se služe certifikatima koje isporučuje Systancia.
Certifikat je moguće uvesti i bez slanja/preuzimanja datoteke na računalo na kojem je instaliran agent za snimanje.
Da biste to učinili, otvorite terminal PowerShell kao administrator računala i pokrenite sljedeće naredbe:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate $base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5 MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0 IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7 XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL 771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN 5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip hmOVxbu5Ijfug5/3Eemep34NsYk=" # Convert the certificate and store it in memory $certBytes = [Convert]::FromBase64String($base64Cert) # Create a certificate object $cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $cert.Import($certBytes) # Open the trusted root certificate store on the local machine and add the Systancia root certificate $store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine") $store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite) $store.Add($cert) $store.Close()Da biste ovu metodu koristili s drugim CA-om, promijenite vrijednost varijable
base64Certu certifikat po svom izboru kodiran u base64. -
Certifikat poslužitelja, u ovom slučaju poslužitelja Edge Gateway, ne smije biti opozvan.
- Računalo na kojem je instaliran agent za snimanje mora moći kontaktirati poslužitelj, u ovom slučaju Edge Gateway, putem DNS naziva ili IP adrese obuhvaćene certifikatom poslužitelja putem njegova polja Common Name (CN).
Posebni preduvjeti za aplikacije RDP s agentima koje se koriste na korisničkoj radnoj stanici s macOS-om ili Ubuntuom
Upozorenje
Sljedeći preduvjeti potrebni su samo ako korisnik pokreće aplikaciju RDP s agentom, a njegova radna stanica nije Windows (macOS ili Ubuntu).
Ako korisnici rješenja CyberElements Bastion imaju radne stanice isključivo sa sustavom Windows ili, ako to nije slučaj, upotrebljavaju isključivo aplikacije HTML5 RDP, sljedeći se preduvjeti mogu zanemariti.
Sljedeći ključevi registra potrebni su na ciljnom poslužitelju na kojem je implementiran agent za snimanje.
Prvo, prvi ključ onemogućit će popis dopuštenih programa pri pokretanju (Microsoftov dokument). Prema zadanim postavkama računalo sa sustavom Windows kao program pri pokretanju dopušta samo explorer.exe.
1 2 | |
Ako računalo nije poslužitelj RDS, uvijek se preporučuje primijeniti sljedeći ključ registra kako bi se agent za snimanje mogao otvoriti kao program pri pokretanju:
1 2 | |
Posebni zahtjevi za izravan pristup
Značajka izravnog pristupa
Značajka izravnog pristupa omogućuje pokretanje snimanja korisničke sesije za RDP ili konzolni pristup (fizičko povezivanje s računalom ili putem načina konzole hipervizora) koji ne prolazi izravno kroz CyberElements Bastion.
Ako korisnik ima dozvolu za pristup poslužitelju, njegova će se sesija snimati. Ako to nije slučaj, korisnik će prema zadanim postavkama biti odspojen.
Da bi agent za snimanje radio u načinu izravnog pristupa, potreban je certifikat x509. Taj certifikat mora ispunjavati sljedeće zahtjeve:
- Certifikat mora i dalje biti valjan (razdoblje valjanosti nije isteklo).
- Certifikat mora biti vrste (polje poboljšanog korištenja ključa)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Certifikat ne smije biti opozvan.
- Ograničenja koja proizlaze iz razine sigurnosti 2 biblioteke OpenSSL podrazumijevaju sljedeće:
- Certifikat mora imati privatni ključ od najmanje 2048 bitova sa šiframa RSA, DSA i DH; ključevi eliptičke krivulje (ECC) moraju imati najmanje 224 bita.
- Potpis certifikata ne smije biti MD5 ni SHA-1 (preporučuje se SHA-512).
- Poslužitelj za snimanje koristit će polje
Common Name(CN) za identifikaciju certifikata, a time i računala na kojem se pokreće izravno snimanje. To polje mora biti popunjeno.
Korištenje agenta za snimanje s aplikacijama RDP i HTML5 RDP
Omogućivanje korištenja agenta za snimanje
Ako je agent za snimanje ispravno instaliran i konfiguriran, korištenje agenta omogućuje se na razini željene aplikacije RDP ili HTML5 RDP:
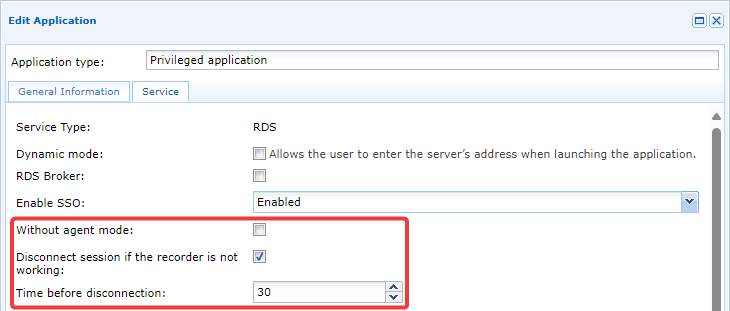
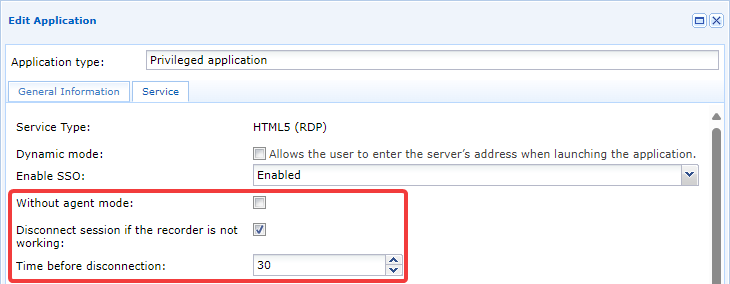
U mehanizmu sudjeluju tri parametra:
Without agent mode- Ta mogućnost mora ostati neoznačena da bi agent za snimanje funkcionirao.
Disconnect session if the recorder is not working- Omogućuje ili onemogućuje sigurnosnu značajku kada snimanje sesije ne uspije iz različitih razloga. Ako se snimanje ne može provesti, korisnikova sesija RDP ili HTML5 RDP bit će prekinuta. Preporučujemo da omogućite tu postavku kako biste spriječili korisničke veze bez snimanja (na primjer, u slučaju kvara agenta za snimanje).
Time before disconnection- Ako je prethodna mogućnost omogućena, ova vam mogućnost omogućuje da postavite vrijeme u sekundama prije prekida veze. Zadana je postavka 30 sekundi, ali se može smanjiti radi brže reakcije ili povećati ako je, na primjer, poznato da su korisničke sesije duge.
Ograničavanje lateralnog kretanja
Ograničavanje lateralnog kretanja značajka je koja ograničava mrežne veze korisničke sesije. Ta značajka prema zadanim postavkama blokira sav TCP/UDP promet unutar korisničke sesije, ali administratori mogu otvoriti različite tokove pristupa.
Ograničenja se konfiguriraju u access policy te se stoga mogu razlikovati ovisno o korisniku i imati različite postavke za jednog korisnika (umnožavanjem pravilnika pristupa koji su mu dodijeljeni). Korisnik s više pravilnika pristupa za istu aplikaciju imat će mrežna ograničenja na temelju najpopustljivijeg pristupa.
Kada je aplikacija RDP ili HTML5 RDP s agentom autorizirana u pravilniku pristupa, kartica Network connections postaje dostupna. Ondje je moguće omogućiti filtriranje i navesti autorizirane mreže za korisnika: 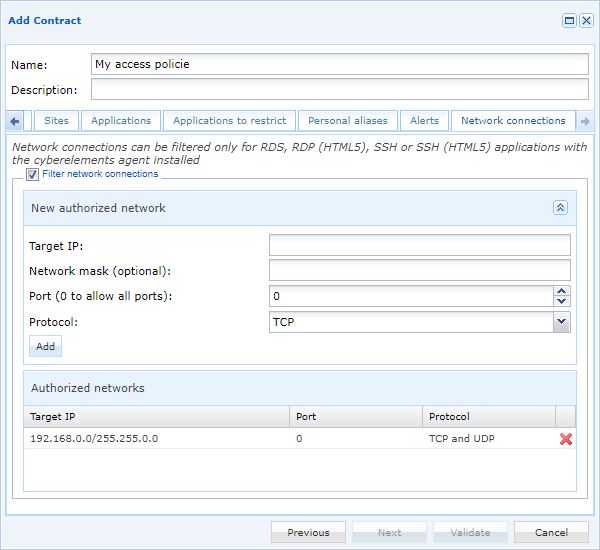
Informacije
Sve promjene tih postavki primijenit će se na korisnike tek kada sljedeći put upotrijebe odgovarajuću aplikaciju RDP ili HTML5 RDP.
Konfiguriranje snimanja izravnih pristupa s agentom
Deklariranje poslužitelja pripremljenih za izravni pristup s agentom
Da biste deklarirali poslužitelj koji mora raditi u načinu izravnog pristupa s agentom, najprije morate otvoriti modul Machines management:
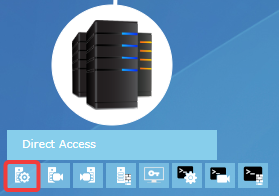
Zatim kliknite gumb da biste dodali novi poslužitelj. Pojavit će se novi prozor za konfiguriranje novog poslužitelja: 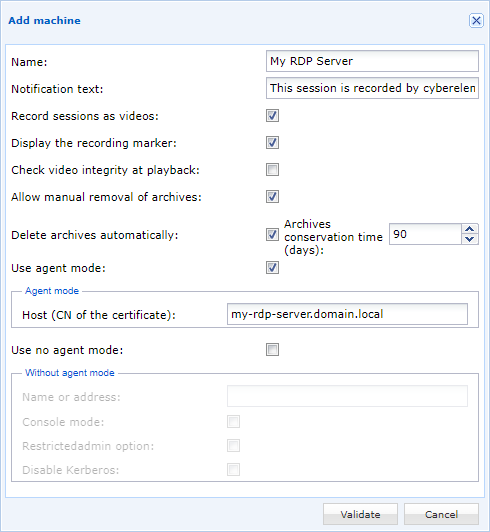
Name- Naziv računala kako je prikazan u konzoli CyberElements Bastion.
Notification text- Poruka obavijesti koju će korisnici primiti pri povezivanju s poslužiteljem.
Record sessions as videos- Omogućuje ili onemogućuje videosnimanje sesije. Ako je onemogućeno, bilježit će se i snimati samo događaji sesije.
Check video integrity at playback- Pri stvaranju videoarhive izračunava se i pohranjuje sažetak (SHA-256) videodatoteke. Kada administratori pregledavaju arhivu, provjeravat će da sažetak nije izmijenjen. Ako je izmijenjen, administratoru će se poslati poruka alarma jer je videosnimka vjerojatno izmijenjena (npr. zamijenjeni ili izrezani isječci).
Allow manual removal of archives- Administratorima dopušta ili odbija mogućnost brisanja videoarhiva.
Informacije
Generirane arhive zadržavaju postavke koje su bile na snazi u trenutku snimanja. Promjena te postavke utjecat će samo na nove arhive. Delete archives automatically- Postavljanje automatskog brisanja arhiva nakon prekoračenja određenog broja dana.
Informacije
Generirane arhive zadržavaju postavke koje su bile na snazi u trenutku snimanja. Promjena te postavke utjecat će samo na nove arhive. Use agent mode- Mogućnost koja mora biti omogućena da bi poslužitelj imao mehanizam izravnog pristupa s aktivnim agentom.
Host (CN of the certificate)- Navodi se CN certifikata koji agent za snimanje upotrebljava za provjeru autentičnosti prema komponenti Edge Gateway. To odgovara postavkama certifikata računala.
Use no agent- Ako parametar nije koristan za željeni način rada, može se ostaviti neoznačenim.
Konfiguriranje prava izravnog pristupa s agentom
Konfiguriranje prava izravnog pristupa s agentom slično je konfiguriranju pravilnika pristupa za aplikacije. Nova se prava deklariraju, a postojeća mijenjaju putem Direct recording configuration:
Novu konfiguraciju možete dodati klikom na gumb .
Različite kartice postavki slične su onima za pravilnike pristupa aplikacijama, osim kartice grupa, koja omogućuje ručno dodavanje grupe: 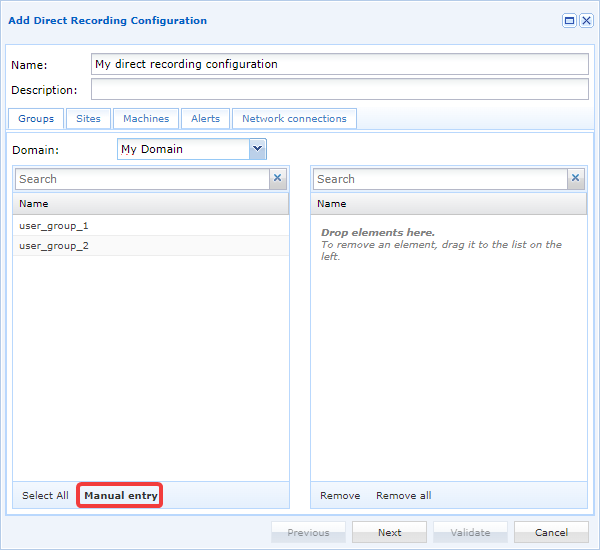
Nakon klika na gumb za ručno dodavanje pojavit će se novi prozor za unos naziva grupe i njezine domene: 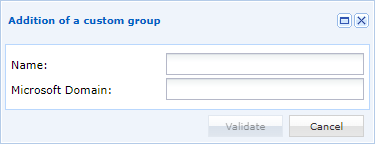
Savjet
Ta je značajka osobito korisna ako želite dodati lokalnu grupu ili grupu u drugoj organizacijskoj jedinici (OU) od one postavljene u konfiguracijama LDAP domene.
Ostale kartice su:
Sites: smještanje konfiguracije na jedan ili više site te, posljedično, omogućivanje agentu za snimanje da se poveže s jednom ili više komponenti Edge Gateway pridruženih autoriziranim site.Machines: dodavanje RDP poslužitelja deklariranih u prethodnom poglavlju.Alerts: povezivanje alarma s konfiguracijom.Network connections: ograničavanje lateralnog kretanja korisnika tijekom njihovih sesija, uz funkcionalnost istovjetnu ograničenjima lateralnog kretanja aplikacija RDP i HTML5 RDP.
Zapisnici agenta za snimanje
Omogućivanje zapisnika agenta za snimanje
Upozorenje!
Omogućivanje zapisnika zahtijeva ponovno pokretanje usluge agenta za snimanje, čime će se zaustaviti sva snimanja sesija koja su u tijeku na poslužitelju.
Ovisno o postavkama ključa LogOffOnFailure, korisnik će se odjaviti ili će ostati prijavljen.
Da biste omogućili vođenje zapisnika za agenta za snimanje, morate provesti sljedeće korake:
-
Stvorite mapu pod nazivom
Logu instalacijskoj mapi agenta (prema zadanim postavkama to jeC:\Program Files (x86)\Systancia\Safe). -
Ponovno pokrenite uslugu
CleanroomAgent, na primjer sljedećom naredbom za PowerShell pokrenutom kao administrator:1Restart-Service -Name 'CleanroomAgent'
Pri svakom pokretanju usluge agenta za snimanje u direktoriju Log stvorenom u koraku 1 generirat će se nova datoteka zapisnika.
Sadržaj zapisnika agenta za snimanje
Zapisnici koje generira agent za snimanje izgledat će ovako:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 | |
Inicijalizacija agenta za snimanje (retci 1-21)
Pri inicijalizaciji agenta za snimanje (retci 1-18) bilježe se razne informacije o sustavu.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | |
Redak 19 navodi broj komponenti Edge Gateway pronađenih u datoteci gateways.xml za rad u izravnom načinu.
19 | |
Redak 20 upućuje na problem pri učitavanju ključeva u nepostojećem direktoriju. Riječ je o staroj funkciji koja ne utječe na cjelokupan rad agenta. Taj se zapis o pogrešci stoga može zanemariti.
20 | |
Redak 21 navodi radnju kopiranja izvršne datoteke CareInit.exe u System32 kako bi se obuhvatili slučajevi u kojima se aplikacija RDP s agentom pokreće s računala sa sustavom macOS ili Ubuntu.
U tom slučaju veza s poslužiteljem traži pokretanje datoteke CareInit.exe kao programa pri pokretanju.
21 | |
Povezivanje aplikacije HTML5 RDP ili RDP s agentom (retci 22-39)
Kada se otkrije nova RDP sesija, zapisuju se sljedeći zapisi koji označavaju otkrivanje nove RDP sesije i bilježe korisničko ime korisnika koji se prijavio:
22 23 24 25 | |
U gornjim se zapisima putem protokola RDP povezao korisnik cyberelements_user.
Pri pokretanju aplikacije HTML5 RDP ili RDP s agentom stvara se poseban virtualni RDP kanal kako bi se agentu za snimanje poslali adresa za povezivanje s komponentom Edge Gateway i jedinstvena lozinka za povezivanje s uslugom snimanja komponente Edge Gateway.
To upućuje na dvije stvari:
- Agent za snimanje otkrio je da je riječ o RDP vezi koju je pokrenuo CyberElements Bastion, pa sesiju ne bi trebao tretirati kao izravan pristup.
- Agent za snimanje uspio je dohvatiti adresu komponente Edge Gateway kojoj mora slati videosnimke i događaje.
Te informacije odgovaraju retcima 27-29, u kojima je u primjeru agent za snimanje dohvatio adresu za povezivanje s komponentom Edge Gateway (my-edge-gateway.domain.local) i jednokratnu lozinku (K5efPBwVM2cIU0LaYQucZp0FV19nRIE5f5VYoBZz6EqlZOxNGM):
29 30 31 | |
Zatim slijede zapisi o primjeni pravila filtriranja mreže, koji su detaljno opisani u drugom okviru s informacijama niže na stranici.
Jedan zapis navodi kada agent za snimanje pokreće vezu s komponentom Edge Gateway i koju jedinstvenu lozinku upotrebljava za provjeru autentičnosti.
35 | |
Na kraju, kada korisnik pokrene prekid veze, agent za snimanje ga bilježi kako bi završio snimanje i uklonio eventualna pravila filtriranja mreže. To odgovara retcima 36-39 primjera datoteke zapisnika:
36 37 38 39 | |
Povezivanje izravnim RDP pristupom (retci 40-61)
Kada se otkrije nova RDP sesija, zapisuju se sljedeći zapisi koji označavaju otkrivanje nove RDP sesije i bilježe korisničko ime korisnika koji se prijavio:
40 41 42 43 | |
U gornjim se zapisima putem protokola RDP povezao korisnik cyberelements_user.
Tijekom izravne RDP veze ne upotrebljava se poseban virtualni RDP kanal za pokretanje aplikacija RDP ili HTML5 RDP s agentom. Agent za snimanje stoga zaključuje da je otvorena sesija sesija izravnog pristupa.
44 | |
Zbog otkrivanja izravnog pristupa agent za snimanje bilježi različite korisničke grupe korisnika koji se upravo povezao:
46 | |
Savjet
Pomoću tih informacija možete utvrditi razloge zbog kojih se snimanje izravnih pristupa ne pokreće: ako ugovor o izravnom pristupu ne autorizira nijednu od korisnikovih grupa ili ako navedeni naziv domene mora biti kratki naziv (naziv netBIOS) ili puni naziv.
Agent za snimanje navodi s kojim će se komponentama Edge Gateway moći povezati kako bi prenio snimku sesije korisnika.
Podsjećamo, riječ je o komponentama Edge Gateway navedenima u datoteci gateways.xml konfiguriranoj tijekom konfiguracije agenta za snimanje.
47 | |
Zatim slijedi certifikat klijenta koji agent za snimanje upotrebljava za provjeru autentičnosti prema usluzi snimanja.
Prema zadanim postavkama agent za snimanje tražit će certifikat koji u polju CN sadrži naziv RDP poslužitelja, osim ako je definiran ključ MachineName.
Agent za snimanje zatim navodi odabrani certifikat i informacije o certifikacijskom tijelu koje ga je generiralo.
48 49 50 51 | |
U gornjem je primjeru agent za snimanje tražio certifikat koji sadrži my-rds-server i pronašao certifikat s vrijednošću CN my-rds-server.domain.local koji je izdalo certifikacijsko tijelo SUB-CA.
Zatim slijede zapisi o primjeni pravila filtriranja mreže, koji su detaljno opisani u drugom okviru s informacijama niže na stranici.
Jedan zapis navodi kada agent za snimanje pokreće vezu s komponentom Edge Gateway i koju jedinstvenu lozinku upotrebljava za provjeru autentičnosti.
57 | |
Na kraju, kada korisnik pokrene prekid veze, agent za snimanje ga bilježi kako bi završio snimanje i uklonio eventualna pravila filtriranja mreže. To odgovara retcima 58-61 primjera datoteke zapisnika:
58 59 60 61 | |
Primjena pravila filtriranja mreže (retci 31 i 53-56)
Za svaku sesiju koju otkrije, agent za snimanje utvrđuje je li potrebno primijeniti pravila filtriranja mreže na korisnikovu sesiju.
Ako nije potrebno primijeniti nikakva pravila filtriranja mreže, agent za snimanje prikazat će Filter not enabled.
31 | |
Ako je potrebno primijeniti pravila filtriranja mreže, prikazat će se poruka Net filter enabled.
Nakon tog retka o aktivaciji filtra navodi se svaki od primijenjenih filtara, po jedan u retku:
53 54 55 56 | |
Podsjećamo, kada je filtriranje mreže aktivirano, zadano je ponašanje blokiranje svega TCP/UDP prometa. Stoga su navedeni filtri jedini TCP/UDP promet autoriziran za programe koji se izvode u kontekstu korisnika.
U gornjem su primjeru dopuštene veze prema TCP 10.10.1.42:443 i UDP 10.10.20.1:53. Uz ta dva toka koja je autorizirao administrator, otvoren je i tok povezivanja s uslugom snimanja kako bi program koji je za to zadužen mogao poslati snimku sesije.
Savjet
Ako za korisnika nije autoriziran nijedan tok, prikazat će se samo retci koji pokazuju da je filtriranje aktivno i da se proces snimanja može obratiti usluzi snimanja komponente Edge Gateway.
Povezivanje s uslugom snimanja nije uspjelo
Nekoliko problema može uzrokovati da se agent za snimanje ne može povezati s uslugom snimanja na komponenti Edge Gateway.
Prvi je blokada mrežnog toka. U tom slučaju, kada se agent pokuša povezati s uslugom snimanja, u zapisnik upisuje retke slične ovima:
1 2 3 4 | |
U ovom primjeru redak 1 pokazuje da tok nije bilo moguće pokrenuti, dok redak 3 navodi dotičnu komponentu Edge Gateway i neuspjeh povezivanja (primijetite i broj 242 na kraju retka 3 za tu vrstu problema).
Drugi problem na koji se može naići nemogućnost je agenta za snimanje, a time i RDP poslužitelja, da razriješi naziv komponente Edge Gateway:
1 2 3 | |
U ovom primjeru redak 1 potvrđuje problem s DNS razrješavanjem naziva komponente Edge Gateway.
Drugi redak navodi neuspjeh povezivanja i naziv komponente Edge Gateway. Primijetite da redak završava brojem 232 kada DNS razrješavanje ne uspije.
Treći problem koji se može pojaviti jest povezivanje s uslugom koja nije usluga snimanja, na primjer s web-poslužiteljem koji osluškuje na priključku 8443.
U tom se slučaju dobivaju sljedeći zapisi:
1 2 3 | |
Redak 1 pokazuje grešku u razmijenjenim podacima, a redak 2 potvrđuje problem s povezivanjem i na kraju retka navodi pogrešku 140.
Nijedan ugovor o izravnom pristupu ne dopušta pokretanje snimanja izravne sesije.
Tijekom izravnog pristupa ne moraju se nužno snimati svi korisnici. Ako je tako, dobivaju se sljedeći zapisi:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Dobiveni zapisi počinju kao i kod svih izravnih sesija koje bilježi agent za snimanje. Međutim, kada se uspostavi veza s uslugom snimanja komponente Edge Gateway, ona agentu za snimanje vraća informaciju da korisnik koji se povezao ne podliježe snimanju.
Agent za snimanje stoga navodi da sesiju korisnika nije potrebno snimati (redak 14 gornjeg primjera).
Redak 7 navodi sve grupe koje je agent za snimanje dohvatio za korisnika koji se povezao.
Te vam informacije omogućuju da utvrdite razloge zbog kojih se snimanje izravnih pristupa ne pokreće: ako ugovor o izravnom pristupu ne autorizira nijednu od korisnikovih grupa ili ako navedeni naziv domene mora biti kratki naziv (naziv netBIOS) ili puni naziv.