Εγκατάσταση και χρήση του παράγοντα εγγραφής για Windows
-
Εγκατάσταση
Εγκατάσταση και ανάπτυξη του παράγοντα εγγραφής για Windows.
-
Διαμόρφωση
Διαμόρφωση του παράγοντα εγγραφής για Windows ώστε να λειτουργεί με εφαρμογές RDP και HTML5 RDP ή/και με άμεσες προσβάσεις.
Ο παράγοντας εγγραφής για Windows χρησιμοποιείται από το CyberElements Bastion για την προσθήκη νέων δυνατοτήτων στις περιόδους λειτουργίας RDP:
- Δυνατότητα φιλτραρίσματος των ροών TCP και UDP στις οποίες έχει πρόσβαση ο χρήστης
- Δυνατότητα έναρξης της εγγραφής περιόδου λειτουργίας για κάθε χρήστη που συνδέεται στον διακομιστή χωρίς να περνά από την πύλη χρηστών ή από το πρόγραμμα-πελάτη Desktop (λειτουργία
direct access)
Επιπλέον, κατά τη διάρκεια των περιόδων λειτουργίας των χρηστών καταγράφονται πρόσθετα συμβάντα:
- Άνοιγμα παραθύρων
- Κλείσιμο παραθύρων
- Εκκίνηση προγραμμάτων
- Κλείσιμο προγραμμάτων
- Περιεχόμενο του προχείρου
- Δραστηριότητα χρήστη
Προαπαιτούμενα
Συμβατότητα προγράμματος-πελάτη
Για να μάθετε αν ο παράγοντας είναι συμβατός με τα διάφορα λειτουργικά συστήματα Microsoft Windows, ανατρέξτε στον πίνακα συμβατότητας.
Ο παράγοντας εγγραφής απαιτεί ορισμένα προαπαιτούμενα για να λειτουργεί σωστά. Ορισμένα από αυτά αφορούν μόνο τη λειτουργία εγγραφής μέσω παράγοντα για τις εφαρμογές RDP και HTML5 RDP, ενώ άλλα αφορούν την άμεση πρόσβαση μέσω παράγοντα.
Γενικά προαπαιτούμενα
Ο παράγοντας εγγραφής στέλνει την εγγραφή της περιόδου λειτουργίας του χρήστη πίσω στο CyberElements Bastion, συνδεόμενος στο Edge Gateway στη θύρα TCP 8443. Για τον σκοπό αυτό, η ροή δικτύου μεταξύ των δύο υπολογιστών πρέπει να είναι ανοιχτή.
Για να στείλει με ασφάλεια την εγγραφή πίσω στο στοιχείο Edge Gateway, ο παράγοντας εγγραφής δημιουργεί ασφαλή σύνδεση με αυτό μέσω TLS. Το TLS βασίζεται στη χρήση πιστοποιητικών και πρέπει να ικανοποιούνται οι ακόλουθοι περιορισμοί ώστε η σύνδεση να θεωρείται αξιόπιστη και ασφαλής:
- Το πιστοποιητικό του διακομιστή, στη συγκεκριμένη περίπτωση του στοιχείου Edge Gateway, δεν πρέπει να έχει λήξει (μέγιστη ημερομηνία ισχύος).
-
Το πιστοποιητικό του διακομιστή, στη συγκεκριμένη περίπτωση του στοιχείου Edge Gateway, πρέπει να έχει εκδοθεί από αρχή έκδοσης πιστοποιητικών που αναγνωρίζεται ως αξιόπιστη από τον υπολογιστή στον οποίο είναι εγκατεστημένος ο παράγοντας εγγραφής.
Πρόσθετες πληροφορίες
Ο διακομιστής στον οποίο είναι εγκατεστημένος ο παράγοντας εγγραφής πρέπει να διαθέτει τουλάχιστον τη ριζική αρχή έκδοσης πιστοποιητικών (CA) του πιστοποιητικού του διακομιστή εγγραφής στον τοπικό του χώρο αποθήκευσης αξιόπιστων αρχών έκδοσης πιστοποιητικών.
Επομένως, πρέπει να κάνετε τα εξής:
- Ανακτήστε τη ριζική CA του πιστοποιητικού της υπηρεσίας εγγραφής από το στοιχείο Edge Gateway.
- Αποστείλετε αυτή την CA στον διακομιστή όπου είναι εγκατεστημένος ο παράγοντας εγγραφής.
- Εγκαταστήστε την CA στον χώρο αποθήκευσης πιστοποιητικών «Trusted Root Certification Authorities» του τοπικού υπολογιστή.
Παράδειγμα με το PowerShell
Μπορείτε να εισαγάγετε εύκολα ένα πιστοποιητικό σε μορφή
.cerμέσω του PowerShell.
Για να το κάνετε αυτό, ανοίξτε ένα τερματικό PowerShell ως διαχειριστής του υπολογιστή και εκτελέστε την ακόλουθη εντολή:Αντικαταστήστε το1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>με τη διαδρομή του αρχείου πιστοποιητικού.Παράδειγμα με το PowerShell για το πιστοποιητικό της Systancia χωρίς αποστολή αρχείων
Το παράδειγμα αυτό αφορά την εγκατάσταση της ριζικής αρχής πιστοποίησης (root CA) της Systancia, την οποία χρησιμοποιούν τα προγράμματα-πελάτες του CyberElements Bastion που χρησιμοποιούν πιστοποιητικά που παρέχει η Systancia.
Είναι επίσης δυνατό να εισαγάγετε το πιστοποιητικό χωρίς να χρειαστεί να αποστείλετε ή να κατεβάσετε το αρχείο στον υπολογιστή όπου είναι εγκατεστημένος ο παράγοντας εγγραφής.
Για να το κάνετε αυτό, ανοίξτε ένα τερματικό PowerShell ως διαχειριστής του υπολογιστή και εκτελέστε τις ακόλουθες εντολές:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate $base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5 MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0 IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7 XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL 771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN 5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip hmOVxbu5Ijfug5/3Eemep34NsYk=" # Convert the certificate and store it in memory $certBytes = [Convert]::FromBase64String($base64Cert) # Create a certificate object $cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $cert.Import($certBytes) # Open the trusted root certificate store on the local machine and add the Systancia root certificate $store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine") $store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite) $store.Add($cert) $store.Close()Για να χρησιμοποιήσετε αυτή τη μέθοδο με άλλη CA, αλλάξτε την τιμή της μεταβλητής
base64Certστο πιστοποιητικό της επιλογής σας με κωδικοποίηση base 64. -
Το πιστοποιητικό του διακομιστή, στη συγκεκριμένη περίπτωση του στοιχείου Edge Gateway, δεν πρέπει να έχει ανακληθεί.
- Ο υπολογιστής στον οποίο είναι εγκατεστημένος ο παράγοντας εγγραφής πρέπει να μπορεί να επικοινωνήσει με τον διακομιστή, στη συγκεκριμένη περίπτωση το στοιχείο Edge Gateway, με ένα όνομα DNS ή μια διεύθυνση IP που καλύπτεται από το πιστοποιητικό του διακομιστή μέσω του Common Name (CN) του.
Ειδικά προαπαιτούμενα για εφαρμογές RDP με παράγοντα που χρησιμοποιούνται σε σταθμό εργασίας χρήστη macOS ή Ubuntu
Προειδοποίηση
Τα ακόλουθα προαπαιτούμενα είναι απαραίτητα μόνο εάν ο χρήστης εκκινεί μια εφαρμογή RDP με παράγοντα και ο σταθμός εργασίας του δεν είναι Windows (macOS ή Ubuntu).
Εάν οι χρήστες του CyberElements Bastion διαθέτουν σταθμούς εργασίας που εκτελούν αποκλειστικά Windows ή, διαφορετικά, χρησιμοποιούν αποκλειστικά εφαρμογές RDP HTML5, τα παρακάτω προαπαιτούμενα μπορούν να αγνοηθούν.
Τα ακόλουθα κλειδιά μητρώου απαιτούνται στον διακομιστή προορισμού όπου έχει αναπτυχθεί ο παράγοντας εγγραφής.
Αρχικά, το πρώτο κλειδί απενεργοποιεί τη λίστα των επιτρεπόμενων προγραμμάτων εκκίνησης (έγγραφο της Microsoft). Από προεπιλογή, ένας υπολογιστής Windows επιτρέπει μόνο το explorer.exe ως πρόγραμμα εκκίνησης.
1 2 | |
Εάν ο υπολογιστής δεν είναι διακομιστής RDS, συνιστάται πάντα η εφαρμογή του ακόλουθου κλειδιού μητρώου, ώστε ο παράγοντας εγγραφής να μπορεί να ανοίγει ως πρόγραμμα εκκίνησης:
1 2 | |
Ειδικές απαιτήσεις για την άμεση πρόσβαση
Λειτουργία άμεσης πρόσβασης
Η δυνατότητα άμεσης πρόσβασης σάς επιτρέπει να εκκινήσετε την εγγραφή της περιόδου λειτουργίας του χρήστη για πρόσβαση RDP ή μέσω κονσόλας (φυσική σύνδεση στον υπολογιστή ή μέσω της λειτουργίας κονσόλας του υπερεπόπτη) η οποία δεν διέρχεται απευθείας από το CyberElements Bastion.
Εάν ο χρήστης έχει άδεια πρόσβασης στον διακομιστή, θα γίνει εγγραφή της περιόδου λειτουργίας του. Εάν δεν ισχύει αυτό, τότε από προεπιλογή ο χρήστης θα αποσυνδεθεί.
Για να λειτουργεί ο παράγοντας εγγραφής σε λειτουργία άμεσης πρόσβασης, απαιτείται πιστοποιητικό x509. Αυτό το πιστοποιητικό πρέπει να πληροί τις ακόλουθες απαιτήσεις:
- Το πιστοποιητικό πρέπει να είναι ακόμη έγκυρο (η περίοδος ισχύος δεν έχει λήξει).
- Το πιστοποιητικό πρέπει να είναι του τύπου (πεδίο βελτιωμένης χρήσης κλειδιού)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Το πιστοποιητικό δεν πρέπει να έχει ανακληθεί.
- Οι περιορισμοί που απορρέουν από το επίπεδο ασφαλείας 2 του OpenSSL συνεπάγονται ότι:
- Το πιστοποιητικό πρέπει να διαθέτει ιδιωτικό κλειδί τουλάχιστον 2048 bit με τους αλγορίθμους κρυπτογράφησης RSA, DSA και DH· για τα κλειδιά ελλειπτικής καμπύλης (ECC), το μήκος πρέπει να είναι τουλάχιστον 224 bit.
- Η υπογραφή του πιστοποιητικού δεν πρέπει να είναι MD5 ή SHA-1 (προτιμάται το SHA-512).
- Ο διακομιστής εγγραφής θα χρησιμοποιεί το πεδίο
Common Name(CN) για να αναγνωρίσει το πιστοποιητικό και, συνεπώς, τον υπολογιστή στον οποίο ξεκινά μια άμεση εγγραφή. Αυτό το πεδίο πρέπει να είναι συμπληρωμένο.
Χρήση του παράγοντα εγγραφής με εφαρμογές RDP και HTML5 RDP
Ενεργοποίηση της χρήσης του παράγοντα εγγραφής
Εάν ο παράγοντας εγγραφής έχει εγκατασταθεί και διαμορφωθεί σωστά, η ενεργοποίηση της χρήσης του παράγοντα γίνεται σε επίπεδο της επιθυμητής εφαρμογής RDP ή HTML5 RDP:
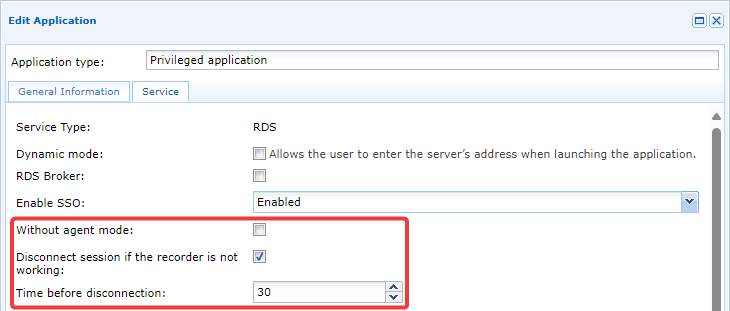
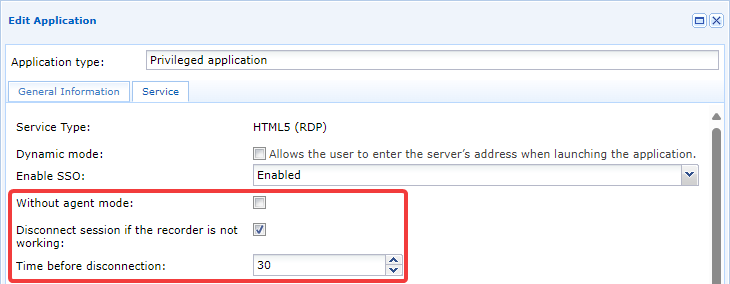
Στον μηχανισμό συμμετέχουν τρεις παράμετροι:
Without agent mode- Αυτή η επιλογή πρέπει να παραμείνει μη επιλεγμένη για να λειτουργεί ο παράγοντας εγγραφής.
Disconnect session if the recorder is not working- Ενεργοποιεί ή απενεργοποιεί μια δυνατότητα ασφαλείας για την περίπτωση που η εγγραφή της περιόδου λειτουργίας αποτύχει για διάφορους λόγους. Εάν η εγγραφή δεν μπορεί να πραγματοποιηθεί, η περίοδος λειτουργίας RDP ή HTML5 RDP του χρήστη τερματίζεται. Συνιστούμε να ενεργοποιήσετε αυτήν τη ρύθμιση για να αποτρέψετε συνδέσεις χρηστών χωρίς εγγραφή (για παράδειγμα, σε περίπτωση δυσλειτουργίας του παράγοντα εγγραφής).
Time before disconnection- Εάν η προηγούμενη επιλογή είναι ενεργοποιημένη, με αυτήν την επιλογή μπορείτε να ορίσετε τον χρόνο σε δευτερόλεπτα πριν από την αποσύνδεση. Η προεπιλεγμένη τιμή είναι 30 δευτερόλεπτα, αλλά μπορεί να μειωθεί για να βελτιωθεί η απόκριση ή να αυξηθεί εάν, για παράδειγμα, είναι γνωστό ότι οι περίοδοι λειτουργίας των χρηστών διαρκούν πολύ.
Περιορισμός της πλευρικής μετακίνησης
Ο περιορισμός της πλευρικής μετακίνησης είναι μια δυνατότητα που περιορίζει τις συνδέσεις δικτύου της περιόδου λειτουργίας του χρήστη. Από προεπιλογή, αυτή η δυνατότητα αποκλείει όλη την κίνηση TCP/UDP εντός της περιόδου λειτουργίας του χρήστη, αλλά οι διαχειριστές μπορούν να ανοίξουν διάφορες ροές πρόσβασης.
Οι περιορισμοί διαμορφώνονται στην πολιτική πρόσβασης (access policy) και μπορούν επομένως να διαφέρουν ανάλογα με τον χρήστη και να έχουν διαφορετικές ρυθμίσεις για έναν μόνο χρήστη (με την ανάθεση πολλών πολιτικών πρόσβασης σε αυτόν). Ένας χρήστης με πολλές πολιτικές πρόσβασης για την ίδια εφαρμογή θα έχει τους περιορισμούς δικτύου της πιο ελαστικής πρόσβασης.
Μόλις μια εφαρμογή RDP ή HTML5 RDP με παράγοντα εξουσιοδοτηθεί σε μια πολιτική πρόσβασης, η καρτέλα Network connections γίνεται διαθέσιμη. Από εκεί, μπορείτε να ενεργοποιήσετε το φιλτράρισμα και να καθορίσετε τα εξουσιοδοτημένα δίκτυα για τον χρήστη: 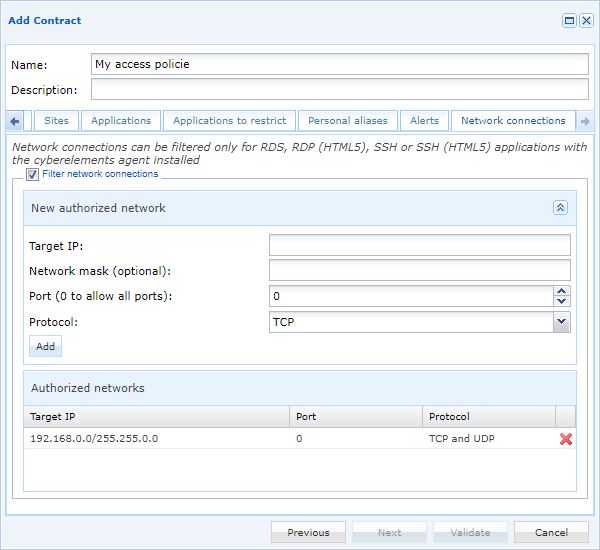
Πληροφορίες
Τυχόν αλλαγές σε αυτές τις ρυθμίσεις εφαρμόζονται στους χρήστες μόνο την επόμενη φορά που θα χρησιμοποιήσουν τη σχετική εφαρμογή RDP ή HTML5 RDP.
Διαμόρφωση των εγγραφών άμεσης πρόσβασης με παράγοντα
Δήλωση των διακομιστών που έχουν προετοιμαστεί για άμεση πρόσβαση με παράγοντα
Για να δηλώσετε έναν διακομιστή που πρέπει να λειτουργεί σε λειτουργία άμεσης πρόσβασης με παράγοντα, πρέπει πρώτα να ανοίξετε τη λειτουργική μονάδα Machines management:
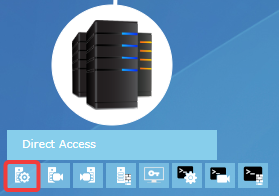
Στη συνέχεια, κάντε κλικ στο κουμπί για να προσθέσετε έναν νέο διακομιστή. Εμφανίζεται ένα νέο παράθυρο για τη διαμόρφωση του νέου διακομιστή: 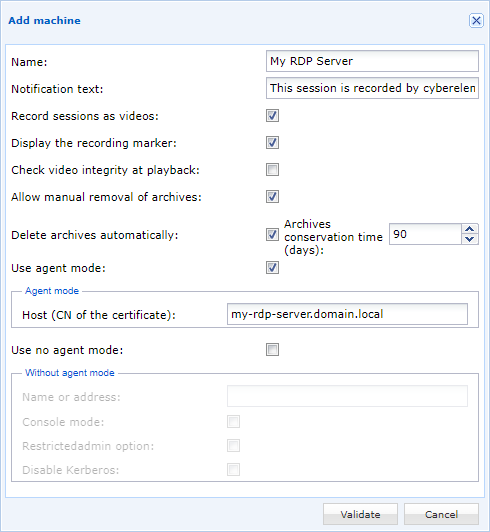
Name- Όνομα του υπολογιστή όπως εμφανίζεται στην κονσόλα του CyberElements Bastion.
Notification text- Μήνυμα γνωστοποίησης που θα λαμβάνουν οι χρήστες κατά τη σύνδεση στον διακομιστή.
Record sessions as videos- Ενεργοποιεί ή απενεργοποιεί την εγγραφή βίντεο της περιόδου λειτουργίας. Εάν είναι απενεργοποιημένη, συλλέγονται και εγγράφονται μόνο τα συμβάντα της περιόδου λειτουργίας.
Check video integrity at playback- Κατά τη δημιουργία της αρχειοθήκης βίντεο, υπολογίζεται και αποθηκεύεται ένας κατακερματισμός (SHA-256) του αρχείου βίντεο. Όταν οι διαχειριστές προβάλλουν την αρχειοθήκη, ελέγχεται ότι ο κατακερματισμός δεν έχει τροποποιηθεί. Εάν έχει τροποποιηθεί, αποστέλλεται ένα μήνυμα ειδοποίησης στον διαχειριστή, καθώς πιθανότατα θα έχουν γίνει αλλαγές στην εγγραφή βίντεο (π.χ. αντικατάσταση ή περικοπή τμημάτων).
Allow manual removal of archives- Επιτρέπει ή απαγορεύει στους διαχειριστές τη διαγραφή των αρχειοθηκών βίντεο.
Πληροφορίες
Οι αρχειοθήκες που δημιουργούνται διατηρούν τις ρυθμίσεις που ίσχυαν τη στιγμή της εγγραφής. Η αλλαγή αυτής της ρύθμισης επηρεάζει μόνο τις νέες αρχειοθήκες. Delete archives automatically- Ρύθμιση της αυτόματης διαγραφής των αρχειοθηκών μετά την υπέρβαση ενός συγκεκριμένου αριθμού ημερών.
Πληροφορίες
Οι αρχειοθήκες που δημιουργούνται διατηρούν τις ρυθμίσεις που ίσχυαν τη στιγμή της εγγραφής. Η αλλαγή αυτής της ρύθμισης επηρεάζει μόνο τις νέες αρχειοθήκες. Use agent mode- Επιλογή που πρέπει να είναι ενεργοποιημένη ώστε ο διακομιστής να διαθέτει τον μηχανισμό άμεσης πρόσβασης με ενεργό παράγοντα.
Host (CN of the certificate)- Ένδειξη του CN του πιστοποιητικού που χρησιμοποιεί ο παράγοντας εγγραφής για τον έλεγχο ταυτότητάς του στο στοιχείο Edge Gateway. Αντιστοιχεί στις ρυθμίσεις του πιστοποιητικού υπολογιστή.
Use no agent- Εάν μια παράμετρος δεν είναι χρήσιμη για την επιθυμητή λειτουργία, μπορεί να παραμείνει μη επιλεγμένη.
Διαμόρφωση των δικαιωμάτων άμεσης πρόσβασης με παράγοντα
Η διαμόρφωση των δικαιωμάτων άμεσης πρόσβασης με παράγοντα είναι παρόμοια με τη διαμόρφωση των πολιτικών πρόσβασης για τις εφαρμογές. Τα νέα δικαιώματα δηλώνονται και τα υπάρχοντα δικαιώματα τροποποιούνται μέσω της λειτουργικής μονάδας Direct recording configuration:
Μπορείτε να προσθέσετε μια νέα διαμόρφωση κάνοντας κλικ στο κουμπί .
Οι διάφορες καρτέλες ρυθμίσεων είναι παρόμοιες με εκείνες των πολιτικών πρόσβασης των εφαρμογών, εκτός από την καρτέλα των ομάδων, στην οποία μπορείτε να προσθέσετε μια ομάδα μη αυτόματα: 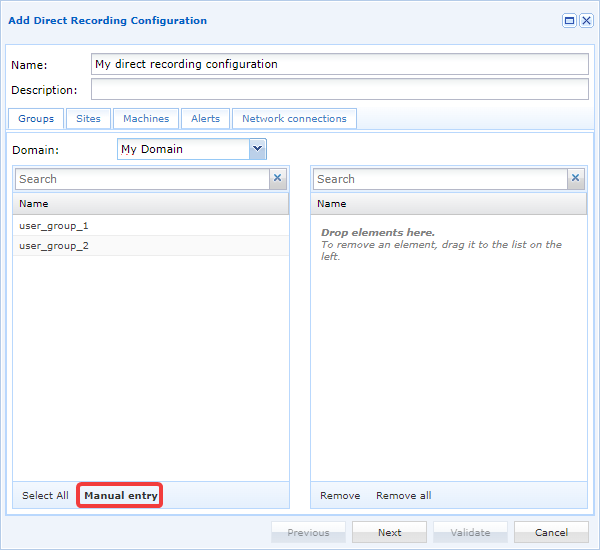
Αφού κάνετε κλικ στο κουμπί μη αυτόματης προσθήκης, εμφανίζεται ένα νέο παράθυρο για την καταχώρηση του ονόματος της ομάδας και του τομέα της: 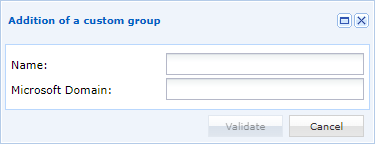
Συμβουλή
Αυτή η δυνατότητα είναι ιδιαίτερα χρήσιμη εάν θέλετε να προσθέσετε μια τοπική ομάδα ή μια ομάδα σε διαφορετική OU από αυτήν που έχει οριστεί στις διαμορφώσεις του τομέα LDAP.
Οι άλλες καρτέλες είναι οι εξής:
Sites: τοποθετεί τη διαμόρφωση σε μία ή περισσότερες τοποθεσίες και, κατ' επέκταση, επιτρέπει στον παράγοντα εγγραφής να συνδέεται σε ένα ή περισσότερα στοιχεία Edge Gateway που ανήκουν στις εξουσιοδοτημένες τοποθεσίες.Machines: προσθέτει τους διακομιστές RDP που δηλώθηκαν στο προηγούμενο κεφάλαιο.Alerts: συνδέει ειδοποιήσεις με τη διαμόρφωση.Network connections: περιορίζει την πλευρική μετακίνηση των χρηστών κατά τη διάρκεια των περιόδων λειτουργίας τους, με λειτουργικότητα πανομοιότυπη με τον περιορισμό της πλευρικής μετακίνησης των εφαρμογών RDP και HTML5 RDP.
Αρχεία καταγραφής του παράγοντα εγγραφής
Ενεργοποίηση των αρχείων καταγραφής του παράγοντα εγγραφής
Προειδοποίηση!
Η ενεργοποίηση των αρχείων καταγραφής απαιτεί επανεκκίνηση της υπηρεσίας του παράγοντα εγγραφής, γεγονός που θα διακόψει τυχόν εγγραφές περιόδων λειτουργίας που βρίσκονται σε εξέλιξη στον διακομιστή.
Ανάλογα με τις ρυθμίσεις του κλειδιού LogOffOnFailure, ο χρήστης είτε θα αποσυνδεθεί είτε θα παραμείνει συνδεδεμένος.
Για να ενεργοποιήσετε την καταγραφή για τον παράγοντα εγγραφής, πρέπει να εκτελέσετε τα ακόλουθα βήματα:
-
Δημιουργήστε έναν κατάλογο με το όνομα
Logστον κατάλογο εγκατάστασης του παράγοντα (από προεπιλογή, είναι οC:\Program Files (x86)\Systancia\Safe). -
Επανεκκινήστε την υπηρεσία
CleanroomAgent, για παράδειγμα με την ακόλουθη εντολή PowerShell ως διαχειριστής:1Restart-Service -Name 'CleanroomAgent'
Κάθε φορά που ξεκινά η υπηρεσία του παράγοντα εγγραφής, δημιουργείται ένα νέο αρχείο καταγραφής στον κατάλογο Log που δημιουργήθηκε στο βήμα 1.
Περιεχόμενο των αρχείων καταγραφής του παράγοντα εγγραφής
Τα αρχεία καταγραφής που δημιουργεί ο παράγοντας εγγραφής έχουν την ακόλουθη μορφή:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 | |
Αρχικοποίηση του παράγοντα εγγραφής (γραμμές 1-21)
Κατά την αρχικοποίηση του παράγοντα εγγραφής (γραμμές 1-18), καταγράφονται διάφορες πληροφορίες σχετικά με το σύστημα.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | |
Η γραμμή 19 καθορίζει τον αριθμό των στοιχείων Edge Gateway που βρέθηκαν στο αρχείο gateways.xml για την άμεση λειτουργία.
19 | |
Η γραμμή 20 υποδεικνύει ένα πρόβλημα φόρτωσης κλειδιών σε έναν κατάλογο που δεν υπάρχει. Πρόκειται για μια παλιά λειτουργία που δεν επηρεάζει τη συνολική λειτουργία του παράγοντα. Επομένως, αυτή η καταχώρηση σφάλματος μπορεί να αγνοηθεί.
20 | |
Η γραμμή 21 καθορίζει την ενέργεια αντιγραφής του εκτελέσιμου αρχείου CareInit.exe στο System32, ώστε να καλύπτονται οι περιπτώσεις όπου μια εφαρμογή RDP με παράγοντα εκκινείται από υπολογιστή macOS ή Ubuntu.
Σε αυτήν την περίπτωση, η σύνδεση στον διακομιστή ζητά την εκτέλεση του CareInit.exe ως προγράμματος εκκίνησης.
21 | |
Σύνδεση μιας εφαρμογής HTML5 RDP ή RDP με παράγοντα (γραμμές 22-39)
Όταν εντοπίζεται μια νέα περίοδος λειτουργίας RDP, γράφονται οι ακόλουθες καταχωρήσεις, οι οποίες υποδεικνύουν τον εντοπισμό μιας νέας περιόδου λειτουργίας RDP και καταγράφουν το όνομα του χρήστη που συνδέθηκε:
22 23 24 25 | |
Στις παραπάνω καταχωρήσεις, ο χρήστης cyberelements_user είναι αυτός που συνδέθηκε μέσω RDP.
Κατά την εκκίνηση μιας εφαρμογής HTML5 RDP ή RDP με παράγοντα, δημιουργείται ένα ειδικό εικονικό κανάλι RDP προκειμένου να αποσταλούν στον παράγοντα εγγραφής η διεύθυνση σύνδεσης του στοιχείου Edge Gateway και ο κωδικός πρόσβασης μίας χρήσης για τη σύνδεση στην υπηρεσία εγγραφής του στοιχείου Edge Gateway.
Αυτό υποδεικνύει δύο πράγματα:
- Ο παράγοντας εγγραφής εντόπισε ότι πρόκειται για σύνδεση RDP που εκκινήθηκε από το CyberElements Bastion, επομένως δεν θα πρέπει να χειριστεί την περίοδο λειτουργίας ως άμεση πρόσβαση.
- Ο παράγοντας εγγραφής μπόρεσε να ανακτήσει τη διεύθυνση του στοιχείου Edge Gateway στο οποίο πρέπει να στείλει τις εγγραφές βίντεο και τα συμβάντα.
Αυτές οι πληροφορίες αντιστοιχούσαν στις γραμμές 27-29, όπου στο παράδειγμα ο παράγοντας εγγραφής ανέκτησε τη διεύθυνση σύνδεσης για το στοιχείο Edge Gateway (my-edge-gateway.domain.local) και έναν κωδικό πρόσβασης μίας χρήσης (K5efPBwVM2cIU0LaYQucZp0FV19nRIE5f5VYoBZz6EqlZOxNGM):
29 30 31 | |
Ακολουθούν οι καταχωρήσεις σχετικά με την εφαρμογή των κανόνων φιλτραρίσματος δικτύου, οι οποίες περιγράφονται λεπτομερώς σε ένα άλλο πλαίσιο πληροφοριών πιο κάτω στη σελίδα.
Μια καταχώρηση καθορίζει πότε ο παράγοντας εγγραφής ξεκινά τη σύνδεση με το στοιχείο Edge Gateway και ποιον κωδικό πρόσβασης μίας χρήσης χρησιμοποιεί για τον έλεγχο ταυτότητάς του.
35 | |
Τέλος, όταν ο χρήστης ξεκινά μια αποσύνδεση, αυτή εντοπίζεται από τον παράγοντα εγγραφής προκειμένου να τερματιστεί η εγγραφή και να καταργηθούν τυχόν κανόνες φιλτραρίσματος δικτύου. Αυτό αντιστοιχεί στις γραμμές 36-39 του παραδείγματος αρχείου καταγραφής:
36 37 38 39 | |
Σύνδεση άμεσης πρόσβασης RDP (γραμμές 40-61)
Όταν εντοπίζεται μια νέα περίοδος λειτουργίας RDP, γράφονται οι ακόλουθες καταχωρήσεις, οι οποίες υποδεικνύουν τον εντοπισμό μιας νέας περιόδου λειτουργίας RDP και καταγράφουν το όνομα του χρήστη που συνδέθηκε:
40 41 42 43 | |
Στις παραπάνω καταχωρήσεις, ο χρήστης cyberelements_user είναι αυτός που συνδέθηκε μέσω RDP.
Κατά τη διάρκεια μιας άμεσης σύνδεσης RDP, δεν χρησιμοποιείται το ειδικό εικονικό κανάλι RDP για την εκτέλεση εφαρμογών RDP ή HTML5 RDP με παράγοντα. Επομένως, ο παράγοντας εγγραφής συμπεραίνει ότι η ανοιχτή περίοδος λειτουργίας είναι περίοδος λειτουργίας άμεσης πρόσβασης.
44 | |
Λόγω του εντοπισμού άμεσης πρόσβασης, ο παράγοντας εγγραφής καταγράφει τις διάφορες ομάδες χρηστών του χρήστη που μόλις συνδέθηκε:
46 | |
Συμβουλή
Με αυτές τις πληροφορίες, μπορείτε να προσδιορίσετε τους λόγους για τους οποίους δεν ξεκινούν οι εγγραφές άμεσης πρόσβασης: εάν η σύμβαση άμεσης πρόσβασης δεν εξουσιοδοτεί καμία από τις ομάδες του χρήστη ή εάν το καθορισμένο όνομα τομέα πρέπει να είναι το σύντομο όνομα (όνομα netBIOS) ή το πλήρες όνομα.
Ο παράγοντας εγγραφής καθορίζει σε ποια στοιχεία Edge Gateway θα μπορεί να συνδεθεί για να αποστείλει την εγγραφή της περιόδου λειτουργίας του χρήστη.
Υπενθυμίζεται ότι πρόκειται για τα στοιχεία Edge Gateway που περιλαμβάνονται στο αρχείο gateways.xml, το οποίο διαμορφώθηκε κατά τη διαμόρφωση του παράγοντα εγγραφής.
47 | |
Ακολουθεί το πιστοποιητικό προγράμματος-πελάτη που χρησιμοποιεί ο παράγοντας εγγραφής για τον έλεγχο ταυτότητας στην υπηρεσία εγγραφής.
Από προεπιλογή, ο παράγοντας εγγραφής αναζητά ένα πιστοποιητικό που περιέχει το όνομα του διακομιστή RDP στο CN του, εκτός εάν έχει οριστεί το κλειδί MachineName.
Στη συνέχεια, ο παράγοντας εγγραφής καθορίζει το επιλεγμένο πιστοποιητικό και τις πληροφορίες σχετικά με την αρχή έκδοσης πιστοποιητικών που το δημιούργησε.
48 49 50 51 | |
Στο παραπάνω παράδειγμα, ο παράγοντας εγγραφής αναζήτησε ένα πιστοποιητικό που περιέχει το my-rds-server και βρήκε ένα με το CN my-rds-server.domain.local, που έχει εκδοθεί για την αρχή έκδοσης πιστοποιητικών SUB-CA.
Ακολουθούν οι καταχωρήσεις σχετικά με την εφαρμογή των κανόνων φιλτραρίσματος δικτύου, οι οποίες περιγράφονται λεπτομερώς σε ένα άλλο πλαίσιο πληροφοριών πιο κάτω στη σελίδα.
Μια καταχώρηση καθορίζει πότε ο παράγοντας εγγραφής ξεκινά τη σύνδεση με το στοιχείο Edge Gateway και ποιον κωδικό πρόσβασης μίας χρήσης χρησιμοποιεί για τον έλεγχο ταυτότητάς του.
57 | |
Τέλος, όταν ο χρήστης ξεκινά μια αποσύνδεση, αυτή εντοπίζεται από τον παράγοντα εγγραφής προκειμένου να τερματιστεί η εγγραφή και να καταργηθούν τυχόν κανόνες φιλτραρίσματος δικτύου. Αυτό αντιστοιχεί στις γραμμές 58-61 του παραδείγματος αρχείου καταγραφής:
58 59 60 61 | |
Εφαρμογή των κανόνων φιλτραρίσματος δικτύου (γραμμές 31 και 53-56)
Για κάθε περίοδο λειτουργίας που εντοπίζει ο παράγοντας εγγραφής, ο ίδιος καθορίζει αν είναι απαραίτητο να εφαρμοστούν κανόνες φιλτραρίσματος δικτύου στην περίοδο λειτουργίας του χρήστη.
Εάν δεν χρειάζεται να εφαρμοστούν κανόνες φιλτραρίσματος δικτύου, ο παράγοντας εγγραφής θα εμφανίσει την ένδειξη Filter not enabled.
31 | |
Εάν πρέπει να εφαρμοστούν κανόνες φιλτραρίσματος δικτύου, θα εμφανιστεί το μήνυμα Net filter enabled.
Μετά από αυτήν τη γραμμή ενεργοποίησης του φίλτρου, αναφέρεται καθένα από τα φίλτρα που εφαρμόζονται, ένα ανά γραμμή:
53 54 55 56 | |
Υπενθυμίζεται ότι, όταν το φιλτράρισμα δικτύου είναι ενεργοποιημένο, η προεπιλεγμένη συμπεριφορά είναι ο αποκλεισμός όλης της κίνησης TCP/UDP. Επομένως, τα φίλτρα που αναφέρονται αποτελούν τη μόνη κίνηση TCP/UDP που είναι εξουσιοδοτημένη για τα προγράμματα που εκτελούνται στο περιβάλλον του χρήστη.
Στο παραπάνω παράδειγμα, επιτρέπονται οι συνδέσεις προς TCP 10.10.1.42:443 και UDP 10.10.20.1:53. Εκτός από αυτές τις δύο ροές που έχει εξουσιοδοτήσει ο διαχειριστής, είναι επίσης ανοιχτή η ροή σύνδεσης προς την υπηρεσία εγγραφής, ώστε η εγγραφή της περιόδου λειτουργίας να μπορεί να αποσταλεί από το πρόγραμμα που είναι υπεύθυνο για αυτήν.
Συμβουλή
Εάν δεν έχει εξουσιοδοτηθεί καμία ροή για τον χρήστη, θα εμφανίζονται μόνο οι γραμμές που υποδεικνύουν ότι το φιλτράρισμα είναι ενεργό και ότι η διαδικασία εγγραφής μπορεί να επικοινωνήσει με την υπηρεσία εγγραφής του στοιχείου Edge Gateway.
Αποτυχία σύνδεσης με την υπηρεσία εγγραφής
Διάφορα προβλήματα μπορεί να έχουν ως αποτέλεσμα ο παράγοντας εγγραφής να μην μπορεί να συνδεθεί στην υπηρεσία εγγραφής ενός στοιχείου Edge Gateway.
Το πρώτο είναι ο αποκλεισμός μιας ροής δικτύου. Σε αυτήν την περίπτωση, όταν ο παράγοντας επιχειρεί να συνδεθεί στην υπηρεσία εγγραφής, γράφει καταχωρήσεις παρόμοιες με τις εξής:
1 2 3 4 | |
Σε αυτό το παράδειγμα, η γραμμή 1 υποδεικνύει ότι η ροή δεν μπόρεσε να ξεκινήσει, ενώ η γραμμή 3 καθορίζει το σχετικό στοιχείο Edge Gateway και την αποτυχία σύνδεσης (σημειώστε επίσης τον αριθμό 242 στο τέλος της γραμμής 3 για αυτόν τον τύπο προβλήματος).
Το δεύτερο πρόβλημα που μπορεί να παρουσιαστεί είναι η αδυναμία του παράγοντα εγγραφής, και κατ' επέκταση του διακομιστή RDP, να επιλύσει το όνομα του στοιχείου Edge Gateway:
1 2 3 | |
Σε αυτό το παράδειγμα, η γραμμή 1 επιβεβαιώνει το πρόβλημα επίλυσης DNS για το όνομα του στοιχείου Edge Gateway.
Η δεύτερη γραμμή καθορίζει την αποτυχία σύνδεσης και το όνομα του στοιχείου Edge Gateway. Σημειώστε ότι η γραμμή τελειώνει με τον αριθμό 232 όταν υπάρχει αποτυχία επίλυσης DNS.
Το τρίτο πρόβλημα που μπορεί να παρουσιαστεί είναι η σύνδεση σε μια υπηρεσία που δεν είναι υπηρεσία εγγραφής, για παράδειγμα, σε έναν διακομιστή web που ακούει στη θύρα 8443.
Σε αυτήν την περίπτωση, λαμβάνονται οι ακόλουθες καταχωρήσεις:
1 2 3 | |
Η γραμμή 1 υποδεικνύει ένα σφάλμα στα δεδομένα που ανταλλάσσονται, η γραμμή 2 επιβεβαιώνει το πρόβλημα σύνδεσης και καθορίζει το σφάλμα 140 στο τέλος της γραμμής.
Καμία σύμβαση άμεσης πρόσβασης δεν επιτρέπει την έναρξη της εγγραφής της άμεσης περιόδου λειτουργίας.
Κατά την άμεση πρόσβαση, δεν απαιτείται απαραίτητα η εγγραφή όλων των χρηστών. Σε αυτήν την περίπτωση, εμφανίζονται οι ακόλουθες καταχωρήσεις:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Οι καταχωρήσεις ξεκινούν όπως σε όλες τις άμεσες περιόδους λειτουργίας που εντοπίζει ο παράγοντας εγγραφής. Ωστόσο, μόλις πραγματοποιηθεί η σύνδεση με την υπηρεσία εγγραφής του στοιχείου Edge Gateway, η υπηρεσία αυτή επιστρέφει στον παράγοντα εγγραφής πληροφορίες που υποδεικνύουν ότι ο χρήστης που συνδέθηκε δεν υπόκειται σε εγγραφή.
Επομένως, ο παράγοντας εγγραφής υποδεικνύει ότι δεν χρειάζεται εγγραφή της περιόδου λειτουργίας του χρήστη (γραμμή 14 του παραπάνω παραδείγματος).
Η γραμμή 7 παραθέτει όλες τις ομάδες που ανέκτησε ο παράγοντας εγγραφής για τον χρήστη που συνδέθηκε.
Με αυτές τις πληροφορίες, μπορείτε να προσδιορίσετε τους λόγους για τους οποίους δεν ξεκινούν οι εγγραφές άμεσης πρόσβασης: εάν η σύμβαση άμεσης πρόσβασης δεν εξουσιοδοτεί καμία από τις ομάδες του χρήστη ή εάν το καθορισμένο όνομα τομέα πρέπει να είναι το σύντομο όνομα (όνομα netBIOS) ή το πλήρες όνομα.