Ρύθμιση ελέγχου ταυτότητας δύο παραγόντων με χρήση βιομετρικών στοιχείων συμπεριφοράς με το Neomia Pulse
Αυτό το άρθρο περιγράφει τη διαδικασία διαμόρφωσης και ενεργοποίησης του MFA Neomia Pulse, που βασίζεται στην τεχνητή νοημοσύνη.
Δεν απαιτείται καμία πρόσθετη συσκευή: ο χρήστης αναγνωρίζεται με βάση τον τρόπο που πληκτρολογεί στο πληκτρολόγιό του.
Προαπαιτούμενα
Μόνο τέσσερα προαπαιτούμενα είναι απαραίτητα για τη λειτουργία του MFA Neomia Pulse:
- Ανακτήστε το κλειδί API του Neomia Pulse για το CyberElements Bastion
- Ανοίξτε την πρόσβαση
TCP 443μεταξύ των στοιχείων Mediation Controller και τουapi.neomia.ai - Χρησιμοποιήστε τομείς ελέγχου ταυτότητας χρηστών τύπου
localήLDAP, καθώς το Neomia Pulse δεν μπορεί να χρησιμοποιηθεί με τομείς τύπουanonymeήSAMLστο CyberElements Bastion - Εφαρμόστε έναν άλλο τύπο MFA (OTP, TOTP ή Radius) στον ίδιο τομέα
Ρυθμίσεις και ενεργοποίηση του MFA Neomia Pulse
Για να ενεργοποιήσετε το MFA Neomia Pulse στο CyberElements Bastion, πρέπει να επεξεργαστείτε τον τομέα ελέγχου ταυτότητας και:
-
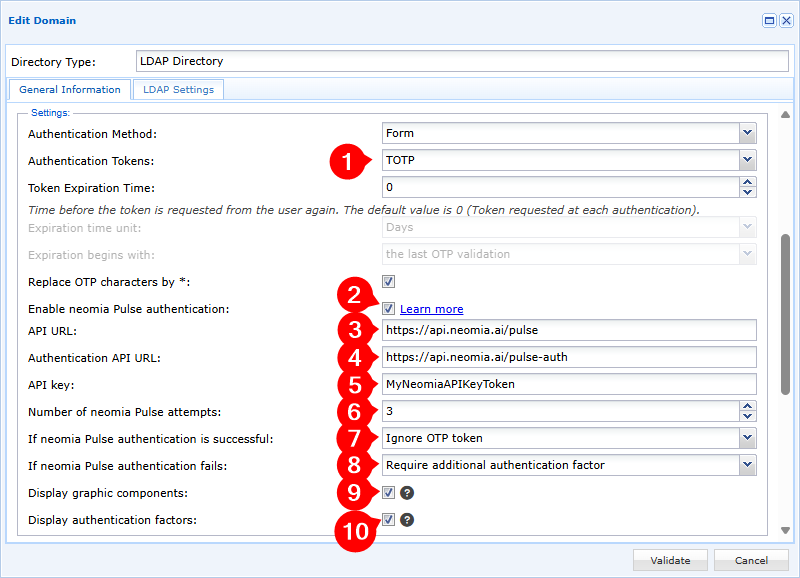
Ενεργοποιήστε τουλάχιστον ένα διακριτικό ελέγχου ταυτότητας στον τομέα ελέγχου ταυτότητας
-
Ενεργοποιήστε την επιλογή Enable Neomia Pulse authentication
-
Ορίστε τη διεύθυνση URL για τη σύνδεση με το API του Neomia Pulse, την οποία θα βρείτε στον πίνακα εργαλείων του Neomia Pulse στην περιοχή
Management>Services. Η προεπιλεγμένη τιμή είναιhttps://api.neomia.ai/pulse -
Ορίστε τη διεύθυνση URL για τη σύνδεση με το API ελέγχου ταυτότητας του Neomia Pulse, την οποία θα βρείτε στον πίνακα εργαλείων του Neomia Pulse στην περιοχή
Management>Services. Η προεπιλεγμένη τιμή είναιhttps://api.neomia.ai/pulse-auth -
Εισαγάγετε το κλειδί API, το οποίο θα βρείτε στον πίνακα εργαλείων του Neomia Pulse στην περιοχή
Management>Services. -
Καθορίστε τον αριθμό των προσπαθειών αναγνώρισης συμπεριφοράς στις οποίες θα υποβληθεί ο χρήστης· η τιμή
0σημαίνει ότι ο αριθμός των προσπαθειών θα είναι απεριόριστος -
Διαμορφώστε τον τρόπο λειτουργίας του ελέγχου ταυτότητας:
Ignore OTP token: εάν το MFA Neomia Pulse επικυρώσει τον χρήστη, δεν θα ζητηθεί άλλο MFAStrengthen the authentication with an additional factor: εάν το MFA Neomia Pulse επικυρώσει τον χρήστη, αυτός θα πρέπει επιπλέον να επικυρώσει ένα από τα MFA που διαμορφώθηκαν στο βήμα 1
-
Διαμορφώστε τον τρόπο λειτουργίας του ελέγχου ταυτότητας εάν το Neomia Pulse δεν καταφέρει να επικυρώσει τον χρήστη:
Block the user: ο λογαριασμός του χρήστη αποκλείεται αμέσως στο CyberElements BastionRequire an additional authentication factor: ο χρήστης μπορεί και πάλι να συνδεθεί στο CyberElements Bastion εάν επικυρώσει έναν από τους τρόπους MFA που διαμορφώθηκαν στο βήμα 1
-
Επιλέξτε αν θα εμφανίζονται ή όχι γραφικά στοιχεία κατά την ανάλυση των πληκτρολογήσεων (μετά την εισαγωγή λέξεων):
Με γραφικά στοιχεία Χωρίς γραφικά στοιχεία 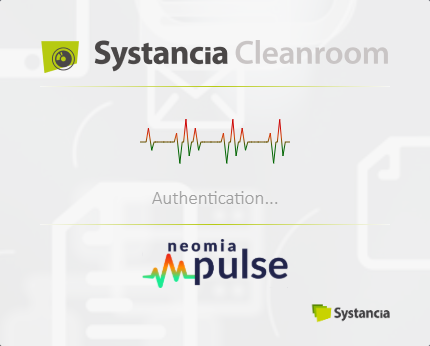
-
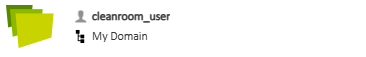
Επιλέξτε αν θα εμφανίζονται ή όχι οι παράγοντες ελέγχου ταυτότητας και η εγκυρότητά τους για τον έλεγχο ταυτότητας στην πύλη χρηστών (πληροφορίες που εμφανίζονται επάνω αριστερά στην πύλη χρηστών):
Με παράγοντες ελέγχου ταυτότητας Χωρίς παράγοντες ελέγχου ταυτότητας Περίπτωση επικύρωσης από το Neomia Pulse, αλλά με πρόσθετο MFA προς επικύρωση: 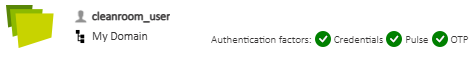
Περίπτωση μη επικύρωσης από το Neomia Pulse, αλλά με επικυρωμένο πρόσθετο MFA: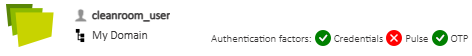
Περίπτωση επικύρωσης μόνο από το Neomia Pulse: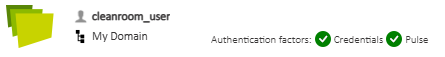
Περισσότερες πληροφορίες
Περισσότερες πληροφορίες για το Neomia Pulse είναι διαθέσιμες στον ιστότοπο τεκμηρίωσής του: Neomia Pulse Documentation