Nastavenie dvojfaktorového overovania pomocou behaviorálnej biometrie s Neomia Pulse
Tento článok opisuje postup konfigurácie a aktivácie MFA Neomia Pulse založeného na umelej inteligencii.
Nevyžaduje to žiadne ďalšie zariadenie: používateľ sa identifikuje na základe spôsobu, akým píše na klávesnici.
Predpoklady
Na zabezpečenie fungovania MFA Neomia Pulse sú potrebné iba štyri predpoklady:
- Získajte svoj kľúč API Neomia Pulse pre CyberElements Bastion
- Otvorte prístup
TCP 443medzi servermi Mediation Controller aapi.neomia.ai - Používajte domény overovania používateľov typu
localaleboLDAP, pretože Neomia Pulse nemožno v CyberElements Bastion používať s doménami typuanonymealeboSAML - Použite v tej istej doméne iný typ MFA (OTP, TOTP alebo Radius)
Nastavenia a aktivácia MFA Neomia Pulse
Ak chcete povoliť MFA Neomia Pulse v CyberElements Bastion, musíte upraviť doménu overovania a:
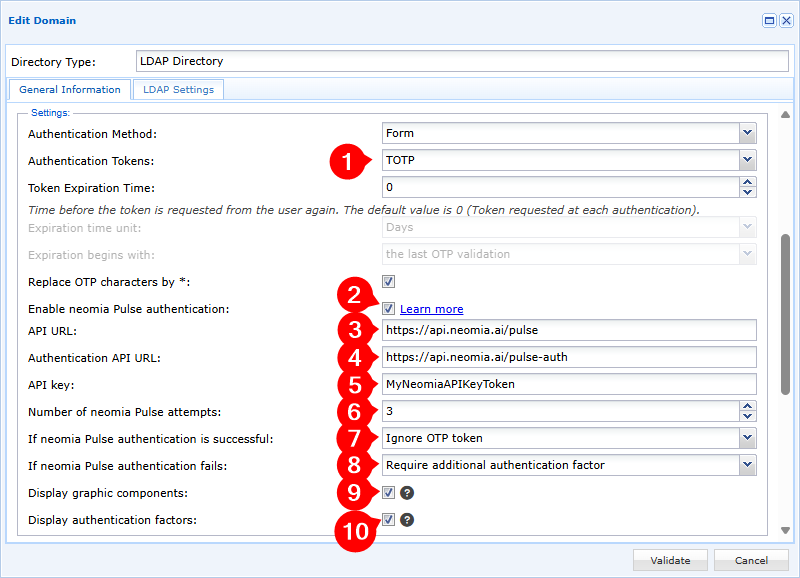
-
Povoľte aspoň jeden token overovania v doméne overovania
-
Povoľte možnosť Enable Neomia Pulse authentication
-
Nastavte adresu URL na pripojenie k rozhraniu API Neomia Pulse, ktorú nájdete v Neomia Pulse Dashboard v
Management>Services. Predvolená hodnota jehttps://api.neomia.ai/pulse -
Definujte adresu URL na pripojenie k rozhraniu API overovania Neomia Pulse, ktorú nájdete v Neomia Pulse Dashboard v
Management>Services. Predvolená hodnota jehttps://api.neomia.ai/pulse-auth -
Zadajte svoj kľúč API, ktorý nájdete v Neomia Pulse Dashboard v
Management>Services. -
Zadajte počet pokusov o behaviorálnu identifikáciu, ktorým bude používateľ podrobený, pričom
0znamená neobmedzený počet pokusov -
Nakonfigurujte spôsob fungovania overovania:
Ignore OTP token: ak MFA Neomia Pulse potvrdí používateľa, žiadne ďalšie MFA sa nebude vyžadovaťStrengthen the authentication with an additional factor: ak MFA Neomia Pulse potvrdí používateľa, bude ešte musieť potvrdiť jedno z MFA nakonfigurovaných v kroku 1
-
Nakonfigurujte spôsob fungovania overovania, ak Neomia Pulse nedokáže používateľa overiť:
Block the user: účet používateľa sa v CyberElements Bastion okamžite zablokujeRequire an additional authentication factor: používateľ sa stále môže prihlásiť do CyberElements Bastion, ak úspešne prejde jedným z overení MFA nakonfigurovaných v kroku 1
-
Vyberte, či sa majú pri analýze stlačení klávesov (po zadaní slov) zobrazovať grafické komponenty:
S grafickými komponentmi Bez grafických komponentov 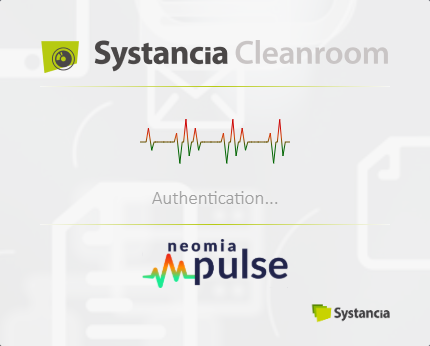
-
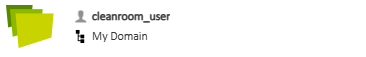
Vyberte, či sa majú na portáli používateľa zobrazovať faktory overovania a ich platnosť pre overovanie (informácie viditeľné v ľavom hornom rohu portálu používateľa):
S faktormi overovania Bez faktorov overovania Prípad úspešného overenia cez Neomia Pulse, ale s dodatočným MFA, ktoré treba overiť: 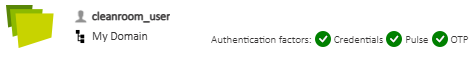
Prípad neúspešného overenia cez Neomia Pulse, ale s overeným dodatočným MFA: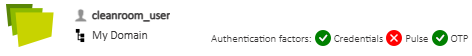
Prípad overenia iba cez Neomia Pulse: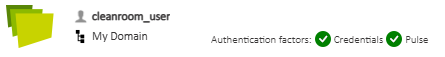
Ďalšie informácie
Ďalšie informácie o Neomia Pulse nájdete na webovej lokalite s jej dokumentáciou: Neomia Pulse Documentation