Preskočiť na obsah

Inštalácia servera Edge Gateway

Počiatočné nastavenia systému

Pri prvom spustení appliance Edge Gateway Cluster sa zobrazí sprievodca počiatočnou konfiguráciou počítača. Tento sprievodca umožňuje inicializovať konfiguráciu špecifickú pre systém, ako aj konfiguráciu špecifickú pre používanie produktu CyberElements Bastion.

Nastavenia systému

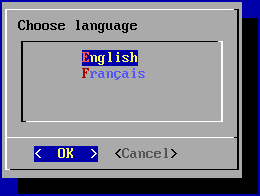
Sprievodca vás najprv vyzve na výber jazyka:
Informácie

Zvolený jazyk ovplyvní jazyk zobrazenia systému aj rozloženie klávesnice. V angličtine bude mať klávesnica rozloženie QWERTY, vo francúzštine AZERTY.

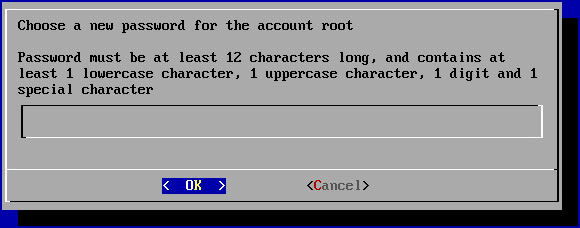
Sprievodca vás potom vyzve na zadanie nového hesla pre systémový účet root (uistite sa, že spĺňa požadovanú zložitosť):
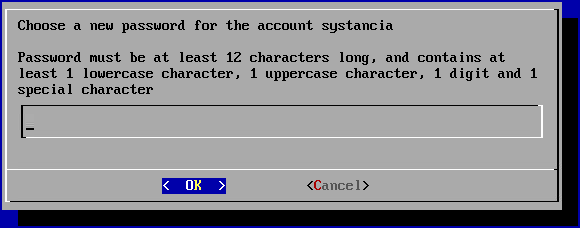
Ďalej musíte zmeniť heslo systémového používateľského účtu systancia (uistite sa, že spĺňa požadovanú zložitosť):
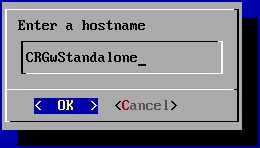
Nakoniec musíte zadať názov počítača:
Nastavenia siete

Po použití systémových nastavení prejde sprievodca na sieťové nastavenia počítača.

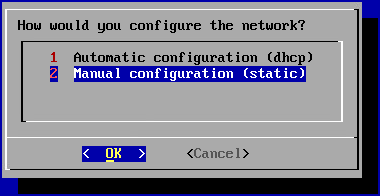
Prvý panel vás vyzve na výber medzi statickou konfiguráciou a dynamickou konfiguráciou cez DHCP:
Odporúčanie

Pre sieťové nastavenia počítača sa odporúča použiť statickú konfiguráciu, najmä pre funkciu priameho prístupu.
DHCP možno použiť aj vtedy, ak je adresa IP pevne nastavená na úrovni servera DHCP.

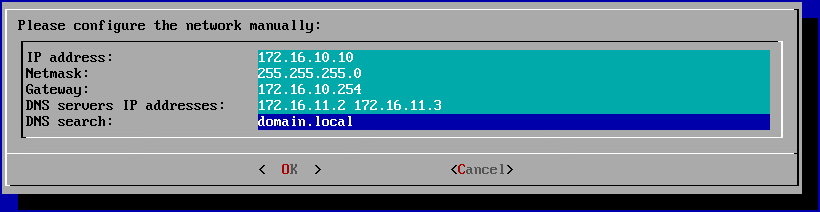
Ak zvolíte statickú konfiguráciu, sprievodca si vyžiada nasledujúce sieťové nastavenia:
Tip

Môžete zadať viacero serverov DNS (maximálne 3) oddelených medzerami. Podobne môžete pridať viacero prípon DNS oddelených medzerou.

Dokončenie počiatočných nastavení

Ponuka počiatočnej konfigurácie vás teraz vyzve, aby ste pokračovali mechanizmom pairingu komponentu Edge Gateway.
V tejto dokumentácii sa nepoužije, preto je potrebné zakázať zobrazovanie tejto ponuky pri prihlásení a zakázať automatické pripojenie ako root.

Na tento účel najprv ukončite ponuku počiatočnej konfigurácie, a to buď výberom tlačidla Cancel, alebo pomocou kombinácie klávesov Ctrl+C.
Potom spustite nasledujúce príkazy:

1
2
3
4
sed -i '/gateway-setup/d' /root/.bashrc
sed -i 's/^NAutoVTs/#NAutoVTs/' /etc/systemd/logind.conf
rm -r /etc/systemd/system/getty@tty1.service.d/
systemctl daemon-reload

Nastavenia špecifické pre prevádzku CyberElements Bastion

Po použití sieťových nastavení je ešte potrebné pripojiť inštancie Edge Gateway a HTML5 Gateway k serverom Mediation Controller.
Na tento účel sa prvé inštancie Edge Gateway a HTML5 Gateway pripoja k serveru Mediation Controller MASTER, zatiaľ čo druhé inštancie sa pripoja k serveru Mediation Controller SLAVE.

Pozor!

Ak sa inštalácia Edge Gateway nenachádza v sieti LAN, a preto adresy RIP_MED_SSL_MASTER a RIP_MED_SSL_SLAVE nie sú dostupné (ani s NAT).
V takom prípade budete musieť nakonfigurovať iba prvú inštanciu Edge Gateway a HTML5 Gateway, ktorá bude nastavená na pripojenie k VIP_MED_SSL.

V tomto kontexte je možné použiť virtuálne zariadenie Standalone. Virtuálne zariadenie Cluster je vopred nakonfigurované s dvoma inštanciami, zatiaľ čo jeho náprotivok Standalone je vopred nakonfigurovaný s jedinou inštanciou.

Skôr ako budete pokračovať podľa nasledujúcich pokynov, uistite sa, že máte tieto položky:

  • Certifikát pre inštancie Edge Gateway a HTML5 Gateway, ktoré sa majú pripojiť
  • Certifikát pre službu nahrávania
  • Klient SSH (v systéme Windows môžete použiť PuTTY)
  • Klient SCP (v systéme Windows možno použiť nástroje WinSCP alebo FileZilla)

Preneste certifikáty do adresára /tmp/ počítača.

Pripojenie komponentov Edge Gateway

Skopírujte súbor certifikátu servera Edge Gateway do adresárov /etc/ipdiva/gateway/ssl/ a /etc/ipdiva/gateway-slave/ssl/. Môžete to urobiť spustením príkazov podobných nasledujúcim ako root (nahraďte <CERT_NAME> názvom certifikátu pre server Edge Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/gateway-slave/ssl/

Nakonfigurujte inštancie Edge Gateway tak, aby sa mohli pripojiť k serverom Mediation Controller.
Konfigurácie sa líšia v závislosti od servera Mediation Controller, ku ktorému sa treba pripojiť. Vykonajte obe nastavenia:

Upravte súbor /etc/ipdiva/gateway/gateway.xml a vyplňte ho pomocou nasledujúcich informácií (niekoľko častí bolo vynechaných a sú označené ako […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Nahraďte nasledujúce prvky:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: je potrebné nahradiť adresou RIP_MED_SSL_MASTER, znakom : a portom na počúvanie komponentu SSL Router, ktorý je zvyčajne nastavený na 443
  • keyfile.pem: je potrebné nahradiť názvom súboru certifikátu
  • PASSWORD: je potrebné nahradiť heslom certifikátu
Príklad

Vzhľadom na nasledujúce informácie:

  • RIP_MED_SSL_MASTER sa rovná: 10.0.10.11
  • Port na počúvanie komponentu SSL Router: 443
  • Názov súboru certifikátu: edge-gateway.p12
  • Heslo certifikátu: Str0ngP@ssw0rd

Súbor /etc/ipdiva/gateway/gateway.xml by sa nakonfiguroval takto:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Kompletný súbor
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9080</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Nakoniec spustite inštanciu Edge Gateway, aby sa načítali nové nastavenia a aby sa pripojila k serveru Mediation Controller MASTER:

1
/usr/local/ipdiva/gateway/bin/start

Upravte súbor /etc/ipdiva/gateway-slave/gateway.xml a doplňte ho pomocou nasledujúcich informácií (niekoľko častí bolo vynechaných a sú označené ako […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Nahraďte nasledujúce prvky:

  • @SERVER@: je potrebné nahradiť adresou RIP_MED_SSL_SLAVE
  • @SERVERPORT@: je potrebné nahradiť portom na počúvanie komponentu SSL Router, ktorý je zvyčajne nastavený na 443
  • keyfile.pem: je potrebné nahradiť názvom súboru certifikátu
  • PASSWORD: je potrebné nahradiť heslom certifikátu
  • @RPC_PORT@: je potrebné nahradiť dostupným portom TCP na počítači; bežne sa používa port 9081
Príklad

Vzhľadom na nasledujúce informácie:

  • RIP_MED_SSL_SLAVE sa rovná: 10.0.10.13
  • Port na počúvanie komponentu SSL Router: 443
  • Názov súboru certifikátu: edge-gateway.p12
  • Heslo certifikátu: Str0ngP@ssw0rd
  • Dostupný port RPC: 9081

Súbor /etc/ipdiva/gateway-slave/gateway.xml by sa nakonfiguroval takto:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9081</rpc-listen>
[…]
</gateway>
Kompletný súbor
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9081</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway-slave/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Nakoniec spustite inštanciu Edge Gateway, aby sa načítali nové nastavenia a aby sa pripojila k serveru Mediation Controller SLAVE:

1
/usr/local/ipdiva/gateway-slave/bin/start

Konfigurácia služby nahrávania

Presuňte certifikát pre službu nahrávania do adresára /etc/ipdiva/careserver/ príkazom podobným tomuto (nahraďte <CERT_NAME> názvom príslušného certifikátu):

1
mv /tmp/<CERT_NAME> /etc/ipdiva/careserver/

Potom nakonfigurujte službu úpravou nasledujúceho súboru: /etc/ipdiva/careserver/careserver.xml. Konfigurácia súboru by mala vyzerať približne takto (v nasledujúcej časti je vynechaných mnoho riadkov súboru, ktoré sú označené ako […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/recording_service.p12</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>

Vykonajte nasledujúce zmeny:

  • Zmeňte IP adresu na počúvanie služby nahrávania na 0.0.0.0 (počúva na všetkých dostupných IP adresách)
  • Nahraďte recording_service.p12 názvom certifikátu pre službu nahrávania
  • Nahraďte PASSWORD heslom certifikátu služby nahrávania
  • Pridajte riadok <element>http://127.0.0.1:9081</element>
Príklad

Vzhľadom na nasledujúce informácie:

  • Názov súboru certifikátu: fqdn.edge-gateway.local.p12
  • Heslo certifikátu: Str0ngP@ssw0rd

Súbor /etc/ipdiva/careserver/careserver.xml by sa nakonfiguroval takto:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>
Kompletný súbor
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>


    <archivesdirectory>/var/lib/ipdiva/carerecord/archives</archivesdirectory>
    <recordingdirectory>/var/lib/ipdiva/carerecord/recording</recordingdirectory>
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
        <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
        <min-version>tls1.2</min-version>
        <max-version/>
        <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
        <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
        <verify-cert>true</verify-cert>
        <no-fail-if-no-peer-cert>true</no-fail-if-no-peer-cert>
    </ssl>
    <gopsize>10</gopsize>
        <webgopsize>5</webgopsize>
    <webfakeframespersec>2</webfakeframespersec>
        <webhlslistsize>20</webhlslistsize>
    <webcaptureinterval>10000</webcaptureinterval>
    <webcapturetimeout>30000</webcapturetimeout>
    <captureinterval>250</captureinterval>
    <hlslistsize>20</hlslistsize>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
</careserver>

Nové nastavenia potvrďte reštartovaním služby nahrávania:

1
systemctl restart ipdivacarerecord

Pripojenie inštancií HTML5 Gateway

Ak je potrebné nakonfigurovať inštanciu HTML5 Gateway, spustite na serveri Edge Gateway ako root nasledujúci príkaz, ktorým povolíte automatické spúšťanie inštancie:

1
chmod +x /etc/ipdiva/services/50html5gateway*

Skopírujte súbor certifikátu komponentu HTML5 Gateway do adresárov /etc/ipdiva/html5gateway/ssl/ a /etc/ipdiva/html5gateway-slave/ssl/. Môžete to urobiť spustením príkazov podobných nasledujúcim ako root (nahraďte <CERT_NAME> názvom certifikátu pre komponent HTML5 Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/html5gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/html5gateway-slave/ssl/

Nakonfigurujte inštancie HTML5 Gateway tak, aby sa mohli pripojiť k serverom Mediation Controller.
Konfigurácie sa líšia v závislosti od servera Mediation Controller, ku ktorému sa treba pripojiť. Vykonajte obe nastavenia:

Upravte súbor /etc/ipdiva/html5gateway/html5gateway.xml a doplňte ho pomocou nasledujúcich informácií (niekoľko častí bolo vynechaných a sú označené ako […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Nahraďte nasledujúce prvky:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: je potrebné nahradiť adresou RIP_MED_SSL_MASTER, znakom : a portom na počúvanie komponentu SSL Router, ktorý je zvyčajne nastavený na 443
  • keyfile.pem: je potrebné nahradiť názvom súboru certifikátu
  • PASSWORD: je potrebné nahradiť heslom certifikátu
Príklad

Vzhľadom na nasledujúce informácie:

  • RIP_MED_SSL_MASTER sa rovná: 10.0.10.11
  • Port na počúvanie komponentu SSL Router: 443
  • Názov súboru certifikátu: html5-gateway.p12
  • Heslo certifikátu: Str0ngP@ssw0rd

Súbor /etc/ipdiva/html5gateway/html5gateway.xml by sa nakonfiguroval takto:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Kompletný súbor
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9088</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Nakoniec reštartujte inštanciu HTML5 Gateway, aby sa načítali nové nastavenia a aby sa pripojila k serveru Mediation Controller MASTER:

1
/usr/local/ipdiva/html5gateway/bin/start

Upravte súbor /etc/ipdiva/html5gateway-slave/html5gateway.xml a doplňte ho pomocou nasledujúcich informácií (niekoľko častí bolo vynechaných a sú označené ako […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Nahraďte nasledujúce prvky:

  • @SERVER@: je potrebné nahradiť adresou RIP_MED_SSL_SLAVE
  • @SERVERPORT@: je potrebné nahradiť portom na počúvanie komponentu SSL Router, ktorý je zvyčajne nastavený na 443
  • keyfile.pem: je potrebné nahradiť názvom súboru certifikátu
  • PASSWORD: je potrebné nahradiť heslom certifikátu
  • @RPC_PORT@: je potrebné nahradiť dostupným portom TCP na počítači; bežne sa používa port 9089
Príklad

Vzhľadom na nasledujúce informácie:

  • RIP_MED_SSL_SLAVE sa rovná: 10.0.10.13
  • Port na počúvanie komponentu SSL Router: 443
  • Názov súboru certifikátu: html5-gateway.p12
  • Heslo certifikátu: Str0ngP@ssw0rd
  • Dostupný port RPC: 9089

Súbor /etc/ipdiva/html5gateway-slave/html5gateway.xml by sa nakonfiguroval takto:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9089</rpc-listen>
[…]
</gateway>
Kompletný súbor
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9089</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Nakoniec reštartujte inštanciu HTML5 Gateway, aby sa načítali nové nastavenia a aby sa pripojila k serveru Mediation Controller SLAVE:

1
/usr/local/ipdiva/html5gateway-slave/bin/start

Konfigurácie pred pripojením komponentov HTML5 Gateway

Aby aplikácie HTML5 fungovali, je potrebné nakonfigurovať ďalšie nastavenia na serveroch Mediation Controller. Prihláste sa ako root na servery Mediation Controller MASTER a SLAVE.

Vytvorte alebo upravte súbor /etc/ipdiva/httpd/commonParameters.extra.conf a pridajte doň pre komponent HTML5 Gateway časť ekvivalentnú nasledujúcej:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
<Location /URL_HTML5/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /URL_HTML5/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Kde:

  • URL_HTML5 je potrebné nahradiť obsahom poľa URL pre komponent HTML5 Gateway nakonfigurovaný v konzole na správu počas deklarácie komponentu HTML5 Gateway (v prípade clustera ide zvyčajne o HTML5-1 a HTML5-2).
  • GW_NAME je potrebné nahradiť názvom komponentu Edge Gateway, ktorý sa nachádza na rovnakom serveri ako komponent HTML5 Gateway. Znak | na konci riadka musí zostať zachovaný.
  • ORGANIZATION_NAME je potrebné nahradiť názvom organizácie, ku ktorej sa predchádzajúci komponent Edge Gateway pripája.
Príklad

Pre platformu s nasledujúcimi nastaveniami:

  • Názov organizácie: my-organization-name
  • Deklarácia prvého komponentu HTML5 Gateway v konzole na správu:
    • Name: html5-gateway-1
    • URL: HTML5-1
    • Protocol: WebSocket
  • Deklarácia druhého komponentu HTML5 Gateway v konzole na správu:
    • Name: html5-gateway-2
    • URL: HTML5-2
    • Protocol: WebSocket
  • Server Edge Gateway prvého komponentu HTML5 Gateway má:
    • Službu Edge Gateway s názvom edge-gateway-1
    • Službu HTML5 Gateway s názvom html5-gateway-1
  • Server Edge Gateway druhého komponentu HTML5 Gateway má:
    • Službu Edge Gateway s názvom edge-gateway-2
    • Službu HTML5 Gateway s názvom html5-gateway-2

Vytvorený konfiguračný súbor /etc/ipdiva/httpd/commonParameters.extra.conf sa nastaví takto:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
<Location /HTML5-1/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-1/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

<Location /HTML5-2/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-2/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Pred použitím nových nastavení musíte skontrolovať, či nová konfigurácia nespôsobuje žiadne blokujúce chyby webového servera Apache2.
Ak to chcete urobiť, spustite nasledujúci príkaz:

1
apache2ctl configtest

Ak je odpoveď Syntax OK, zmeny je možné použiť príkazom nižšie. V opačnom prípade skontrolujte svoju konfiguráciu v súbore /etc/ipdiva/httpd/commonParameters.extra.conf.

1
systemctl reload apache2

Konfigurácia časového servera NTP

Odporúča sa nastaviť časový server, aby boli systémové hodiny aktuálne. Potrebné kroky sú opísané na stránke konfigurácie NTP.