Preskoči na sadržaj

Instalacija poslužitelja Edge Gateway

Početne postavke sustava

Kada se appliance Edge Gateway Cluster pokrene prvi put, prikazuje se čarobnjak za početnu konfiguraciju računala. Taj čarobnjak omogućuje inicijalizaciju konfiguracije specifične za sustav, kao i one specifične za korištenje proizvoda CyberElements Bastion.

Postavke sustava

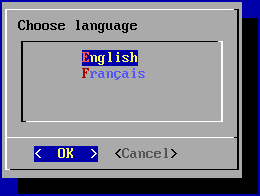
Čarobnjak najprije traži da odaberete jezik:
Informacije

Odabrani jezik utječe i na jezik prikaza sustava i na raspored tipkovnice. Na engleskom će tipkovnica imati raspored QWERTY, a na francuskom AZERTY.

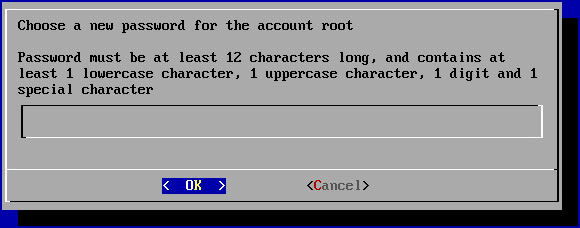
Čarobnjak zatim traži da dodate novu lozinku za sistemski račun root (provjerite zadovoljava li zahtijevanu složenost):
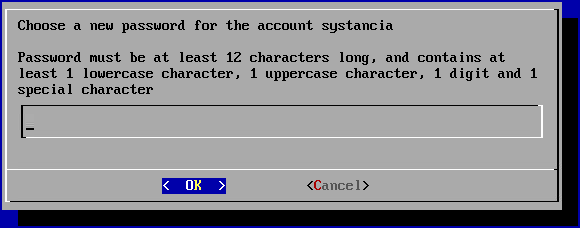
Zatim morate promijeniti lozinku sistemskog korisničkog računa systancia (provjerite zadovoljava li zahtijevanu složenost):
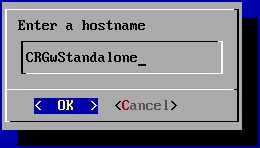
Na kraju morate unijeti naziv računala:
Mrežne postavke

Nakon primjene postavki sustava čarobnjak prelazi na mrežne postavke računala.

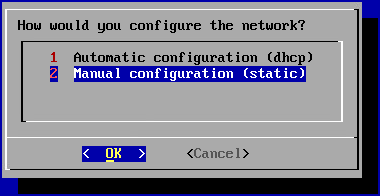
Prva ploča traži da odaberete statičku konfiguraciju ili dinamičku konfiguraciju putem protokola DHCP:
Preporuka

Za mrežne postavke računala preporučuje se statička konfiguracija, osobito za značajku izravnog pristupa.
Može se upotrijebiti i DHCP ako je IP adresa fiksno postavljena na razini DHCP poslužitelja.

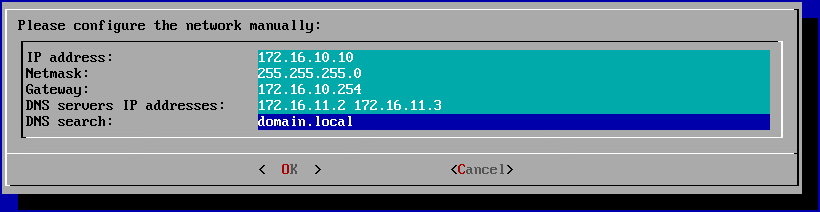
Ako odaberete statičku konfiguraciju, čarobnjak će zatražiti sljedeće mrežne postavke:
Savjet

Možete unijeti više DNS poslužitelja (najviše 3) tako da ih odvojite razmacima. Isto tako možete dodati više DNS sufiksa tako da ih odvojite razmakom.

Dovršavanje početnih postavki

Izbornik početne konfiguracije sada vas poziva da nastavite s mehanizmom pairinga komponente Edge Gateway.
U ovoj dokumentaciji on se neće koristiti, pa je potrebno onemogućiti prikazivanje ovog izbornika pri prijavi i onemogućiti automatsko povezivanje kao root.

Da biste to učinili, najprije izađite iz izbornika početne konfiguracije, odabirom gumba Cancel ili pomoću kombinacije tipki Ctrl+C.
Zatim izvršite sljedeće naredbe:

1
2
3
4
sed -i '/gateway-setup/d' /root/.bashrc
sed -i 's/^NAutoVTs/#NAutoVTs/' /etc/systemd/logind.conf
rm -r /etc/systemd/system/getty@tty1.service.d/
systemctl daemon-reload

Postavke specifične za rad proizvoda CyberElements Bastion

Nakon primjene mrežnih postavki još morate povezati instance komponenti Edge Gateway i HTML5 Gateway s poslužiteljima Mediation Controller.
U tu svrhu prve instance komponenti Edge Gateway i HTML5 Gateway povezat će se s poslužiteljem Mediation Controller MASTER, a druge instance s poslužiteljem Mediation Controller SLAVE.

Pozor!

Ako se instalacija komponente Edge Gateway ne nalazi unutar mreže LAN i stoga adrese RIP_MED_SSL_MASTER i RIP_MED_SSL_SLAVE nisu dostupne (čak ni uz NAT).
U tom slučaju trebate konfigurirati samo prvu instancu komponenti Edge Gateway i HTML5 Gateway, koja će biti postavljena za povezivanje s VIP_MED_SSL.

U tom se kontekstu može upotrijebiti virtualni uređaj Standalone. Virtualni uređaj Cluster unaprijed je konfiguriran s dvjema instancama, dok je njegov ekvivalent Standalone unaprijed konfiguriran s jednom instancom.

Prije nastavka sa sljedećim uputama provjerite imate li sljedeće stavke:

  • Certifikat za instance komponenti Edge Gateway i HTML5 Gateway koje treba povezati
  • Certifikat za uslugu snimanja
  • SSH klijent (u sustavu Windows možete upotrijebiti PuTTY)
  • SCP klijent (u sustavu Windows možete upotrijebiti alate WinSCP ili FileZilla)

Prenesite certifikate u direktorij /tmp/ na računalu.

Povezivanje poslužitelja Edge Gateway

Kopirajte datoteku certifikata komponente Edge Gateway u direktorije /etc/ipdiva/gateway/ssl/ i /etc/ipdiva/gateway-slave/ssl/. To možete učiniti tako da kao root pokrenete naredbe slične sljedećima (zamijenite <CERT_NAME> nazivom certifikata za komponentu Edge Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/gateway-slave/ssl/

Konfigurirajte instance komponente Edge Gateway kako bi se mogle povezati s poslužiteljima Mediation Controller.
Konfiguracije se razlikuju ovisno o poslužitelju Mediation Controller s kojim se treba povezati. Izvršite obje konfiguracije:

Uredite datoteku /etc/ipdiva/gateway/gateway.xml i ispunite je pomoću sljedećih podataka (nekoliko je odjeljaka izostavljeno i označeno s […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Zamijenite sljedeće elemente:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: treba zamijeniti adresom RIP_MED_SSL_MASTER, znakom : i priključkom za osluškivanje komponente SSL Router, koji je obično postavljen na 443
  • keyfile.pem: treba zamijeniti nazivom datoteke certifikata
  • PASSWORD: treba zamijeniti lozinkom certifikata
Primjer

Uzimajući u obzir sljedeće podatke:

  • RIP_MED_SSL_MASTER jednako je: 10.0.10.11
  • Priključak za osluškivanje komponente SSL Router: 443
  • Naziv datoteke certifikata: edge-gateway.p12
  • Lozinka certifikata: Str0ngP@ssw0rd

Datoteka /etc/ipdiva/gateway/gateway.xml konfigurirala bi se na sljedeći način:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Potpuna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9080</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Na kraju pokrenite instancu komponente Edge Gateway da biste učitali nove postavke i povezali je s poslužiteljem Mediation Controller MASTER:

1
/usr/local/ipdiva/gateway/bin/start

Uredite datoteku /etc/ipdiva/gateway-slave/gateway.xml i dovršite je pomoću sljedećih podataka (nekoliko je odjeljaka izostavljeno i označeno s […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Zamijenite sljedeće elemente:

  • @SERVER@: treba zamijeniti adresom RIP_MED_SSL_SLAVE
  • @SERVERPORT@: treba zamijeniti priključkom za osluškivanje komponente SSL Router, obično postavljenim na 443
  • keyfile.pem: treba zamijeniti nazivom datoteke certifikata
  • PASSWORD: treba zamijeniti lozinkom certifikata
  • @RPC_PORT@: treba zamijeniti dostupnim TCP priključkom na računalu; obično se upotrebljava priključak 9081
Primjer

Uzimajući u obzir sljedeće podatke:

  • RIP_MED_SSL_SLAVE jednako je: 10.0.10.13
  • Priključak za osluškivanje komponente SSL Router: 443
  • Naziv datoteke certifikata: edge-gateway.p12
  • Lozinka certifikata: Str0ngP@ssw0rd
  • Dostupan RPC priključak: 9081

Datoteka /etc/ipdiva/gateway-slave/gateway.xml konfigurirala bi se na sljedeći način:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9081</rpc-listen>
[…]
</gateway>
Potpuna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9081</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway-slave/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Na kraju pokrenite instancu komponente Edge Gateway da biste učitali nove postavke i povezali je s poslužiteljem Mediation Controller SLAVE:

1
/usr/local/ipdiva/gateway-slave/bin/start

Konfiguracija usluge snimanja

Premjestite certifikat za uslugu snimanja u direktorij /etc/ipdiva/careserver/ naredbom sličnom ovoj (zamijenite <CERT_NAME> nazivom predviđenog certifikata):

1
mv /tmp/<CERT_NAME> /etc/ipdiva/careserver/

Zatim konfigurirajte uslugu izmjenom sljedeće datoteke: /etc/ipdiva/careserver/careserver.xml. Konfiguracija datoteke trebala bi izgledati otprilike ovako (u sljedećem su isječku izostavljeni mnogi retci datoteke, označeni s […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/recording_service.p12</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>

Unesite sljedeće promjene:

  • Promijenite IP adresu za osluškivanje usluge snimanja u 0.0.0.0 (osluškuje na svim dostupnim IP adresama)
  • Zamijenite recording_service.p12 nazivom certifikata za uslugu snimanja
  • Zamijenite PASSWORD lozinkom certifikata usluge snimanja
  • Dodajte redak <element>http://127.0.0.1:9081</element>
Primjer

Uzimajući u obzir sljedeće podatke:

  • Naziv datoteke certifikata: fqdn.edge-gateway.local.p12
  • Lozinka certifikata: Str0ngP@ssw0rd

Datoteka /etc/ipdiva/careserver/careserver.xml konfigurirala bi se na sljedeći način:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>
Potpuna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>


    <archivesdirectory>/var/lib/ipdiva/carerecord/archives</archivesdirectory>
    <recordingdirectory>/var/lib/ipdiva/carerecord/recording</recordingdirectory>
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
        <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
        <min-version>tls1.2</min-version>
        <max-version/>
        <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
        <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
        <verify-cert>true</verify-cert>
        <no-fail-if-no-peer-cert>true</no-fail-if-no-peer-cert>
    </ssl>
    <gopsize>10</gopsize>
        <webgopsize>5</webgopsize>
    <webfakeframespersec>2</webfakeframespersec>
        <webhlslistsize>20</webhlslistsize>
    <webcaptureinterval>10000</webcaptureinterval>
    <webcapturetimeout>30000</webcapturetimeout>
    <captureinterval>250</captureinterval>
    <hlslistsize>20</hlslistsize>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
</careserver>

Potvrdite nove postavke ponovnim pokretanjem usluge snimanja:

1
systemctl restart ipdivacarerecord

Povezivanje instanci HTML5 Gateway

Ako je potrebno konfigurirati instancu HTML5 Gateway, pokrenite sljedeću naredbu na poslužitelju Edge Gateway kao root kako biste omogućili automatsko pokretanje instance:

1
chmod +x /etc/ipdiva/services/50html5gateway*

Kopirajte datoteku certifikata komponente HTML5 Gateway u direktorije /etc/ipdiva/html5gateway/ssl/ i /etc/ipdiva/html5gateway-slave/ssl/. To možete učiniti tako da kao root pokrenete naredbe slične sljedećima (zamijenite <CERT_NAME> nazivom certifikata za komponentu HTML5 Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/html5gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/html5gateway-slave/ssl/

Konfigurirajte instance komponente HTML5 Gateway kako bi se mogle povezati s poslužiteljima Mediation Controller.
Konfiguracije se razlikuju ovisno o poslužitelju Mediation Controller s kojim se treba povezati. Izvršite obje konfiguracije:

Uredite datoteku /etc/ipdiva/html5gateway/html5gateway.xml i dovršite je pomoću sljedećih podataka (nekoliko je odjeljaka izostavljeno i označeno s […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Zamijenite sljedeće elemente:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: treba zamijeniti adresom RIP_MED_SSL_MASTER, znakom : i priključkom za osluškivanje komponente SSL Router, koji je obično postavljen na 443
  • keyfile.pem: treba zamijeniti nazivom datoteke certifikata
  • PASSWORD: treba zamijeniti lozinkom certifikata
Primjer

Uzimajući u obzir sljedeće podatke:

  • RIP_MED_SSL_MASTER jednako je: 10.0.10.11
  • Priključak za osluškivanje komponente SSL Router: 443
  • Naziv datoteke certifikata: html5-gateway.p12
  • Lozinka certifikata: Str0ngP@ssw0rd

Datoteka /etc/ipdiva/html5gateway/html5gateway.xml konfigurirala bi se na sljedeći način:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Potpuna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9088</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Na kraju ponovno pokrenite instancu komponente HTML5 Gateway da biste učitali nove postavke i povezali je s poslužiteljem Mediation Controller MASTER:

1
/usr/local/ipdiva/html5gateway/bin/start

Uredite datoteku /etc/ipdiva/html5gateway-slave/html5gateway.xml i dovršite je pomoću sljedećih podataka (nekoliko je odjeljaka izostavljeno i označeno s […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Zamijenite sljedeće elemente:

  • @SERVER@: treba zamijeniti adresom RIP_MED_SSL_SLAVE
  • @SERVERPORT@: treba zamijeniti priključkom za osluškivanje komponente SSL Router, obično postavljenim na 443
  • keyfile.pem: treba zamijeniti nazivom datoteke certifikata
  • PASSWORD: treba zamijeniti lozinkom certifikata
  • @RPC_PORT@: treba zamijeniti dostupnim TCP priključkom na računalu; obično se upotrebljava priključak 9089
Primjer

Uzimajući u obzir sljedeće podatke:

  • RIP_MED_SSL_SLAVE jednako je: 10.0.10.13
  • Priključak za osluškivanje komponente SSL Router: 443
  • Naziv datoteke certifikata: html5-gateway.p12
  • Lozinka certifikata: Str0ngP@ssw0rd
  • Dostupan RPC priključak: 9089

Datoteka /etc/ipdiva/html5gateway-slave/html5gateway.xml konfigurirala bi se na sljedeći način:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9089</rpc-listen>
[…]
</gateway>
Potpuna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9089</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Na kraju ponovno pokrenite instancu komponente HTML5 Gateway da biste učitali nove postavke i povezali je s poslužiteljem Mediation Controller SLAVE:

1
/usr/local/ipdiva/html5gateway-slave/bin/start

Konfiguracije prije povezivanja instanci HTML5 Gateway

Da bi aplikacije HTML5 radile, potrebno je konfigurirati dodatne postavke na poslužiteljima Mediation Controller. Prijavite se na poslužitelje Mediation Controller MASTER i SLAVE kao root.

Stvorite ili uredite datoteku /etc/ipdiva/httpd/commonParameters.extra.conf kako biste za komponentu HTML5 Gateway dodali odjeljak ekvivalentan sljedećem:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
<Location /URL_HTML5/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /URL_HTML5/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Pri čemu:

  • URL_HTML5 treba zamijeniti sadržajem polja URL za komponentu HTML5 Gateway konfiguriranu u administratorskoj konzoli tijekom deklariranja komponente HTML5 Gateway (za klaster to su obično HTML5-1 i HTML5-2).
  • GW_NAME treba zamijeniti nazivom komponente Edge Gateway koja se nalazi na istom poslužitelju kao i komponenta HTML5 Gateway. Znak | na kraju retka mora se zadržati.
  • ORGANIZATION_NAME treba zamijeniti nazivom organizacije s kojom se povezuje prethodna komponenta Edge Gateway.
Primjer

Za platformu sa sljedećim postavkama:

  • Naziv organizacije: my-organization-name
  • Deklaracija prve komponente HTML5 Gateway u administratorskoj konzoli:
    • Name: html5-gateway-1
    • URL: HTML5-1
    • Protocol: WebSocket
  • Deklaracija druge komponente HTML5 Gateway u administratorskoj konzoli:
    • Name: html5-gateway-2
    • URL: HTML5-2
    • Protocol: WebSocket
  • Poslužitelj Edge Gateway prve komponente HTML5 Gateway ima:
    • Uslugu Edge Gateway pod nazivom edge-gateway-1
    • Uslugu HTML5 Gateway pod nazivom html5-gateway-1
  • Poslužitelj Edge Gateway druge komponente HTML5 Gateway ima:
    • Uslugu Edge Gateway pod nazivom edge-gateway-2
    • Uslugu HTML5 Gateway pod nazivom html5-gateway-2

Stvorena konfiguracijska datoteka /etc/ipdiva/httpd/commonParameters.extra.conf bit će postavljena na sljedeći način:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
<Location /HTML5-1/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-1/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

<Location /HTML5-2/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-2/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Prije primjene novih postavki morate provjeriti da nova konfiguracija ne uzrokuje blokirajuće pogreške za web-poslužitelj Apache2.
Da biste to učinili, pokrenite sljedeću naredbu:

1
apache2ctl configtest

Ako je odgovor Syntax OK, promjene se mogu primijeniti naredbom u nastavku. U suprotnom provjerite svoju konfiguraciju u datoteci /etc/ipdiva/httpd/commonParameters.extra.conf.

1
systemctl reload apache2

Konfiguriranje NTP poslužitelja vremena

Preporučuje se postaviti poslužitelj vremena kako bi sat sustava bio ažuran. Potrebni koraci opisani su na stranici konfiguracije NTP-a.