Pereiti prie turinio

Edge Gateway serverio diegimas

Pradiniai sistemos parametrai

Pirmą kartą paleidus appliance Edge Gateway Cluster, parodomas pradinės kompiuterio konfigūracijos vedlys. Šis vedlys leidžia inicijuoti sistemai būdingą konfigūraciją, taip pat konfigūraciją, būdingą CyberElements Bastion naudojimui.

Sistemos parametrai

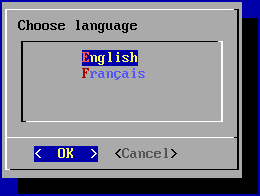
Vediklis pirmiausia paprašo pasirinkti kalbą:
Informacija

Pasirinkta kalba turės įtakos ir sistemos rodymo kalbai, ir klaviatūros išdėstymui. Pasirinkus anglų kalbą, klaviatūros išdėstymas bus QWERTY, o pasirinkus prancūzų – AZERTY.

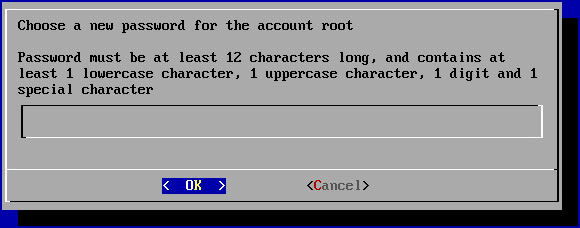
Tada vediklis paprašo įvesti naują sistemos paskyros root slaptažodį (įsitikinkite, kad jis atitinka reikalaujamą sudėtingumą):
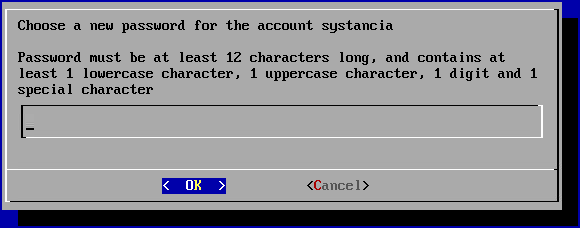
Tada reikia pakeisti sistemos vartotojo paskyros systancia slaptažodį (įsitikinkite, kad jis atitinka reikalaujamą sudėtingumą):
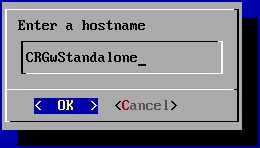
Galiausiai reikia įvesti kompiuterio pavadinimą:
Tinklo parametrai

Pritaikius sistemos parametrus, vediklis pereina prie kompiuterio tinklo parametrų.

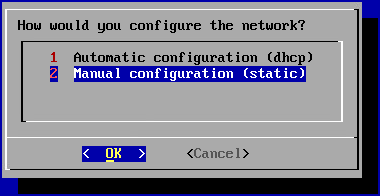
Pirmajame lange prašoma pasirinkti statinę konfigūraciją arba dinaminę konfigūraciją per DHCP:
Rekomendacija

Kompiuterio tinklo parametrams rekomenduojama naudoti statinę konfigūraciją, ypač tiesioginės prieigos funkcijai.
DHCP taip pat galima naudoti, jei IP adresas fiksuotas DHCP serverio lygmeniu.

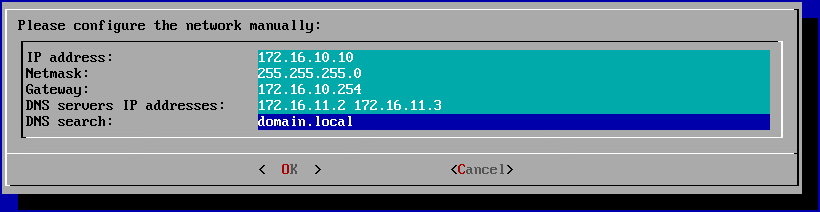
Pasirinkus statinę konfigūraciją, vediklis paprašys šių tinklo parametrų:
Patarimas

Galima įvesti kelis DNS serverius (daugiausia 3), atskiriant juos tarpais. Taip pat galima pridėti kelias DNS priesagas, atskiriant jas tarpu.

Pradinių parametrų užbaigimas

Pradinės konfigūracijos meniu dabar siūlo pereiti prie Edge Gateway pairing mechanizmo.
Šioje dokumentacijoje jis nebus naudojamas, todėl būtina išjungti šio meniu rodymą prisijungiant ir automatinį prisijungimą kaip root.

Norėdami tai padaryti, pirmiausia išeikite iš pradinės konfigūracijos meniu pasirinkdami mygtuką Cancel arba naudodami klavišų derinį Ctrl+C.
Tada vykdykite šias komandas:

1
2
3
4
sed -i '/gateway-setup/d' /root/.bashrc
sed -i 's/^NAutoVTs/#NAutoVTs/' /etc/systemd/logind.conf
rm -r /etc/systemd/system/getty@tty1.service.d/
systemctl daemon-reload

CyberElements Bastion veikimui būdingi parametrai

Pritaikius tinklo parametrus, dar reikia prijungti Edge Gateway ir HTML5 Gateway egzempliorius prie Mediation Controller.
Tam pirmieji Edge Gateway ir HTML5 Gateway egzemplioriai jungsis prie Mediation Controller MASTER, o antrieji – prie Mediation Controller SLAVE.

Dėmesio!

Jei Edge Gateway įdiegtas ne LAN tinkle, todėl adresai RIP_MED_SSL_MASTER ir RIP_MED_SSL_SLAVE nepasiekiami (net ir naudojant NAT).
Tokiu atveju reikės sukonfigūruoti tik pirmąjį Edge Gateway ir HTML5 Gateway egzempliorių, kuris bus nustatytas jungtis prie VIP_MED_SSL.

Šiame kontekste galima naudoti Standalone virtualųjį įrenginį. Cluster virtualusis įrenginys iš anksto sukonfigūruotas su dviem egzemplioriais, o jo Standalone atitikmuo – su vienu egzemplioriumi.

Prieš tęsdami toliau pateiktus nurodymus, įsitikinkite, kad turite šiuos elementus:

  • Prijungiamų Edge Gateway ir HTML5 Gateway egzempliorių sertifikatas
  • Įrašymo paslaugos sertifikatas
  • SSH klientas (Windows sistemoje galite naudoti PuTTY)
  • SCP klientas (Windows sistemoje galima naudoti įrankius WinSCP arba FileZilla)

Perkelkite sertifikatus į kompiuterio katalogą /tmp/.

Edge Gateway komponentų prijungimas

Nukopijuokite Edge Gateway sertifikato failą į katalogus /etc/ipdiva/gateway/ssl/ ir /etc/ipdiva/gateway-slave/ssl/. Tai galite padaryti kaip root vykdydami komandas, panašias į toliau pateiktas (pakeiskite <CERT_NAME> Edge Gateway sertifikato pavadinimu):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/gateway-slave/ssl/

Sukonfigūruokite Edge Gateway egzempliorius, kad jie galėtų prisijungti prie Mediation Controller.
Konfigūracijos skiriasi priklausomai nuo Mediation Controller, su kuriuo reikia susisiekti. Atlikite abu nustatymus:

Redaguokite failą /etc/ipdiva/gateway/gateway.xml ir užpildykite jį šia informacija (keli skyriai praleisti ir pažymėti […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Pakeiskite šiuos elementus:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: reikia pakeisti adresu RIP_MED_SSL_MASTER, simboliu : ir SSL Router klausymosi prievadu, paprastai 443
  • keyfile.pem: reikia pakeisti sertifikato failo pavadinimu
  • PASSWORD: reikia pakeisti sertifikato slaptažodžiu
Pavyzdys

Atsižvelgiant į šią informaciją:

  • RIP_MED_SSL_MASTER lygus: 10.0.10.11
  • SSL Router klausymosi prievadas: 443
  • Sertifikato failo pavadinimas: edge-gateway.p12
  • Sertifikato slaptažodis: Str0ngP@ssw0rd

Failas /etc/ipdiva/gateway/gateway.xml būtų sukonfigūruotas taip:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Visas failas
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9080</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Galiausiai paleiskite Edge Gateway egzempliorių, kad būtų įkelti nauji parametrai ir jis prisijungtų prie Mediation Controller MASTER:

1
/usr/local/ipdiva/gateway/bin/start

Redaguokite failą /etc/ipdiva/gateway-slave/gateway.xml ir papildykite jį šia informacija (keli skyriai praleisti ir pažymėti […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Pakeiskite šiuos elementus:

  • @SERVER@: reikia pakeisti adresu RIP_MED_SSL_SLAVE
  • @SERVERPORT@: reikia pakeisti SSL Router klausymosi prievadu, paprastai 443
  • keyfile.pem: reikia pakeisti sertifikato failo pavadinimu
  • PASSWORD: reikia pakeisti sertifikato slaptažodžiu
  • @RPC_PORT@: reikia pakeisti kompiuteryje laisvu TCP prievadu; dažniausiai naudojamas prievadas 9081
Pavyzdys

Atsižvelgiant į šią informaciją:

  • RIP_MED_SSL_SLAVE lygus: 10.0.10.13
  • SSL Router klausymosi prievadas: 443
  • Sertifikato failo pavadinimas: edge-gateway.p12
  • Sertifikato slaptažodis: Str0ngP@ssw0rd
  • Laisvas RPC prievadas: 9081

Failas /etc/ipdiva/gateway-slave/gateway.xml būtų sukonfigūruotas taip:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9081</rpc-listen>
[…]
</gateway>
Visas failas
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9081</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway-slave/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Galiausiai paleiskite Edge Gateway egzempliorių, kad būtų įkelti nauji parametrai ir jis prisijungtų prie Mediation Controller SLAVE:

1
/usr/local/ipdiva/gateway-slave/bin/start

Įrašymo paslaugos konfigūracija

Perkelkite įrašymo paslaugos sertifikatą į katalogą /etc/ipdiva/careserver/ panašia komanda (pakeiskite <CERT_NAME> numatyto sertifikato pavadinimu):

1
mv /tmp/<CERT_NAME> /etc/ipdiva/careserver/

Tada sukonfigūruokite paslaugą pakeisdami šį failą: /etc/ipdiva/careserver/careserver.xml. Failo konfigūracija turėtų atrodyti maždaug taip (toliau pateiktame skyriuje praleista daug failo eilučių, pažymėtų […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/recording_service.p12</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>

Atlikite šiuos pakeitimus:

  • Pakeiskite įrašymo paslaugos klausymosi IP adresą į 0.0.0.0 (klausomasi visais galimais IP adresais)
  • Pakeiskite recording_service.p12 įrašymo paslaugos sertifikato pavadinimu
  • Pakeiskite PASSWORD įrašymo paslaugos sertifikato slaptažodžiu
  • Pridėkite eilutę <element>http://127.0.0.1:9081</element>
Pavyzdys

Atsižvelgiant į šią informaciją:

  • Sertifikato failo pavadinimas: fqdn.edge-gateway.local.p12
  • Sertifikato slaptažodis: Str0ngP@ssw0rd

Failas /etc/ipdiva/careserver/careserver.xml būtų sukonfigūruotas taip:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>
Visas failas
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>


    <archivesdirectory>/var/lib/ipdiva/carerecord/archives</archivesdirectory>
    <recordingdirectory>/var/lib/ipdiva/carerecord/recording</recordingdirectory>
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
        <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
        <min-version>tls1.2</min-version>
        <max-version/>
        <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
        <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
        <verify-cert>true</verify-cert>
        <no-fail-if-no-peer-cert>true</no-fail-if-no-peer-cert>
    </ssl>
    <gopsize>10</gopsize>
        <webgopsize>5</webgopsize>
    <webfakeframespersec>2</webfakeframespersec>
        <webhlslistsize>20</webhlslistsize>
    <webcaptureinterval>10000</webcaptureinterval>
    <webcapturetimeout>30000</webcapturetimeout>
    <captureinterval>250</captureinterval>
    <hlslistsize>20</hlslistsize>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
</careserver>

Patvirtinkite naujus parametrus iš naujo paleisdami įrašymo paslaugą:

1
systemctl restart ipdivacarerecord

HTML5 Gateway egzempliorių prijungimas

Jei reikia sukonfigūruoti HTML5 Gateway egzempliorių, vykdykite šią komandą Edge Gateway serveryje kaip root, kad įjungtumėte automatinį egzemplioriaus paleidimą:

1
chmod +x /etc/ipdiva/services/50html5gateway*

Nukopijuokite HTML5 Gateway sertifikato failą į katalogus /etc/ipdiva/html5gateway/ssl/ ir /etc/ipdiva/html5gateway-slave/ssl/. Tai galite padaryti kaip root vykdydami komandas, panašias į toliau pateiktas (pakeiskite <CERT_NAME> HTML5 Gateway sertifikato pavadinimu):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/html5gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/html5gateway-slave/ssl/

Sukonfigūruokite HTML5 Gateway egzempliorius, kad jie galėtų prisijungti prie Mediation Controller.
Konfigūracijos skiriasi priklausomai nuo Mediation Controller, su kuriuo reikia susisiekti. Atlikite abu nustatymus:

Redaguokite failą /etc/ipdiva/html5gateway/html5gateway.xml ir papildykite jį šia informacija (keli skyriai praleisti ir pažymėti […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Pakeiskite šiuos elementus:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: reikia pakeisti adresu RIP_MED_SSL_MASTER, simboliu : ir SSL Router klausymosi prievadu, paprastai 443
  • keyfile.pem: reikia pakeisti sertifikato failo pavadinimu
  • PASSWORD: reikia pakeisti sertifikato slaptažodžiu
Pavyzdys

Atsižvelgiant į šią informaciją:

  • RIP_MED_SSL_MASTER lygus: 10.0.10.11
  • SSL Router klausymosi prievadas: 443
  • Sertifikato failo pavadinimas: html5-gateway.p12
  • Sertifikato slaptažodis: Str0ngP@ssw0rd

Failas /etc/ipdiva/html5gateway/html5gateway.xml būtų sukonfigūruotas taip:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Visas failas
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9088</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Galiausiai iš naujo paleiskite HTML5 Gateway egzempliorių, kad būtų įkelti nauji parametrai ir jis prisijungtų prie Mediation Controller MASTER:

1
/usr/local/ipdiva/html5gateway/bin/start

Redaguokite failą /etc/ipdiva/html5gateway-slave/html5gateway.xml ir papildykite jį šia informacija (keli skyriai praleisti ir pažymėti […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Pakeiskite šiuos elementus:

  • @SERVER@: reikia pakeisti adresu RIP_MED_SSL_SLAVE
  • @SERVERPORT@: reikia pakeisti SSL Router klausymosi prievadu, paprastai 443
  • keyfile.pem: reikia pakeisti sertifikato failo pavadinimu
  • PASSWORD: reikia pakeisti sertifikato slaptažodžiu
  • @RPC_PORT@: reikia pakeisti kompiuteryje laisvu TCP prievadu; dažniausiai naudojamas prievadas 9089
Pavyzdys

Atsižvelgiant į šią informaciją:

  • RIP_MED_SSL_SLAVE lygus: 10.0.10.13
  • SSL Router klausymosi prievadas: 443
  • Sertifikato failo pavadinimas: html5-gateway.p12
  • Sertifikato slaptažodis: Str0ngP@ssw0rd
  • Laisvas RPC prievadas: 9089

Failas /etc/ipdiva/html5gateway-slave/html5gateway.xml būtų sukonfigūruotas taip:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9089</rpc-listen>
[…]
</gateway>
Visas failas
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9089</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Galiausiai iš naujo paleiskite HTML5 Gateway egzempliorių, kad būtų įkelti nauji parametrai ir jis prisijungtų prie Mediation Controller SLAVE:

1
/usr/local/ipdiva/html5gateway-slave/bin/start

Konfigūravimas prieš prijungiant HTML5 Gateway komponentus

Kad HTML5 taikomosios programos veiktų, Mediation Controller serveriuose reikia sukonfigūruoti papildomus parametrus. Prisijunkite prie Mediation Controller serverių MASTER ir SLAVE kaip root.

Sukurkite arba redaguokite failą /etc/ipdiva/httpd/commonParameters.extra.conf ir pridėkite HTML5 Gateway skyrių, atitinkantį toliau pateiktą:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
<Location /URL_HTML5/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /URL_HTML5/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Čia:

  • URL_HTML5 reikia pakeisti HTML5 Gateway lauko URL turiniu, sukonfigūruotu administravimo konsolėje deklaruojant HTML5 Gateway (klasteryje paprastai tai HTML5-1 ir HTML5-2).
  • GW_NAME reikia pakeisti Edge Gateway, esančio tame pačiame serveryje kaip HTML5 Gateway, pavadinimu. Eilutės pabaigoje esantį simbolį | būtina palikti.
  • ORGANIZATION_NAME reikia pakeisti organizacijos, prie kurios jungiasi ankstesnis Edge Gateway, pavadinimu.
Pavyzdys

Platformai su šiais parametrais:

  • Organizacijos pavadinimas: my-organization-name
  • Pirmojo HTML5 Gateway deklaravimas administravimo konsolėje:
    • Name: html5-gateway-1
    • URL: HTML5-1
    • Protocol: WebSocket
  • Antrojo HTML5 Gateway deklaravimas administravimo konsolėje:
    • Name: html5-gateway-2
    • URL: HTML5-2
    • Protocol: WebSocket
  • Pirmojo HTML5 Gateway Edge Gateway serveryje yra:
    • Edge Gateway paslauga, pavadinta edge-gateway-1
    • HTML5 Gateway paslauga, pavadinta html5-gateway-1
  • Antrojo HTML5 Gateway Edge Gateway serveryje yra:
    • Edge Gateway paslauga, pavadinta edge-gateway-2
    • HTML5 Gateway paslauga, pavadinta html5-gateway-2

Sukurtas konfigūracijos failas /etc/ipdiva/httpd/commonParameters.extra.conf bus nustatytas taip:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
<Location /HTML5-1/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-1/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

<Location /HTML5-2/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-2/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Prieš pritaikydami naujus parametrus, turite patikrinti, ar nauja konfigūracija nesukelia jokių blokuojančių Apache2 žiniatinklio serverio klaidų.
Norėdami tai padaryti, vykdykite šią komandą:

1
apache2ctl configtest

Jei atsakymas yra Syntax OK, pakeitimus galima pritaikyti toliau pateikta komanda. Priešingu atveju patikrinkite konfigūraciją faile /etc/ipdiva/httpd/commonParameters.extra.conf.

1
systemctl reload apache2

NTP laiko serverio konfigūravimas

Rekomenduojama nustatyti laiko serverį, kad sistemos laikrodis visada rodytų tikslų laiką. Būtini veiksmai aprašyti NTP konfigūravimo puslapyje.