Archyvų saugojimo perkėlimas į išorę
Pagal numatytuosius parametrus vartotojų seansų vaizdo įrašai visada saugomi serveryje Edge Gateway. Šiame serveryje seansams saugoti naudojami trys skirtingi aplankai:
/var/ipdiva/care/sshrecord/- Šis aplankas naudojamas SSH archyvams saugoti.
/var/lib/ipdiva/carerecord/recording/- Šis aplankas naudojamas vartotojų grafinių seansų (RDP, VNC ir Web) metu vykstančiam įrašui laikinai saugoti vietoje.
/var/lib/ipdiva/carerecord/archives/- Šis aplankas naudojamas ilgalaikiam grafinių archyvų (RDP, VNC ir Web) saugojimui pasibaigus vartotojo seansui. Taigi tai failai, kurie anksčiau buvo aplanke
/var/lib/ipdiva/carerecord/recording/.
Informacija
Nerekomenduojama perkelti į išorę laikinojo saugojimo aplanko /var/lib/ipdiva/carerecord/recording/.
Norint perkelti archyvus į išorę, komponente Edge Gateway reikia nustatyti NFS arba SMB prijungimo tašką. Galimi du būdai:
- Sukurti atskirą bendrinamąjį aplanką kiekvienam archyvų tipui – tai privaloma NFS bendrinimui ir tai rekomenduojamas būdas, aprašytas šioje dokumentacijoje.
- Sukurti vieną bendrinamąjį aplanką ir grafiniams, ir negrafiniams archyvams.
Perspėjimas
Šioje dokumentacijoje pateiktos instrukcijos neapima jau saugomų archyvų perkėlimo į bendrinamąjį aplanką.
Specialios NFS būtinosios sąlygos
Nuotolinis NFS bendrinamasis aplankas turi:
- leisti keisti savininkus ir leidimus (CyberElements Bastion reikalauja konkrečių savininkų ir leidimų)
- turėti parinktį
no_root_squash, kitaip atnaujinant komponento Edge Gateway versiją gali kilti strigčių
Išorinio bendrinimo nustatymas
Būtinosios sąlygos
Turėkite SSH arba konsolės prieigą prie komponento Edge Gateway ir supervartotojo root prieigą. Serveris Edge Gateway turi galėti susisiekti su Debian saugyklomis (TCP srautas 80). Serveris Edge Gateway turi turėti atvirą srautą į failų serverį (TCP 445 SMB ir TCP/UDP 111,2049 NFS).
Patarimas
SFTP arba SSH ryšį su Edge Gateway galima inicijuoti per CyberElements Bastion SSH taikomąją programą.
Pirmiausia, prieš prijungdami išorinį bendrinamąjį aplanką, sukurkite šią aplankų struktūrą:
1 2 3 4 | |
Aplankas Graphical bus naudojamas grafiniams archyvams (RDP, VNC ir Web) saugoti, o SSH – SSH archyvams saugoti.
Aplankus galima sukurti šia komanda:
1 | |
Sukūrę aplankų struktūrą, turėsite atsisiųsti paketus, leidžiančius sistemai prijungti bendrinamuosius aplankus:
1 2 | |
1 2 | |
Kai visos būtinosios sąlygos įvykdytos, vykdykite šias instrukcijas, kad nustatytumėte failų bendrinimą komponente Edge Gateway:
Pirmiausia sukurkite du failus, kuriuose bus saugomi SMB bendrinamojo aplanko prisijungimo kredencialai:
1 2 3 | |
Kiekvieną failą reikia užpildyti SMB bendrinamojo aplanko autentifikavimo informacija pagal šį modelį:
1 2 3 | |
Pavyzdys
Jei prisijungiant prie SSH seansų bendrinamojo aplanko reikia, kad vartotojas svc_ssh_share_account, priklausantis domenui my-domain.local, prisijungtų su slaptažodžiu str0ngP@ssw0rd, failas /root/.smbCreds_sshExternalArchives būtų užpildytas taip:
1 2 3 | |
Užpildę abu prisijungimo informacijos failus, failo /etc/fstab pabaigoje pridėkite bendrinamojo aplanko prijungimo konfigūraciją:
1 2 | |
Pirmoji eilutė atitinka grafinių seansų bendrinamąjį aplanką, o antroji – SSH seansų. Pakeiskite įvairius kintamuosius pagal savo konfigūraciją:
<SMB_SERVER1>grafinių seansų bendrinamojo aplanko DNS vardu arba IP adresu<SHARE1>grafinių seansų bendrinamojo aplanko keliu<SMB_SERVER2>SSH seansų bendrinamojo aplanko DNS vardu arba IP adresu<SHARE2>SSH seansų bendrinamojo aplanko keliu
Pavyzdys
Jei norite perkelti į išorę tik grafinius seansus, naudokite tik pirmąją eilutę. Jei grafinių seansų SMB bendrinamasis aplankas pasiekiamas per serverį smb.my-domain.local, o bendrinamojo aplanko kelias yra fileSharing\cyberelements\GraphicalArchives, į /etc/fstab reikia pridėti šią eilutę:
1 | |
Pridėjus SMB bendrinamojo aplanko prieigos konfigūraciją, belieka išbandyti bendrinamųjų aplankų prijungimą komanda:
1 | |
Jei klaidos pranešimas nerodomas, failų bendrinimo konfigūracija baigta. Tačiau jei rodomas klaidos pranešimas, arba tinklo srautas neatidarytas, arba faile įvesti kredencialai neteisingi.
Failo /etc/fstab pabaigoje pridėkite bendrinamojo aplanko prijungimo konfigūraciją:
1 2 | |
Pirmoji eilutė atitinka grafinių seansų bendrinamąjį aplanką, o antroji – SSH seansų. Pakeiskite įvairius kintamuosius pagal savo konfigūraciją:
<NFS_SERVER1>grafinių seansų bendrinamojo aplanko DNS vardu arba IP adresu<PATH_TO_MOUNT_1>nuotolinio bendrinamojo aplanko keliu, kurį reikia prijungti grafiniams seansams<NFS_SERVER2>SSH seansų bendrinamojo aplanko DNS vardu arba IP adresu<PATH_TO_MOUNT_2>nuotolinio bendrinamojo aplanko keliu, kurį reikia prijungti SSH seansams
Pavyzdys
Jei norite perkelti į išorę tik grafinius seansus, naudokite tik pirmąją eilutę. Jei grafinių seansų NFS bendrinamasis aplankas pasiekiamas per serverį nfs.my-domain.local, o bendrinamojo aplanko kelias yra /opt/cyberelements/Graphical, į /etc/fstab reikia pridėti šią eilutę:
1 | |
Pridėjus NFS bendrinamojo aplanko prieigos konfigūraciją, belieka išbandyti bendrinamųjų aplankų prijungimą komanda:
1 | |
Jei rodomas klaidos pranešimas, turėsite peržiūrėti NFS serverio konfigūraciją (prieigos leidimus) arba tinklo srautą.
Jei klaidos pranešimas nerodomas, paskutinis nustatymas susijęs su bendrinamajam aplankui priskirtais leidimais:
1 2 3 4 | |
Išorinio failų bendrinimo naudojimo konfigūravimas
Kai išoriniai bendrinamieji aplankai prijungti prie norimų komponentų Edge Gateway, belieka sukonfigūruoti jų naudojimą. Norėdami tai padaryti, administravimo konsolėje turite redaguoti komponento Edge Gateway parametrus ir nurodyti naujus aplankus: 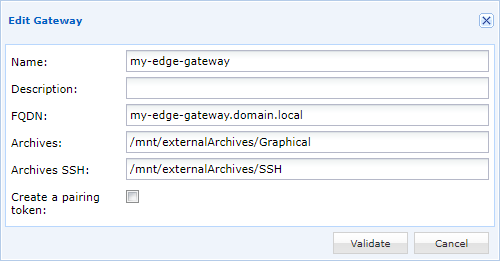
Jei laikėtės šios dokumentacijos nieko nekeisdami, turėsite įvesti šiuos aplankus:
- Archyvams (t. y. grafiniams archyvams):
/mnt/externalArchives/Graphical - SSH archyvams:
/mnt/externalArchives/SSH