Windows įrašymo agento konfigūravimas
CyberElements Bastion naudoja Windows įrašymo agentą, kad pridėtų naujų RDP seansų funkcijų:
- Galimybė filtruoti vartotojui pasiekiamus TCP ir UDP srautus
- Galimybė paleisti seanso įrašymą bet kuriam prie serverio prisijungiančiam vartotojui, nenaudojant vartotojo portalo arba kliento programos Desktop (funkcija
direct access)
Be to, vartotojų seansų metu fiksuojami papildomi įvykiai:
- Langų atidarymas
- Langų uždarymas
- Programų paleidimas
- Programų uždarymas
- Mainų srities turinys
- Vartotojo veikla
Būtinosios sąlygos
Kliento suderinamumas
Norėdami sužinoti, ar agentas suderinamas su įvairiomis Microsoft Windows operacinėmis sistemomis, žr. suderinamumo matricą.
Kad įrašymo agentas tinkamai veiktų, turi būti įvykdytos kelios būtinosios sąlygos. Kai kurios iš jų skirtos tik įrašymo su agentu funkcijai RDP ir HTML5 RDP taikomosioms programoms, o kitos susijusios su tiesiogine prieiga su agentu.
Bendrosios būtinosios sąlygos
Įrašymo agentas siunčia vartotojo seanso įrašą atgal į CyberElements Bastion, prisijungdamas prie Edge Gateway per prievadą TCP 8443. Tam reikia, kad tinklo srautas tarp šių dviejų kompiuterių būtų atidarytas.
Kad saugiai išsiųstų įrašą atgal į komponentą Edge Gateway, įrašymo agentas užmezga su juo saugų ryšį naudodamas TLS. TLS remiasi sertifikatų naudojimu, ir, kad ryšys būtų laikomas patikimu ir saugiu, turi būti įvykdytos šios sąlygos:
- Serverio, šiuo atveju Edge Gateway, sertifikato galiojimas neturi būti pasibaigęs (didžiausia galiojimo data).
-
Serverio, šiuo atveju Edge Gateway, sertifikatą turi būti išdavusi sertifikavimo institucija, kurią kompiuteris, kuriame įdiegtas įrašymo agentas, pripažįsta patikima.
Papildoma informacija
Serverio, kuriame įdiegtas įrašymo agentas, vietinėje patikimų sertifikavimo institucijų saugykloje turi būti bent įrašymo serverio sertifikato šakninė sertifikavimo institucija (CA).
Todėl reikia:
- Gauti sertifikato šakninę CA iš Edge Gateway įrašymo paslaugos.
- Įkelti šią CA į serverį, kuriame įdiegtas įrašymo agentas.
- Įdiegti CA vietinio kompiuterio sertifikatų saugykloje „Trusted Root Certification Authorities“.
Pavyzdys su PowerShell
Sertifikatą
.cerformatu galite lengvai importuoti naudodami PowerShell.
Norėdami tai padaryti, atidarykite PowerShell terminalą kaip kompiuterio administratorius ir paleiskite šią komandą:Pakeiskite1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>sertifikato failo keliu.Pavyzdys su PowerShell Systancia sertifikatui, nesiunčiant failų
Šiame pavyzdyje diegiama Systancia šakninė CA, kurią naudoja CyberElements Bastion klientai, naudojantys Systancia pateiktus sertifikatus.
Sertifikatą taip pat galima importuoti nesiunčiant / neatsisiunčiant failo į kompiuterį, kuriame įdiegtas įrašymo agentas.
Norėdami tai padaryti, atidarykite PowerShell terminalą kaip kompiuterio administratorius ir paleiskite šias komandas:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Norėdami šį metodą naudoti su kita CA, pakeiskite kintamojo
base64Certreikšmę pasirinktu base 64 koduotės sertifikatu. -
Serverio, šiuo atveju Edge Gateway, sertifikatas neturi būti atšauktas.
- Kompiuteris, kuriame įdiegtas įrašymo agentas, turi galėti susisiekti su serveriu, šiuo atveju Edge Gateway, naudodamas DNS vardą arba IP adresą, kurį apima serverio sertifikato Common Name (CN).
Specialiosios būtinosios sąlygos RDP taikomosioms programoms su agentais, naudojamoms macOS arba Ubuntu vartotojo darbo stotyje
Perspėjimas
Toliau nurodytos būtinosios sąlygos reikalingos tik tada, jei vartotojas paleidžia RDP taikomąją programą su agentu, o jo darbo stotis nėra Windows (macOS arba Ubuntu).
Jei CyberElements Bastion vartotojų darbo stotyse veikia tik Windows arba, jei ne, jie naudoja tik HTML5 RDP taikomąsias programas, šių būtinųjų sąlygų galima nepaisyti.
Paskirties serveryje, kuriame įdiegtas įrašymo agentas, reikalingi šie registro raktai.
Pirmiausia pirmasis raktas išjungia leidžiamų paleisties programų sąrašą (Microsoft dokumentas). Pagal numatytuosius parametrus Windows kompiuteris leidžia tik explorer.exe kaip paleisties programą.
1 2 | |
Jei kompiuteris nėra RDS serveris, visada rekomenduojama taikyti šį registro raktą, kad įrašymo agentą būtų galima atidaryti kaip paleisties programą:
1 2 | |
Specialieji tiesioginės prieigos reikalavimai
Tiesioginės prieigos funkcija
Tiesioginės prieigos funkcija leidžia paleisti vartotojo seanso įrašymą RDP arba konsolės prieigai (fiziniam prisijungimui prie kompiuterio arba per hipervizoriaus konsolės režimą), kuri nevyksta tiesiogiai per CyberElements Bastion.
Jei vartotojas turi leidimą pasiekti serverį, jo seansas bus įrašomas. Jei ne, pagal numatytuosius parametrus vartotojas bus atjungtas.
Kad įrašymo agentas veiktų tiesioginės prieigos režimu, reikalingas x509 sertifikatas. Šis sertifikatas turi atitikti šiuos reikalavimus:
- Sertifikatas vis dar turi galioti (galiojimo laikotarpis nepasibaigęs).
- Sertifikato tipas (išplėstinio rakto naudojimo laukas) turi būti
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Sertifikatas neturi būti atšauktas.
- Iš OpenSSL 2 saugos lygio kylantys apribojimai reiškia, kad:
- Sertifikato privatusis raktas, naudojant RSA, DSA ir DH šifrus, turi būti bent 2048 bitų; elipsinių kreivių (ECC) raktai turi būti bent 224 bitų.
- Sertifikato parašas negali būti MD5 arba SHA-1 (pageidautina SHA-512).
- Įrašymo serveris naudos lauką
Common Name(CN) sertifikatui, taigi ir kompiuteriui, kuriame paleidžiamas tiesioginis įrašymas, identifikuoti. Šis laukas turi būti užpildytas.
Konfigūracijos naudojant registro raktus
Kai kurie bendrieji parametrai pasiekiami registro raktuose; jie veikia įrašymo agento veikimą tiek naudojant jį su taikomosiomis programomis, tiek tiesioginės prieigos atveju.
1 2 3 | |
DisconnectOnError-
Apibrėžia įrašymo agento elgseną, kai seanso įrašymo programa uždaroma. Jei nurodyta reikšmė
0(numatytoji elgsena), uždarius įrašymo programą vartotojo seansas bus uždarytas. Jei nurodyta reikšmė1, uždarius įrašymo programą vartotojo seansas bus atjungtas. SessionEndTimeout-
Laikas (sekundėmis), per kurį turi būti uždarytas vartotojo seansas, prieš priverstinai jį nutraukiant. Pagal numatytuosius parametrus šis parametras nustatytas į 10 sekundžių.
Konfigūracija darbui su RDP ir HTML5 RDP taikomosiomis programomis
Šiuo veikimo režimu komponentų Mediation Controller, Edge Gateway ir įrašymo agento mainai vyksta taip:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as RDP serveris<br/>Įrašymo agentas

    MED->>+GW: RDP serverio prisijungimo informacijos <br/>siuntimas kartu su įrašymo agento <br/>prisijungimo informacija
    GW->>AGENT: RDP ryšio inicijavimas
    GW->>-AGENT: Prisijungimo informacijos siuntimas <br/>Edge Gateway įrašymo paslaugai
    AGENT->>+GW: Prisijungimas prie įrašymo paslaugos
    GW->>-AGENT: Tinklo filtravimo informacijos siuntimas
    Note over AGENT: Tinklo apribojimų <br/>taikymas vartotojui
    loop Nuolatinis seanso įrašymas
        AGENT->>+GW: Nuolatinis vaizdo įrašo siuntimas <br/>+ seanso įvykiai
        Note over GW: Nuolatinis vaizdo įrašo pridėjimas <br/>į laikinosios saugyklos katalogą
        GW->>-MED: Gautų seanso įvykių siuntimas
        Note over MED: Įvykių įrašymas <br/>į organizacijos duomenų bazę
    end
    break Seanso pabaiga
        AGENT->>GW: Pranešimas, kad <br/>vartotojas baigė savo RDP seansą
        Note over GW: Vaizdo įrašas perkeliamas <br/>į archyvo katalogą
        GW->>MED: Pranešimas apie vartotojo seanso pabaigą
        Note over MED: Vartotojo seansas pereina <br/>iš tiesioginės transliacijos į archyvą
end- Komponentas Mediation Controller pateikia komponentui Edge Gateway tikslinio RDP serverio prisijungimo informaciją. Jis taip pat įtraukia turimą prisijungimo prie įrašymo paslaugos informaciją (komponento Edge Gateway FQDN).
- Komponentas Edge Gateway inicijuoja ryšį su RDP serveriu.
- Komponentas Edge Gateway siunčia įrašymo agentui savo įrašymo paslaugos prisijungimo informaciją.
- Įrašymo agentas inicijuoja ryšį su įrašymo paslauga.
- Agentui prisijungus, įrašymo paslauga grąžina seansui taikytinų tinklo srauto apribojimų sąrašą. Jį gavęs, įrašymo agentas pritaiko apribojimus vartotojo seansui.
- Įrašymo agentas nuolat ir realiuoju laiku nusiunčia vartotojo seanso vaizdo įrašą ir visus seanso įvykius (pvz., klavišų paspaudimus ar programų paleidimus) į įrašymo paslaugą. Įrašymo paslauga saugo vaizdo įrašą laikinajame aplanke.
- Įrašymo paslauga praneša apie įvairius seanso įvykius komponentui Mediation Controller, kuris juos įrašo organizacijos duomenų bazėje.
- Kai vartotojo RDP seansas baigiasi, įrašymo agentas praneša apie tai įrašymo paslaugai. Tada įrašymo paslauga perkelia įrašytą vaizdo įrašą į vartotojų įrašų archyvo aplanką.
- Įrašymo paslauga praneša komponentui Mediation Controller apie vartotojo seanso pabaigą. Todėl seansas nebematomas Control Center skiltyje Live Streaming, o perkeliamas į Archives.
Vykstant šiai sekai būtina, kad įrašymo agentas gautų teisingą komponento Edge Gateway įrašymo paslaugos prisijungimo informaciją. Ši informacija pateikiama komponento Edge Gateway parametrų lauke FQDN: 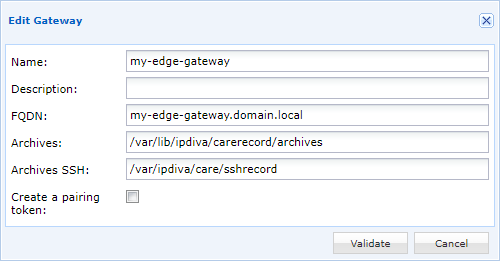
Šiame lauke įveskite DNS vardą, kurį RDP serveriai galės išspręsti.
Svarbu
Įrašymo paslaugai Careserver priskirtas sertifikatas turi apimti lauke FQDN nurodytą vardą. Priešingu atveju įrašymo agentas laikys ryšį nesaugiu ir nepaleis seanso įrašymo.
Konfigūracija tiesioginės prieigos veikimui
Šiuo veikimo režimu komponentų Mediation Controller, Edge Gateway ir įrašymo agento mainai vyksta taip:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as RDP serveris<br/>Įrašymo agentas

    Note over AGENT: Naujo įrašytino <br/>seanso aptikimas
    AGENT->>+GW: Prisijungimas prie įrašymo paslaugos
    GW->>-MED: Pranešimas apie naują tiesioginės <br/>prieigos ryšį vartotojui X
    alt Jei vartotojas X autorizuotas
        MED->>+GW: Pranešimas, kad vartotojui X <br/>leidžiama prisijungti, ir taikytinų <br/>tinklo filtrų sąrašo siuntimas
        GW->>-AGENT: Tinklo filtravimo informacijos <br/>ir prisijungimo leidimo siuntimas <br/>vartotojui X
        Note over AGENT: Tinklo apribojimų <br/>taikymas vartotojui X
        loop Nuolatinis seanso įrašymas
            AGENT->>+GW: Nuolatinis vaizdo įrašo siuntimas <br/>+ seanso įvykiai
            Note over GW: Nuolatinis vaizdo įrašo pridėjimas <br/>į laikinosios saugyklos katalogą
            GW->>-MED: Gautų seanso įvykių siuntimas
            Note over MED: Įvykių įrašymas <br/>į organizacijos duomenų bazę
        end
        break Seanso pabaiga
            AGENT->>GW: Pranešimas, kad <br/>vartotojas X baigė savo RDP seansą
            Note over GW: Vaizdo įrašas perkeliamas <br/>į archyvo katalogą.
            GW->>MED: Pranešimas apie vartotojo seanso pabaigą
            Note over MED: Vartotojo seansas pereina <br/>iš tiesioginės transliacijos į archyvą
        end
    else If user X is not authorized
        MED->>+GW: Pranešimas, kad vartotojui <br/>X neleidžiama prisijungti
        GW->>-AGENT: Pranešimas apie <br/>vartotojo X prisijungimo atmetimą
        Note over AGENT: Vartotojo X atjungimas
end- Įrašymo agentas aptinka naują seansą ir inicijuoja ryšį su komponento Edge Gateway įrašymo paslauga.
- Komponentas Edge Gateway siunčia prisijungimo informaciją (vartotojo vardą ir įrašymo agento naudojamo sertifikato CN) komponentui Mediation Controller. Komponentas Mediation Controller atsakys dviem skirtingais būdais, priklausomai nuo prieigos teisių parametrų.
- Jei vartotojui leidžiama jungtis prie serverio, komponentas Mediation Controller praneša komponentui Edge Gateway apie galimą šio vartotojo prieigą ir taikytiną tinklo filtrų sąrašą.
- Komponentas Edge Gateway grąžina šią informaciją įrašymo agentui. Ją gavęs, įrašymo agentas pritaiko tinklo filtrus vartotojo seansui.
- Įrašymo agentas nuolat ir realiuoju laiku nusiunčia vartotojo seanso vaizdo įrašą ir visus seanso įvykius (pvz., klavišų paspaudimus ar programų paleidimus) į įrašymo paslaugą. Įrašymo paslauga saugo vaizdo įrašą laikinajame aplanke.
- Įrašymo paslauga praneša apie įvairius seanso įvykius komponentui Mediation Controller, kuris juos įrašo organizacijos duomenų bazėje.
- Kai vartotojo RDP seansas baigiasi, įrašymo agentas praneša apie tai įrašymo paslaugai. Tada įrašymo paslauga perkelia įrašytą vaizdo įrašą į vartotojų įrašų archyvo aplanką.
- Įrašymo paslauga praneša komponentui Mediation Controller apie vartotojo seanso pabaigą. Todėl seansas nebematomas Control Center skiltyje Live Streaming, o perkeliamas į Archives.
- Jei vartotojui neleidžiama jungtis prie serverio, komponentas Mediation Controller praneša komponentui Edge Gateway apie neautorizuotą šio vartotojo prieigą.
- Komponentas Edge Gateway perduoda informaciją įrašymo agentui, kuris atjungia vartotojo seansą.
Registro raktai
Nepriklausomai nuo diegimo būdo, įrašymo agentas turi visus komponentus, reikalingus visiems numatytiems veikimo režimams. Todėl, norėdamas veikti tiesioginės prieigos režimu, jis nuskaito šiuos registro raktus savo konfigūracijai nustatyti:
1 2 3 4 | |
MachineName-
Sertifikato, kurį įrašymo agentas naudos jungdamasis prie komponento Edge Gateway įrašymo paslaugos, pavadinimas. Pagal numatytuosius parametrus ir jei jis neapibrėžtas, agentas bandys naudoti sertifikatą su kompiuterio pavadinimu.
LogOffOnFailure-
Nurodo agento elgseną, kai jis negali prisijungti prie komponento Edge Gateway arba kai vartotojui neleidžiama jungtis prie kompiuterio. Jei
0, atjungimas neįvyks, o jei1– vartotojas bus atjungtas (numatytoji elgsena). RecordedSessions-
Įrašymui taikomų seansų tipų apibrėžimas:
none: tiesioginės prieigos įrašymas nebus atliekamas (numatytasis parametras).remote: bet kokia RDP prieiga prie kompiuterio paleis įrašymą.all: RDP prieiga ir konsolės prieiga (fizinė prieiga prie kompiuterio arba iš hipervizoriaus konsolės režimo) paleis įrašymą.
Kokių raktų reikšmių reikia tiesioginei prieigai?
Vienintelė rakto reikšmė, reikalinga tiesioginės prieigos mechanizmui įjungti, yra RecordedSessions su reikšme remote arba all. Atkreipkite dėmesį, kad, priklausomai nuo aplinkos, gali prireikti ir rakto reikšmės MachineName.
Kompiuterio sertifikatas
Įrašymo agentas bandys naudoti sertifikatą autentifikavimui su įrašymo paslauga. Šis sertifikatas turi būti įdiegtas kompiuterio asmeniniuose sertifikatuose.
Agentas naudos sertifikatą, kurio pavadinimas atitinka rakto reikšmę MachineName (žr. ankstesnį skyrių), o jei ji neapibrėžta, bandys naudoti sertifikatą su kompiuterio pavadinimu.
Komponentų Edge Gateway, su kuriais agentas gali susisiekti, deklaravimas
Įrašymo agentas naudoja vietinę informaciją, kad nustatytų serverių Edge Gateway, su kuriais reikia susisiekti norint nusiųsti vartotojų seansų įrašus, sąrašą.
Norėdami pakeisti serverių Edge Gateway, su kuriais galima susisiekti, sąrašą, pirmiausia turite sustabdyti paslaugą CleanroomAgent.
Perspėjimas!
Sustabdžius paslaugą CleanroomAgent, serveryje vykstančių seansų įrašymas baigiamas, o nauji serveryje atidaryti seansai nebus įrašomi.
Paslaugą galima sustabdyti naudojant PowerShell (reikalingos administratoriaus teisės):
1 | |
Sustabdę paslaugą, pakeiskite arba sukurkite šį failą [RECORDING_AGENT_DIR]\gateways.xml, kur [RECORDING_AGENT_DIR] yra įrašymo agento diegimo aplankas. Naudojant numatytąjį diegimo aplanką, failas turi būti šioje vietoje arba joje sukurtas:
- CyberElements Bastion:
C:\Program Files (x86)\Systancia\Safe\gateways.xml
Šį XML failą sudaro žymė gateways ir tiek žymių element, kiek yra komponentų Edge Gateway, su kuriais galima susisiekti.
Pavyzdys
Jei įrašymo agentui reikia susisiekti su komponentu Edge Gateway, kurio FQDN yra edge-gateway-1.domain.local, XML failas atrodytų taip:
1 2 3 4 | |
Tačiau jei reikėtų susisiekti su dviem komponentais Edge Gateway, edge-gateway-1.domain.local ir edge-gateway-2.domain.local, failas atrodytų taip:
1 2 3 4 5 | |
Tinkamai pakeitę failą gateways.xml, iš naujo paleiskite paslaugą CleanroomAgent:
1 | |
Įrašymo paslaugos konfigūravimas trečiosios šalies PKI sertifikatams autentifikuoti
Pagal numatytuosius parametrus įrašymo paslauga galiojančiais laiko tik Systancia PKI išduotus sertifikatus. Norėdami naudoti kitos sertifikavimo institucijos (CA) sertifikatus, turite atlikti CA įtraukimo į konkretų komponento Edge Gateway aplanką veiksmus.
Kai CA sertifikatas (-ai) yra tinkamoje vietoje, belieka iš naujo paleisti įrašymo paslaugą, vėl kaip supervartotojas root:
Perspėjimas!
Iš naujo paleidus šią paslaugą, vykstantys seansai bus sustabdyti ir beveik visi nutraukti. Vykdykite toliau pateiktą komandą tik tada, kai per komponentą Edge Gateway nevyksta jokie vartotojų seansai, kad nepaveiktumėte vartotojų.
1 | |
Iš naujo paleidę įrašymo paslaugą, galite patikrinti, ar naujos CA tinkamai įtrauktos, peržiūrėdami paslaugos žurnalus:
1 | |
Gautuose žurnaluose eilutės pabaigoje bus nurodyti sertifikatų failų, kuriuos įkėlė įrašymo paslauga, pavadinimai.
Pavyzdys
Pridėjus dvi CA, pavadintas MY-CA-ROOT.pem ir MY-INTERMEDIATE-CA.pem, gauti žurnalai atrodys taip (žurnalo pradžia sutrumpinta, bet joje, be kita ko, yra data ir kompiuterio pavadinimas):
1 2 3 4 | |