Dviejų veiksnių autentifikavimo nustatymas naudojant elgsenos biometriją su Neomia Pulse
Šiame straipsnyje aprašoma dirbtiniu intelektu pagrįsto MFA Neomia Pulse konfigūravimo ir aktyvinimo procedūra.
Tam nereikia jokių papildomų įrenginių: vartotojas identifikuojamas pagal tai, kaip jis rašo klaviatūra.
Būtinosios sąlygos
Kad Neomia Pulse MFA veiktų, reikia tik keturių būtinųjų sąlygų:
- Gaukite savo Neomia Pulse API raktą, skirtą CyberElements Bastion
- Atidarykite
TCP 443prieigą tarp Mediation Controller serverių irapi.neomia.ai - Naudokite
localarbaLDAPtipo vartotojų autentifikavimo domenus, nes CyberElements Bastion Neomia Pulse negalima naudoti suanonymearbaSAMLtipo domenais - Taikykite kitą MFA tipą (OTP, TOTP arba Radius) tame pačiame domene
Neomia Pulse MFA parametrai ir aktyvinimas
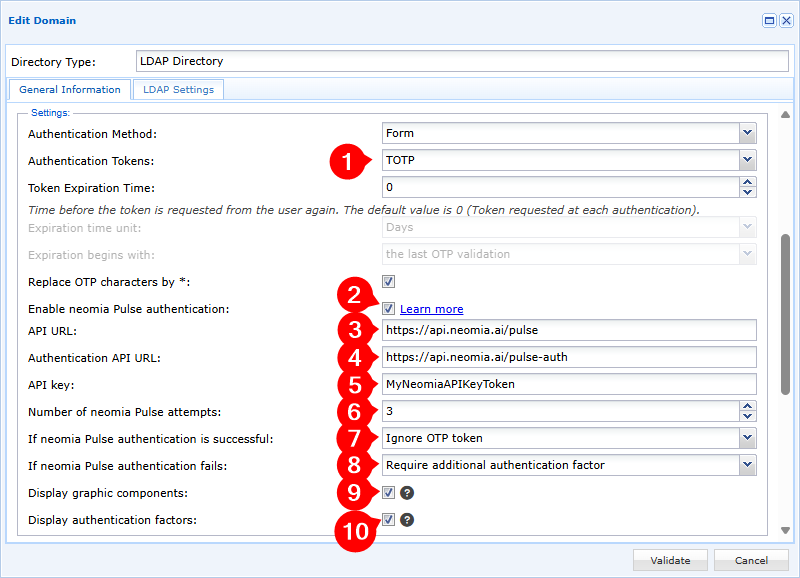
Norėdami įjungti Neomia Pulse MFA CyberElements Bastion, turite redaguoti autentifikavimo domeną ir:
-
Įjunkite bent vieną autentifikavimo tokeną autentifikavimo domene
-
Įjunkite parinktį Enable Neomia Pulse authentication
-
Nustatykite URL, skirtą prisijungti prie Neomia Pulse API; jį rasite Neomia Pulse Dashboard meniu
Management>Services. Numatytoji reikšmė yrahttps://api.neomia.ai/pulse -
Apibrėžkite URL, skirtą prisijungti prie Neomia Pulse autentifikavimo API; jį rasite Neomia Pulse Dashboard meniu
Management>Services. Numatytoji reikšmė yrahttps://api.neomia.ai/pulse-auth -
Įveskite savo API raktą; jį rasite Neomia Pulse Dashboard meniu
Management>Services. -
Nurodykite, kiek elgsenos identifikavimo bandymų bus taikoma vartotojui;
0reiškia, kad bandymų skaičius neribojamas -
Sukonfigūruokite, kaip veikia autentifikavimas:
Ignore OTP token: jei Neomia Pulse MFA patvirtina vartotoją, jokio kito MFA neprašomaStrengthen the authentication with an additional factor: jei Neomia Pulse MFA patvirtina vartotoją, jis vis tiek turės patvirtinti vieną iš 1 veiksme sukonfigūruotų MFA
-
Sukonfigūruokite, kaip veikia autentifikavimas, jei Neomia Pulse nepavyksta patvirtinti vartotojo:
Block the user: vartotojo paskyra CyberElements Bastion nedelsiant užblokuojamaRequire an additional authentication factor: vartotojas vis tiek gali prisijungti prie CyberElements Bastion, jei patvirtina vieną iš 1 veiksme sukonfigūruotų MFA
-
Pasirinkite, ar rodyti grafinius komponentus analizuojant klavišų paspaudimus (įvedus žodžius):
Su grafiniais komponentais Be grafinių komponentų 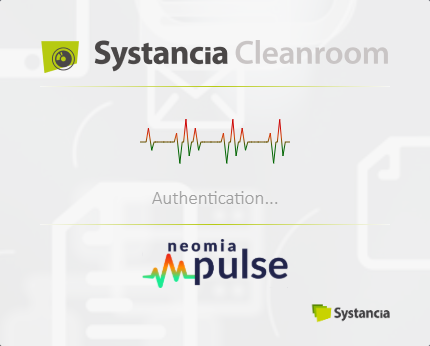
-
Pasirinkite, ar rodyti autentifikavimo veiksnius ir jų galiojimą autentifikavimui vartotojo portale (informacija matoma vartotojo portalo viršuje kairėje):
Su autentifikavimo veiksniais Be autentifikavimo veiksnių Neomia Pulse patvirtino, bet dar reikia patvirtinti papildomą MFA: 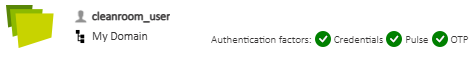
Neomia Pulse nepatvirtino, bet papildomas MFA patvirtintas: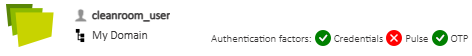
Patvirtinta tik per Neomia Pulse: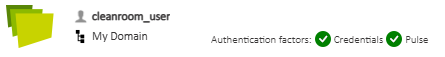
Daugiau informacijos
Daugiau informacijos apie Neomia Pulse rasite jo dokumentacijos svetainėje: Neomia Pulse Documentation