Divfaktoru autentifikācijas iestatīšana ar uzvedības biometriju, izmantojot Neomia Pulse
Šajā rakstā ir aprakstīta uz mākslīgo intelektu balstītas MFA Neomia Pulse konfigurēšanas un aktivizēšanas procedūra.
Tam nav nepieciešamas nekādas papildu ierīces: lietotājs tiek identificēts pēc rakstīšanas veida uz tastatūras.
Priekšnosacījumi
Lai nodrošinātu Neomia Pulse MFA darbību, nepieciešami tikai četri priekšnosacījumi:
- Izgūstiet savu Neomia Pulse API atslēgu CyberElements Bastion vajadzībām
- Atveriet
TCP 443piekļuvi starp Mediation Controller serveriem unapi.neomia.ai - Izmantojiet lietotāju autentifikācijas domēnus ar tipu
localvaiLDAP, jo platformā CyberElements Bastion Neomia Pulse nevar izmantot ar domēniem, kuru tips iranonymevaiSAML - Lietojiet tajā pašā domēnā citu MFA veidu (OTP, TOTP vai Radius)
Neomia Pulse MFA iestatījumi un aktivizēšana
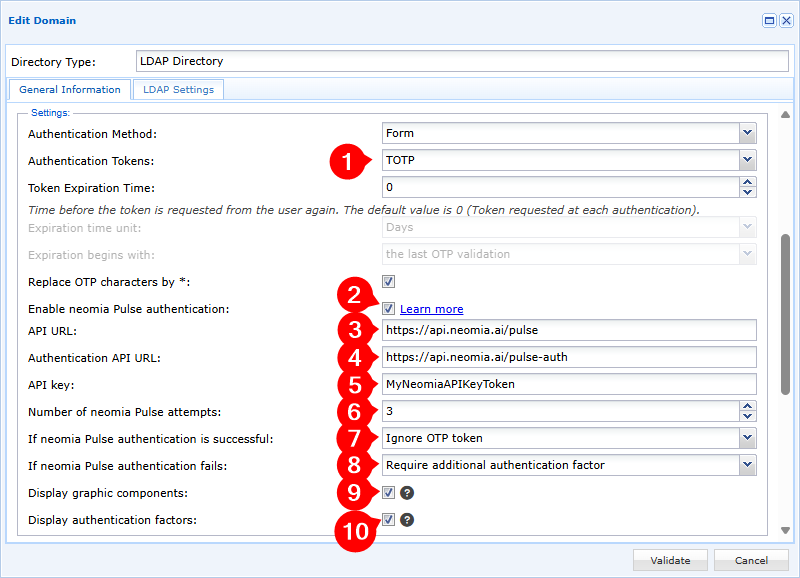
Lai iespējotu Neomia Pulse MFA platformā CyberElements Bastion, ir jārediģē autentifikācijas domēns un:
-
Iespējojiet autentifikācijas domēnā vismaz vienu autentifikācijas marķieri
-
Iespējojiet opciju Enable Neomia Pulse authentication
-
Iestatiet URL savienojumam ar Neomia Pulse API, ko var atrast Neomia Pulse Dashboard sadaļā
Management>Services. Noklusējuma vērtība irhttps://api.neomia.ai/pulse -
Definējiet URL savienojumam ar Neomia Pulse autentifikācijas API, ko var atrast Neomia Pulse Dashboard sadaļā
Management>Services. Noklusējuma vērtība irhttps://api.neomia.ai/pulse-auth -
Ievadiet savu API atslēgu, ko var atrast Neomia Pulse Dashboard sadaļā
Management>Services. -
Norādiet uzvedības identifikācijas mēģinājumu skaitu, kas tiks piemērots lietotājam;
0nozīmē, ka mēģinājumu skaits būs neierobežots -
Konfigurējiet, kā darbojas autentifikācija:
Ignore OTP token: ja Neomia Pulse MFA apstiprina lietotāju, cita MFA netiek pieprasītaStrengthen the authentication with an additional factor: ja Neomia Pulse MFA apstiprina lietotāju, lietotājam tomēr būs jāapstiprina viena no 1. darbībā konfigurētajām MFA
-
Konfigurējiet, kā darbojas autentifikācija, ja Neomia Pulse neizdodas validēt lietotāju:
Block the user: lietotāja konts platformā CyberElements Bastion tiek nekavējoties bloķētsRequire an additional authentication factor: lietotājs joprojām var pieteikties CyberElements Bastion, ja validē kādu no 1. darbībā konfigurētajām MFA
-
Izvēlieties, vai rādīt grafiskos komponentus, analizējot taustiņsitienus (pēc vārdu ievadīšanas):
Ar grafiskajiem komponentiem Bez grafiskajiem komponentiem 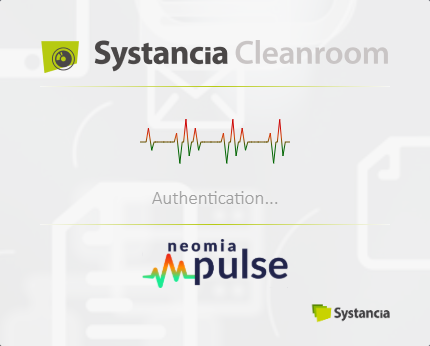
-
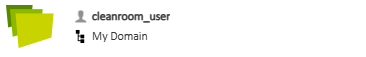
Izvēlieties, vai rādīt autentifikācijas faktorus un to derīgumu autentifikācijai lietotāju portālā (informācija redzama lietotāju portāla augšējā kreisajā stūrī):
Ar autentifikācijas faktoriem Bez autentifikācijas faktoriem Gadījums, kad Neomia Pulse validē, bet ir jāvalidē papildu MFA: 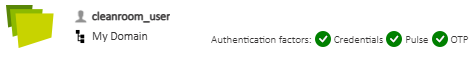
Gadījums, kad Neomia Pulse nevalidē, bet papildu MFA ir validēta: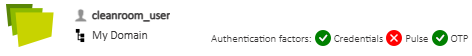
Gadījums, kad validē tikai Neomia Pulse: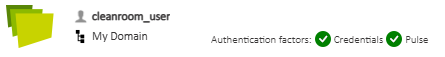
Papildinformācija
Papildinformācija par Neomia Pulse ir pieejama tā dokumentācijas vietnē: Neomia Pulse Documentation