Mediation Controller serveru instalēšana
Piezīme
Atgādinām, ka Debian datoros pārslēgšanās uz root jāveic ar tālāk norādīto komandu:
1 | |
Šajā lapā sniegtie norādījumi ir jāatkārto abos Mediation Controller serveros, sākot ar serveri MASTER.
Ja starp serveriem MASTER un SLAVE ir atšķirības, tās tiks izceltas. Ja tas nav minēts, norādījumi attiecas gan uz serveri MASTER, gan uz serveri SLAVE.
Spoguļa un nepieciešamo rīku lejupielāde
CyberElements Cleanroom 4.6 spoguli un Systancia krātuves paraksta atslēgu var lejupielādēt, izmantojot šo saiti (nepieciešams izveidot klienta kontu): Systancia Marketplace
Papildus spogulim un atslēgai jaunināšanas procesam būs nepieciešami trešo pušu rīki:
- SSH klients (operētājsistēmā Windows varat izmantot PuTTY)
- SCP klients (operētājsistēmā Windows var izmantot rīkus WinSCP vai FileZilla)
Izmantojiet SSH klientu, lai attālināti izveidotu savienojumu ar savu serveri.
Izmantojiet SCP klientu, lai pārsūtītu failus uz savu attālo datoru.
Sagatavošanās instalēšanai
Tīkla konfigurācija
Instalējiet pakotni resolvconf, lai varētu lietot DNS konfigurāciju, kas norādīta konfigurācijas failā, kurš drīzumā tiks modificēts:
1 | |
Mediation Controller ir obligāti jākonfigurē statiska tīkla adrese. Lai to izdarītu, vispirms jāiegūst jūsu datora tīkla saskarnes nosaukums. Izpildiet tālāk norādīto komandu kā root:
1 | |
Šī komanda parāda tīkla saskarnes nosaukumu, tās statusu un saskarnei piešķirtās IP adreses.
Piemērs
Pēc komandas izpildes tiek parādīta šāda izvade:
1 | |
Tīkla saskarnes nosaukums ir ens192.
Kad tīkla saskarnes nosaukums ir iegūts, var rediģēt datora tīkla konfigurāciju.
Rediģējiet failu /etc/network/interfaces, lai to mainītu atbilstoši šai veidnei:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Kur:
INTERFACE_NAMEjāaizstāj ar iepriekš iegūto tīkla saskarnes nosaukumu.RIP_MED_WEB_MASTERjāaizstāj ar servera galveno reālo IP adresi, caur kuru būs pieejamas tīmekļa konsoles.NETMASKjāaizstāj ar IP adresei atbilstošo tīkla masku.NETWORK_GATEWAYjāaizstāj ar tīkla noklusējuma vārteju.IP_DNSjāaizstāj ar DNS servera IP adresi. Ja jākonfigurē vairāki serveri (ne vairāk kā 3), atdaliet tos ar atstarpi.DNS_SUFFIXjāaizstāj ar izmantojamo DNS sufiksu. Ja sufikss nav jānorāda, izdzēsiet šo rindu.RIP_MED_SSL_MASTERjāaizstāj ar servera sekundāro reālo IP adresi. Caur šo IP adresi būs pieejams SSL Router.
Piemērs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Visbeidzot atliek tikai restartēt pakalpojumu networking, lai ielādētu jauno tīkla konfigurāciju:
1 | |
Mediation Controller ir obligāti jākonfigurē statiska tīkla adrese. Lai to izdarītu, vispirms jāiegūst jūsu datora tīkla saskarnes nosaukums. Izpildiet tālāk norādīto komandu kā root:
1 | |
Šī komanda parāda tīkla saskarnes nosaukumu, tās statusu un saskarnei piešķirtās IP adreses.
Piemērs
Pēc komandas izpildes tiek parādīta šāda izvade:
1 | |
Tīkla saskarnes nosaukums ir ens192.
Kad tīkla saskarnes nosaukums ir iegūts, var rediģēt datora tīkla konfigurāciju.
Rediģējiet failu /etc/network/interfaces, lai to mainītu atbilstoši šai veidnei:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Kur:
INTERFACE_NAMEjāaizstāj ar iepriekš iegūto tīkla saskarnes nosaukumu.RIP_MED_WEB_SLAVEjāaizstāj ar servera galveno reālo IP adresi, caur kuru būs pieejamas tīmekļa konsoles.NETMASKjāaizstāj ar IP adresei atbilstošo tīkla masku.NETWORK_GATEWAYjāaizstāj ar tīkla noklusējuma vārteju.IP_DNSjāaizstāj ar DNS servera IP adresi. Ja jākonfigurē vairāki serveri (ne vairāk kā 3), atdaliet tos ar atstarpi.DNS_SUFFIXjāaizstāj ar izmantojamo DNS sufiksu. Ja sufikss nav jānorāda, izdzēsiet šo rindu.RIP_MED_SSL_SLAVEjāaizstāj ar servera sekundāro reālo IP adresi. Caur šo IP adresi būs pieejams SSL Router.
Piemērs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Visbeidzot atliek tikai restartēt pakalpojumu networking, lai ielādētu jauno tīkla konfigurāciju:
1 | |
Atlicis pēdējais solis: modificējiet datora iekšējo nosaukumu izšķiršanu tā, lai datora nosaukums tiktu izšķirts uz tā faktisko primāro IP adresi (kas atbilst RIP_MED_WEB_MASTER vai RIP_MED_WEB_SLAVE).
Lai to izdarītu, rediģējiet failu /etc/hosts un aizstājiet 127.0.1.1 ar RIP_MED_WEB_MASTER vai RIP_MED_WEB_SLAVE atkarībā no Mediation Controller servera.
Piemērs
Mediation Controller serverim, kura faktiskā tīmekļa IP adrese ir 10.0.10.10 un kura nosaukums ir mediation-controller.domain.local, failam /etc/hosts būs šāda vērtība:
1 2 | |
Uzmanību!
Nepareiza faila konfigurācija var izraisīt kļūdu, instalējot pakotni collectd.
Pakotņu pārvaldnieka APT konfigurēšana
Augšupielādējiet no Systancia Marketplace lejupielādētos failus servera direktorijā /tmp/, izmantojot SCP klientu:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Piesakieties serverī kā root un pēc tam izpildiet tālāk norādītās komandas, lai izpakotu Systancia krātuvi, konfigurētu tās izmantošanu APT un to autentificētu.
1 2 3 4 5 | |
Mēs stingri iesakām atspējot nevajadzīgu pakotņu instalēšanu, izpildot apt komandas. Lai to izdarītu, izpildiet šādu komandu:
1 | |
Lokāles en_US.utf8 esamības pārbaude
Mediation Controller servera instalēšanai ir jāģenerē lokāles en_US.utf8.
Lai pārbaudītu, vai tās serverī jau ir ģenerētas, izpildiet šādu komandu kā root:
1 | |
Ja komandas izvadē ir redzams en_US.utf8, pārejiet pie nākamās darbības — GRUB konfigurēšanas.
Pretējā gadījumā izpildiet šādas komandas, lai pievienotu šo lokāli datoram:
1 2 | |
Sāknēšanas programmas GRUB konfigurēšana
Kad šīs komandas ir izpildītas, jums jārestartē dators pēc iestatījuma lietošanas sāknēšanas programmā GRUB:
1 2 3 | |
CyberElements Bastion Mediation Controller servera instalēšana
Pamatkomponentu instalēšana
Sāciet komponentu instalēšanu, izpildot tālāk norādīto komandu kā root:
1 | |
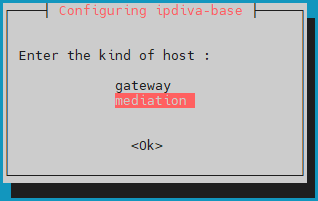
Pēc visu atkarību lejupielādes tiks atvērts logs, kurā jums tiks lūgts atlasīt servera tipu. Atlasiet mediation:
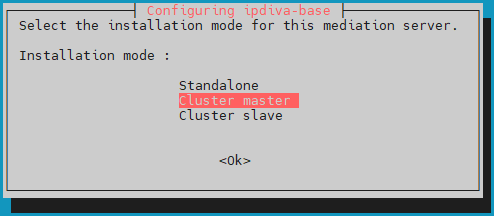
Pēc tam atlasiet instalēšanas režīmu lbMaster:
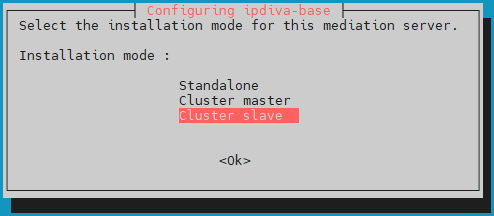
Pēc tam atlasiet instalēšanas režīmu lbSlave:
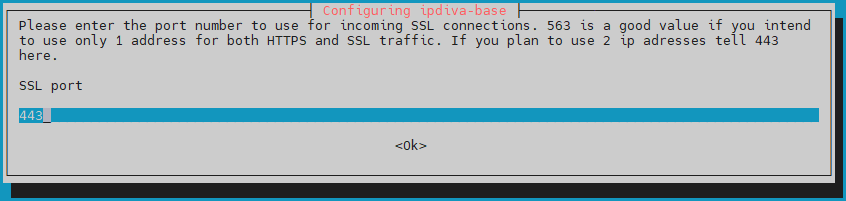
Pēc tam jums būs jāievada ports, kurā klausīsies komponents SSL Router. Parasti šis klausīšanās ports ir 443, taču var izmantot arī portu 8443, ja Mediation Controller serveris izmanto tikai vienu IP adresi:
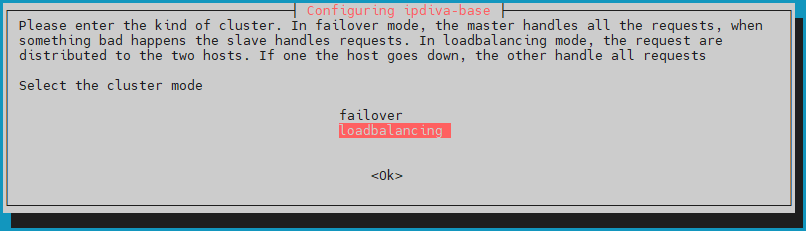
Pēc tam iestatiet klastera režīmu uz loadbalancing, lai lietotāju slodze tiktu sadalīta starp abiem Mediation Controller serveriem:
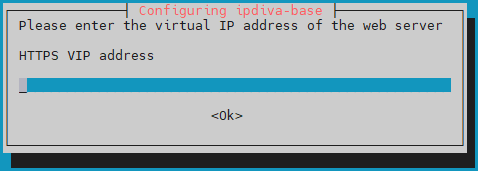
Norādiet klastera virtuālo tīmekļa IP adresi VIP_MED_WEB:
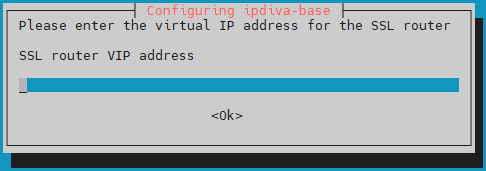
Ievadiet klastera virtuālo SSL IP adresi VIP_MED_SSL:
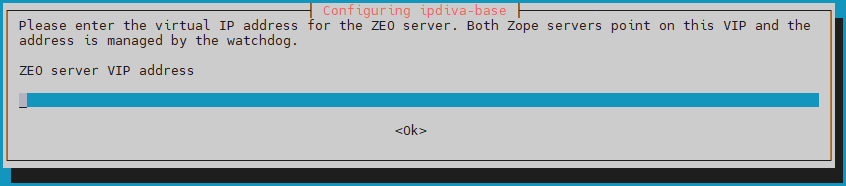
Ievadiet klastera konfigurācijas datu bāzes virtuālo IP adresi VIP_MED_ZEO:
Ievadiet Mediation Controller MASTER reālo tīmekļa IP adresi RIP_MED_WEB_MASTER:
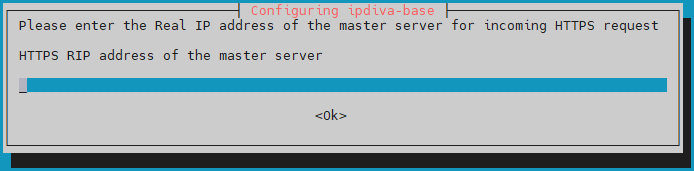
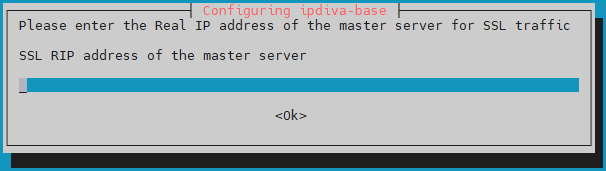
Ievadiet Mediation Controller MASTER reālo SSL IP adresi RIP_MED_SSL_MASTER:
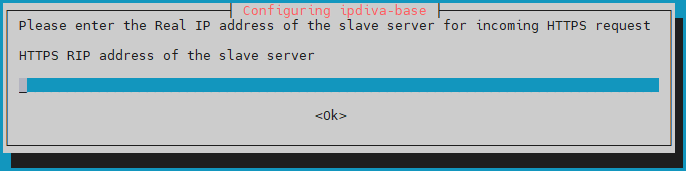
Ievadiet Mediation Controller SLAVE reālo tīmekļa IP adresi RIP_MED_WEB_SLAVE:
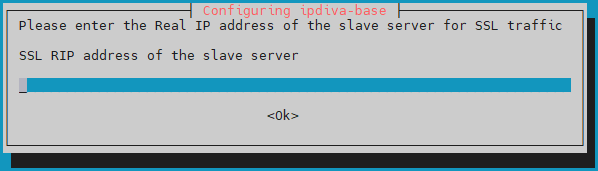
Visbeidzot ievadiet Mediation Controller SLAVE reālo SSL IP adresi RIP_MED_SSL_SLAVE:
Kā rīkoties kļūdas gadījumā?
Ja ievadītajā informācijā ir kļūda, turpiniet pakotnes ipdiva-base instalēšanu un pēc tam izmantojiet tālāk norādīto komandu, lai atkārtoti konfigurētu serveri:
1 | |
Klastera komponentu instalēšana
Pēc pamatkomponentu instalēšanas Mediation Controller serveros ir jāinstalē klastera komponenti:
1 | |
Pēc komponentu instalēšanas ir nepieciešama restartēšana:
1 | |
Klastera konfigurēšana
CyberElements Gate konsoles /mediation/system paroles maiņa
Šajā instalēšanas posmā ir pieejama jauna administrēšanas saskarne: Mainīt paroli
Licenču un sertifikātu lietošana
Joprojām konsolē /mediation/system jums būs jāievada Mediation Controller servera sertifikāti un licences.
Uzmanību!
SSL Router licence un sertifikāts ir specifiski MASTER vai SLAVE Mediation Controller serverim.
Nepareizas licences vai sertifikāta konfigurēšana vēlāk izraisīs darbības traucējumus.
Lietojiet komponenta SSL Router licenci un sertifikātu: 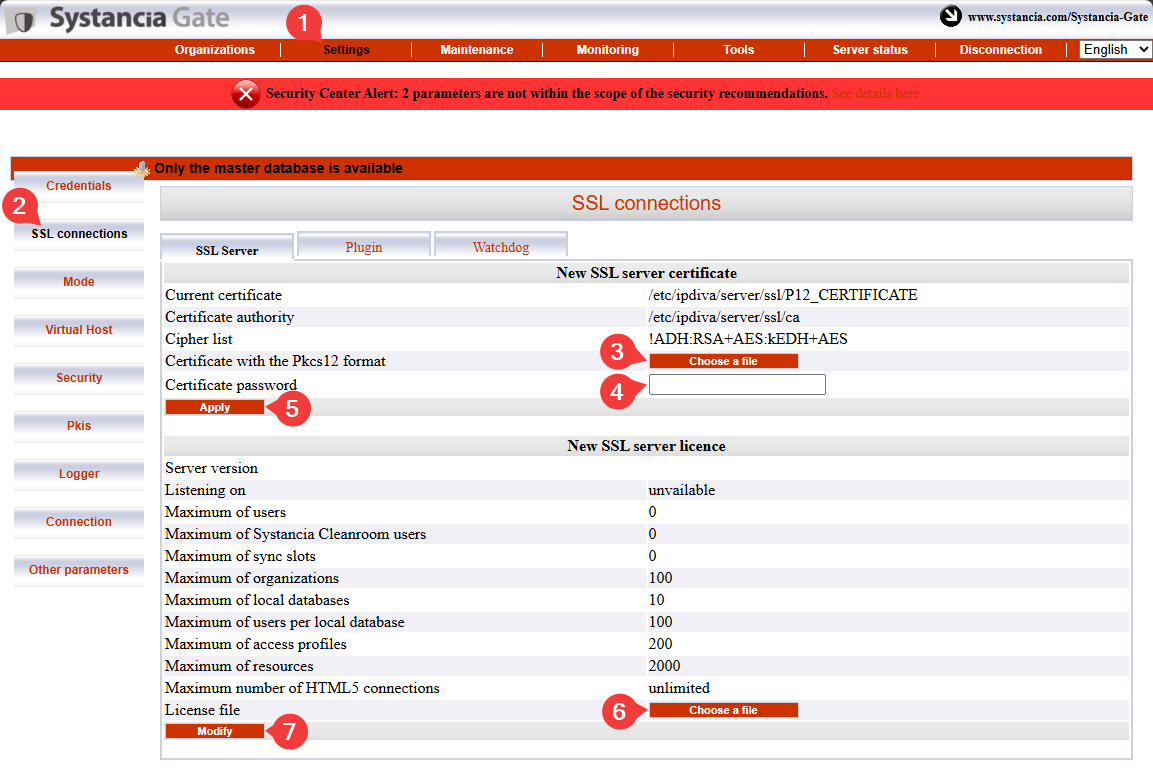
- Noklikšķiniet uz cilnes
Settings. - Izvēlnē atlasiet
SSL Connections. - Sameklējiet SSL Router sertifikātu.
- Ievadiet SSL Router sertifikāta paroli.
- Noklikšķiniet uz
Apply, lai lietotu sertifikātu komponentam SSL Router. - Atlasiet servera licences failu.
- Noklikšķiniet uz
Modify, lai lietotu servera licenci.
Pēc tam ievadiet CyberElements Bastion klienta sertifikāta informāciju: 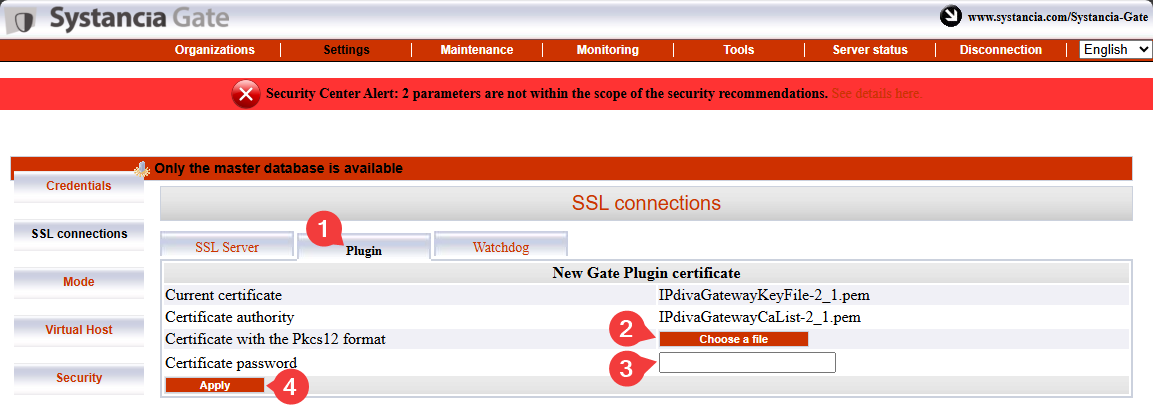
- Atlasiet cilni
Plugin. - Sameklējiet CyberElements Bastion klienta sertifikātu.
- Ievadiet sertifikāta paroli.
- Noklikšķiniet uz
Apply, lai lietotu sertifikātu.
Vēl jāievada Watchdog sertifikāta informācija: 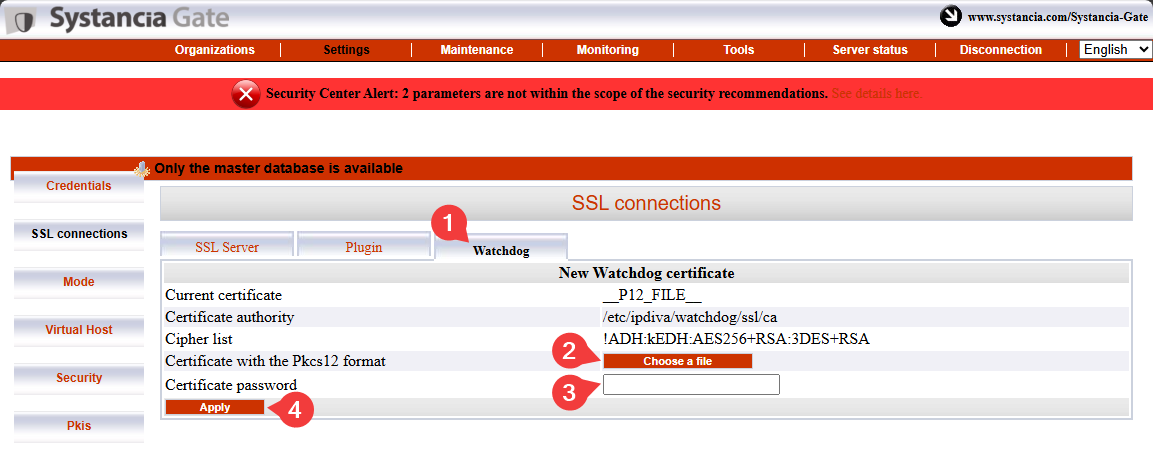
- Atlasiet cilni
Watchdog - Sameklējiet Watchdog sertifikātu.
- Ievadiet sertifikāta paroli.
- Noklikšķiniet uz
Apply, lai lietotu sertifikātu.
Lai šīs izmaiņas stātos spēkā, jārestartē SSL Router un Watchdog: 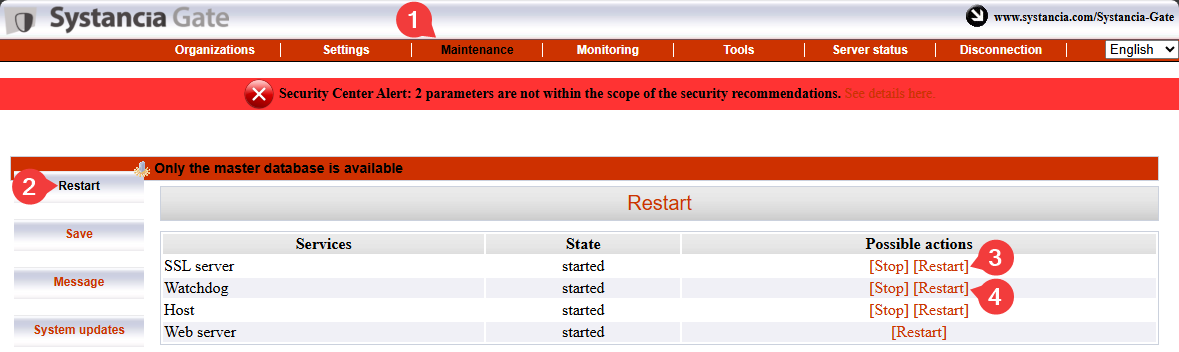
Mediation Controller serveru pairing
Uzmanību!
Šajā brīdī abiem Mediation Controller serveriem jābūt konfigurētiem līdz licenču un sertifikātu lietošanai.
Ja SLAVE Mediation Controller serveris vēl nav konfigurēts, konfigurējiet to, sākot no šīs dokumentācijas sākuma.
Mediation Controller serveru pairing solis izveidos uzticamības saiti starp abiem serveriem un inicializēs klastera darbību.
SLAVE Mediation Controller serverī
Izpildiet tālāk norādīto komandu kā root, lai nosūtītu pairing pieprasījumu MASTER Mediation Controller serverim:
1 | |
Aizstājiet RIP_MED_WEB_MASTER ar attiecīgo IP adresi.
Piemērs
Ja RIP_MED_WEB_MASTER ir vienāds ar 10.0.10.10, jāievada šāda komanda:
1 | |
MASTER Mediation Controller serverī
Izpildiet tālāk norādīto komandu kā root, lai pārbaudītu gaidošos pairing pieprasījumus un iegūtu pieprasījuma ID:
1 | |
Pēc tam izpildiet tālāk norādīto komandu, lai pieņemtu pairing pieprasījumu, aizstājot ID ar iepriekšējā komandā iegūto ID:
1 | |
Piemērs
Ja komandas hostManagerCtl getPendingRequests atgrieztā vērtība ir šāda:
1 2 3 | |
Tad komanda pairing pieprasījuma pieņemšanai ir šāda:
1 | |
Lai pārbaudītu sasaisti, izmantojiet tālāk norādīto komandu Mediation Controller serverī (MASTER vai SLAVE):
1 | |
Rezultāts atšķirsies atkarībā no servera, kurā komanda tiek izpildīta:
Paredzamais rezultāts MASTER Mediation Controller serverī ir šāds:
1 | |
Piemērs
1 | |
Paredzamais rezultāts SLAVE Mediation Controller serverī ir šāds:
1 | |
Piemērs
1 | |
SLAVE Mediation Controller serverī
Bootstrap statusu varat pārbaudīt no SLAVE servera, izmantojot šādu komandu:
1 | |
Klasteris, kuram nav sinhronizācijas problēmu, atgriezīs vērtību 0.
Lai sinhronizētu abu Mediation Controller koplietoto noslēpumu, nepieciešama pēdējā komandu sērija, atkal SLAVE serverī:
1 2 | |
Starpserveru saites aktivizēšana
Kāds ir starpserveru savienojuma mērķis?
Tas ir īpašs klastera darbības savienojums, kas ļauj Mediation Controller serverim maršrutēt datplūsmu uz citu Mediation Controller serveri gadījumos, kad mērķa Edge Gateway nav savienots ar pirmo serveri, bet tikai ar otro.
Piemēram, ja MASTER Mediation Controller serveris vairs nav savienots ar Edge Gateway, tas var izmantot starpserveru saiti, lai sasniegtu Edge Gateway caur SLAVE Mediation Controller serveri.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Savienojums zaudēts| GW(Edge Gateway)
MASTER --> |Starpserveru savienojums| SLAVE(Mediation Controller<br/>SLAVE) --> GWMASTER Mediation Controller serverī
Rediģējiet failu /etc/ipdiva/server/remoteServers.xml, lai norādītu starpserveru sertifikāta CN:
1 2 3 4 5 6 7 8 9 | |
Aizstājiet SLAVECN ar starpserveru savienojumam paredzētā sertifikāta CN.
Ja nezināt starpserveru sertifikāta CN, var ievadīt rakstzīmi * (ieteicams šaubu gadījumā):
1 2 3 4 5 6 7 8 9 | |
Piemērs
Ņemot vērā šādu informāciju:
- Starpserveru sertifikāta CN:
my-interserver-cert
Mediation Controller MASTER servera fails /etc/ipdiva/server/remoteServers.xml būtu jāaizpilda šādi:
1 2 3 4 5 6 7 8 9 | |
Pilns fails
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
SLAVE Mediation Controller serverī
Nosūtiet starpserveru sertifikātu uz SLAVE Mediation Controller direktoriju /tmp/.
Pēc tam izpildiet tālāk norādītās komandas kā root, lai to pārvietotu uz mērķa direktoriju ar atbilstošām atļaujām:
1 2 3 | |
Pēc tam rediģējiet failu /etc/ipdiva/server/remoteServers.xml, lai tagam <remoteConfig> pievienotu šādu saturu (veco tagu <localCluster> var pilnībā izdzēst):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Aizstājiet:
MASTERCN: norādietMASTERMediation Controller SSL Router sertifikāta CN, kas parasti irRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: atbilstMASTERMediation Controller sekundārajai IP adresei.PORT_RIP_MED_SSL_MASTER: tas ir ports, kurā klausāsMASTERMediation Controller SSL Router; parasti tas ir443.INTERSERVER.P12: starpserveru savienojumam paredzētā sertifikāta nosaukums.PASSWORD: starpserveru sertifikāta parole.
Piemērs
Ņemot vērā šādu informāciju:
- Starpserveru sertifikāta nosaukums:
my-interserver-cert.p12 - Starpserveru sertifikāta parole:
MySecurePassword - Mediation Controller
MASTERRIP SSL:10.0.10.11 - Mediation Controller
MASTERSSL RIP ports:443 - Mediation Controller
MASTERsertifikāta CN:10.0.10.11
Mediation Controller SLAVE servera fails /etc/ipdiva/server/remoteServers.xml būtu jāaizpilda šādi:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Pilns fails
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Mainiet SLAVE SSL Router konfigurāciju, izpildot šādu komandu:
1 | |
MASTER un SLAVE Mediation Controller serveros
Restartējiet SSL Router, lai lietotu starpserveru saites iestatījumus:
1 | |
Lai pārliecinātos, ka starpserveru saite darbojas pareizi, tālāk norādītajai komandai jāatgriež rezultāts:
1 | |
Iepriekšējai komandai jāizveido žurnāla ieraksts ar šādu saturu: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Ja šāds žurnāla ieraksts netiek parādīts, pārbaudiet šajā nodaļā iestatīto konfigurāciju.
MASTER Mediation Controller tīmekļa konsolē /mediation/system
Iespējojiet starpserveru savienojumu starp abiem Mediation Controller, rediģējot SSL virtuālo resursdatoru default: 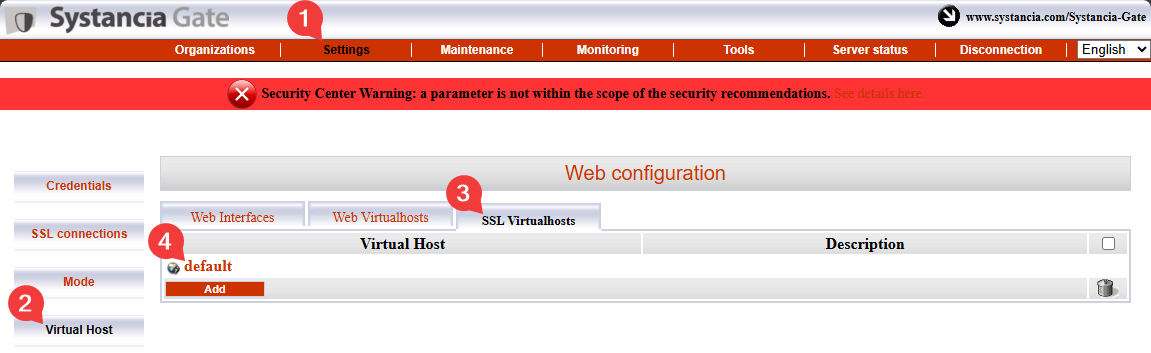
Aizpildiet laukus atbilstoši tālāk sniegtajiem norādījumiem un iespējojiet starpserveru sasaistes funkciju, atzīmējot izvēles rūtiņu Is cross-server linking configured?: 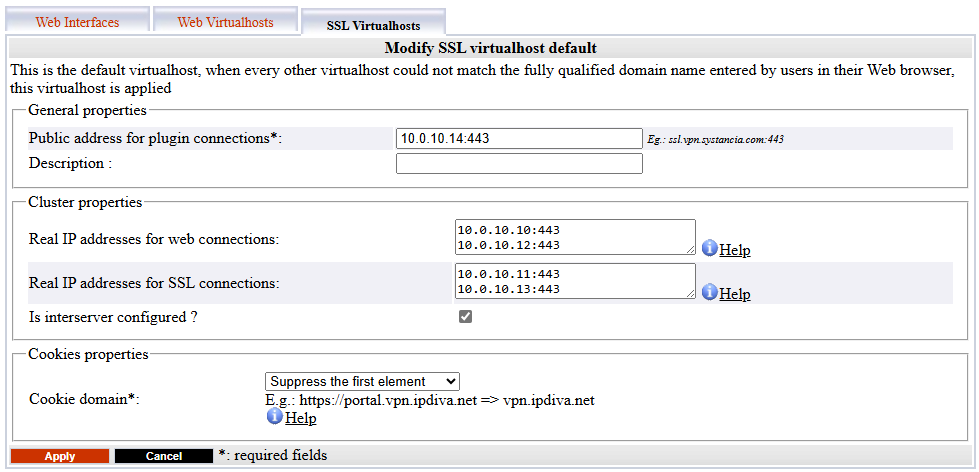
Public address for plugin connections: atbilstVIP_MED_SSL, kam seko tās klausīšanās ports (parasti443).Actual public IP addresses for web connections: atbilst reālo tīmekļa IP adrešu pārim (RIP_MED_WEB_MASTERunRIP_MED_WEB_SLAVE) ar attiecīgajiem portiem, pa vienai rindai katram IP adreses un porta pārim.Actual public IP addresses for SSL connections: atbilst reālo SSL IP adrešu pārim (RIP_MED_SSL_MASTERunRIP_MED_SSL_SLAVE) ar attiecīgajiem portiem, pa vienai rindai katram IP adreses un porta pārim.
Specifisku CyberElements Bastion komponentu instalēšana
Sāciet CyberElements Bastion komponentu instalēšanu Mediation Controller serveros, izmantojot šādu komandu:
1 | |
Lai pabeigtu instalēšanu, serveri ir jārestartē:
1 | |
Savienojuma izveide ar PostgreSQL datu bāzi
Lai darbotos, CyberElements Bastion ir nepieciešama ārēja PostgreSQL datu bāze (DB), kurā glabāt iestatījumus un dažādus konsoles /system žurnālus.
Ja DB ir tieši pieejama no Mediation Controller serveriem, pārejiet tieši uz DB inicializēšanas darbību.
Savienojuma izveide ar datu bāzi LAN tīklā
Lai iespējotu savienojumu ar datu bāzi, kas atrodas LAN tīklā, neatverot plūsmu no DMZ uz LAN, datu bāzes plūsma tiks novirzīta caur TLS tuneli starp Edge Gateway un Mediation Controller.
Lai to panāktu, ir jākonfigurē viens Edge Gateway (vai divi Edge Gateway), izmantojot pamatā esošo CyberElements Gate tehnoloģiju.
CyberElements Gate Edge Gateway deklarēšana
Lai to izdarītu, vispirms piesakieties CyberElements Gate konsolē /mediation/system.
Pēc tam atveriet izvēlni „Organizations“ un noklikšķiniet uz „Add“: 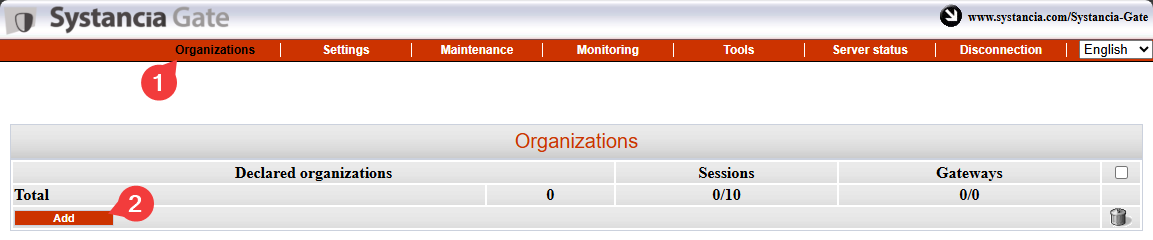
Ievadiet organizācijas nosaukumu, kam jāatšķiras no CyberElements Bastion piešķirtā nosaukuma (piemēram, tunnel), un norādiet vismaz vienu lietotāja sesijas licenci, kā arī konta admin paroli: 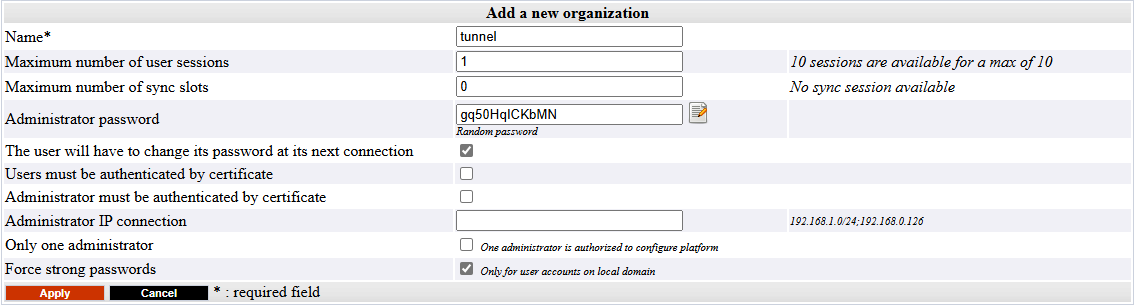
Piesakieties iepriekš izveidotās organizācijas administrēšanas saskarnē ar kontu admin, atverot /gate/admin: 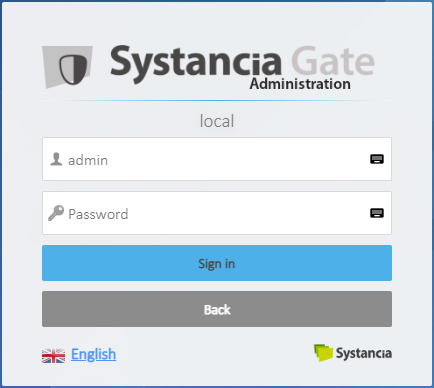
Pēc tam deklarējiet abas Edge Gateway vārtejas, kas tiks izmantotas tuneļa izveidei.
Kreisajā pusē novietojiet peles rādītāju virs Infrastructure, noklikšķiniet uz Gateways un pēc tam uz pogas Add: 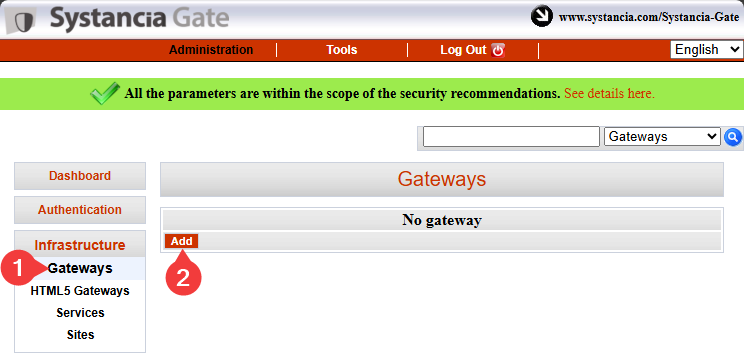
Ievadiet pirmās Edge Gateway vārtejas nosaukumu un apstipriniet ievadīto: 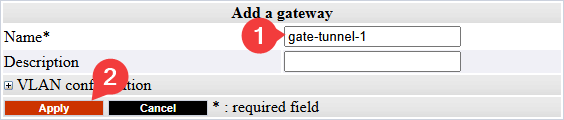
Informācija
Atgādinām, ka Edge Gateway vārtejas nosaukums ir saistīts ar sertifikātu, ko tā izmantos, lai autentificētos Mediation Controller komponentā SSL Router.
Šim nosaukumam ir šāda forma: <GW_NAME>@<ORGANIZATION_NAME>, kur <GW_NAME> atbilst Edge Gateway vārtejas nosaukumam un <ORGANIZATION_NAME> atbilst CyberElements Gate sistēmas konsolē izveidotās organizācijas nosaukumam.
Atkārtojiet Edge Gateway vārtejas deklarēšanas soli otrajai Edge Gateway vārtejai.
Tuneļa savienojumi un iestatījumi Edge Gateway serveros
Informācija
Tālāk norādītās darbības var atkārtot abās Edge Gateway vārtejās, kas tiek izmantotas tunelim piekļuvei datu bāzei.
Priekšnosacījumi
Lai pabeigtu šo daļu, jums būs jāizmanto viens no šiem variantiem:
- Edge Gateway virtuālā ierīce, kurai veikta tikai sistēmas inicializācija.
- No nulles instalēta Edge Gateway vārteja ar instalētiem Edge Gateway komponentiem.
Vispirms izmantojiet tādu rīku kā WinSCP vai FileZilla, lai, izmantojot SCP, pārsūtītu savienojumam nepieciešamo sertifikātu uz Edge Gateway vārtejas direktoriju /tmp/.
Pēc tam izveidojiet savienojumu, izmantojot SSH, un pārslēdzieties uz root.
Lai savienotu Edge Gateway vārteju ar abiem Mediation Controller, jāizveido divas jaunas Edge Gateway instances: viena izveidos savienojumu ar MASTER Mediation Controller, bet otra — ar SLAVE Mediation Controller.
Lai tās izveidotu, izpildiet šādas komandas:
1 2 | |
Kopējiet sertifikāta failu direktorijos /etc/ipdiva/gateway-tunnel-master/ssl/ un /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Aizstājiet <CERT_NAME> ar tā sertifikāta nosaukumu, kas Edge Gateway vārtejai jāizmanto, lai izveidotu savienojumu ar Mediation Controller.
Konfigurējiet Edge Gateway instances, lai tās varētu izveidot savienojumu ar Mediation Controller serveriem.
Konfigurācijas atšķiras atkarībā no tā, ar kuru Mediation Controller jāsazinās. Veiciet abus iestatījumus:
Rediģējiet failu /etc/ipdiva/gateway-tunnel-master/gateway.xml un papildiniet to ar šādu informāciju (vairākas daļas ir izlaistas un apzīmētas ar […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Aizstājiet šādus elementus:
@SERVER@: jāaizstāj ar adresiRIP_MED_SSL_MASTER@SERVERPORT@: jāaizstāj ar SSL Router klausīšanās portu, parasti443keyfile.pem: jāaizstāj ar sertifikāta faila nosaukumuPASSWORD: jāaizstāj ar sertifikāta paroli@RPC_PORT@: jāaizstāj ar portu, kurā dators pašlaik neklausās; var izmantot portu9082
Piemērs
Ņemot vērā šādu informāciju:
RIP_MED_SSL_MASTERir vienāds ar:10.0.10.11- SSL Router klausīšanās ports:
443 - Sertifikāta faila nosaukums:
gate-tunnel.p12 - Sertifikāta parole:
Str0ngP@ssw0rd
Fails /etc/ipdiva/gateway-tunnel-master/gateway.xml būtu jākonfigurē šādi:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Pilns fails
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Rediģējiet failu /etc/ipdiva/gateway-tunnel-slave/gateway.xml un papildiniet to ar šādu informāciju (vairākas daļas ir izlaistas un apzīmētas ar […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Aizstājiet šādus elementus:
@SERVER@: jāaizstāj ar adresiRIP_MED_SSL_SLAVE@SERVERPORT@: jāaizstāj ar SSL Router klausīšanās portu, parasti443keyfile.pem: jāaizstāj ar sertifikāta faila nosaukumuPASSWORD: jāaizstāj ar sertifikāta paroli@RPC_PORT@: jāaizstāj ar portu, kas datorā pašlaik netiek izmantots; var izmantot portu9083
Piemērs
Ņemot vērā šādu informāciju:
RIP_MED_SSL_SLAVEir vienāds ar:10.0.10.13- SSL Router klausīšanās ports:
443 - Sertifikāta faila nosaukums:
gate-tunnel.p12 - Sertifikāta parole:
Str0ngP@ssw0rd
Fails /etc/ipdiva/gateway-tunnel-slave/gateway.xml būtu jākonfigurē šādi:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Pilns fails
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Tagad, kad instances ir konfigurētas savienojuma izveidei ar Mediation Controller serveriem, tās vēl jākonfigurē tā, lai tās novirzītu Mediation Controller savienojumu uz datu bāzi.
Lai to izdarītu, rediģējiet failu /etc/ipdiva/gateway-tunnel-master/services.xml un mainiet to šādi:
1 2 3 4 5 6 7 8 9 | |
Aizstājiet DB_SERVER ar DNS nosaukumu vai IP adresi, ko izmanto savienojumam ar datu bāzi, un DB_PORT — ar datu bāzes instances klausīšanās portu.
Atkārtojiet šos iestatījumus instancei, kas izveido savienojumu ar SLAVE Mediation Controller serveri, kopējot failu:
1 | |
Visbeidzot palaidiet Edge Gateway instances, lai tās izveidotu savienojumu ar Mediation Controller serveriem:
1 2 | |
Mediation Controller tuneļa konfigurēšana
Lai Mediation Controller serveri varētu izmantot tuneli, vēl jādeklarē tā esamība.
Lai to izdarītu, piesakieties Mediation Controller serveros kā root un rediģējiet failu /etc/ipdiva/server/services.xml, lai pievienotu šādu daļu (vairākas daļas ir izlaistas un apzīmētas ar […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Aizstājiet šādus elementus:
GW1_NAMEar pirmās Edge Gateway vārtejas nosaukumuGW2_NAMEar otrās Edge Gateway vārtejas nosaukumuORGANIZATION_NAMEar iepriekš izveidotās CyberElements Gate organizācijas nosaukumu
Piemērs
Ņemot vērā šādu informāciju:
- Edge Gateway 1 nosaukums:
gate-tunnel-1 - Edge Gateway 2 nosaukums:
gate-tunnel-2 - CyberElements Gate organizācijas nosaukums:
tunnel
Fails /etc/ipdiva/server/services.xml būtu jāaizpilda šādi:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Pilns fails
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
Lai lietotu jauno konfigurāciju, restartējiet SSL Router ar šādu komandu:
1 | |
Datu bāzes inicializēšana
Uzmanību!
Datu bāze default jāizveido, pirms CyberElements Bastion to inicializē (tā netiek izveidota automātiski).
Lai inicializētu PostgreSQL sistēmas konfigurācijas datu bāzi, vispirms Mediation Controller serveros jākonfigurē savienojuma iestatījumi.
Lai to izdarītu, abos serveros rediģējiet failu /etc/ipdiva/care/databasesettings.ini un pievienojiet šādus ierakstus:
2 3 4 5 6 7 8 9 | |
Aizstājiet šādus elementus:
DB_USERNAMEar lietotājvārdu, ko izmanto savienojumam ar datu bāzi.DB_PWDar tā lietotāja paroli, kurš piesakās.DB_HOSTar IP adresi vai DNS nosaukumu, ko izmanto savienojumam ar datu bāzi; ja tiek izmantots savienojums caur Edge Gateway vārtejām, jāievada127.0.0.1.DB_PORTar portu, ko izmanto savienojumam ar datu bāzes instanci; ja tiek izmantots savienojums caur Edge Gateway vārtejām, jāievada1432.
Datu bāzes inicializāciju var palaist ar šīm komandām, kas jāizpilda tikai vienā Mediation Controller:
1 2 | |
Pēc tam atliek tikai restartēt pakalpojumu apache2 abos Mediation Controller serveros, lai lietotu sistēmas datu bāzes inicializāciju:
1 | |
Draiveru instalēšana savienojumam ar Microsoft SQL datu bāzēm
Ja vēlaties izveidot savienojumu ar ārēju datu bāzi un tā ir Microsoft SQL Server datu bāze, jāinstalē papildu ODBC draiveri.
Ir pieejamas divas versijas: versija 17 un versija 18.
Versijas 18 draiveriem nepieciešams TLS savienojums
Lai izmantotu ODBC 18 draiverus, savienojumam jābūt šifrētam ar TLS. Lai to nodrošinātu, jums jākonfigurē MS SQL Server savienojumu šifrēšanai.
Pirms ODBC draiveru instalēšanas sākšanas jāinstalē sagatavošanai nepieciešamās pakotnes un pēc tam jāsagatavo Microsoft krātuve pakotņu instalēšanai:
1 2 3 4 | |
Pēc tam instalējiet draiverus atbilstoši atlasītajai versijai un konfigurējiet sistēmu komandas sqlcmd izmantošanai:
1 2 3 | |
1 2 3 | |
ODBC draiveri tagad ir pareizi instalēti.
Ja Mediation Controller serverim ir piekļuve MS SQL serverim, tālāk norādītajai komandai vajadzētu ļaut izveidot savienojumu ar attālo serveri:
1 | |
Kur:
SERVERjāaizstāj ar MS SQL servera DNS nosaukumu vai IP adresi.INSTANCE_NAMEjāaizstāj ar tās instances nosaukumu, ar kuru jāizveido savienojums; ja tas nav nepieciešams, noņemiet arī rakstzīmi \.PORTjāaizstāj ar MS SQL datu bāzes instances savienojuma portu.USERjāaizstāj ar lietotājvārdu savienojuma izveidei.
Piemēri
Pieņemsim, ka Mediation Controller serverim ir piekļuve MS SQL datu bāzes serverim, izmantojot IP adresi 10.0.10.100, instance, kurai jāpiekļūst, klausās portā 1433 un piekļuves konts ir sql-user. Tad savienojuma komanda ir šāda:
1 | |
Ja būtu jānorāda savienojuma instance ar nosaukumu MSSQLINSTANCE, komanda būtu jāmaina šādi:
1 | |
NTP laika servera konfigurēšana
Lai sistēmas pulkstenis vienmēr būtu aktuāls, ieteicams iestatīt laika serveri. Nepieciešamās darbības ir aprakstītas NTP konfigurācijas lapā.
CyberElements Bastion sākotnējās konfigurācijas
Piekļuves autorizācija tīmekļa saskarnēm ar virtuālo IP adresi
Pēc noklusējuma nav atļauts izveidot savienojumu ar produkta CyberElements Bastion tīmekļa saskarnēm, izmantojot virtuālo IP adresi VIP_MED_WEB.
Lai pievienotu autorizāciju, izpildiet Mediation Controller serveros kā root šādas komandas:
1 2 | |
Aizstājiet IP ar IP adresi, kas atbilst VIP_MED_WEB.
Sākotnējās konfigurācijas
Šajā posmā Mediation Controller serveri ir instalēti, taču vēl ir jāveic vairākas darbības:
-
Mainiet noklusējuma paroles
Mainiet sistēmas konsoļu noklusējuma paroles.
-
Instalējiet sertifikātus un licences
Lai Mediation Controller darbotos, tam ir nepieciešami dažādi sertifikāti un licence.
Tikai CyberElements Bastion klienta sertifikāts ir atkārtoti jādeklarē abos Mediation Controller serveros (izmantojiet RIPRIP_MED_WEB_MASTERunRIP_MED_WEB_SLAVE). -
Konfigurējiet tīmekļa sertifikātu
Konfigurējiet tīmekļa sertifikātu, kas tiek izmantots savienojumam ar tīmekļa saskarnēm
-
Deklarējiet DNS nosaukumu
Pievienojiet DNS nosaukumu, kuram ir atļauts izveidot savienojumu ar tīmekļa saskarnēm.
-
Konfigurējiet organizāciju
Konfigurējiet CyberElements Bastion organizāciju.
-
Deklarējiet Edge Gateway
Deklarējiet vienu vai vairākus instalējamos Edge Gateway vai HTML5 Gateway.
-
Izveidojiet loģisko site
Izveidojiet un konfigurējiet loģisko site, kas apvieno Edge Gateway un HTML5 Gateway, kuri var piekļūt lokālajiem resursiem.
-
Instalējiet Edge Gateway
Instalējiet un konfigurējiet jaunu Edge Gateway ar tikko instalētajiem Mediation Controller serveriem.
Tiks konfigurēta arī HTML5 Gateway instance.