Keeper Enterprise Password Management (Keeper EPM)
Priekšnosacījumi
Lai CyberElements Bastion varētu sazināties ar Keeper EPM, izmantojot tā API, jums ir jābūt Keeper Secrets Manager (KSM) licencei un tā jāpiešķir pakalpojuma kontam.
Licences piešķiršana ir aprakstīta KSM darba sākšanas rokasgrāmatā: KSM Getting Started Guide
CyberElements Bastion platformā pārliecinieties, vai Mediation Controller serverim(-iem) ir piekļuve Keeper EPM serveriem atkarībā no atrašanās vietas, kur tiek glabāti akreditācijas dati:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Konfigurācija
KSM piekļuves marķiera izveide
Pirms KSM savienojuma izveides jums ir jāģenerē KSM piekļuves marķieris.
Brīdinājums!
KSM marķieri nodrošina piekļuvi akreditācijas datiem, kas ietverti vienā mapē „Shared folder“. Ja jūsu konti neatrodas šāda veida mapē, tie būs jāpārvieto.
Lai izveidotu KSM piekļuves marķieri, piesakieties Keeper EPM seifā ar pakalpojuma kontu un veiciet tālāk norādītās darbības:
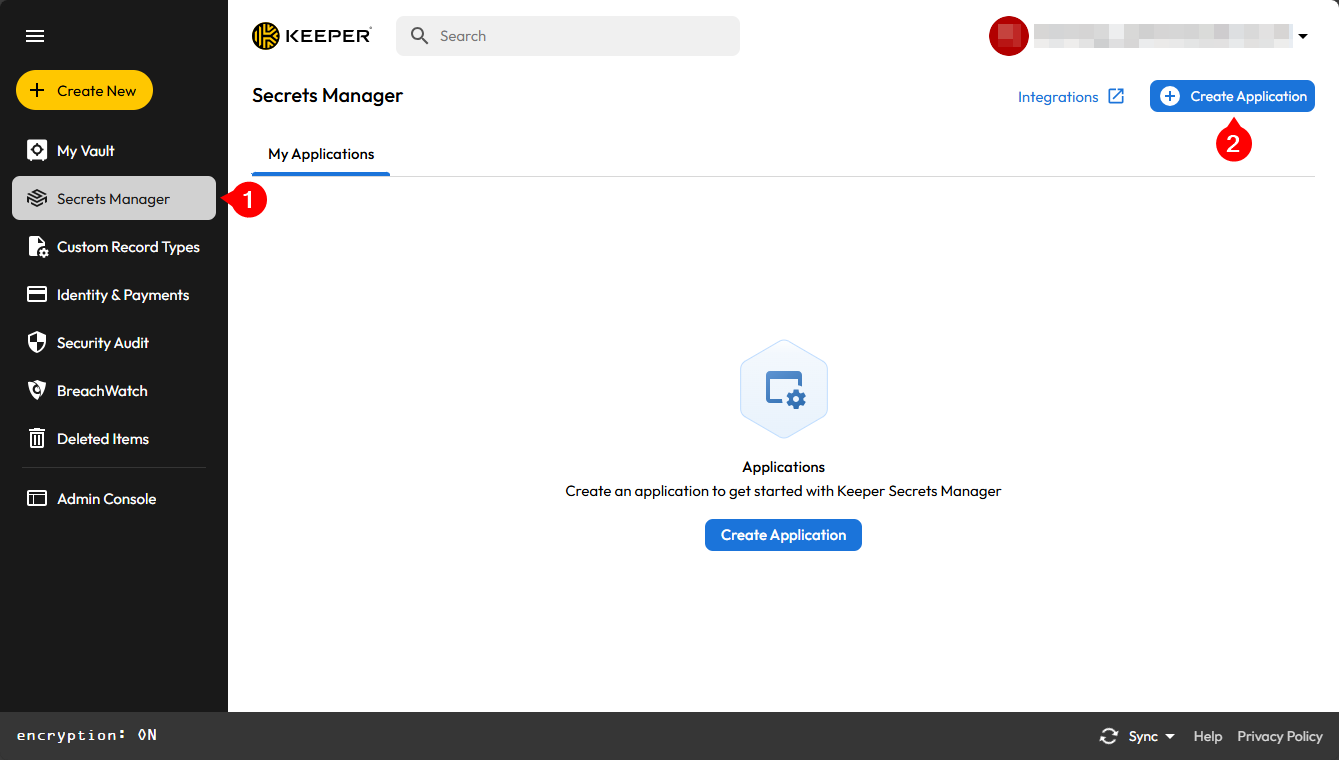
- Noklikšķiniet uz izvēlnes
Secret Manager - Noklikšķiniet uz pogas
Create an application
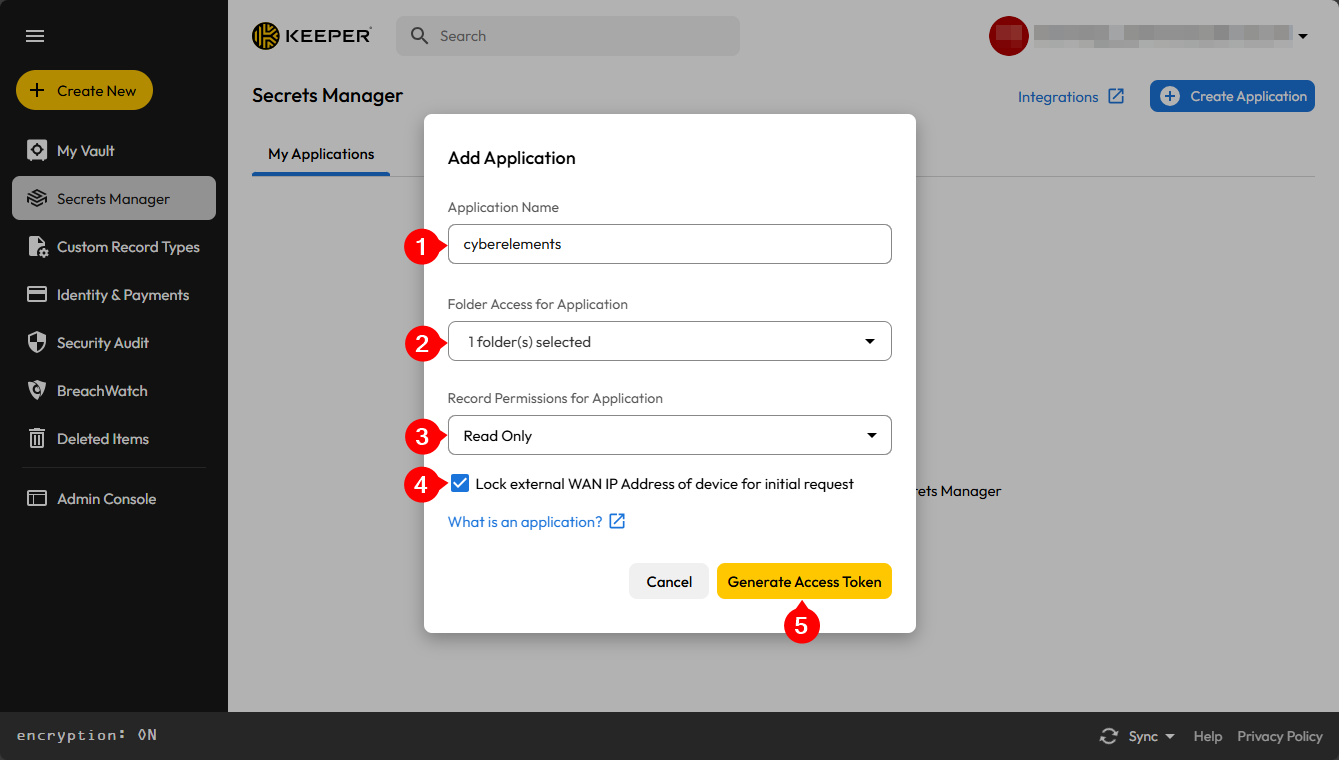
- Piešķiriet šai lietojumprogrammai nosaukumu, lai to identificētu
- Atlasiet koplietotās mapes, kurām CyberElements Bastion varēs piekļūt
- Atstājiet piekļuves atļaujas vērtību
Read Only - Atzīmējiet opciju
Lock the device's external WAN IP address for the initial request. - Apstipriniet lietojumprogrammas pievienošanu
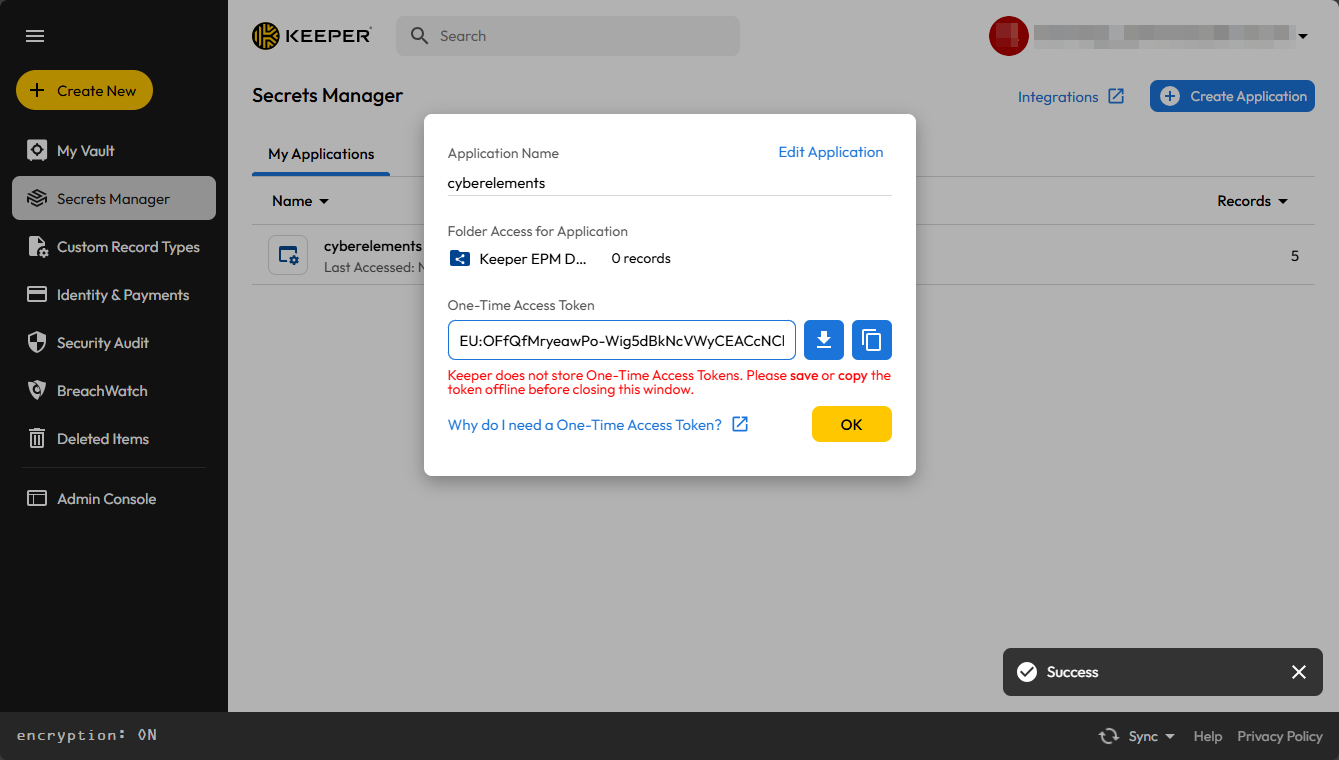
Izgūstiet KSM piekļuves marķieri un saglabājiet to, līdz tas tiek konfigurēts CyberElements Bastion.
Keeper EPM seifa izmantošanas konfigurēšana
Piekļūstiet Mediation Controller servera tīmekļa saskarnei, izmantojot URI /console.
Piemēri
Ja Mediation Controller tīmekļa IP adrese ir 10.0.10.10, administrēšanas konsolei piekļūst adresē https://10.0.10.10/console.
Ja Mediation Controller ir sasniedzams, izmantojot DNS nosaukumu, piemēram, cyberelements-bastion.domain.local, administrēšanas konsolei piekļūst adresē https://cyberelements-bastion.domain.local/console.
Pēc pieteikšanās administrēšanas konsolē atveriet darbvietu Configurations:
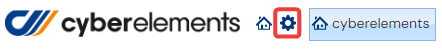
Pēc tam noklikšķiniet uz flīzes General Options:
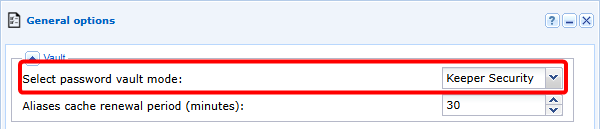
Pēc tam iespējojiet seifa Keeper Security izmantošanu:
Bīstami
Iespējojot Keeper EPM seifu, tiek atspējots iebūvētais seifs Vault.
Tādējādi visus iebūvētajā seifā Vault ietvertos aizstājvārdus vairs nevarēs izmantot, un saistības starp aizstājvārdiem un lietojumprogrammām tiks zaudētas.
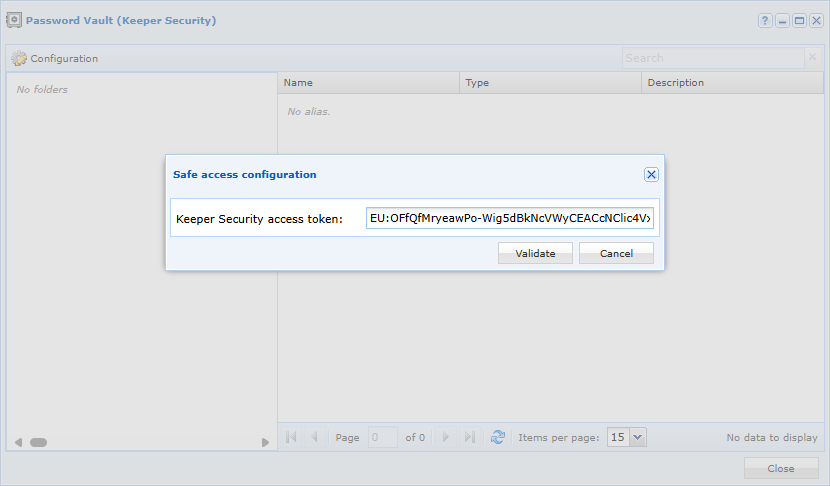
Pēc tam atgriezieties galvenajā darbvietā un atveriet Vault. Tiks atvērts otrs logs, kurā jāievada KSM piekļuves marķieris:
Keeper EPM seifa izmantošana
Savienojums starp CyberElements Bastion un Keeper EPM ir paredzēts tikai lasīšanai, tāpēc būs iespējama tikai akreditācijas datu izgūšana, lai tos izmantotu, veidojot savienojumu ar lietojumprogrammām, vai paroles injicēšanai pēc SSH komandas.
Pēc Keeper EPM seifa pievienošanas dažādie ieraksti tiek uzskaitīti modulī Vault:
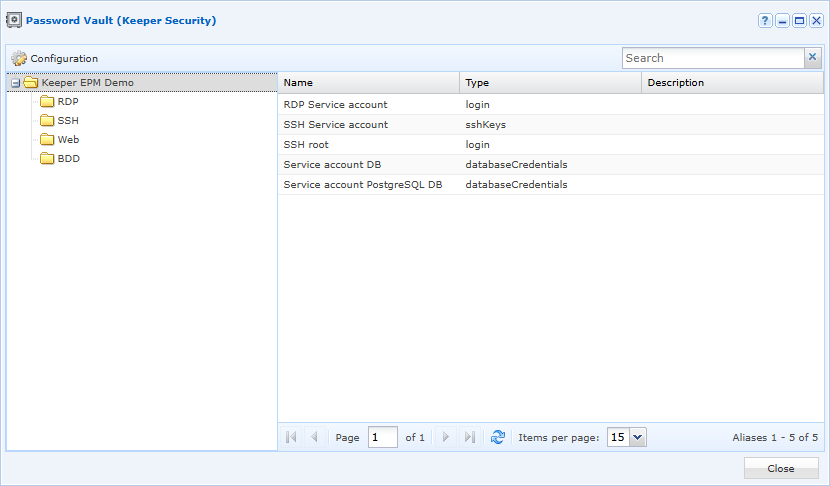
Lietošanai ar lietojumprogrammām tiek atbalstīti šādi ierakstu tipi:
- Connection
- Database
- Server
- SSH key
- General
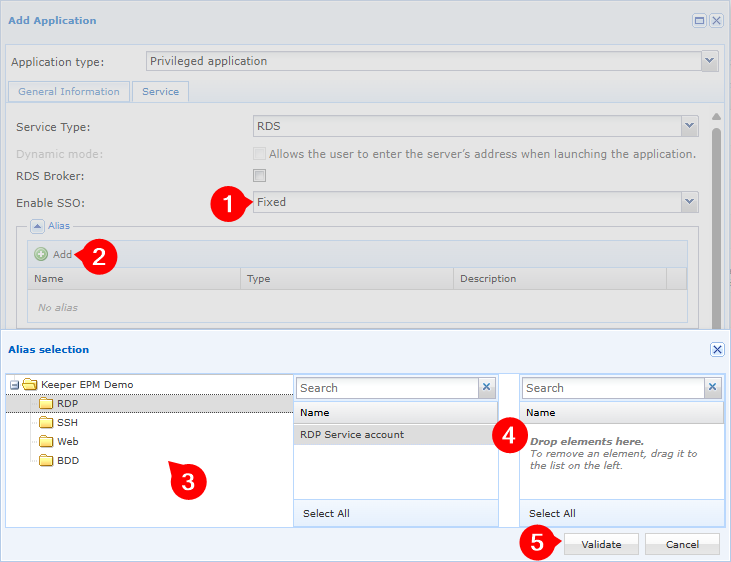
Keeper EPM ierakstu attēlošana un atlase nedaudz atšķiras, kad tos saista ar lietojumprogrammām: