Keeper Enterprise Password Management (Keeper EPM)
Предварителни изисквания
За да може CyberElements Bastion да комуникира с Keeper EPM чрез неговите API, трябва да разполагате с лиценз за Keeper Secrets Manager (KSM) и да го присвоите на акаунт за услуга.
Присвояването на лиценза е описано в KSM Getting Started Guide: KSM Getting Started Guide
За платформа CyberElements Bastion се уверете, че сървърът или сървърите Mediation Controller имат достъп до сървърите на Keeper EPM според местоположението, където се съхраняват идентификационните данни:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Конфигурация
Създаване на маркер за достъп на KSM
Преди да установите връзката с KSM, трябва да генерирате маркер за достъп на KSM.
Предупреждение!
Маркерите на KSM дават достъп до идентификационните данни, съдържащи се в една-единствена папка от тип „Shared folder“. Ако вашите акаунти не се намират в такава папка, ще трябва да ги преместите.
За да създадете маркер за достъп на KSM, влезте с акаунта за услуга в сейфа на Keeper EPM и изпълнете следните стъпки:
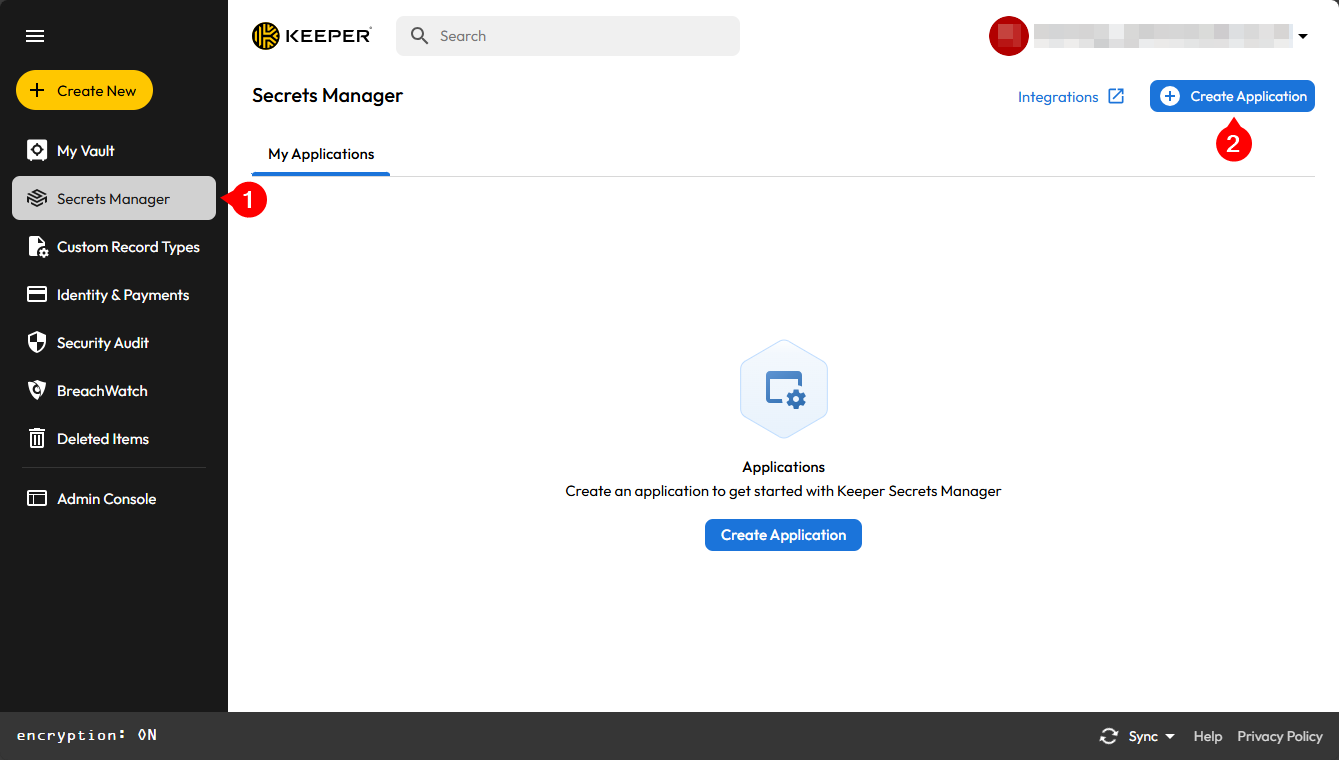
- Щракнете върху менюто
Secret Manager - Щракнете върху бутона
Create an application
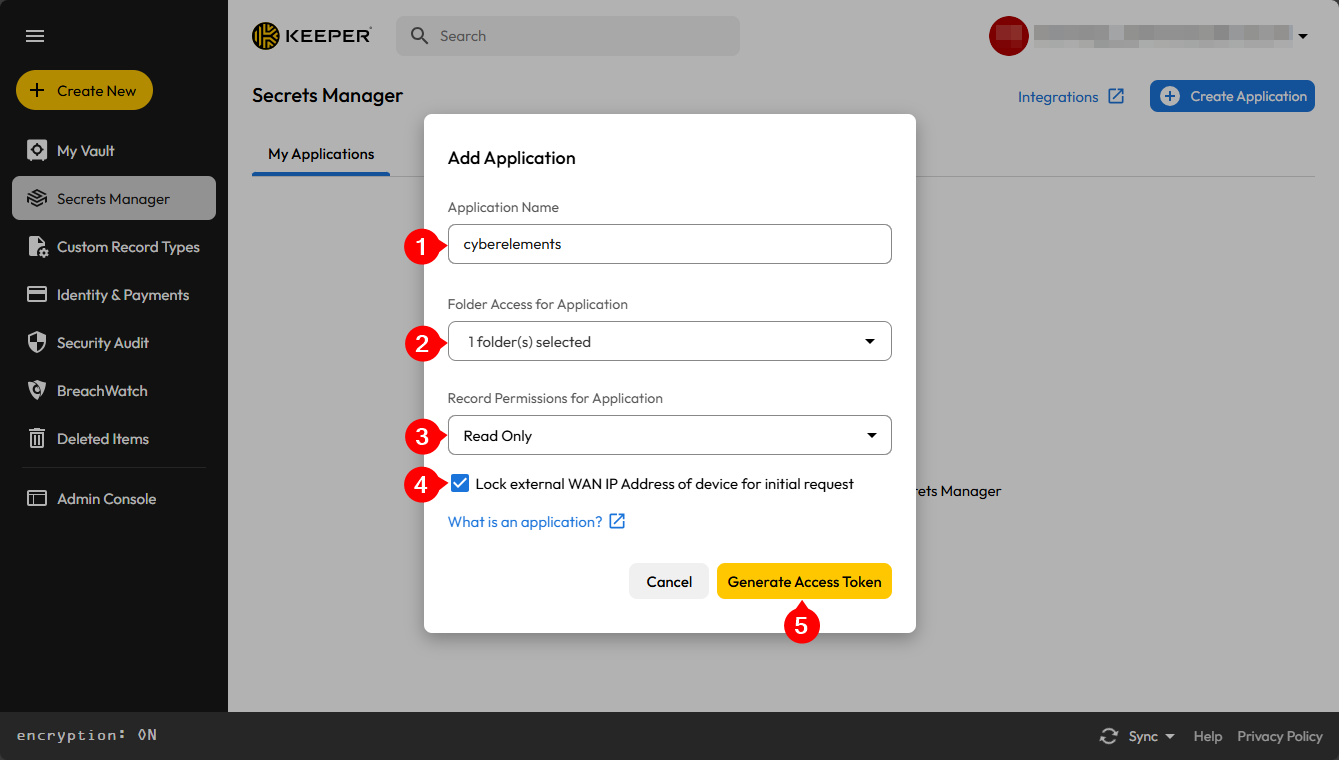
- Дайте име на това приложение, за да го идентифицирате
- Изберете споделената папка или папки, които ще бъдат достъпни за CyberElements Bastion
- Оставете разрешението за достъп на
Read Only - Поставете отметка в опцията
Lock the device's external WAN IP address for the initial request. - Потвърдете добавянето на приложението
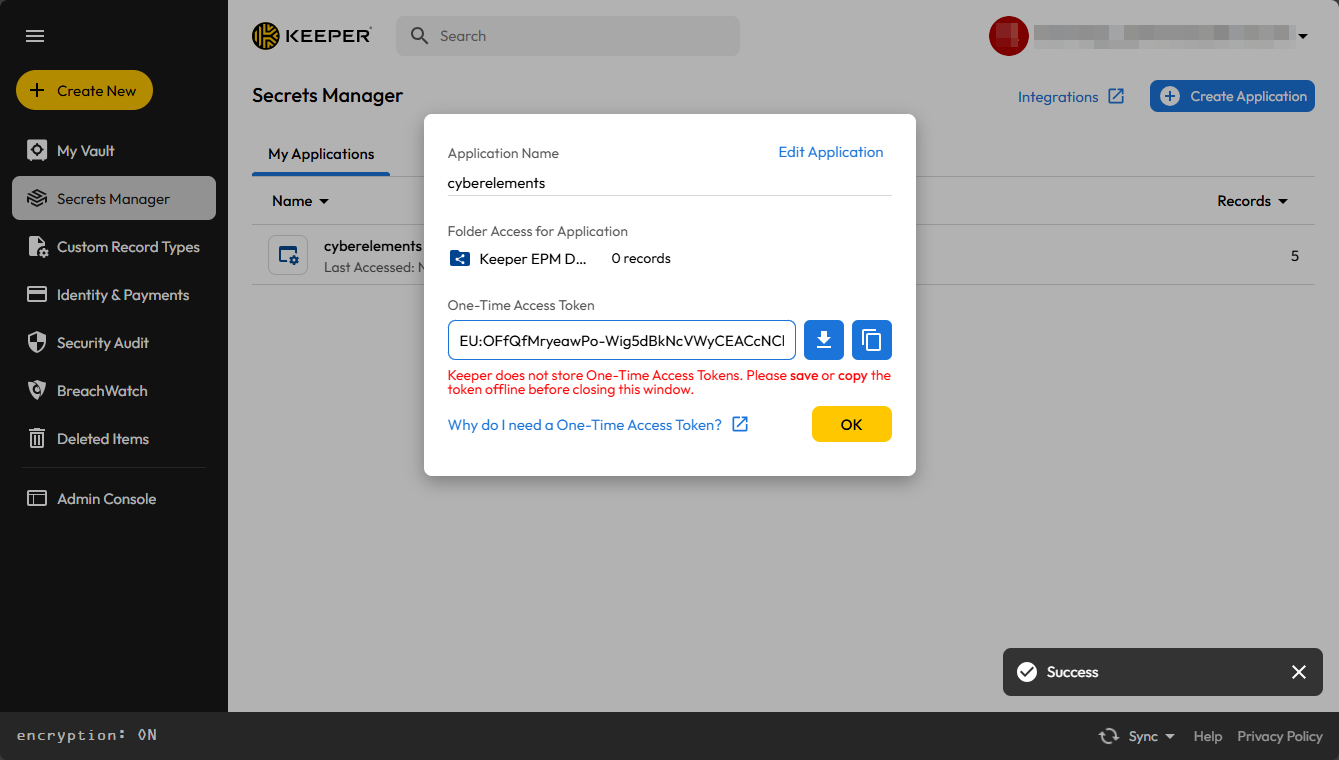
Извлечете маркера за достъп на KSM и го запазете, докато не бъде конфигуриран в CyberElements Bastion.
Конфигуриране на използването на сейфа на Keeper EPM
Отворете уеб интерфейса на сървъра Mediation Controller с URI адреса /console.
Примери
Ако достъпът до компонента Mediation Controller по неговия уеб IP адрес е 10.0.10.10, административната конзола е достъпна на https://10.0.10.10/console.
Ако компонентът Mediation Controller е достъпен чрез DNS име, например cyberelements-bastion.domain.local, административната конзола е достъпна на https://cyberelements-bastion.domain.local/console.
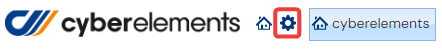
След като влезете в административната конзола, отидете в работното пространство Configurations:
След това щракнете върху плочката General Options:
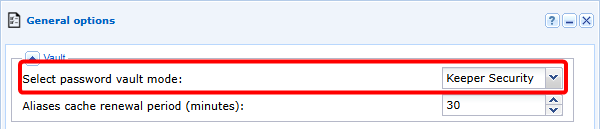
След това активирайте използването на сейфа Keeper Security:
Опасност
Активирането на сейфа на Keeper EPM деактивира вградения модул Vault.
В резултат на това всички псевдоними, съдържащи се във вградения модул Vault, вече няма да могат да се използват, а асоциациите между псевдонимите и приложенията ще бъдат загубени.
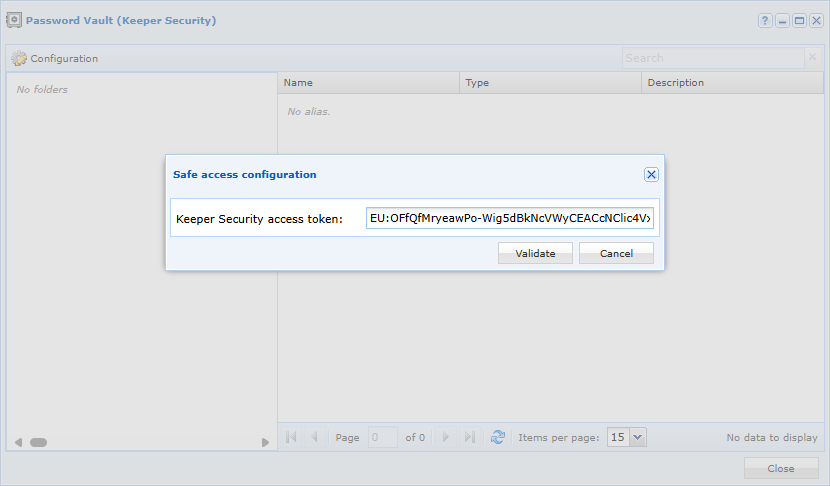
След това се върнете в основното работно пространство и отворете модула Vault. Ще се появи втори прозорец, в който трябва да въведете маркера за достъп на KSM:
Използване на сейфа на Keeper EPM
Връзката между CyberElements Bastion и Keeper EPM е само за четене, затова ще е възможно единствено извличането на идентификационни данни за използване при свързване с приложения или за вмъкване на парола след SSH команда.
След свързването на сейфа на Keeper EPM различните записи се показват в списък в модула Vault:
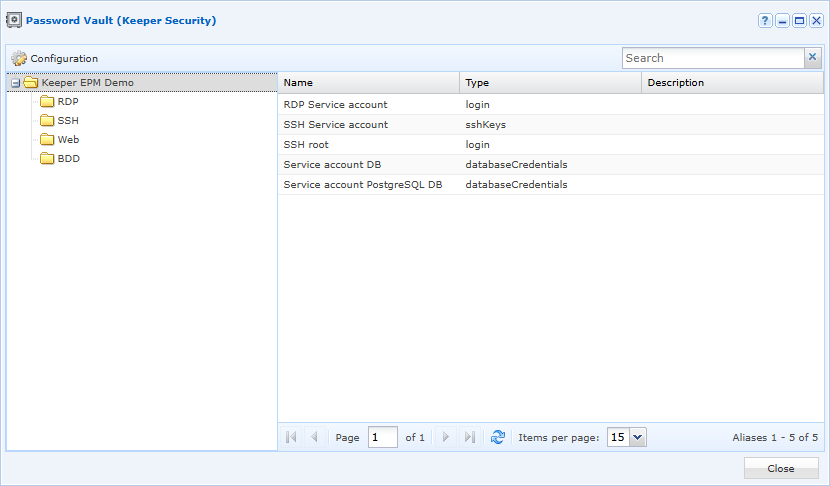
За използване с приложения се поддържат следните типове записи:
- Connection
- Database
- Server
- SSH key
- General
Показването и изборът на записи от Keeper EPM се различават леко, когато ги асоциирате с приложения: