Достъп до RDS сървър от приложението MobaXterm със записване и модула Vault за пароли
Тази статия описва процедурата за използване на приложението MobaXterm, инсталирано локално на работната станция на потребителя, като същевременно сесията се записва и се използва модулът Vault за пароли.
По този начин потребителите — независимо дали са вътрешни за организацията, или отдалечени — могат да продължат да използват това приложение, без да преминават през уеб портала за потребители.
Принципът на работа е следният: от локалното приложение MobaXterm на работната станция на потребителя се инициира RDP връзка директно към компонента Edge Gateway на CyberElements, който в зависимост от действащите разрешения и настройки ще позволи достъп до целеви RDP сървър.
Отдалеченият потребител трябва първо да разполага с VPN връзка.
Предварителни изисквания
Внимание
На този етап някои методи за MFA не се поддържат при директен достъп без агент.
Става дума за типове MFA като: FIDO2, потребителски сертификат или e-CPS.
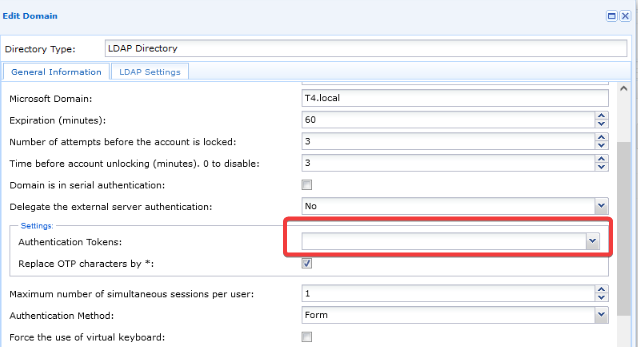
Затова домейнът за удостоверяване трябва да бъде дублиран. Оставете полето Authentication token празно за вътрешните потребители, които използват директен достъп:
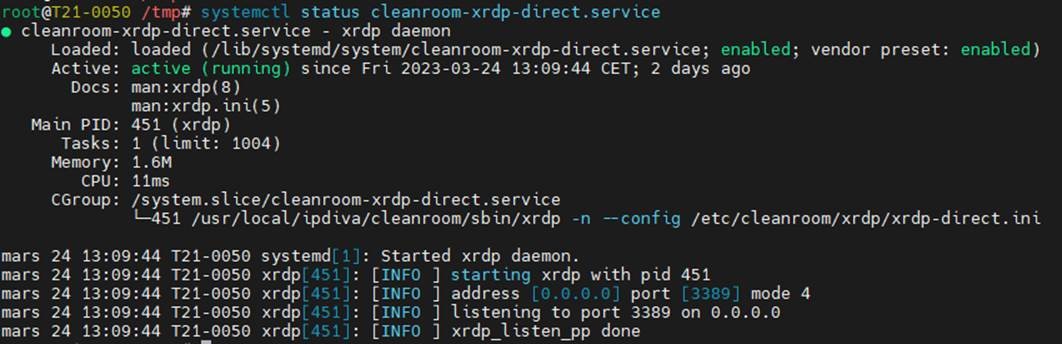
За директен достъп чрез RDP без агент е необходимо да активирате услугата cleanroom-xdrp-direct, налична по подразбиране на сървърите CyberElements Edge Gateway.
Започнете, като отворите сесия на SSH като root на съответния сървър Edge Gateway.
След това изпълнете следната команда, за да я активирате:
1 | |
Сега използвайте следната команда, за да стартирате услугата:
1 | |
Информация
Можете да проверите състоянието на услугата, като изпълните командата:
1 | |
Конфигуриране на достъпните приложения
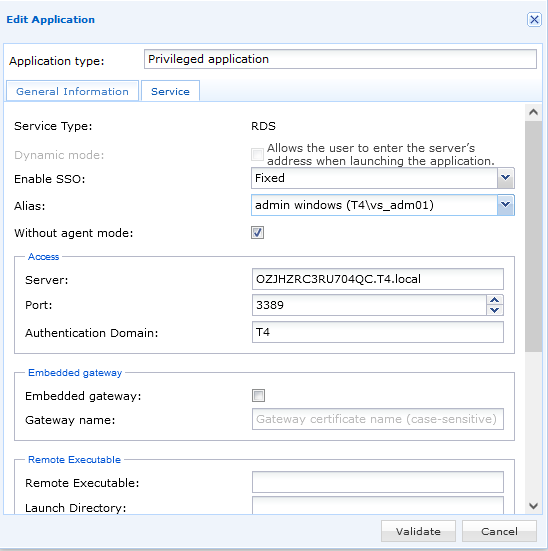
Започнете с конфигуриране на целевите приложения RDP.
Квадратчето за отметка Without agent mode трябва да е отметнато.
Пример
Конфигуриране на договор без агент
След това трябва да конфигурирате договор за достъп, за да позволите на потребителите да имат директен достъп до ресурса.
Отворете менюто RDP without agent record contracts:
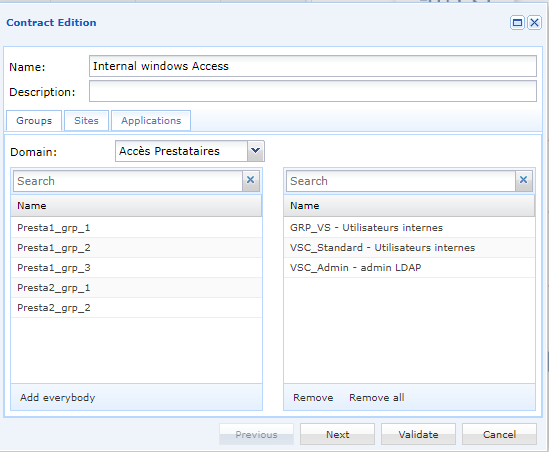
В раздела Groups изберете групите потребители, за които се отнася договорът, като просто ги плъзнете и пуснете от списъка вдясно:
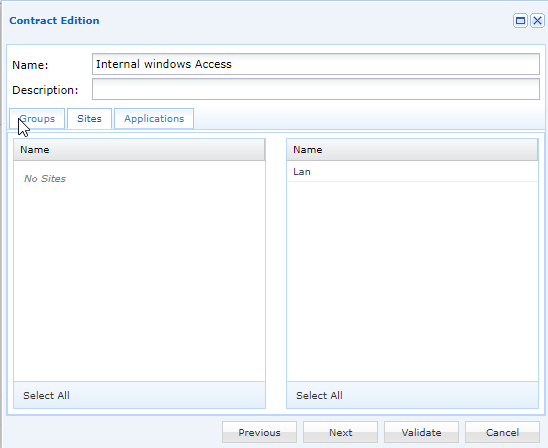
В раздела Sites изберете съответния сайт:
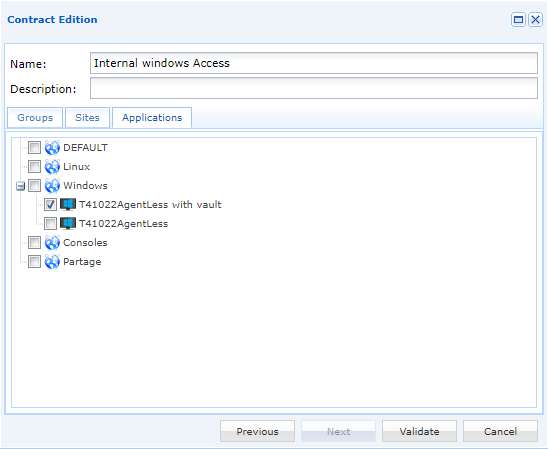
В раздела Applications изберете приложенията, до които потребителите ще имат достъп. Приложенията са подредени по категории. Можете да изберете цяла категория, като щракнете върху нея, или да изберете само определени приложения, като щракнете върху , за да разгънете категорията:
Синтаксис за влизане в приложението MobaXterm
За влизане в приложението MobaXterm на работната станция трябва да се използва специфичен синтаксис.
Синтаксисът има следния вид: USERNAME/CYBERELEMENTS_DOMAIN_NAME:APPLICATION_NAME
Предупреждение!
Синтаксисът е чувствителен към малки и главни букви!
Персонализирайте данните за влизане според своите настройки за удостоверяване:
| Персонализирана стойност | Променлива | Описание |
|---|---|---|
USERNAME |
Потребителско име в CyberElements Bastion | |
CYBERELEMENTS_DOMAIN_NAME |
Име на домейна на доставчика на самоличност в CyberElements Bastion за влизане на потребителя | |
APPLICATION_NAME |
Име на приложението RDP без агент, до което се осъществява достъп |
1 | |
Пример
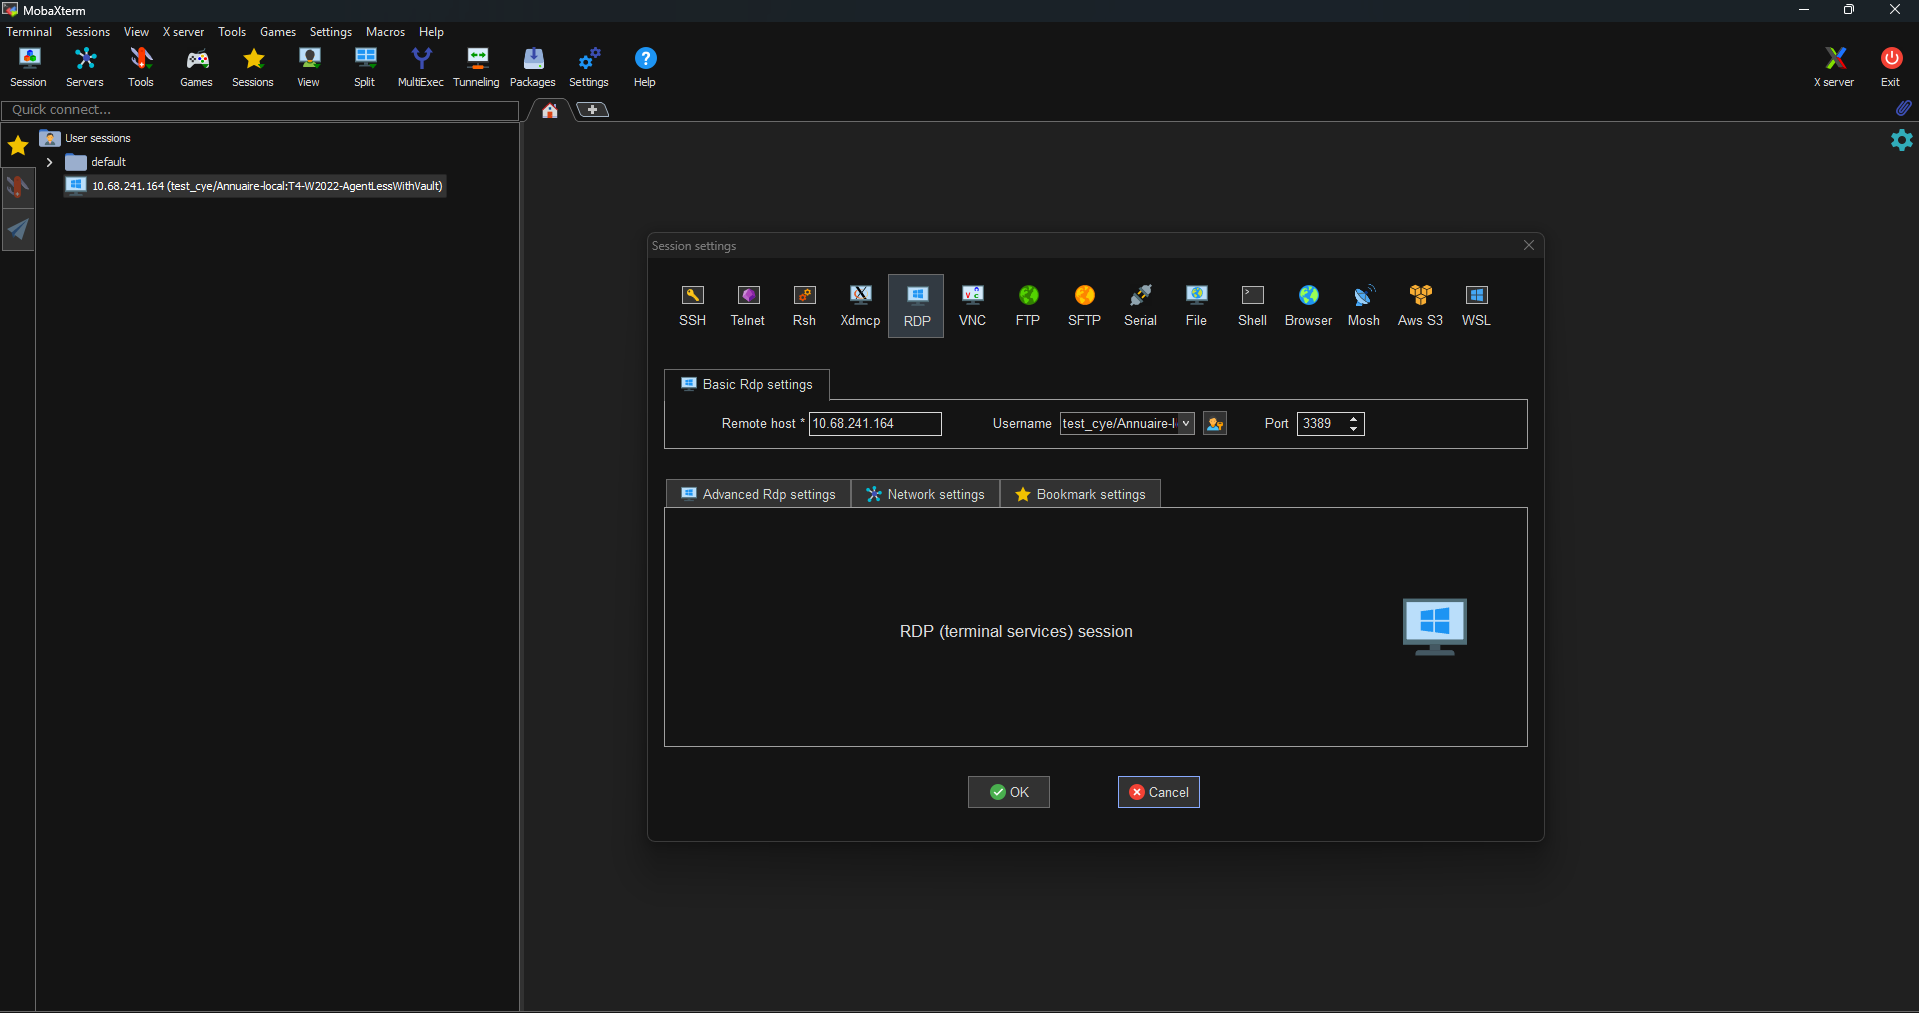
Забележка
- Оставете полето за парола празно.
- Целевият IP адрес е този на сървъра Edge Gateway на CyberElements за съответния сайт.
При стартиране на връзката ще бъдете помолени за паролата на акаунта, посочен в предишния идентификатор:
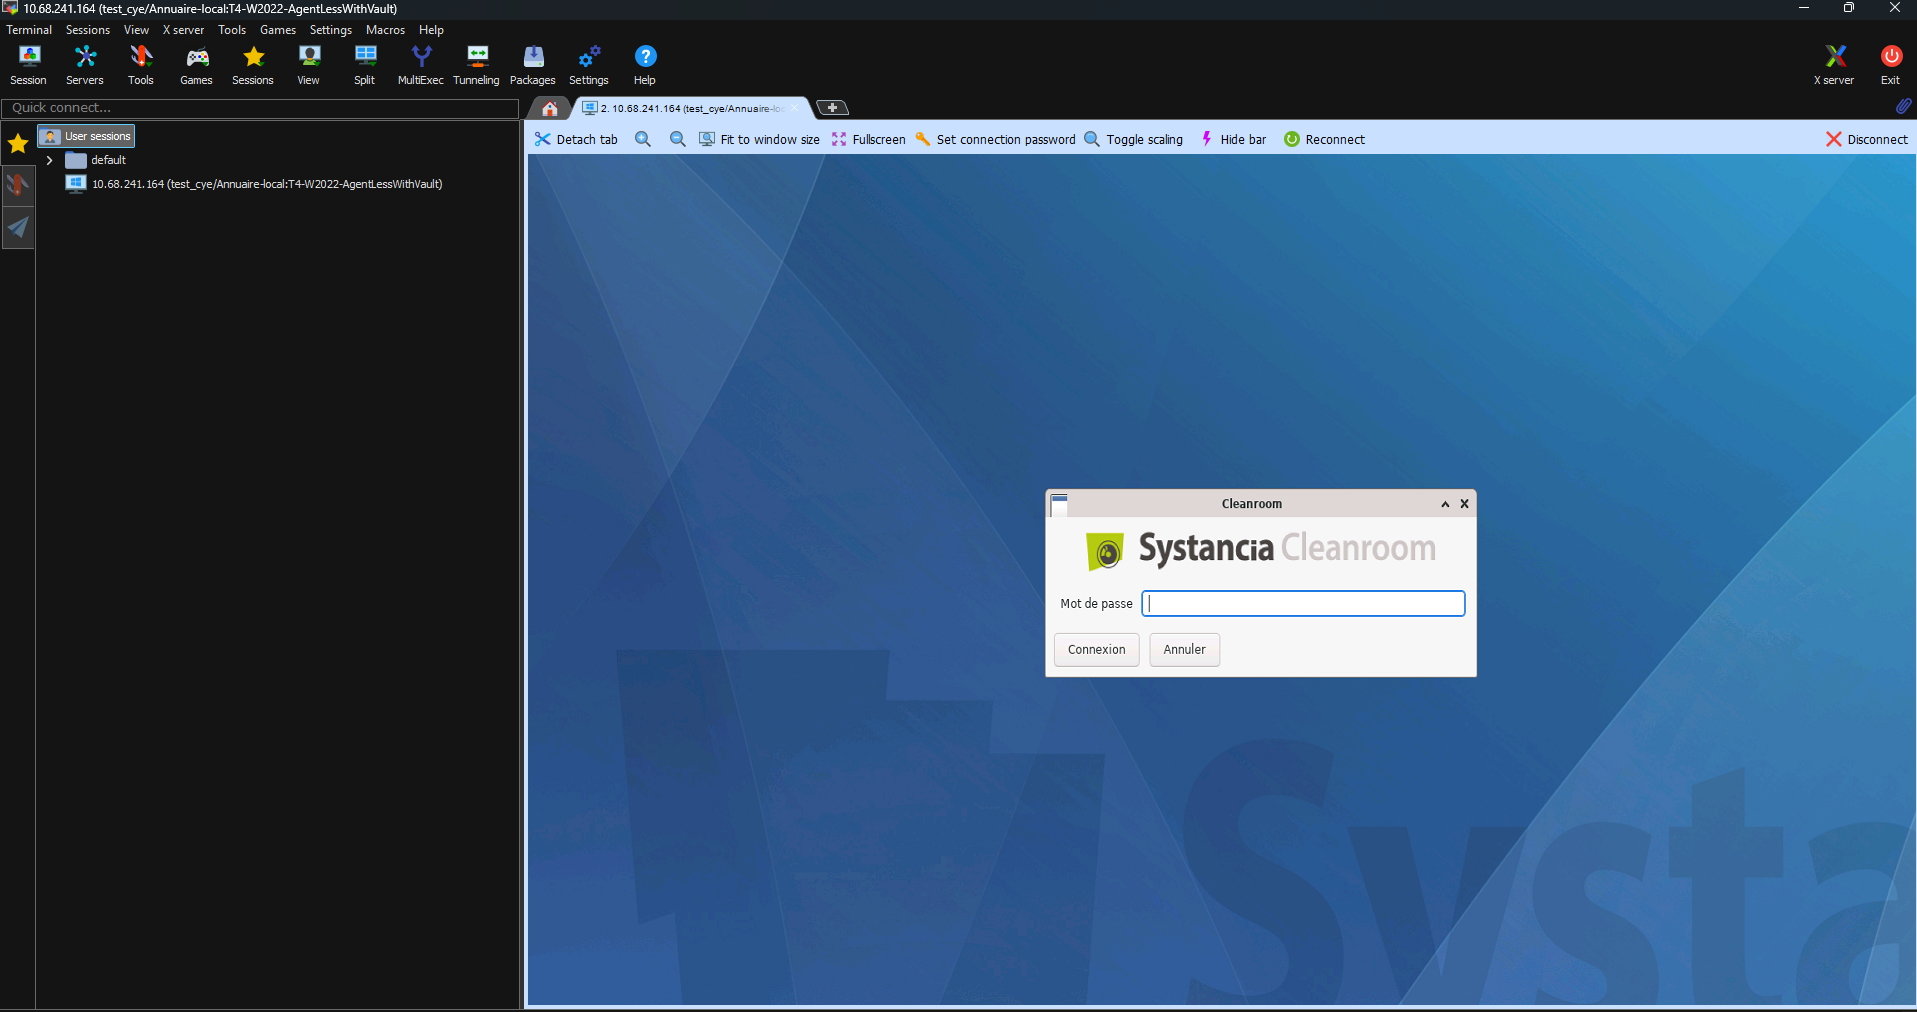
След въвеждане на паролата връзката със сървъра се установява и съобщение ви напомня, че сесията се записва: