Keeper Enterprise Password Management (Keeper EPM)
Předpoklady
Aby platforma CyberElements Bastion mohla komunikovat s Keeper EPM prostřednictvím jeho rozhraní API, musíte mít licenci Keeper Secrets Manager (KSM) a přiřadit ji účtu služby.
Přiřazení licence popisuje příručka KSM Getting Started Guide: KSM Getting Started Guide
U platformy CyberElements Bastion zajistěte, aby server nebo servery Mediation Controller měly přístup k serverům Keeper EPM podle umístění, kde jsou uloženy přihlašovací údaje:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Konfigurace
Vytvoření přístupového tokenu KSM
Před navázáním připojení KSM musíte vygenerovat přístupový token KSM.
Upozornění!
Tokeny KSM umožňují přístup k přihlašovacím údajům uloženým v jediné složce typu „Shared folder“. Pokud vaše účty nejsou v tomto typu složky, budete je muset přesunout.
Chcete-li vytvořit přístupový token KSM, přihlaste se účtem služby do Vault Keeper EPM a postupujte takto:
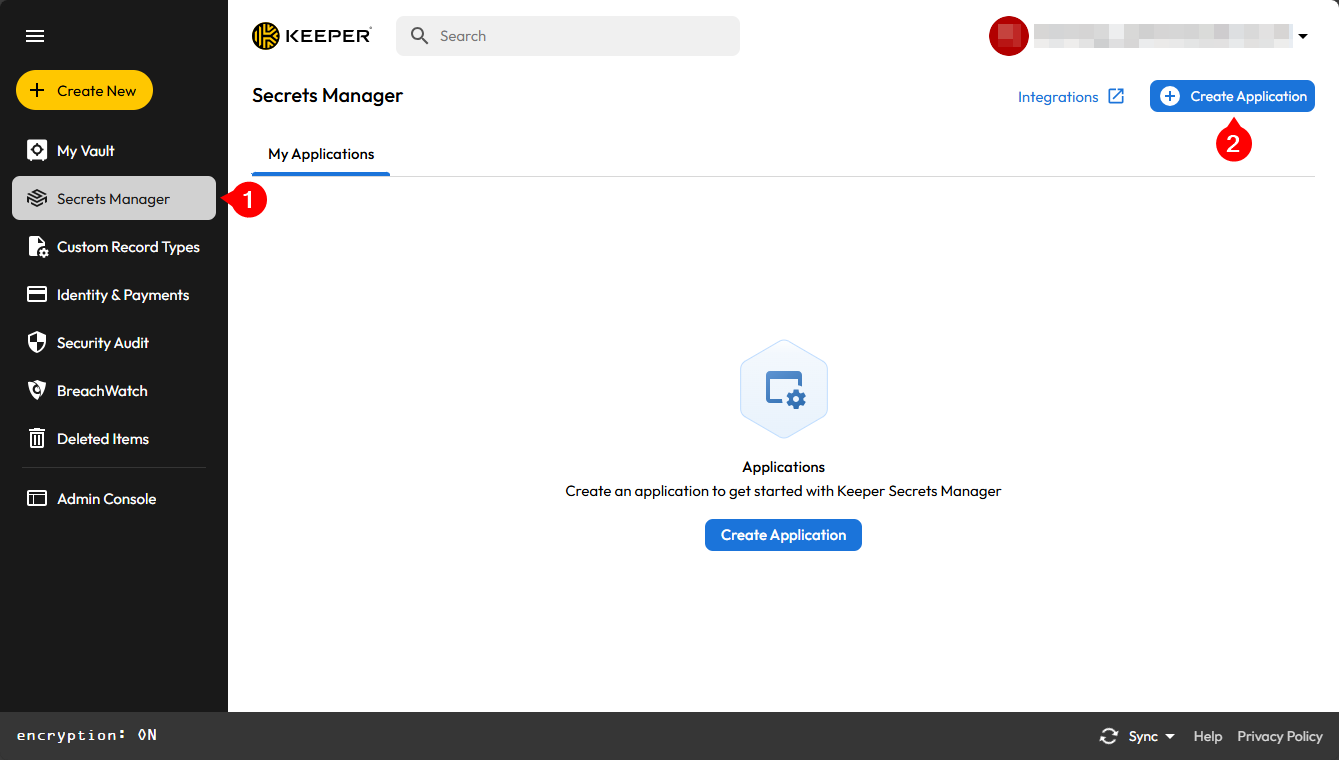
- Klikněte na nabídku
Secret Manager - Klikněte na tlačítko
Create an application
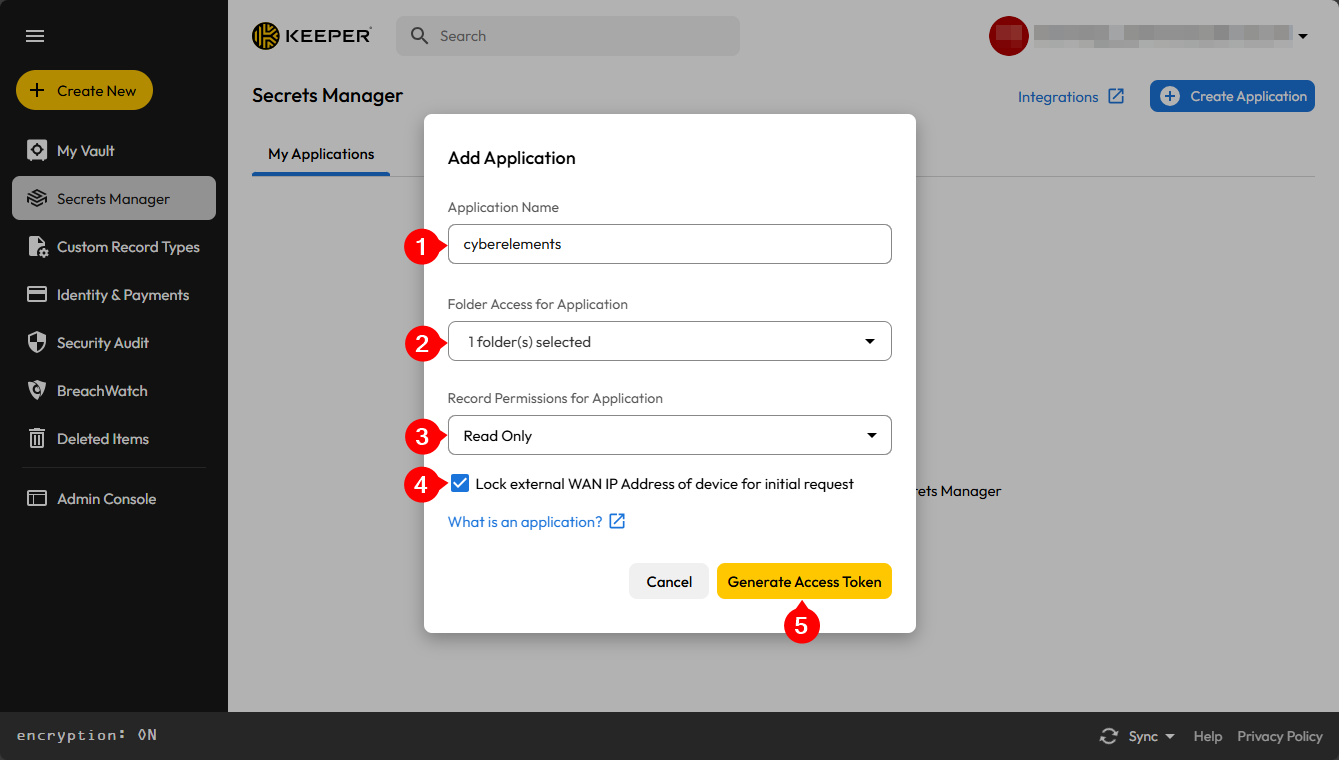
- Zadejte název této aplikace, podle kterého ji poznáte
- Vyberte sdílenou složku nebo složky, ke kterým bude mít CyberElements Bastion přístup
- Ponechte oprávnění přístupu na hodnotě
Read Only - Zaškrtněte možnost
Lock the device's external WAN IP address for the initial request. - Potvrďte přidání aplikace
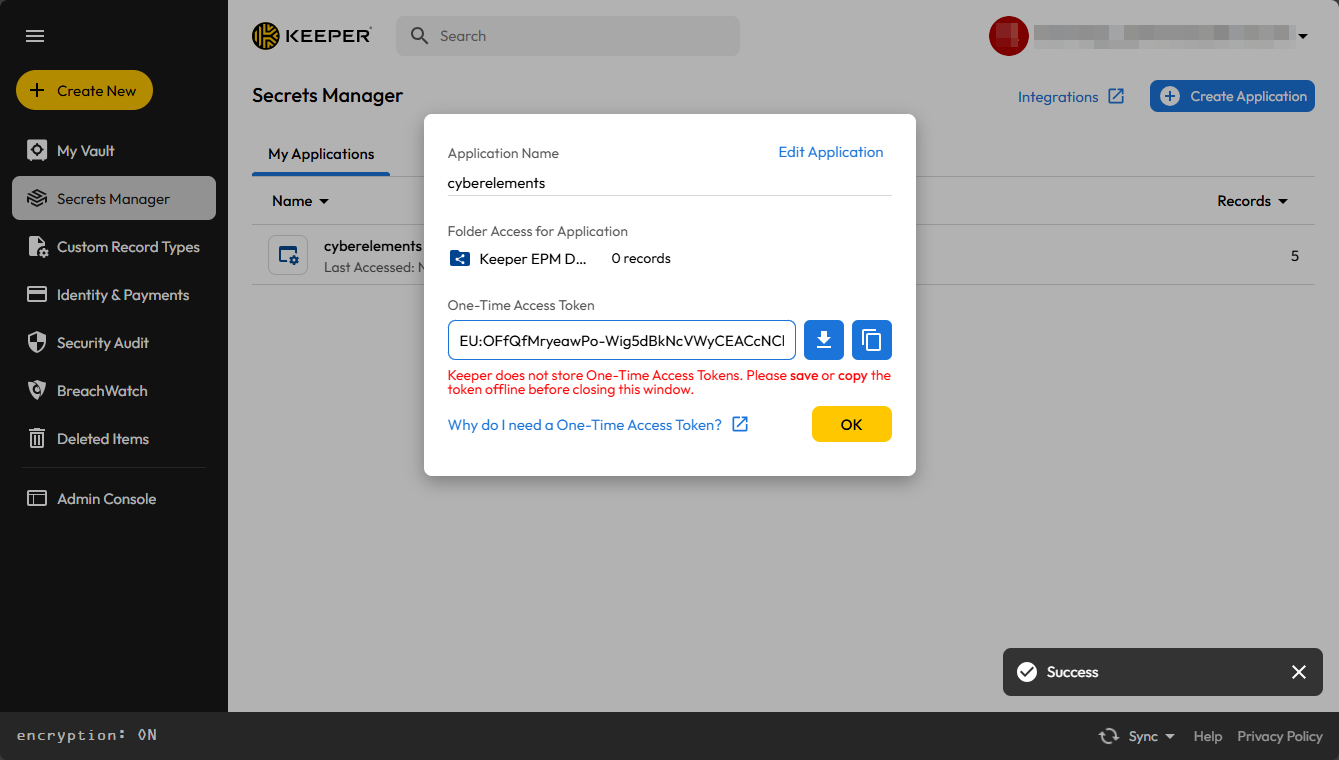
Získejte přístupový token KSM a uschovejte si ho, dokud ho nenakonfigurujete v CyberElements Bastion.
Konfigurace použití Vault Keeper EPM
Otevřete webové rozhraní serveru Mediation Controller pomocí URI /console.
Příklady
Pokud je server Mediation Controller dostupný na své webové IP adrese 10.0.10.10, je konzola pro správu dostupná na adrese https://10.0.10.10/console.
Pokud je server Mediation Controller dostupný prostřednictvím názvu DNS, například cyberelements-bastion.domain.local, je konzola pro správu dostupná na adrese https://cyberelements-bastion.domain.local/console.
Po přihlášení do konzoly pro správu přejděte do pracovního prostoru Configurations:
Poté klikněte na dlaždici General Options:
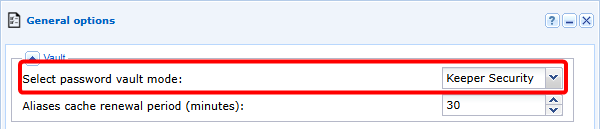
Dále povolte použití Vault Keeper Security:
Nebezpečí
Povolením Vault Keeper EPM se zakáže vestavěný Vault.
V důsledku toho už nebude možné používat žádné aliasy uložené ve vestavěném Vault a vazby mezi aliasy a aplikacemi budou ztraceny.
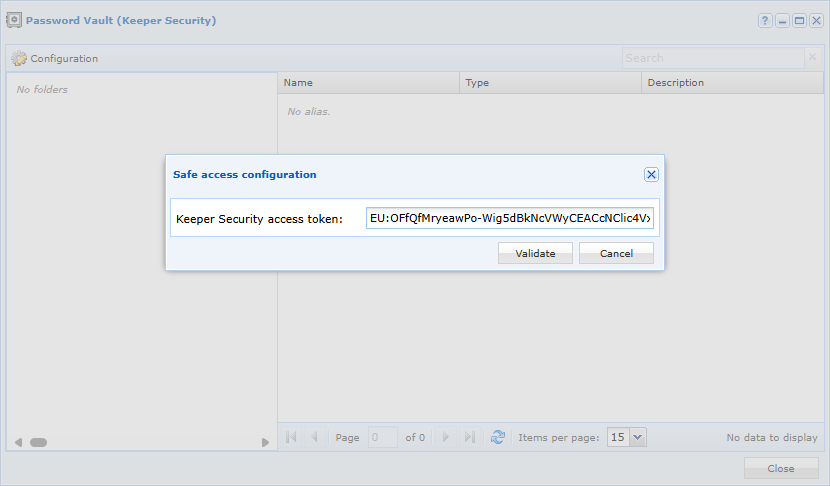
Poté se vraťte do hlavního pracovního prostoru a otevřete Vault. Zobrazí se druhé okno, do kterého musíte zadat přístupový token KSM:
Použití Vault Keeper EPM
Připojení mezi CyberElements Bastion a Keeper EPM je pouze pro čtení, proto bude možné pouze načítat přihlašovací údaje pro použití při připojování k aplikacím nebo pro vložení hesla po příkazu SSH.
Po připojení Vault Keeper EPM se jednotlivé položky zobrazí v modulu Vault:
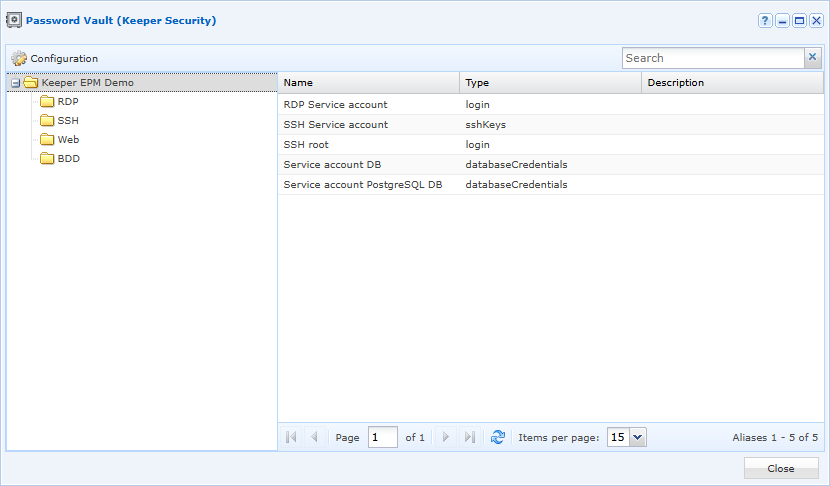
Pro použití s aplikacemi jsou podporovány následující typy položek:
- Connection
- Database
- Server
- SSH key
- General
Zobrazení a výběr položek Keeper EPM se při jejich přiřazování k aplikacím mírně liší: