Nastavení ověřování pomocí klíče Yubikey od společnosti Yubico
Tento článek popisuje, jak zavést vícefaktorové ověřování pomocí bezpečnostních klíčů FIDO2 od společnosti Yubico, biometrických i jiných.
Konfigurace identifikátoru důvěryhodné strany
Před jakoukoli registrací klíče je nutné v produktu nakonfigurovat identifikátor důvěryhodné strany.
Otevřete v konzole pro správu pracovní prostor Configuration a poté nabídku Trust parties.
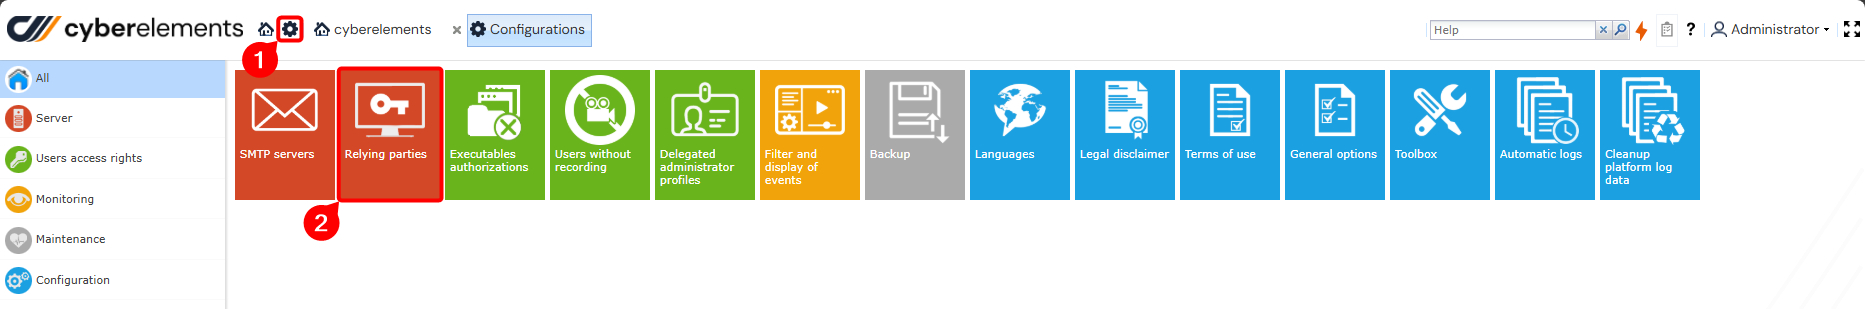
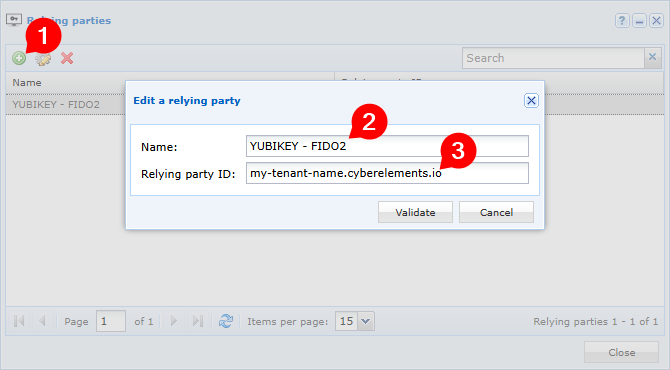
Zadejte:
- Identifikační název podle vlastní volby
- Název DNS pro přístup k uživatelskému portálu CyberElements Bastion.
Poznámka
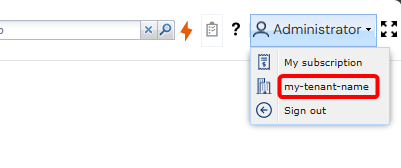
Název své organizace najdete také zde:
Registrace klíčů
Než bude možné bezpečnostní klíč Yubikey používat v CyberElements Bastion, musí jej jeho vlastník nejprve zaregistrovat na uživatelském portálu CyberElements.
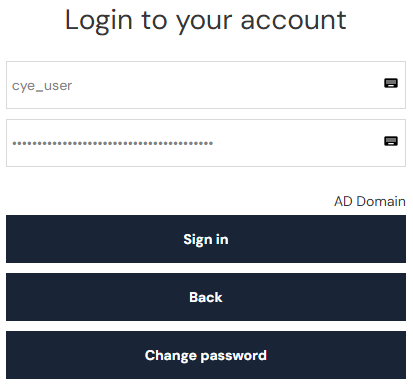
Začněte přihlášením k uživatelskému portálu pomocí příslušného uživatelského účtu:
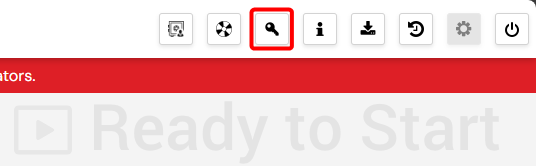
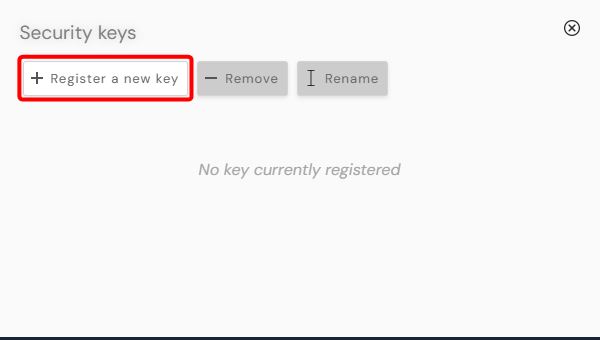
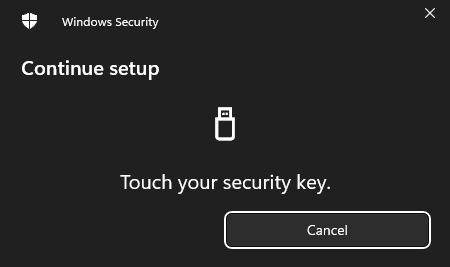
Poté otevřete okno správy klíčů pomocí tlačítka v pravém horním rohu stránky a kliknutím na tlačítko „Associate a new key“ spusťte proces registrace. Postupujte podle kroků v automaticky otevíraných oknech, která se poté zobrazí:
Poznámka
Tento krok je nutné dokončit do 30 sekund. Počet oken, jejich vzhled a obsah se mohou lišit v závislosti na několika faktorech (operační systém, prohlížeč, klíč atd.).
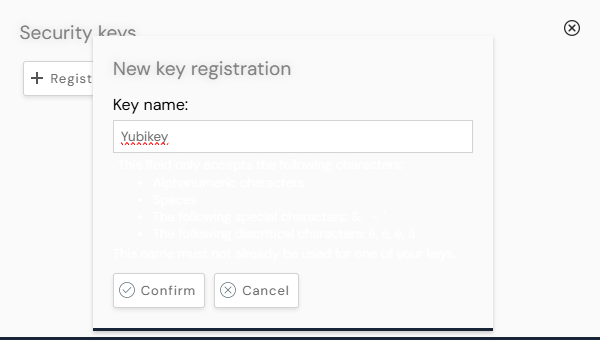
Po dokončení kroků registrace zadejte název, který nový klíč identifikuje. Tento název pak CyberElements Bastion použije k označení klíče v seznamu klíčů uživatele.
Ověřování
Jakmile je bezpečnostní klíč přidružen k účtu, je tento klíč vyžadován k ověření uživatele na uživatelském portálu CyberElements Bastion.
Pokud je ke stejnému účtu přidruženo více klíčů, lze k ověření k tomuto účtu použít kterýkoli z nich.
Začněte přihlášením k uživatelskému portálu pomocí příslušného uživatelského účtu:
Automaticky otevírané okno vás vyzve k vložení klíče do jednoho z portů USB vaší pracovní stanice.
Po vložení klíče budete vyzváni k zadání kódu PIN:
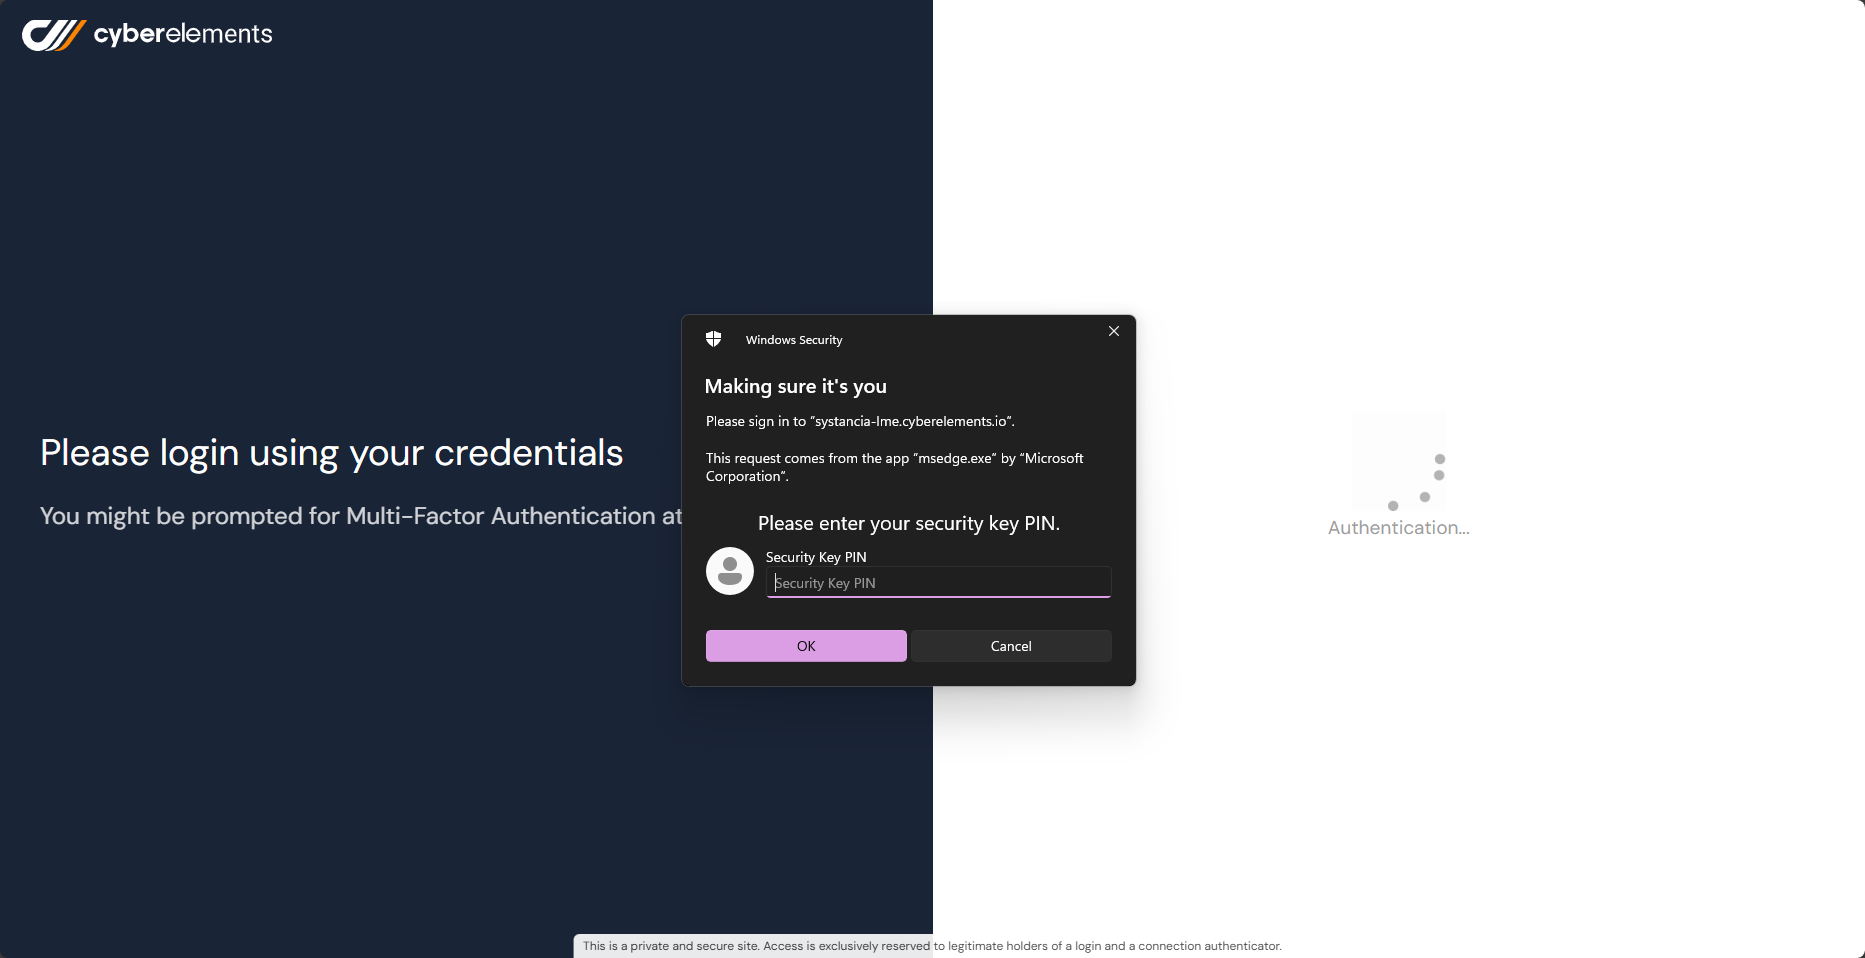
Po dokončení těchto kroků se zobrazí hlavní stránka, pokud bylo ověření bezpečnostním klíčem úspěšné.
V opačném případě se zobrazí přihlašovací formulář a přidá se chybová zpráva, která se zaznamená do logů přístupu.
Správa ověřovacích klíčů
Správci platformy CyberElements Bastion mohou odvolat ověřovací klíč uživatele.
Za tímto účelem přejděte v konzole pro správu do nabídky správy klíčů:
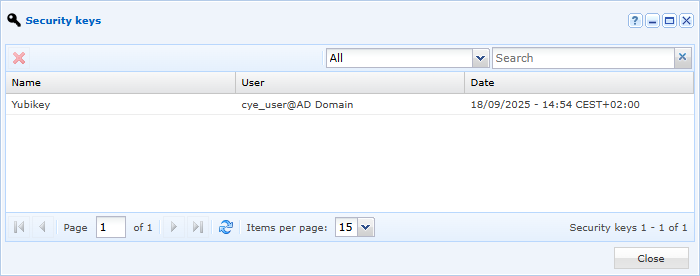
Tato nabídka obsahuje seznam všech ověřovacích klíčů zaregistrovaných uživateli.
Po otevření této nabídky můžete klíč vybrat a poté odstranit. Uživatel se tak tímto klíčem v budoucnu již nebude moci ověřit.
Řešení potíží
Tlačítko pro registraci nového klíče pro uživatele přihlášeného k webovému portálu CyberElements je aktivní pouze za následujících podmínek:
- Uživatel musí být na portálu ověřen osobním účtem a nesmí být ověřen prostřednictvím domény typu „anonymous“.
- Správce musí předem nakonfigurovat alespoň jeden identifikátor důvěryhodné strany.
Pokud není splněna alespoň jedna z těchto podmínek, je tlačítko neaktivní (šedé) a po najetí myší na tlačítko se zobrazí chybová zpráva. Rozhraní obsahuje seznam klíčů přidružených k uživateli a datum jejich přidání. Uživatelé mohou klíče také registrovat, rušit jejich registraci nebo je přejmenovávat.