Instalace serverů Mediation Controller
Poznámka
Připomínáme, že přepnutí na root je na počítačích s Debianem nutné provést následujícím příkazem:
1 | |
Pokyny uvedené na této stránce je třeba zopakovat na obou serverech Mediation Controller, počínaje serverem MASTER.
Pokud se mezi servery MASTER a SLAVE objeví rozdíly, budou zvýrazněny. Pokud o tom není zmínka, platí pokyny pro oba servery, MASTER i SLAVE.
Nastavení systému
Připojení k počítači
Ve výchozím nastavení má každé virtuální zařízení dva účty: uživatelský účet a účet superuživatele.
- Uživatelský účet
- Přihlašovací jméno:
systancia - Heslo:
systnci
- Přihlašovací jméno:
- Účet superuživatele
- Přihlašovací jméno:
root - Heslo:
systnci
- Přihlašovací jméno:
Připojte se k počítači v režimu konzoly.
Poznámka
Výchozí rozložení klávesnice je QWERTY.
Změna rozložení klávesnice
Rozložení klávesnice můžete změnit následujícím příkazem:
1 | |
Zobrazí se nabídka, ve které můžete zvolit jiné rozložení klávesnice.
Poté pomocí následujícího příkazu nastavení použijte a uložte:
1 | |
Nastavení se projeví ihned po spuštění tohoto příkazu.
Konfigurace sítě
Pro server Mediation Controller je nezbytné nakonfigurovat statickou síťovou adresu. Za tímto účelem nejprve zjistěte název síťového rozhraní svého počítače. Spusťte následující příkaz jako root:
1 | |
Tento příkaz zobrazí název síťového rozhraní, jeho stav a IP adresy přiřazené tomuto rozhraní.
Příklad
Po provedení příkazu se zobrazí následující výstup:
1 | |
Název síťového rozhraní je ens192.
Po zjištění názvu síťového rozhraní je nyní možné upravit síťovou konfiguraci počítače.
Upravte soubor /etc/network/interfaces podle následující šablony:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Kde:
INTERFACE_NAMEje nutné nahradit dříve zjištěným názvem síťového rozhraní.RIP_MED_WEB_MASTERje nutné nahradit hlavní skutečnou IP adresou serveru, přes kterou budou dostupné webové konzoly.NETMASKje nutné nahradit maskou sítě přidruženou k IP adrese.NETWORK_GATEWAYje nutné nahradit výchozí síťovou bránou.IP_DNSje nutné nahradit IP adresou serveru DNS. Pokud je třeba nakonfigurovat více serverů (maximálně 3), oddělte je mezerou.DNS_SUFFIXje nutné nahradit příponou DNS, která se má použít. Pokud není třeba zadávat žádnou příponu, odstraňte tento řádek.RIP_MED_SSL_MASTERje nutné nahradit sekundární skutečnou IP adresou serveru. Přes tuto IP adresu bude dostupný SSL Router.
Příklad
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Nakonec zbývá jen restartovat službu networking, aby se načetla nová síťová konfigurace:
1 | |
Pro server Mediation Controller je nezbytné nakonfigurovat statickou síťovou adresu. Za tímto účelem nejprve zjistěte název síťového rozhraní svého počítače. Spusťte následující příkaz jako root:
1 | |
Tento příkaz zobrazí název síťového rozhraní, jeho stav a IP adresy přiřazené tomuto rozhraní.
Příklad
Po provedení příkazu se zobrazí následující výstup:
1 | |
Název síťového rozhraní je ens192.
Po zjištění názvu síťového rozhraní je nyní možné upravit síťovou konfiguraci počítače.
Upravte soubor /etc/network/interfaces podle následující šablony:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Kde:
INTERFACE_NAMEje nutné nahradit dříve zjištěným názvem síťového rozhraní.RIP_MED_WEB_SLAVEje nutné nahradit hlavní skutečnou IP adresou serveru, přes kterou budou dostupné webové konzoly.NETMASKje nutné nahradit maskou sítě přidruženou k IP adrese.NETWORK_GATEWAYje nutné nahradit výchozí síťovou bránou.IP_DNSje nutné nahradit IP adresou serveru DNS. Pokud je třeba nakonfigurovat více serverů (maximálně 3), oddělte je mezerou.DNS_SUFFIXje nutné nahradit příponou DNS, která se má použít. Pokud není třeba zadávat žádnou příponu, odstraňte tento řádek.RIP_MED_SSL_SLAVEje nutné nahradit sekundární skutečnou IP adresou serveru. Přes tuto IP adresu bude dostupný SSL Router.
Příklad
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Nakonec zbývá jen restartovat službu networking, aby se načetla nová síťová konfigurace:
1 | |
Tip
Nyní, když bylo nastavení sítě použito, je server přístupný přes SSH.
Změna hesel místních účtů
CyberElements důrazně doporučuje změnit heslo těchto účtů, jakmile bude virtuální zařízení nasazeno.
Použijte následující příkaz a zadejte nové heslo pro standardní účet systancia:
1 | |
Poté operaci zopakujte pro účet superuživatele root:
1 | |
Konfigurace názvu počítače
Název serveru můžete změnit konfigurací souborů hostname a hosts serveru.
Upravte soubor /etc/hostname a zadejte v něm název počítače.
Produkt potřebuje nový název na jiném místě, proto je nutné vytvořit kopii předchozího souboru pomocí následujícího příkazu:
1 | |
Je nutné zreplikovat konfiguraci souboru /etc/hosts vzhledem ke skutečné primární IP adrese počítače (RIP_MED_WEB_MASTER).
Za tímto účelem upravte soubor /etc/hosts a ověřte, že druhý řádek má následující formát:
2 | |
Příklad
Pokud se počítač jmenuje MEDIATION-CONTROLLER-MASTER, nepatří do domény a jeho skutečná IP adresa RIP_MED_WEB_MASTER je 10.0.10.10, bude soubor vyplněn takto:
2 | |
Pokud počítač patří do domény DOMAIN.LOCAL, soubor se doplní takto:
2 | |
Je nutné zreplikovat konfiguraci souboru /etc/hosts vzhledem ke skutečné primární IP adrese počítače (RIP_MED_WEB_SLAVE).
Za tímto účelem upravte soubor /etc/hosts a ověřte, že druhý řádek má následující formát:
2 | |
Příklad
Pokud se počítač jmenuje MEDIATION-CONTROLLER-SLAVE, nepatří do domény a jeho skutečná IP adresa RIP_MED_WEB_SLAVE je 10.0.10.12, bude soubor vyplněn takto:
2 | |
Pokud počítač patří do domény DOMAIN.LOCAL, soubor se doplní takto:
2 | |
Chcete-li použít novou konfiguraci, restartujte server:
1 | |
Změna časového pásma
Ve výchozím nastavení je virtuální zařízení nastaveno na časové pásmo Europe/Paris.
Chcete-li toto časové pásmo změnit, nejprve pomocí následujícího příkazu zjistěte zápis dostupných časových pásem:
1 | |
Poté použijte následující příkaz:
1 | |
Příklad
Chcete-li nastavit časové pásmo na Londýn, je nutné spustit následující příkaz:
1 | |
Časové pásmo serveru ověřte následujícím příkazem:
1 | |
Inicializace serveru Mediation Controller
Inicializace serveru Mediation Controller
Server Mediation Controller se inicializuje pomocí konfiguračního skriptu. Tento skript překonfiguruje IP adresy clusteru v různých službách produktu a předem nakonfiguruje nastavení potřebná pro fungování komponenty HTML5 Gateway.
Spusťte ho jako root pomocí následujícího příkazového řádku:
1 | |
Skript vás vyzve k zadání následujících údajů:
IP VIP HTTPS: virtuální webová IP adresa clusteru, tedyVIP_MED_WEB.IP VIP SSL: virtuální IP adresa SSL clusteru, tedyVIP_MED_SSL.IP VIP ZIO: virtuální IP adresa pro připojení serveru Mediation ControllerSLAVEk interní konfigurační databázi serveruMASTER, tedyVIP_MED_ZEO.IP Master HTTPS: skutečná webová IP adresa serveru Mediation ControllerMASTER, tedyRIP_MED_WEB_MASTER.IP Master SSL: skutečná IP adresa pro SSL Router serveru Mediation ControllerMASTER, tedyRIP_MED_SSL_MASTER.IP Slave HTTPS: skutečná webová IP adresa serveru Mediation ControllerSLAVE, tedyRIP_MED_WEB_SLAVE.IP Slave SSL: skutečná IP adresa pro SSL Router serveru Mediation ControllerSLAVE, tedyRIP_MED_SSL_SLAVE.HTML5 port: místní port naslouchání pro přesměrování přístupu ke službě HTML5 Gateway; doporučujeme zadat port1234.Gateway: název serveru Edge Gateway; zadejte název prvního serveru Edge Gateway.Organization: název organizace, ke které se budou připojovat servery Edge Gateway a HTML5 Gateway.
Po dokončení inicializace restartujte server:
1 | |
Změna hesla konzoly CyberElements Gate /mediation/system
V této fázi instalace je k dispozici nové administrační rozhraní: Změnit heslo
Použití licencí a certifikátů
Stále v konzole /mediation/system bude nutné zadat certifikáty a licence serveru Mediation Controller.
Pozor!
Licence a certifikát komponenty SSL Router jsou specifické pro server Mediation Controller MASTER nebo SLAVE.
Konfigurace nesprávné licence nebo nesprávného certifikátu později způsobí poruchy funkčnosti.
Použijte licenci a certifikát pro komponentu SSL Router: 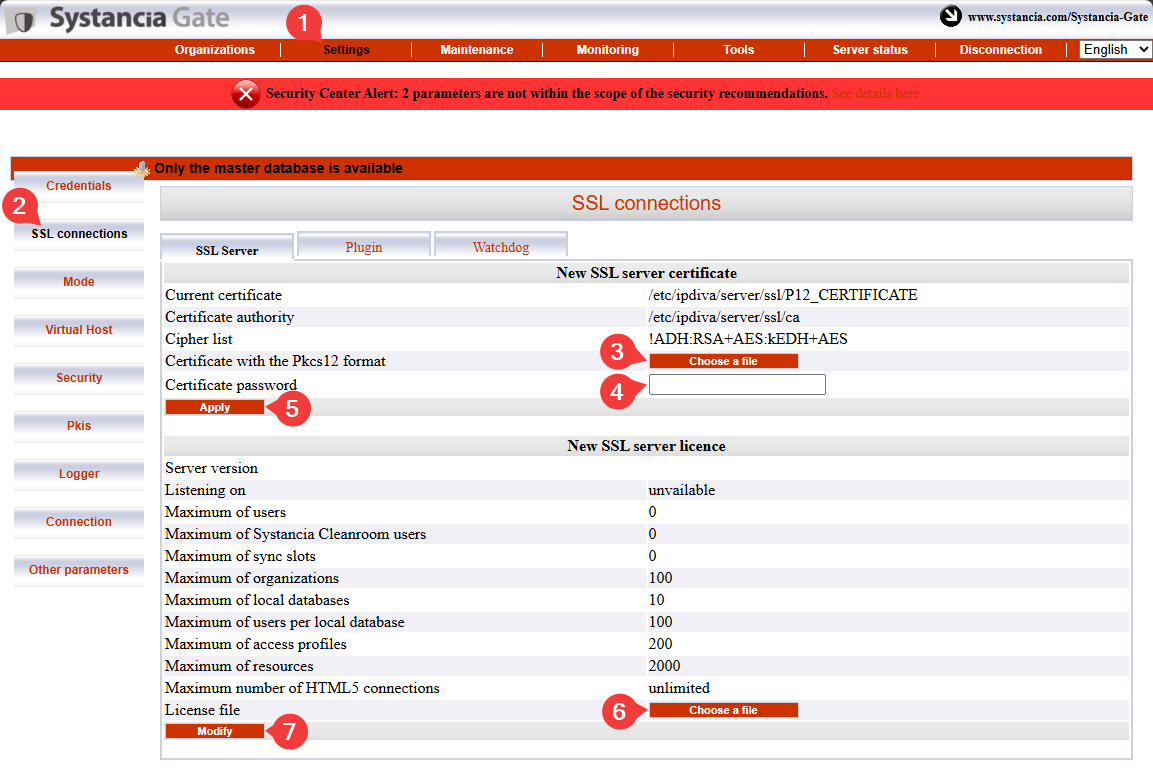
- Klikněte na kartu
Settings. - V nabídce vyberte
SSL Connections. - Vyhledejte certifikát pro SSL Router.
- Zadejte heslo certifikátu SSL Router.
- Kliknutím na
Applypoužijte certifikát na SSL Router. - Vyberte soubor licence serveru.
- Kliknutím na
Modifypoužijte licenci serveru.
Dále zadejte informace o certifikátu klienta CyberElements Bastion: 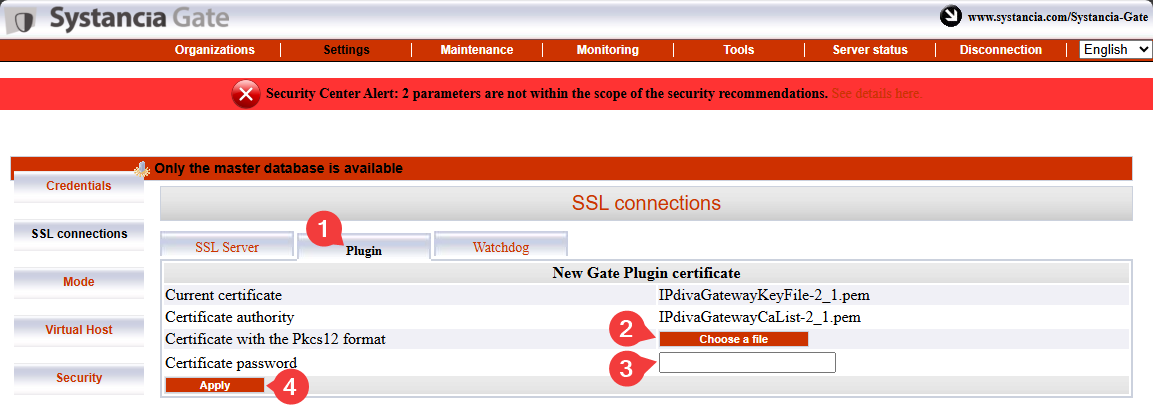
- Vyberte kartu
Plugin. - Vyhledejte certifikát klienta CyberElements Bastion.
- Zadejte heslo certifikátu.
- Kliknutím na
Applypoužijte certifikát.
Ještě je třeba zadat informace o certifikátu Watchdog: 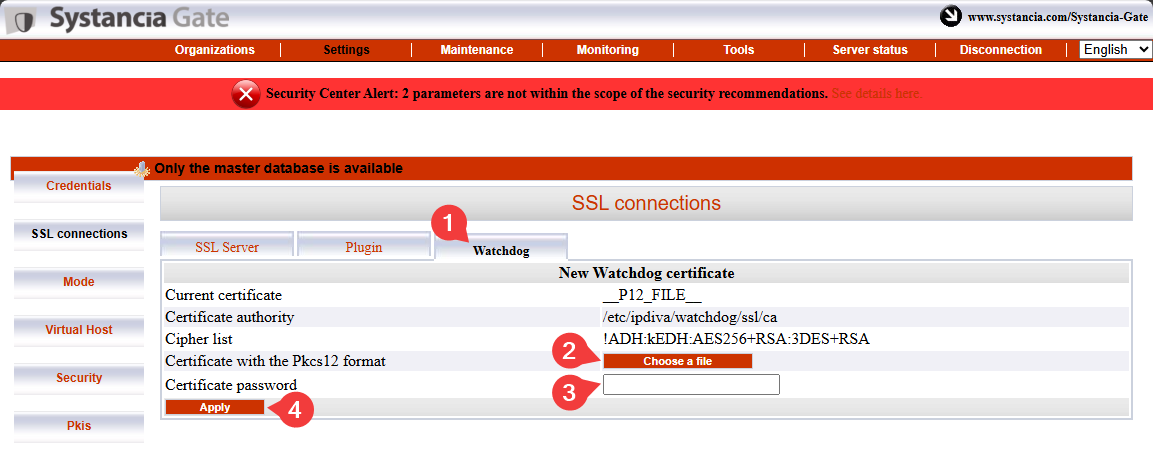
- Vyberte kartu
Watchdog - Vyhledejte certifikát Watchdog.
- Zadejte heslo certifikátu.
- Kliknutím na
Applypoužijte certifikát.
Aby se tyto změny projevily, je nutné restartovat SSL Router a Watchdog: 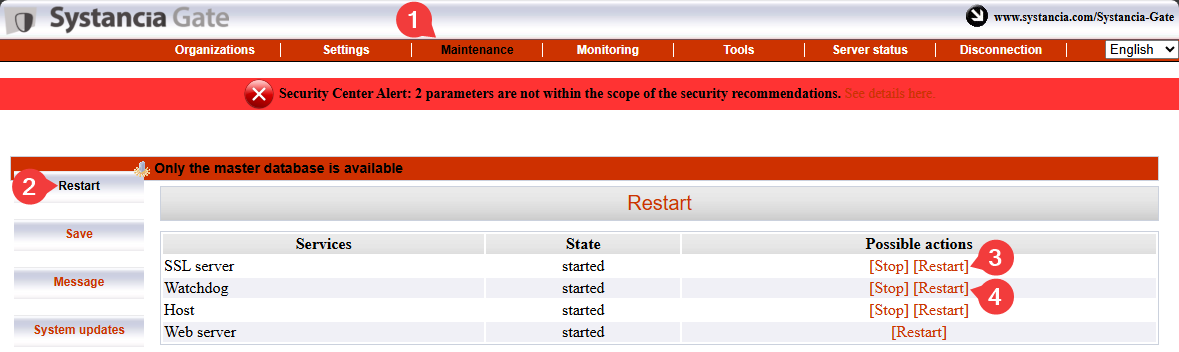
Pairing serverů Mediation Controller
Pozor!
V tomto okamžiku musí být oba servery Mediation Controller nakonfigurovány až po použití licencí a certifikátů.
Pokud server Mediation Controller SLAVE ještě nebyl nakonfigurován, nakonfigurujte jej a začněte od začátku této dokumentace.
Krok pairingu serverů Mediation Controller vytvoří vztah důvěryhodnosti mezi oběma servery a inicializuje provoz clusteru.
Na serveru Mediation Controller SLAVE
Spusťte následující příkaz jako root, abyste zahájili požadavek na pairing se serverem Mediation Controller MASTER:
1 | |
Nahraďte RIP_MED_WEB_MASTER příslušnou IP adresou.
Příklad
Pokud má RIP_MED_WEB_MASTER hodnotu 10.0.10.10, je třeba zadat následující příkaz:
1 | |
Na serveru Mediation Controller MASTER
Spusťte následující příkaz jako root, abyste zkontrolovali čekající požadavky na pairing a získali ID požadavku:
1 | |
Poté spusťte následující příkaz, kterým přijmete požadavek na pairing, a ID nahraďte ID získaným předchozím příkazem:
1 | |
Příklad
Pokud je návratová hodnota příkazu hostManagerCtl getPendingRequests následující:
1 2 3 | |
Pak příkaz pro přijetí požadavku na pairing vypadá takto:
1 | |
Chcete-li přidružení ověřit, použijte na serveru Mediation Controller (MASTER nebo SLAVE) následující příkaz:
1 | |
Výsledek se bude lišit podle serveru, na kterém je příkaz spuštěn:
Očekávaný výsledek na serveru Mediation Controller MASTER je následující:
1 | |
Příklad
1 | |
Očekávaný výsledek na serveru Mediation Controller SLAVE je následující:
1 | |
Příklad
1 | |
Na serveru Mediation Controller SLAVE
Stav bootstrapu můžete ze serveru SLAVE zkontrolovat následujícím příkazem:
1 | |
Cluster, který nemá žádné potíže se synchronizací, vrátí hodnotu 0.
Je nutná ještě poslední série příkazů, opět na serveru SLAVE, která synchronizuje tajný kód sdílený mezi oběma servery Mediation Controller:
1 2 | |
Aktivace propojení mezi servery
K čemu slouží meziserverové připojení?
Jde o speciální připojení pro provoz clusteru, které serveru Mediation Controller umožňuje směrovat provoz na jiný server Mediation Controller v případech, kdy cílová komponenta Edge Gateway není připojena k prvnímu serveru, ale pouze k druhému.
Pokud například server Mediation Controller MASTER již není připojen ke komponentě Edge Gateway, může prostřednictvím meziserverového propojení dosáhnout na Edge Gateway přes server Mediation Controller SLAVE.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Ztráta připojení| GW(Edge Gateway)
MASTER --> |Meziserverové propojení| SLAVE(Mediation Controller<br/>SLAVE) --> GWNa serveru Mediation Controller MASTER
Upravte soubor /etc/ipdiva/server/remoteServers.xml a uveďte v něm CN meziserverového certifikátu:
1 2 3 4 5 6 7 8 9 | |
Nahraďte SLAVECN hodnotou CN certifikátu určeného pro meziserverové připojení.
Pokud neznáte CN meziserverového certifikátu, lze zadat znak * (doporučeno v případě pochybností):
1 2 3 4 5 6 7 8 9 | |
Příklad
S ohledem na následující údaje:
- CN meziserverového certifikátu:
my-interserver-cert
Soubor /etc/ipdiva/server/remoteServers.xml na serveru Mediation Controller MASTER by se doplnil takto:
1 2 3 4 5 6 7 8 9 | |
Úplný soubor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
Na serveru Mediation Controller SLAVE
Odešlete meziserverový certifikát na server Mediation Controller SLAVE do adresáře /tmp/.
Poté spusťte jako root následující příkazy, které jej přesunou do cílového adresáře s příslušnými oprávněními:
1 2 3 | |
Poté upravte soubor /etc/ipdiva/server/remoteServers.xml a do značky <remoteConfig> přidejte následující obsah (starou značku <localCluster> lze zcela odstranit):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Nahraďte:
MASTERCN: zadejte CN certifikátu SSL Router serveru Mediation ControllerMASTER, což je obvykleRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: odpovídá sekundární IP adrese serveru Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: port, na kterém naslouchá SSL Router serveru Mediation ControllerMASTER; obvykle je to443.INTERSERVER.P12: název certifikátu určeného pro meziserverové připojení.PASSWORD: heslo meziserverového certifikátu.
Příklad
S ohledem na následující údaje:
- Název meziserverového certifikátu:
my-interserver-cert.p12 - Heslo meziserverového certifikátu:
MySecurePassword - RIP SSL serveru Mediation Controller
MASTER:10.0.10.11 - Port na RIP SSL serveru Mediation Controller
MASTER:443 - CN certifikátu serveru Mediation Controller
MASTER:10.0.10.11
Soubor /etc/ipdiva/server/remoteServers.xml na serveru Mediation Controller SLAVE by se doplnil takto:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Úplný soubor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Upravte konfiguraci komponenty SSL Router SLAVE spuštěním následujícího příkazu:
1 | |
Na serverech Mediation Controller MASTER a SLAVE
Restartujte SSL Router, aby se použilo nastavení meziserverového propojení:
1 | |
Pokud meziserverové propojení funguje správně, měl by následující příkaz vrátit výsledek:
1 | |
Předchozí příkaz by měl vytvořit log s následujícím obsahem: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Pokud se takový log nezobrazí, zkontrolujte konfiguraci provedenou v této kapitole.
Ve webové konzole /mediation/system serveru Mediation Controller MASTER
Povolte meziserverové připojení mezi oběma servery Mediation Controller úpravou virtuálního hostitele SSL default: 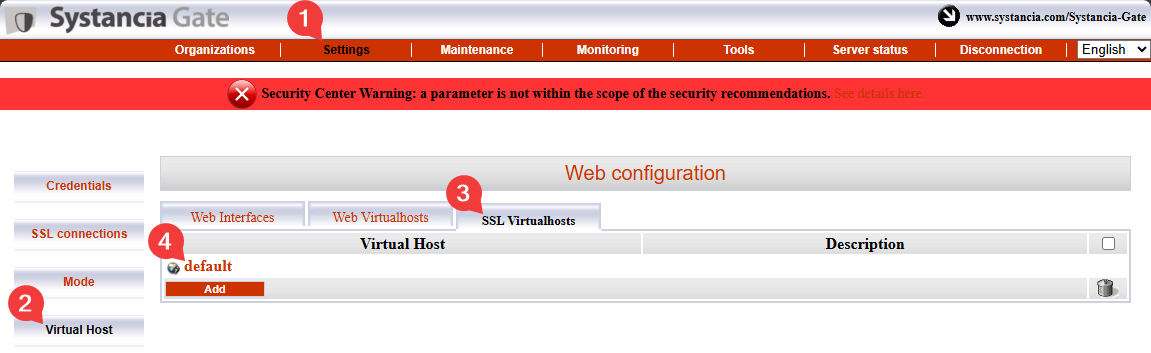
Vyplňte jednotlivá pole podle níže uvedených pokynů a povolte funkci meziserverového propojení zaškrtnutím políčka Is cross-server linking configured?: 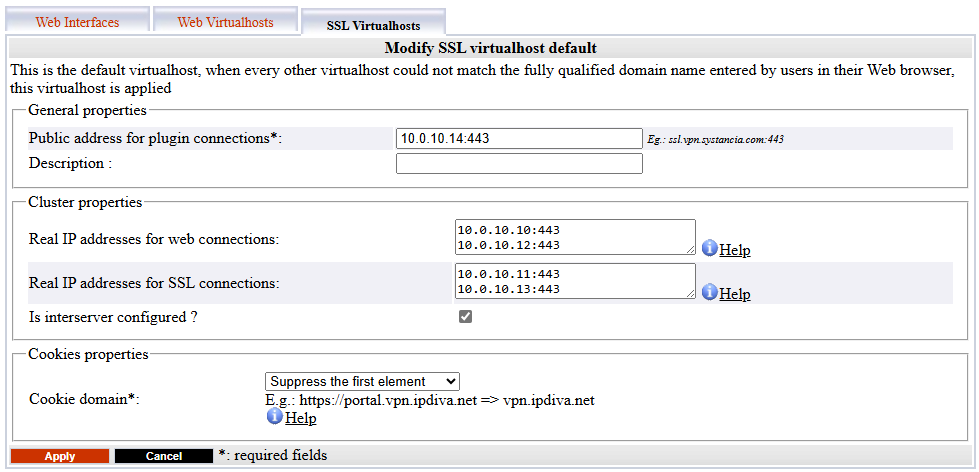
Public address for plugin connections: odpovídá adreseVIP_MED_SSLnásledované jejím portem naslouchání (obvykle443).Actual public IP addresses for web connections: odpovídá dvojici skutečných webových IP adres (RIP_MED_WEB_MASTERaRIP_MED_WEB_SLAVE) s jejich příslušnými porty, jeden řádek na každou dvojici IP adresy a portu.Actual public IP addresses for SSL connections: odpovídá dvojici skutečných IP adres SSL (RIP_MED_SSL_MASTERaRIP_MED_SSL_SLAVE) s jejich příslušnými porty, jeden řádek na každou dvojici IP adresy a portu.
Inicializace produktu CyberElements Bastion
Připojení k databázi PostgreSQL
Ke svému fungování vyžaduje CyberElements Bastion použití externí databáze PostgreSQL (DB), do které ukládá svá nastavení a různé logy konzoly /system.
Pokud je DB přímo dostupná ze serverů Mediation Controller, přejděte rovnou ke kroku inicializace DB.
Připojení k databázi v síti LAN
Aby bylo možné připojit se k databázi umístěné v síti LAN bez otevření toku z DMZ do LAN, bude tok databáze přesměrován přes tunel TLS mezi servery Edge Gateway a servery Mediation Controller.
K tomu je nutné nakonfigurovat jeden server Edge Gateway (nebo dva servery Edge Gateway) pomocí základní technologie CyberElements Gate.
Deklarace serverů Edge Gateway produktu CyberElements Gate
Za tímto účelem se nejprve přihlaste ke konzole /mediation/system v CyberElements Gate.
Poté přejděte do nabídky „Organizations“ a klikněte na „Add“: 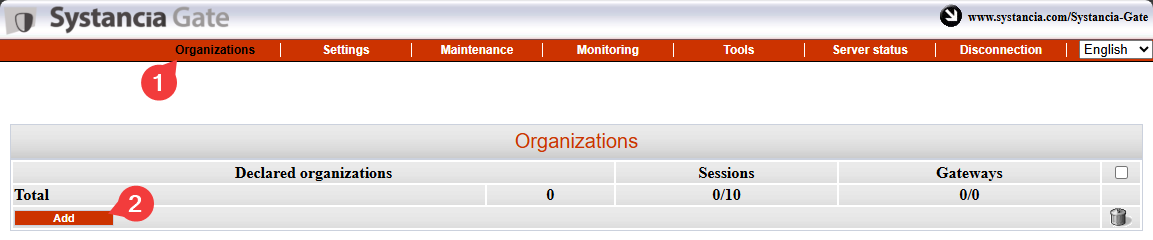
Zadejte název organizace, který se musí lišit od názvu přiřazeného CyberElements Bastion (například tunnel), a uveďte alespoň jednu licenci uživatelské relace spolu s heslem účtu admin: 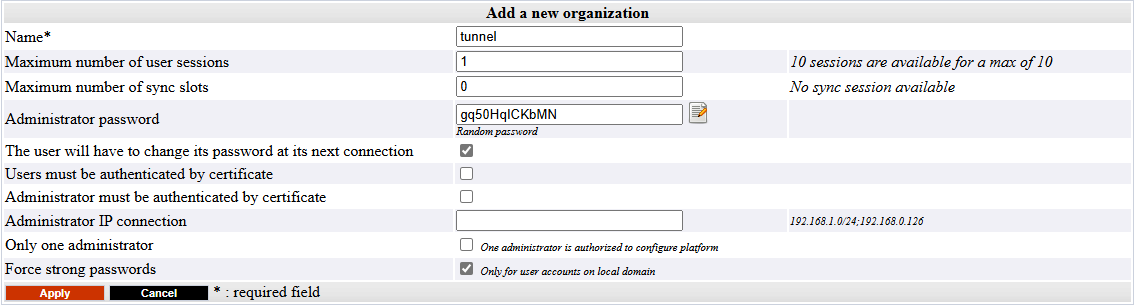
Přihlaste se k rozhraní pro správu dříve vytvořené organizace pomocí účtu admin tak, že přejdete na /gate/admin: 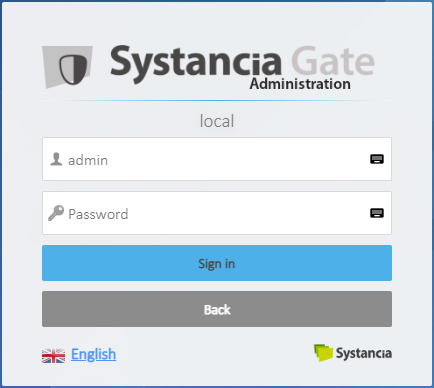
Poté deklarujte obě komponenty Edge Gateway, které budou použity k vytvoření tunelu.
Vlevo najeďte ukazatelem na Infrastructure, klikněte na Gateways a poté klikněte na tlačítko Add: 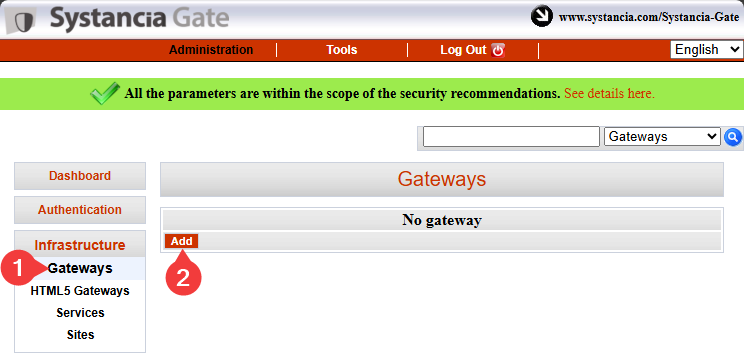
Zadejte název první komponenty Edge Gateway a potvrďte zadání: 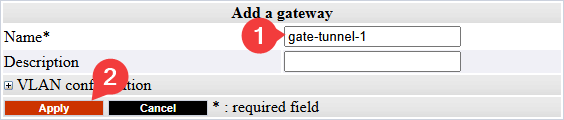
Informace
Připomínáme, že název komponenty Edge Gateway je svázán s certifikátem, kterým se bude ověřovat vůči komponentě SSL Router serveru Mediation Controller.
Tento název má tvar <GW_NAME>@<ORGANIZATION_NAME>, kde <GW_NAME> odpovídá názvu komponenty Edge Gateway a <ORGANIZATION_NAME> odpovídá názvu organizace vytvořené v systémové konzole CyberElements Gate.
Zopakujte krok deklarace komponenty Edge Gateway pro druhou komponentu Edge Gateway.
Připojení a nastavení tunelu na serverech Edge Gateway
Informace
Následující kroky lze zopakovat na obou komponentách Edge Gateway používaných pro tunel k přístupu do databáze.
Předpoklady
K dokončení této části budete potřebovat jednu z těchto možností:
- Virtuální zařízení Edge Gateway, na kterém byla provedena pouze inicializace systému.
- Server Edge Gateway nainstalovaný od nuly s nainstalovanými komponentami Edge Gateway.
Nejprve pomocí nástroje, jako je WinSCP nebo FileZilla, přeneste přes SCP certifikát potřebný pro připojení do adresáře /tmp/ na serveru Edge Gateway.
Poté se připojte přes SSH a přepněte na root.
Chcete-li komponentu Edge Gateway připojit k oběma serverům Mediation Controller, musíte vytvořit dvě nové instance Edge Gateway: jedna se připojí k serveru Mediation Controller MASTER, druhá k serveru Mediation Controller SLAVE.
Chcete-li je vytvořit, spusťte následující příkazy:
1 2 | |
Zkopírujte soubor certifikátu do adresářů /etc/ipdiva/gateway-tunnel-master/ssl/ a /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Nahraďte <CERT_NAME> názvem certifikátu, který musí komponenta Edge Gateway použít pro připojení k serveru Mediation Controller.
Nakonfigurujte instance Edge Gateway tak, aby se mohly připojit k serverům Mediation Controller.
Konfigurace se liší podle serveru Mediation Controller, ke kterému se má instance připojit. Proveďte obě nastavení:
Upravte soubor /etc/ipdiva/gateway-tunnel-master/gateway.xml a doplňte do něj následující údaje (několik částí bylo vynecháno a jsou označeny […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Nahraďte následující prvky:
@SERVER@: je nutné nahradit adresouRIP_MED_SSL_MASTER@SERVERPORT@: je nutné nahradit portem, na kterém naslouchá SSL Router, obvykle nastaveným na443keyfile.pem: je nutné nahradit názvem souboru certifikátuPASSWORD: je nutné nahradit heslem certifikátu@RPC_PORT@: je nutné nahradit portem, na kterém počítač aktuálně nenaslouchá; lze použít port9082
Příklad
S ohledem na následující údaje:
RIP_MED_SSL_MASTERmá hodnotu:10.0.10.11- Port, na kterém naslouchá SSL Router:
443 - Název souboru certifikátu:
gate-tunnel.p12 - Heslo certifikátu:
Str0ngP@ssw0rd
Soubor /etc/ipdiva/gateway-tunnel-master/gateway.xml by se nakonfiguroval takto:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Úplný soubor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Upravte soubor /etc/ipdiva/gateway-tunnel-slave/gateway.xml a doplňte do něj následující údaje (několik částí bylo vynecháno a jsou označeny […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Nahraďte následující prvky:
@SERVER@: je nutné nahradit adresouRIP_MED_SSL_SLAVE@SERVERPORT@: je nutné nahradit portem, na kterém naslouchá SSL Router, obvykle nastaveným na443keyfile.pem: je nutné nahradit názvem souboru certifikátuPASSWORD: je nutné nahradit heslem certifikátu@RPC_PORT@: je nutné nahradit portem, který se na počítači aktuálně nepoužívá; lze použít port9083
Příklad
S ohledem na následující údaje:
RIP_MED_SSL_SLAVEmá hodnotu:10.0.10.13- Port, na kterém naslouchá SSL Router:
443 - Název souboru certifikátu:
gate-tunnel.p12 - Heslo certifikátu:
Str0ngP@ssw0rd
Soubor /etc/ipdiva/gateway-tunnel-slave/gateway.xml by se nakonfiguroval takto:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Úplný soubor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Nyní, když jsou instance nakonfigurovány pro připojení k serverům Mediation Controller, je ještě nutné je nakonfigurovat tak, aby přesměrovaly připojení serverů Mediation Controller do databáze.
Za tímto účelem upravte soubor /etc/ipdiva/gateway-tunnel-master/services.xml takto:
1 2 3 4 5 6 7 8 9 | |
Nahraďte DB_SERVER názvem DNS nebo IP adresou používanou pro připojení k databázi a DB_PORT portem, na kterém naslouchá instance databáze.
Zopakujte toto nastavení pro instanci připojující se k serveru Mediation Controller SLAVE zkopírováním souboru:
1 | |
Nakonec spusťte instance Edge Gateway, aby navázaly připojení k serverům Mediation Controller:
1 2 | |
Konfigurace tunelu serverů Mediation Controller
Aby servery Mediation Controller mohly tunel používat, je ještě nutné deklarovat jeho existenci.
Za tímto účelem se přihlaste jako root k serverům Mediation Controller a upravte soubor /etc/ipdiva/server/services.xml tak, že přidáte následující část (několik částí bylo vynecháno a jsou označeny […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Nahraďte následující prvky:
GW1_NAMEnázvem první komponenty Edge GatewayGW2_NAMEnázvem druhé komponenty Edge GatewayORGANIZATION_NAMEnázvem dříve vytvořené organizace CyberElements Gate
Příklad
S ohledem na následující údaje:
- Název komponenty Edge Gateway 1:
gate-tunnel-1 - Název komponenty Edge Gateway 2:
gate-tunnel-2 - Název organizace CyberElements Gate:
tunnel
Soubor /etc/ipdiva/server/services.xml by se doplnil takto:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Úplný soubor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
Chcete-li použít novou konfiguraci, restartujte SSL Router následujícím příkazem:
1 | |
Inicializace databáze
Pozor!
Databázi default musíte vytvořit dříve, než ji CyberElements Bastion inicializuje (nevytváří se automaticky).
Chcete-li inicializovat databázi PostgreSQL se systémovou konfigurací, musíte nejprve nakonfigurovat nastavení připojení na serverech Mediation Controller.
Za tímto účelem upravte na obou serverech soubor /etc/ipdiva/care/databasesettings.ini a přidejte následující položky:
2 3 4 5 6 7 8 9 | |
Nahraďte následující prvky:
DB_USERNAMEuživatelským jménem používaným pro připojení k databázi.DB_PWDheslem uživatele, který se připojuje.DB_HOSTIP adresou nebo názvem DNS používaným pro připojení k databázi; pokud se používá připojení přes komponenty Edge Gateway, je nutné zadat127.0.0.1.DB_PORTportem používaným pro připojení k instanci databáze; pokud se používá připojení přes komponenty Edge Gateway, je nutné zadat1432.
Inicializaci databáze lze spustit následujícími příkazy, které se provádějí pouze na jednom serveru Mediation Controller:
1 2 | |
Poté zbývá jen restartovat službu apache2 na obou serverech Mediation Controller, aby se použila inicializace systémové databáze:
1 | |
Konfigurace časového serveru NTP
Doporučuje se nastavit časový server, aby systémové hodiny zůstávaly aktuální. Potřebné kroky jsou popsány na stránce konfigurace NTP.
Počáteční konfigurace produktu CyberElements Bastion
Autorizace přístupu k webovým rozhraním pomocí virtuální IP adresy
Ve výchozím nastavení není povoleno připojovat se k webovým rozhraním produktu CyberElements Bastion přes virtuální IP adresu VIP_MED_WEB.
Chcete-li tuto autorizaci přidat, spusťte jako root na serverech Mediation Controller následující příkazy:
1 2 | |
Nahraďte IP IP adresou odpovídající VIP_MED_WEB.
Počáteční konfigurace
V této fázi jsou servery Mediation Controller nainstalovány, ale je ještě třeba provést několik akcí:
-
Změňte výchozí hesla
Změňte výchozí hesla systémových konzol.
-
Nainstalujte certifikáty a licence
Server Mediation Controller vyžaduje ke svému provozu různé certifikáty a licenci.
Pouze certifikát pro klienta CyberElements Bastion je nutné znovu deklarovat na obou serverech Mediation Controller (použijte RIPRIP_MED_WEB_MASTERaRIP_MED_WEB_SLAVE). -
Nakonfigurujte webový certifikát
Nakonfigurujte webový certifikát používaný pro připojení k webovým rozhraním
-
Deklarujte název DNS
Přidejte název DNS, kterému je povoleno připojovat se k webovým rozhraním.
-
Nakonfigurujte organizaci
Nakonfigurujte organizaci CyberElements Bastion.
Nakonfigurovat s přímým přístupem k databázi
Nakonfigurovat s přístupem k databázi přes tunel serverů Edge Gateway
-
Deklarujte servery Edge Gateway
Deklarujte servery Edge Gateway nebo HTML5 Gateway, které se mají nainstalovat.
-
Vytvořte logický site
Vytvořte a nakonfigurujte logický site, který seskupuje servery Edge Gateway a HTML5 Gateway s přístupem k místním prostředkům.
-
Nainstalujte server Edge Gateway
Nainstalujte a nakonfigurujte nový server Edge Gateway s nově nainstalovanými servery Mediation Controller.
Nakonfiguruje se také instance HTML5 Gateway.