Vytvoření tokenu pairingu pro Edge Gateway
Chcete-li vytvořit token pairingu, musíte vytvořit nový server Edge Gateway nebo HTML5 Gateway (nebo upravit existující server Edge Gateway nebo HTML5 Gateway a znovu vytvořit token pairingu).
Otevřete webové rozhraní serveru Mediation Controller pomocí URI /system.
Příklady
Pokud je server Mediation Controller dostupný na své webové IP adrese 10.0.10.10, bude přístup k systémovému rozhraní používat adresu URL: https://10.0.10.10/system.
Pokud je přístup k serveru Mediation Controller možný pomocí názvu DNS, například cyberelements-bastion.domain.local, bude přístup k systémovému rozhraní používat adresu URL: https://cyberelements-bastion.domain.local/system.
Důležité!
Při jakékoli změně hesla, licence nebo certifikátů (SSL Router, Watchdog a klient CyberElements Bastion) se v případě clusterů připojte ke skutečné IP adrese (RIP_MED_WEB_MASTER nebo RIP_MED_WEB_SLAVE).
Po přihlášení postupujte podle níže uvedených kroků podle typu vaší platformy a typu serveru Edge Gateway, který je třeba vytvořit.
Požadované předpoklady
Pro úspěšné vytvoření nového serveru Edge Gateway musíte získat alespoň jeden certifikát pro připojení serveru Edge Gateway a druhý, volitelný certifikát pro fungování služby nahrávání přímých přístupů.
Certifikát pro server Edge Gateway musí být certifikát pro ověřování klienta a mít CN ve tvaru edge-gateway-name@organization-name. Kde:
edge-gateway-nameodpovídá logickému názvu serveru Edge Gateway (protože na jednom počítači Edge Gateway může paralelně běžet několik instancí, může se název serveru Edge Gateway lišit od názvu přiřazeného počítači). Název nesmí obsahovat znaky s diakritikou ani mezery a jediné povolené speciální znaky jsou-a_.organization-nameodpovídá názvu organizace, ke které se server Edge Gateway připojí. Protože server Mediation Controller může mít několik organizací, je tato informace nezbytná k určení, ke které organizaci server patří.
Certifikát pro službu nahrávání musí být certifikát pro ověřování serveru, nejlépe s CN odpovídajícím FQDN počítače Edge Gateway.
Upozorňujeme, že server Mediation Controller odmítne jakýkoli certifikát, který nepochází z důvěryhodné infrastruktury PKI nebo certifikační autority. Chcete-li přidat novou důvěryhodnou infrastrukturu PKI nebo certifikační autoritu, postupujte podle pokynů na následující stránce: Přidání důvěryhodné certifikační autority
-
Otevřete modul správy serverů Edge Gateway:
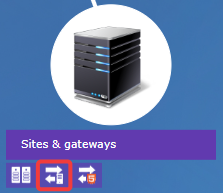
-
Vytvořte nový server Edge Gateway kliknutím na ikonu +:
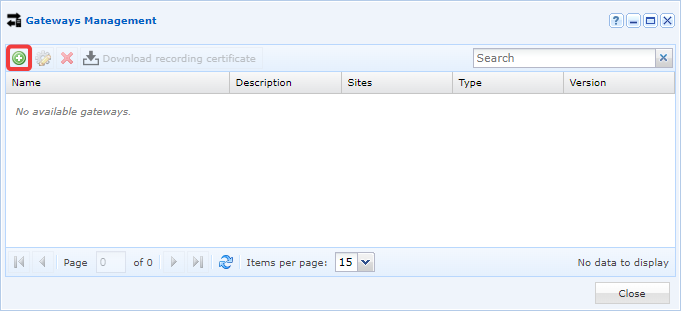
-
Vyplňte jednotlivá pole požadovaná rozhraním:
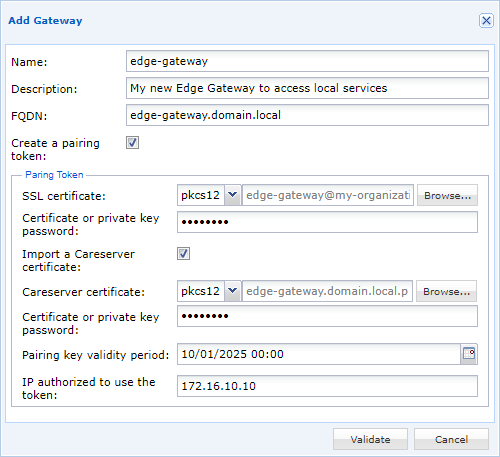
- Pojmenujte nový server Edge Gateway.
- Volitelně zadejte popis, abyste jej snáze identifikovali nebo pochopili jeho účel.
- Definujte FQDN počítače. Jde o důležitou informaci, která musí odpovídat CN certifikátu služby nahrávání.
- Zaškrtněte možnost vytvoření tokenu pairingu.
- Vyhledejte a zadejte heslo certifikátu serveru Edge Gateway.
- Volitelně (doporučeno při vytváření první instance Edge Gateway na počítači) přidejte certifikát služby nahrávání s přidruženým heslem po zaškrtnutí
Import a Careserver certificate. - Definujte dobu platnosti tokenu pairingu.
- Volitelně omezte použití tokenu na jednu adresu IP. Upozorňujeme, že jde o adresu IP, kterou vidí server Mediation Controller. Pokud je server Edge Gateway součástí stejné sítě jako server Mediation Controller, bude to pravděpodobně privátní adresa IP; v opačném případě to bude veřejná adresa IP.
-
Token pairingu se poté vygeneruje a zobrazí na obrazovce:
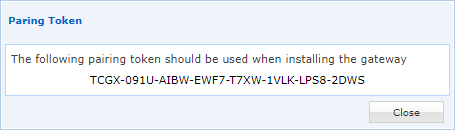
Požadované předpoklady
Pro úspěšné vytvoření nového serveru HTML5 Gateway musíte získat certifikát pro připojení k němu.
Certifikát pro server HTML5 Gateway musí být certifikát pro ověřování klienta a mít CN ve tvaru html5-gateway-name@organization-name. Kde:
html5-gateway-nameodpovídá logickému názvu serveru HTML5 Gateway (protože na jednom počítači HTML5 Gateway může paralelně běžet několik instancí, může se název serveru HTML5 Gateway lišit od názvu přiřazeného počítači). Název nesmí obsahovat znaky s diakritikou ani mezery a jediné povolené speciální znaky jsou-a_.organization-nameodpovídá názvu organizace, ke které se bude server HTML5 Gateway muset připojit. Protože server Mediation Controller může mít několik organizací, je tato informace nezbytná k určení, ke které organizaci server patří.
Upozorňujeme, že server Mediation Controller odmítne jakýkoli certifikát, který nepochází z důvěryhodné infrastruktury PKI nebo certifikační autority. Chcete-li přidat novou důvěryhodnou infrastrukturu PKI nebo certifikační autoritu, postupujte podle pokynů na následující stránce: Přidání důvěryhodné certifikační autority
-
Otevřete modul správy serverů HTML5 Gateway:
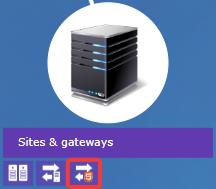
-
Vytvořte nový server HTML5 Gateway kliknutím na ikonu +:
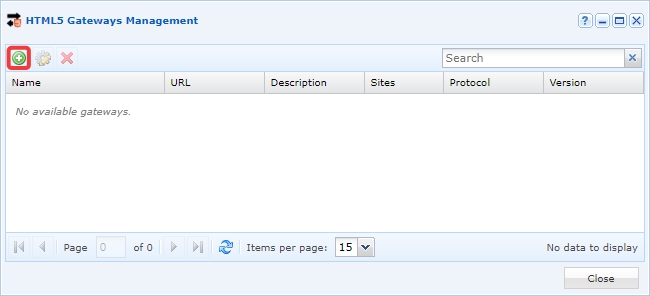
-
Vyplňte jednotlivá pole požadovaná rozhraním:
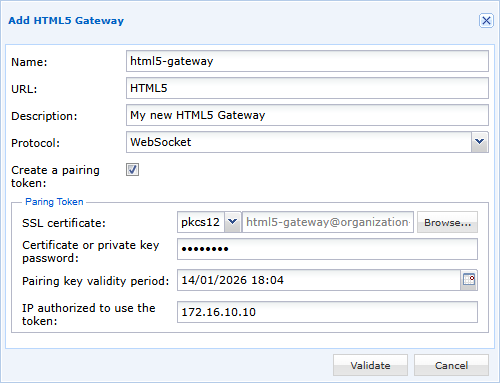
- Pojmenujte nový server HTML5 Gateway.
- Zadejte přístupovou adresu URL (u první instance v architektuře Standalone je to obvykle
HTML5; u architektury Cluster je toHTML5-1aHTML5-2). - Volitelně zadejte popis, abyste server snáze identifikovali nebo pochopili jeho použití.
- Nastavte protokol na
WebSocket. - Zaškrtněte možnost vytvoření tokenu pairingu.
- Vyhledejte a zadejte heslo certifikátu serveru HTML5 Gateway.
- Definujte dobu platnosti tokenu pairingu.
- Volitelně omezte použití tokenu na jednu adresu IP. Upozorňujeme, že jde o adresu IP, kterou vidí server Mediation Controller. Pokud je server HTML5 Gateway součástí stejné sítě jako server Mediation Controller, bude to pravděpodobně privátní adresa IP; v opačném případě to bude veřejná adresa IP.
-
Token pairingu se poté vygeneruje a zobrazí na obrazovce:
Tip
Pokud byl token ztracen nebo jej po vytvoření nebylo možné získat, zobrazí se znovu při úpravě nastavení nového serveru Edge Gateway.
Po získání tokenu pairingu jej lze použít na serveru Edge Gateway nebo HTML5 Gateway podle následujících pokynů: Připojení serveru Edge Gateway pomocí tokenu pairingu.