Pairing tokeno kūrimas komponentui Edge Gateway
Norėdami sukurti pairing tokeną, turite sukurti naują komponentą Edge Gateway arba HTML5 Gateway (arba redaguoti esamą komponentą Edge Gateway arba HTML5 Gateway iš naujo sukurdami pairing tokeną).
Atidarykite serverio Mediation Controller žiniatinklio sąsają naudodami URI /system.
Pavyzdžiai
Jei komponentas Mediation Controller pasiekiamas žiniatinklio IP adresu 10.0.10.10, sistemos sąsaja bus pasiekiama URL adresu: https://10.0.10.10/system.
Jei Mediation Controller galima pasiekti DNS vardu, pavyzdžiui, cyberelements-bastion.domain.local, sistemos sąsaja pasiekiama URL adresu: https://cyberelements-bastion.domain.local/system.
Svarbu!
Norėdami pakeisti slaptažodį, licenciją arba sertifikatus (SSL Router, Watchdog ir CyberElements Bastion kliento), klasterių atveju prisijunkite prie realiojo IP adreso (RIP_MED_WEB_MASTER arba RIP_MED_WEB_SLAVE).
Prisijungę atlikite toliau nurodytus veiksmus pagal savo platformos tipą ir kuriamo komponento Edge Gateway tipą.
Būtinosios sąlygos
Norėdami sėkmingai sukurti naują Edge Gateway, turite gauti bent vieną sertifikatą Edge Gateway ryšiui ir antrą, pasirenkamą, sertifikatą, kad veiktų tiesioginės prieigos įrašymo paslauga.
Edge Gateway sertifikatas turi būti kliento autentifikavimo sertifikatas, o jo CN – formos edge-gateway-name@organization-name. Čia:
edge-gateway-nameatitinka loginį Edge Gateway pavadinimą (kadangi viename Edge Gateway kompiuteryje gali lygiagrečiai veikti keli egzemplioriai, Edge Gateway pavadinimas gali skirtis nuo kompiuteriui priskirto pavadinimo). Pavadinime negali būti diakritinių ženklų ar tarpų, o vieninteliai leidžiami specialieji simboliai yra-ir_.organization-nameatitinka organizacijos, prie kurios jungsis Edge Gateway, pavadinimą. Kadangi Mediation Controller gali turėti kelias organizacijas, ši informacija būtina, kad jis žinotų, su kuria organizacija Edge Gateway susietas.
Įrašymo paslaugos sertifikatas turi būti serverio autentifikavimo sertifikatas, pageidautina su CN, atitinkančiu Edge Gateway kompiuterio FQDN.
Atkreipkite dėmesį, kad Mediation Controller atmes bet kurį sertifikatą, kurio neišdavė patikima PKI / sertifikavimo institucija. Norėdami pridėti naują patikimą PKI / sertifikavimo instituciją, vykdykite šio puslapio instrukcijas: Patikimos sertifikavimo institucijos pridėjimas
-
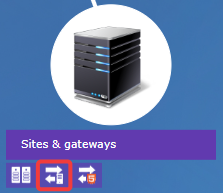
Atidarykite Edge Gateway valdymo modulį:
-
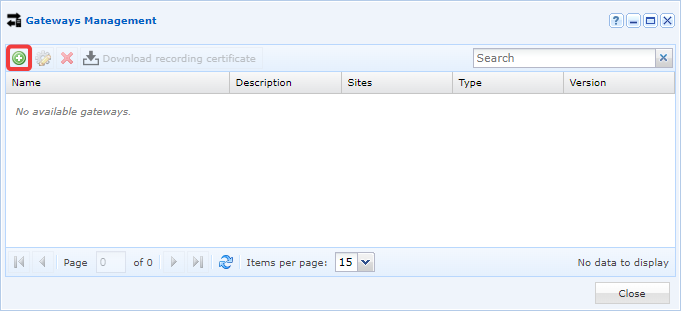
Sukurkite naują Edge Gateway spustelėdami piktogramą +:
-
Užpildykite įvairius sąsajos prašomus laukus:
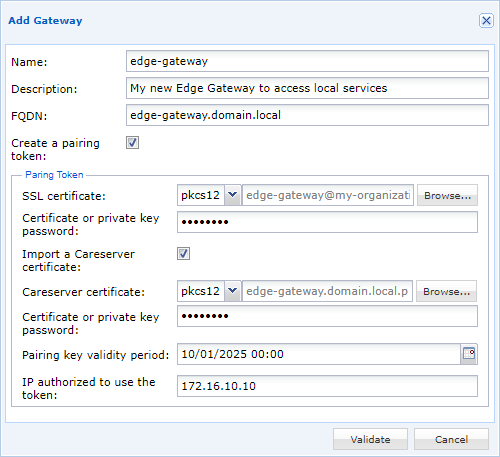
- Suteikite pavadinimą naujam komponentui Edge Gateway.
- Pasirinktinai įveskite aprašą, kad jį būtų lengviau identifikuoti arba suprasti jo paskirtį.
- Nurodykite kompiuterio FQDN. Tai svarbi informacija, kuri turi atitikti įrašymo paslaugos sertifikato CN.
- Pažymėkite parinktį, kad būtų sukurtas pairing tokenas.
- Suraskite ir įveskite Edge Gateway sertifikato slaptažodį.
- Pasirinktinai (rekomenduojama kuriant pirmąjį Edge Gateway egzempliorių kompiuteryje) pažymėję
Import a Careserver certificate, pridėkite įrašymo paslaugos sertifikatą su susijusiu slaptažodžiu. - Nustatykite pairing tokeno galiojimo laikotarpį.
- Pasirinktinai apribokite tokeno naudojimą vienu IP adresu. Atkreipkite dėmesį, kad tai IP adresas, kurį mato Mediation Controller. Jei Edge Gateway yra tame pačiame tinkle kaip Mediation Controller, greičiausiai tai bus privatusis IP adresas; kitu atveju – viešasis IP adresas.
-
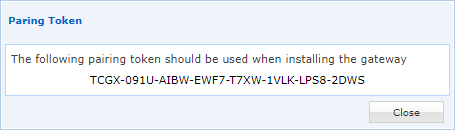
Tada sugeneruojamas pairing tokenas ir jis parodomas ekrane:
Būtinosios sąlygos
Norėdami sėkmingai sukurti naują HTML5 Gateway, turite gauti sertifikatą, skirtą prisijungti prie jo.
HTML5 Gateway sertifikatas turi būti kliento autentifikavimo sertifikatas, o jo CN – formos html5-gateway-name@organization-name. Čia:
html5-gateway-nameatitinka loginį HTML5 Gateway pavadinimą (kadangi viename HTML5 Gateway kompiuteryje gali lygiagrečiai veikti keli egzemplioriai, HTML5 Gateway pavadinimas gali skirtis nuo kompiuteriui priskirto pavadinimo). Pavadinime negali būti diakritinių ženklų ar tarpų, o vieninteliai leidžiami specialieji simboliai yra-ir_.organization-nameatitinka organizacijos, prie kurios turės jungtis HTML5 Gateway, pavadinimą. Kadangi Mediation Controller gali turėti kelias organizacijas, ši informacija būtina, kad jis žinotų, su kuria organizacija HTML5 Gateway susietas.
Atkreipkite dėmesį, kad Mediation Controller atmes bet kurį sertifikatą, kurio neišdavė patikima PKI / sertifikavimo institucija. Norėdami pridėti naują patikimą PKI / sertifikavimo instituciją, vykdykite šio puslapio instrukcijas: Patikimos sertifikavimo institucijos pridėjimas
-
Atidarykite HTML5 Gateway valdymo modulį:
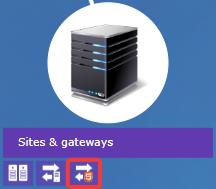
-
Sukurkite naują HTML5 Gateway spustelėdami piktogramą +:
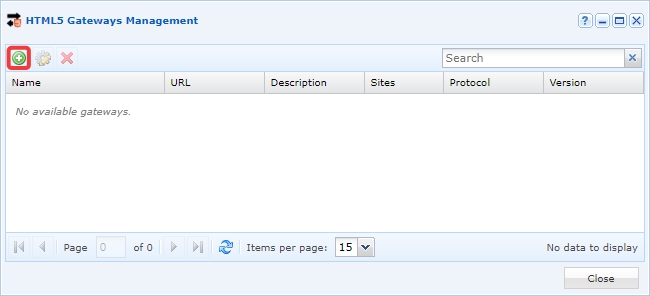
-
Užpildykite įvairius sąsajos prašomus laukus:
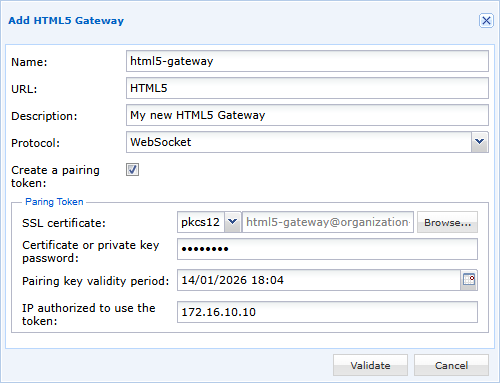
- Suteikite naujam HTML5 Gateway pavadinimą.
- Nurodykite prieigos URL adresą (pirmajam egzemplioriui Standalone architektūroje paprastai tai yra
HTML5; Cluster architektūroje –HTML5-1irHTML5-2). - Pasirinktinai įveskite aprašą, kad būtų lengviau jį atpažinti arba suprasti jo paskirtį.
- Nustatykite protokolą
WebSocket. - Pažymėkite parinktį, kad būtų sukurtas pairing tokenas.
- Suraskite ir įveskite HTML5 Gateway sertifikato slaptažodį.
- Nustatykite pairing tokeno galiojimo laikotarpį.
- Pasirinktinai apribokite tokeno naudojimą vienu IP adresu. Atkreipkite dėmesį, kad tai IP adresas, kurį mato Mediation Controller. Jei HTML5 Gateway yra tame pačiame tinkle kaip Mediation Controller, greičiausiai tai bus privatusis IP adresas; kitu atveju – viešasis IP adresas.
-
Tada sugeneruojamas pairing tokenas ir jis parodomas ekrane:
Patarimas
Jei tokenas buvo prarastas arba jo nepavyko gauti po sukūrimo, jis vėl bus parodytas redaguojant naujojo komponento Edge Gateway parametrus.
Gavę pairing tokeną, galite jį naudoti komponente Edge Gateway arba HTML5 Gateway pagal šias instrukcijas: Komponento Edge Gateway prijungimas naudojant pairing tokeną.