Edge Gateway serverio diegimas
Pastaba
Primename, kad Debian kompiuteriuose į root reikia persijungti šia komanda:
1 | |
Veidrodinės saugyklos ir būtinų įrankių atsisiuntimas
CyberElements Cleanroom 4.6 veidrodį ir Systancia saugyklos parašo raktą galima atsisiųsti šiuo saitu (reikia susikurti kliento paskyrą): Systancia Marketplace
Be veidrodžio ir rakto, versijos atnaujinimo procesui reikės trečiųjų šalių įrankių:
- SSH klientas (Windows sistemoje galite naudoti PuTTY)
- SCP klientas (Windows sistemoje galima naudoti įrankius WinSCP arba FileZilla)
Naudokite SSH klientą, kad nuotoliniu būdu prisijungtumėte prie savo serverio.
Naudokite SCP klientą, kad perkeltumėte failus į nuotolinį kompiuterį.
Pasirengimas diegimui
Tinklo konfigūracija
Primygtinai rekomenduojama nustatyti statinį Edge Gateway serverio tinklo adresą. Norėdami tai padaryti, pirmiausia turite sužinoti savo kompiuterio tinklo sąsajos pavadinimą ir jos MAC adresą. Vykdykite šią komandą kaip root:
1 | |
Ši komanda parodo tinklo sąsajos pavadinimą, jos būseną, MAC adresą ir sąsajos parametrus.
Pavyzdys
Įvykdžius komandą, rodoma ši išvestis:
1 | |
Tinklo sąsajos pavadinimas yra ens192, o jos MAC adresas – 00:50:56:a1:56:9f.
Gavus tinklo sąsajos pavadinimą ir MAC adresą, galima redaguoti kompiuterio tinklo konfigūraciją.
Redaguokite failą /etc/network/interfaces ir pakeiskite jį pagal šį šabloną:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Čia:
INTERFACE_NAMEreikia pakeisti anksčiau gautu tinklo sąsajos pavadinimu.MAC_ADDRESSreikia pakeisti anksčiau gautu MAC adresu.IP_GWreikia pakeisti serverio IP adresu.NETMASKreikia pakeisti su IP adresu susieta tinklo kauke.NETWORK_GATEWAYreikia pakeisti numatytuoju tinklo šliuzu.IP_DNSreikia pakeisti DNS serverio IP adresu. Jei reikia sukonfigūruoti kelis serverius (daugiausia 3), atskirkite juos tarpu.DNS_SUFFIXreikia pakeisti naudotinu DNS sufiksu. Jei sufikso įvesti nereikia, panaikinkite eilutę.
Pavyzdys
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Prieš pritaikant konfigūraciją, reikia atlikti dar tris veiksmus.
Pirmasis – įdiegti paketus resolvconf ir bridge-utils, kad būtų galima pritaikyti ankstesniame faile nurodytą DNS konfigūraciją ir naudoti sąsają br0:
1 | |
Antrasis – patikrinti failo /etc/hosts konfigūraciją, susijusią su pagrindiniu kompiuterio IP adresu (IP_GW).
Norėdami tai padaryti, redaguokite failą /etc/hosts ir patikrinkite, ar antroji eilutė yra tokio formato:
2 | |
Pavyzdys
Jei kompiuteris pavadintas EDGE-GATEWAY ir nepriklauso domenui, o jo IP adresas IP_GW yra 172.16.10.10, failas būtų užpildytas taip:
2 | |
Jei kompiuteris priklauso domenui DOMAIN.LOCAL, failas būtų užpildytas taip:
2 | |
Dėmesio!
Neteisinga failo konfigūracija gali sukelti klaidą diegiant paketą collectd.
Belieka iš naujo paleisti serverį:
1 | |
Paketų tvarkytuvo APT konfigūravimas
SCP klientu įkelkite iš Systancia Marketplace atsisiųstus failus į serverio katalogą /tmp/:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Prisijunkite prie serverio kaip root, tada vykdykite šias komandas, kad išskleistumėte Systancia saugyklą, sukonfigūruotumėte jos naudojimą APT ir ją autentifikuotumėte.
1 2 3 4 5 | |
Primygtinai rekomenduojame išjungti nereikalingų paketų diegimą vykdant apt komandas. Norėdami tai padaryti, vykdykite šią komandą:
1 | |
CyberElements Bastion Edge Gateway serverio diegimas
Pagrindinių komponentų diegimas
Pradėkite diegti komponentus vykdydami šią komandą kaip root:
1 | |
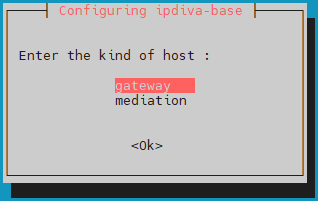
Atsisiuntus visas priklausomybes, atsidarys langas, kuriame reikės pasirinkti serverio tipą. Pasirinkite gateway:
Ką daryti įvykus klaidai?
Jei įvestoje informacijoje yra klaida, tęskite paketo ipdiva-base diegimą, tada naudokite šią komandą serveriui iš naujo sukonfigūruoti:
1 | |
Edge Gateway komponentų diegimas
Tada pradėkite diegti Edge Gateway skirtus komponentus šia komanda:
1 | |
Edge Gateway serverio komponentai dabar įdiegti. Belieka iš naujo paleisti kompiuterį, kad naujai įdiegti komponentai galėtų būti inicijuoti:
1 | |
HTML5 Gateway komponentų diegimas
Naudokite šią komandą, kad pradėtumėte diegti HTML5 Gateway komponentus Edge Gateway serveryje:
1 | |
Naudokite šias komandines eilutes, kad įjungtumėte ir sukonfigūruotumėte failų perdavimo ir virtualiojo spausdintuvo funkcijas:
1 2 3 | |
Konfigūracija
Konfigūracijos prieš prijungiant HTML5 Gateway
Kad HTML5 taikomosios programos veiktų, Mediation Controller serveryje reikia sukonfigūruoti papildomus parametrus. Prisijunkite prie Mediation Controller serverio kaip root.
Sukurkite arba pakeiskite failą /etc/ipdiva/httpd/commonParameters.extra.conf ir pridėkite skyrių, atitinkantį šį:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Čia:
URL_HTML5reikia pakeisti HTML5 Gateway laukoURLturiniu, sukonfigūruotu administravimo konsolėje generuojant pairing tokeną.GW_NAMEreikia pakeisti Edge Gateway, esančio tame pačiame serveryje kaip HTML5 Gateway, pavadinimu. Eilutės pabaigoje esantį simbolį | būtina palikti.ORGANIZATION_NAMEreikia pakeisti organizacijos, prie kurios jungiasi ankstesnis Edge Gateway, pavadinimu.
Pavyzdys
Platformai su šiais parametrais:
- Organizacijos pavadinimas:
my-organization-name - HTML5 Gateway deklaravimas administravimo konsolėje:
- Name:
html5-gateway - URL:
HTML5 - Protocol:
WebSocket
- Name:
- Edge Gateway serveris turi:
- Edge Gateway paslaugą, pavadintą
edge-gateway - HTML5 Gateway paslaugą, pavadintą
html5-gateway
- Edge Gateway paslaugą, pavadintą
Sukurtas konfigūracijos failas /etc/ipdiva/httpd/commonParameters.extra.conf bus nustatytas taip:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Prieš pritaikydami naujus parametrus, turite patikrinti, ar nauja konfigūracija nesukelia jokių blokuojančių Apache2 žiniatinklio serverio klaidų.
Norėdami tai padaryti, vykdykite šią komandą:
1 | |
Jei atsakymas yra Syntax OK, pakeitimus galima pritaikyti toliau pateikta komanda. Priešingu atveju patikrinkite konfigūraciją faile /etc/ipdiva/httpd/commonParameters.extra.conf.
1 | |
Edge Gateway ir HTML5 Gateway prijungimas
Dėmesio!
Jei komponentui SSL Router naudojate sertifikatus, išduotus ne Systancia, o kitos sertifikavimo institucijos (CA), turite įtraukti šakninę CA į Edge Gateway patikimų CA sąrašą: įtraukite SSL Router šakninę CA į patikimų CA sąrašą Edge Gateway arba HTML5 Gateway ryšiui.
Norėdami sukonfigūruoti Edge Gateway ir HTML5 Gateway egzempliorius serveryje, vadovaukitės šioje dokumentacijoje pateikta informacija: Serverio susiejimas per pairing