Installazzjoni tas-server Edge Gateway
Nota
Bħala tfakkira, il-qlib għal root fuq kompjuters Debian għandu jsir bil-kmand li ġej:
1 | |
Tniżżil tal-mirror u tal-għodod meħtieġa
Il-mirror ta’ CyberElements Cleanroom 4.6 u ċ-ċavetta tal-firma tar-repożitorju ta’ Systancia jistgħu jitniżżlu minn dan il-link (jeħtieġ il-ħolqien ta’ kont tal-klijent): Systancia Marketplace
Minbarra l-mirror u ċ-ċavetta, se jkunu meħtieġa għodod ta’ partijiet terzi għall-proċess tat-titjib tal-verżjoni:
- Klijent SSH (fuq Windows, tista’ tuża PuTTY)
- Klijent SCP (fuq Windows, jistgħu jintużaw l-għodod WinSCP jew FileZilla)
Uża l-klijent SSH biex tikkonnettja mill-bogħod mas-server tiegħek.
Uża l-klijent SCP biex tittrasferixxi fajls lejn il-kompjuter remot tiegħek.
Tħejjija għall-installazzjoni
Konfigurazzjoni tan-netwerk
Huwa rrakkomandat ħafna li tiddefinixxi indirizz tan-netwerk statiku għas-server Edge Gateway. Biex tagħmel dan, l-ewwel trid tikseb l-isem tal-interfaċċa tan-netwerk tal-kompjuter tiegħek u l-indirizz MAC tagħha. Ħaddem il-kmand li ġej bħala root:
1 | |
Dan il-kmand juri l-isem tal-interfaċċa tan-netwerk, l-istatus tagħha, l-indirizz MAC tagħha, u s-settings tal-interfaċċa.
Eżempju
Wara li jiġi eżegwit il-kmand, jintwera l-output li ġej:
1 | |
L-isem tal-interfaċċa tan-netwerk huwa ens192 u l-indirizz MAC tagħha huwa 00:50:56:a1:56:9f.
Ladarba jkunu nkisbu l-isem tal-interfaċċa tan-netwerk u l-indirizz MAC, issa huwa possibbli li teditja l-konfigurazzjoni tan-netwerk tal-kompjuter.
Editja l-fajl /etc/network/interfaces biex timmodifikah billi tuża l-mudell li ġej:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Fejn:
INTERFACE_NAMEgħandu jiġi sostitwit bl-isem tal-interfaċċa tan-netwerk miksub qabel.MAC_ADDRESSgħandu jiġi sostitwit bl-indirizz MAC miksub qabel.IP_GWgħandu jiġi sostitwit bl-indirizz IP tas-server.NETMASKgħandu jiġi sostitwit bil-maskra tan-netwerk assoċjata mal-indirizz IP.NETWORK_GATEWAYgħandu jiġi sostitwit bil-gateway default tan-netwerk.IP_DNSgħandu jiġi sostitwit bl-indirizz IP tas-server DNS. Jekk ikunu jridu jiġu kkonfigurati diversi servers (massimu ta’ 3), isseparahom bi spazju.DNS_SUFFIXgħandu jiġi sostitwit bis-suffiss DNS li għandu jintuża. Jekk ma jkun meħtieġ ebda suffiss, ħassar il-linja.
Eżempju
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Qabel ma tapplika l-konfigurazzjoni, hemm tliet passi oħra x’tlesti.
L-ewwel wieħed huwa li tinstalla l-pakketti resolvconf u bridge-utils sabiex il-konfigurazzjoni DNS speċifikata fil-fajl preċedenti tkun tista’ tiġi applikata u l-interfaċċa br0 tkun tista’ tintuża:
1 | |
It-tieni wieħed huwa li tiċċekkja l-konfigurazzjoni tal-fajl /etc/hosts fir-rigward tal-indirizz IP primarju tal-kompjuter (IP_GW).
Biex tagħmel dan, editja l-fajl /etc/hosts u ċċekkja li t-tieni linja tkun fil-format li ġej:
2 | |
Eżempju
Jekk il-kompjuter jismu EDGE-GATEWAY mingħajr ma jappartjeni għal dominju u l-indirizz IP tiegħu IP_GW huwa 172.16.10.10, allura l-fajl jimtela kif ġej:
2 | |
Jekk il-kompjuter jappartjeni għad-dominju DOMAIN.LOCAL, allura l-fajl jimtela kif ġej:
2 | |
Attenzjoni!
Konfigurazzjoni ħażina tal-fajl tista’ tikkawża żball meta jiġi installat il-pakkett collectd.
Ma jibqa’ xejn ħlief li terġa’ tibda s-server:
1 | |
Konfigurazzjoni tal-maniġer tal-pakketti APT
Tella’ l-fajls imniżżla minn Systancia Marketplace fid-direttorju /tmp/ fuq is-server billi tuża klijent SCP:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Idħol fis-server bħala root, imbagħad ħaddem il-kmandi li ġejjin biex tiddekompressa r-repożitorju ta’ Systancia, tikkonfigura l-użu tiegħu f’APT, u tawtentikah.
1 2 3 4 5 | |
Nirrakkomandaw bil-qawwa li tiddiżattiva l-installazzjoni ta’ pakketti mhux meħtieġa meta tħaddem il-kmandi apt. Biex tagħmel dan, ħaddem il-kmand li ġej:
1 | |
Installazzjoni tas-server Edge Gateway ta’ CyberElements Bastion
Installazzjoni tal-komponenti bażiċi
Ibda l-installazzjoni tal-komponenti billi tuża l-kmand li ġej bħala root:
1 | |
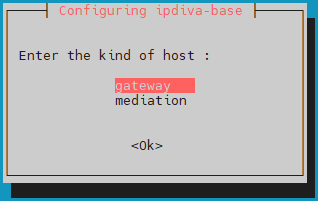
Wara li jitniżżlu d-dipendenzi kollha, se tinfetaħ tieqa li titolbok tagħżel it-tip ta’ server. Agħżel gateway:
X’għandi nagħmel jekk ikun hemm żball?
Jekk ikun hemm żball fl-informazzjoni li daħħalt, kompli bl-installazzjoni tal-pakkett ipdiva-base u mbagħad uża l-kmand li ġej biex terġa’ tikkonfigura s-server:
1 | |
Installazzjoni tal-komponenti Edge Gateway
Imbagħad, ibda l-installazzjoni tal-komponenti speċifiċi għall-komponent Edge Gateway billi tuża l-kmand li ġej:
1 | |
Il-komponenti tas-server Edge Gateway issa huma installati. Ma jibqa’ xejn ħlief li terġa’ tibda l-kompjuter sabiex il-komponenti installati ġodda jkunu jistgħu jinizjalizzaw:
1 | |
Installazzjoni tal-komponenti HTML5 Gateway
Uża l-kmand li ġej biex tibda l-installazzjoni tal-komponenti HTML5 Gateway fuq is-server Edge Gateway:
1 | |
Uża l-linji tal-kmand li ġejjin biex tattiva u tikkonfigura l-funzjonalitajiet tat-trasferiment tal-fajls u tal-istampatur virtwali:
1 2 3 | |
Konfigurazzjoni
Konfigurazzjonijiet qabel il-konnessjoni tal-komponent HTML5 Gateway
Sabiex l-applikazzjonijiet HTML5 jaħdmu, iridu jiġu kkonfigurati settings addizzjonali fuq is-server Mediation Controller. Idħol bħala root fis-server Mediation Controller.
Oħloq jew editja l-fajl /etc/ipdiva/httpd/commonParameters.extra.conf biex iżżid parti ekwivalenti għal dik li ġejja:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Fejn:
- Il-valur
URL_HTML5irid jiġi sostitwit bil-kontenut tal-qasamURLtal-komponent HTML5 Gateway ikkonfigurat fil-konsol tal-amministrazzjoni waqt il-ġenerazzjoni tat-token tal-pairing. GW_NAMEgħandu jiġi sostitwit bl-isem ta’ komponent Edge Gateway li jinsab fuq l-istess server tal-komponent HTML5 Gateway. Il-karattru | fl-aħħar tal-linja għandu jinżamm.ORGANIZATION_NAMEgħandu jiġi sostitwit bl-isem tal-organizzazzjoni li magħha jikkonnettja l-komponent Edge Gateway preċedenti.
Eżempju
Għal pjattaforma bis-settings li ġejjin:
- Isem l-organizzazzjoni:
my-organization-name - Dikjarazzjoni tal-komponent HTML5 Gateway fil-konsol tal-amministrazzjoni:
- Name:
html5-gateway - URL:
HTML5 - Protocol:
WebSocket
- Name:
- Server Edge Gateway għandu:
- Servizz Edge Gateway bl-isem
edge-gateway - Servizz HTML5 Gateway bl-isem
html5-gateway
- Servizz Edge Gateway bl-isem
Il-fajl tal-konfigurazzjoni /etc/ipdiva/httpd/commonParameters.extra.conf maħluq se jiġi kkonfigurat kif ġej:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Qabel ma tapplika s-settings il-ġodda, trid tiċċekkja li l-konfigurazzjoni l-ġdida ma tikkawża ebda żball li jimblokka s-server web Apache2.
Biex tagħmel dan, ħaddem il-kmand li ġej:
1 | |
Jekk ir-risposta tkun Syntax OK, allura l-bidliet jistgħu jiġu applikati bil-kmand hawn taħt. Inkella, iċċekkja l-konfigurazzjoni tiegħek fil-fajl /etc/ipdiva/httpd/commonParameters.extra.conf.
1 | |
Konnessjoni tal-komponenti Edge Gateway u HTML5 Gateway
Attenzjoni!
Jekk tuża ċertifikati maħruġa minn awtorità taċ-ċertifikazzjoni (CA) li mhijiex dik ta’ Systancia għall-komponent SSL Router, trid iżżid l-awtorità taċ-ċertifikazzjoni għerq mal-awtoritajiet taċ-ċertifikazzjoni affidabbli tal-komponent Edge Gateway: żid l-awtorità taċ-ċertifikazzjoni għerq tal-komponent SSL Router mal-awtoritajiet affidabbli għall-konnessjoni tal-komponent Edge Gateway jew HTML5 Gateway.
Biex tikkonfigura l-istanzi Edge Gateway u HTML5 Gateway fuq is-server, segwi l-informazzjoni mogħtija fid-dokumentazzjoni li ġejja: Pairing tas-server