Aqbeż għall-kontenut

Installazzjoni tas-server Edge Gateway

Nota

Bħala tfakkira, il-qlib għal root fuq kompjuters Debian għandu jsir bil-kmand li ġej:

1
su -

Tniżżil tal-mirror u tal-għodod meħtieġa

Il-mirror ta’ CyberElements Cleanroom 4.6 u ċ-ċavetta tal-firma tar-repożitorju ta’ Systancia jistgħu jitniżżlu minn dan il-link (jeħtieġ il-ħolqien ta’ kont tal-klijent): Systancia Marketplace

Minbarra l-mirror u ċ-ċavetta, se jkunu meħtieġa għodod ta’ partijiet terzi għall-proċess tat-titjib tal-verżjoni:

  • Klijent SSH (fuq Windows, tista’ tuża PuTTY)
  • Klijent SCP (fuq Windows, jistgħu jintużaw l-għodod WinSCP jew FileZilla)

Uża l-klijent SSH biex tikkonnettja mill-bogħod mas-server tiegħek.

Uża l-klijent SCP biex tittrasferixxi fajls lejn il-kompjuter remot tiegħek.

Tħejjija għall-installazzjoni

Konfigurazzjoni tan-netwerk

Huwa rrakkomandat ħafna li tiddefinixxi indirizz tan-netwerk statiku għas-server Edge Gateway. Biex tagħmel dan, l-ewwel trid tikseb l-isem tal-interfaċċa tan-netwerk tal-kompjuter tiegħek u l-indirizz MAC tagħha. Ħaddem il-kmand li ġej bħala root:

1
ip -br link | grep -ve "^lo"

Dan il-kmand juri l-isem tal-interfaċċa tan-netwerk, l-istatus tagħha, l-indirizz MAC tagħha, u s-settings tal-interfaċċa.

Eżempju

Wara li jiġi eżegwit il-kmand, jintwera l-output li ġej:

1
ens192           UP             00:50:56:a1:56:9f <BROADCAST,MULTICAST,UP,LOWER_UP>

L-isem tal-interfaċċa tan-netwerk huwa ens192 u l-indirizz MAC tagħha huwa 00:50:56:a1:56:9f.

Ladarba jkunu nkisbu l-isem tal-interfaċċa tan-netwerk u l-indirizz MAC, issa huwa possibbli li teditja l-konfigurazzjoni tan-netwerk tal-kompjuter.
Editja l-fajl /etc/network/interfaces biex timmodifikah billi tuża l-mudell li ġej:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
# This file describes the network interfaces available on your system
# and how to activate them. For more information, see interfaces(5).

source /etc/network/interfaces.d/*

# The loopback network interface
auto lo
iface lo inet loopback

# The primary network interface
auto br0
iface br0 inet static
    bridge_ports INTERFACE_NAME
    bridge_stp off
    bridge_fd 0
    bridge_maxwait 2
    bridge_hw MAC_ADDRESS
    address IP_GW
    netmask NETMASK
    gateway NETWORK_GATEWAY
    dns-nameservers IP_DNS_1 IP_DNS_2
    dns-search DNS_SUFFIX

Fejn:

  • INTERFACE_NAME għandu jiġi sostitwit bl-isem tal-interfaċċa tan-netwerk miksub qabel.
  • MAC_ADDRESS għandu jiġi sostitwit bl-indirizz MAC miksub qabel.
  • IP_GW għandu jiġi sostitwit bl-indirizz IP tas-server.
  • NETMASK għandu jiġi sostitwit bil-maskra tan-netwerk assoċjata mal-indirizz IP.
  • NETWORK_GATEWAY għandu jiġi sostitwit bil-gateway default tan-netwerk.
  • IP_DNS għandu jiġi sostitwit bl-indirizz IP tas-server DNS. Jekk ikunu jridu jiġu kkonfigurati diversi servers (massimu ta’ 3), isseparahom bi spazju.
  • DNS_SUFFIX għandu jiġi sostitwit bis-suffiss DNS li għandu jintuża. Jekk ma jkun meħtieġ ebda suffiss, ħassar il-linja.
Eżempju
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
# This file describes the network interfaces available on your system
# and how to activate them. For more information, see interfaces(5).

source /etc/network/interfaces.d/*

# The loopback network interface
auto lo
iface lo inet loopback

# The primary network interface
auto br0
iface br0 inet static
    bridge_ports ens192
    bridge_stp off
    bridge_fd 0
    bridge_maxwait 2
    bridge_hw 00:50:56:a1:56:9f
    address 172.16.10.10
    netmask 255.255.255.0
    gateway 172.16.10.254
    dns-nameservers 172.16.11.2 172.16.11.3
    dns-search domain.local

Qabel ma tapplika l-konfigurazzjoni, hemm tliet passi oħra x’tlesti.

L-ewwel wieħed huwa li tinstalla l-pakketti resolvconf u bridge-utils sabiex il-konfigurazzjoni DNS speċifikata fil-fajl preċedenti tkun tista’ tiġi applikata u l-interfaċċa br0 tkun tista’ tintuża:

1
apt install -y resolvconf bridge-utils

It-tieni wieħed huwa li tiċċekkja l-konfigurazzjoni tal-fajl /etc/hosts fir-rigward tal-indirizz IP primarju tal-kompjuter (IP_GW).
Biex tagħmel dan, editja l-fajl /etc/hosts u ċċekkja li t-tieni linja tkun fil-format li ġej:

2
IP_GW   FQDN    MACHINE_NAME
Eżempju

Jekk il-kompjuter jismu EDGE-GATEWAY mingħajr ma jappartjeni għal dominju u l-indirizz IP tiegħu IP_GW huwa 172.16.10.10, allura l-fajl jimtela kif ġej:

2
172.16.10.10  EDGE-GATEWAY

Jekk il-kompjuter jappartjeni għad-dominju DOMAIN.LOCAL, allura l-fajl jimtela kif ġej:

2
172.16.10.10  EDGE-GATEWAY.DOMAIN.LOCAL   EDGE-GATEWAY

Attenzjoni!

Konfigurazzjoni ħażina tal-fajl tista’ tikkawża żball meta jiġi installat il-pakkett collectd.

Ma jibqa’ xejn ħlief li terġa’ tibda s-server:

1
reboot

Konfigurazzjoni tal-maniġer tal-pakketti APT

Tella’ l-fajls imniżżla minn Systancia Marketplace fid-direttorju /tmp/ fuq is-server billi tuża klijent SCP:

  • systancia.gpg
  • cleanroom-4.6.1-build33.1096.D12-full.tgz

Idħol fis-server bħala root, imbagħad ħaddem il-kmandi li ġejjin biex tiddekompressa r-repożitorju ta’ Systancia, tikkonfigura l-użu tiegħu f’APT, u tawtentikah.

1
2
3
4
5
mv /tmp/systancia.gpg /etc/apt/trusted.gpg.d/
mkdir -p /opt/systancia/repository/
tar xvzf /tmp/cleanroom-4.6*.tgz -C /opt/systancia/repository/
echo "deb file:///opt/systancia/repository/ bookworm ipdiva" > /etc/apt/sources.list.d/systancia.list
apt update

Nirrakkomandaw bil-qawwa li tiddiżattiva l-installazzjoni ta’ pakketti mhux meħtieġa meta tħaddem il-kmandi apt. Biex tagħmel dan, ħaddem il-kmand li ġej:

1
echo -e 'APT::Install-Recommends false;\nAPT::Install-Suggests false;' > /etc/apt/apt.conf.d/99norecommends

Installazzjoni tas-server Edge Gateway ta’ CyberElements Bastion

Installazzjoni tal-komponenti bażiċi

Ibda l-installazzjoni tal-komponenti billi tuża l-kmand li ġej bħala root:

1
apt install -y ipdiva-base

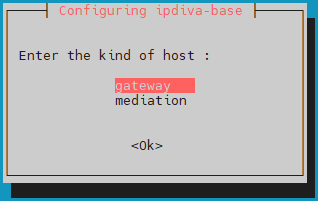
Wara li jitniżżlu d-dipendenzi kollha, se tinfetaħ tieqa li titolbok tagħżel it-tip ta’ server. Agħżel gateway:
X’għandi nagħmel jekk ikun hemm żball?

Jekk ikun hemm żball fl-informazzjoni li daħħalt, kompli bl-installazzjoni tal-pakkett ipdiva-base u mbagħad uża l-kmand li ġej biex terġa’ tikkonfigura s-server:

1
dpkg-reconfigure ipdiva-base

Installazzjoni tal-komponenti Edge Gateway

Imbagħad, ibda l-installazzjoni tal-komponenti speċifiċi għall-komponent Edge Gateway billi tuża l-kmand li ġej:

1
apt install -y ipdiva-safe-gateway ipdiva-gateway-setup

Il-komponenti tas-server Edge Gateway issa huma installati. Ma jibqa’ xejn ħlief li terġa’ tibda l-kompjuter sabiex il-komponenti installati ġodda jkunu jistgħu jinizjalizzaw:

1
reboot

Installazzjoni tal-komponenti HTML5 Gateway

Uża l-kmand li ġej biex tibda l-installazzjoni tal-komponenti HTML5 Gateway fuq is-server Edge Gateway:

1
apt install -y ipdiva-html5gateway ipdiva-html5-webapp ipdiva-guacamole-server1

Uża l-linji tal-kmand li ġejjin biex tattiva u tikkonfigura l-funzjonalitajiet tat-trasferiment tal-fajls u tal-istampatur virtwali:

1
2
3
apt install -y ghostscript
echo -e "printer=cyberelements HTML5 Printer\nprinterDriver=MS Publisher Imagesetter" > /etc/guacamole/printer-config
mkdir /home/systanciahtml5share

Settings speċifiċi għat-tħaddim ta’ CyberElements Bastion

Ladarba jkunu ġew applikati s-settings tan-netwerk, għad trid tikkonnettja l-istanzi ta’ Edge Gateway u ta’ HTML5 Gateway mal-komponenti Mediation Controller.
Biex tagħmel dan, l-ewwel istanzi ta’ Edge Gateway u ta’ HTML5 Gateway se jikkonnettjaw mal-komponent Mediation Controller MASTER, filwaqt li t-tieni istanzi se jikkonnettjaw mal-komponent Mediation Controller SLAVE.

Attenzjoni!

Jekk l-installazzjoni tal-komponent Edge Gateway ma tinsabx fil-LAN u għalhekk l-indirizzi RIP_MED_SSL_MASTER u RIP_MED_SSL_SLAVE mhumiex aċċessibbli (lanqas b’NAT).
F’dak il-każ, ikollok bżonn tikkonfigura biss l-ewwel istanza ta’ Edge Gateway u ta’ HTML5 Gateway, li se tiġi kkonfigurata biex tikkonnettja ma’ VIP_MED_SSL.

F’dan il-kuntest, jista’ jintuża l-apparat virtwali Standalone. L-apparat virtwali Cluster huwa kkonfigurat minn qabel b’żewġ istanzi, filwaqt li l-ekwivalenti Standalone tiegħu huwa kkonfigurat minn qabel b’istanza waħda.

Qabel ma tkompli bl-istruzzjonijiet li ġejjin, kun żgur li għandek l-elementi li ġejjin:

  • Ċertifikat għall-istanzi ta’ Edge Gateway u ta’ HTML5 Gateway li għandhom jiġu kkonnettjati
  • Ċertifikat għas-servizz tar-reġistrazzjoni
  • Klijent SSH (fuq Windows, tista’ tuża PuTTY)
  • Klijent SCP (fuq Windows, jistgħu jintużaw l-għodod WinSCP jew FileZilla)

Ittrasferixxi ċ-ċertifikati lejn id-direttorju /tmp/ tal-kompjuter.

Ħolqien ta’ istanzi għall-konnessjoni mal-komponent Mediation Controller SLAVE

Ħaddem il-kmandi li ġejjin bħala root biex tiddikjara istanza ġdida ta’ Edge Gateway u HTML5 Gateway li se tintuża biex tikkonnettja mal-komponent Mediation Controller SLAVE:

1
2
/usr/local/ipdiva/gateway/bin/gatewayCloner -slave
/usr/local/ipdiva/html5gateway/bin/gatewayCloner -slave

Konnessjoni tal-komponenti Edge Gateway

Ikkopja l-fajl taċ-ċertifikat tal-komponent Edge Gateway fid-direttorji /etc/ipdiva/gateway/ssl/ u /etc/ipdiva/gateway-slave/ssl/. Tista’ tagħmel dan billi tħaddem bħala root kmandi simili għal dawn li ġejjin (issostitwixxi <CERT_NAME> bl-isem taċ-ċertifikat għall-komponent Edge Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/gateway-slave/ssl/

Ikkonfigura l-istanzi ta’ Edge Gateway biex ikunu jistgħu jikkonnettjaw mal-komponenti Mediation Controller.
Il-konfigurazzjonijiet ivarjaw skont il-komponent Mediation Controller li għandu jiġi kkuntattjat. Applika ż-żewġ settings:

Editja l-fajl /etc/ipdiva/gateway/gateway.xml u imlieh billi tuża l-informazzjoni li ġejja (diversi partijiet tħallew barra u huma indikati b’[…]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Issostitwixxi l-elementi li ġejjin:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: għandu jiġi sostitwit bl-indirizz RIP_MED_SSL_MASTER, bil-karattru :, u bil-port tas-smigħ tal-komponent SSL Router, li normalment huwa ssettjat għal 443
  • keyfile.pem: għandu jiġi sostitwit bl-isem tal-fajl taċ-ċertifikat
  • PASSWORD: għandu jiġi sostitwit bil-password taċ-ċertifikat
Eżempju

B’kont meħud tal-informazzjoni li ġejja:

  • RIP_MED_SSL_MASTER huwa ugwali għal: 10.0.10.11
  • Port tas-smigħ tal-komponent SSL Router: 443
  • Isem il-fajl taċ-ċertifikat: edge-gateway.p12
  • Password taċ-ċertifikat: Str0ngP@ssw0rd

Il-fajl /etc/ipdiva/gateway/gateway.xml jiġi kkonfigurat kif ġej:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Fajl komplut
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9080</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Fl-aħħar, ibda l-istanza ta’ Edge Gateway biex jitgħabbew is-settings il-ġodda u biex tikkonnettjaha mal-komponent Mediation Controller MASTER:

1
/usr/local/ipdiva/gateway/bin/start

Editja l-fajl /etc/ipdiva/gateway-slave/gateway.xml u kompletah billi tuża l-informazzjoni li ġejja (diversi partijiet tħallew barra u huma indikati b’[…]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Issostitwixxi l-elementi li ġejjin:

  • @SERVER@: għandu jiġi sostitwit bl-indirizz RIP_MED_SSL_SLAVE
  • @SERVERPORT@: għandu jiġi sostitwit bil-port tas-smigħ tal-komponent SSL Router, normalment issettjat għal 443
  • keyfile.pem: għandu jiġi sostitwit bl-isem tal-fajl taċ-ċertifikat
  • PASSWORD: għandu jiġi sostitwit bil-password taċ-ċertifikat
  • @RPC_PORT@: għandu jiġi sostitwit b’port TCP disponibbli fuq il-kompjuter; normalment jintuża l-port 9081
Eżempju

B’kont meħud tal-informazzjoni li ġejja:

  • RIP_MED_SSL_SLAVE huwa ugwali għal: 10.0.10.13
  • Port tas-smigħ tal-komponent SSL Router: 443
  • Isem il-fajl taċ-ċertifikat: edge-gateway.p12
  • Password taċ-ċertifikat: Str0ngP@ssw0rd
  • Port RPC disponibbli: 9081

Il-fajl /etc/ipdiva/gateway-slave/gateway.xml jiġi kkonfigurat kif ġej:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9081</rpc-listen>
[…]
</gateway>
Fajl komplut
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9081</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway-slave/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Fl-aħħar, ibda l-istanza ta’ Edge Gateway biex jitgħabbew is-settings il-ġodda u biex tikkonnettjaha mal-komponent Mediation Controller SLAVE:

1
/usr/local/ipdiva/gateway-slave/bin/start

Konfigurazzjoni tas-servizz tar-reġistrazzjoni

Ċaqlaq iċ-ċertifikat għas-servizz tar-reġistrazzjoni lejn id-direttorju /etc/ipdiva/careserver/ b’kmand simili għal dan (issostitwixxi <CERT_NAME> bl-isem taċ-ċertifikat previst):

1
mv /tmp/<CERT_NAME> /etc/ipdiva/careserver/

Imbagħad, ikkonfigura s-servizz billi timmodifika l-fajl li ġej: /etc/ipdiva/careserver/careserver.xml. Il-konfigurazzjoni tal-fajl għandha tkun xi ħaġa bħal din (il-parti li ġejja tħalli barra ħafna linji tal-fajl, immarkati b’[…]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/recording_service.p12</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>

Agħmel il-bidliet li ġejjin:

  • Ibdel l-indirizz IP tas-smigħ tas-servizz tar-reġistrazzjoni għal 0.0.0.0 (jisma’ fuq l-indirizzi IP disponibbli kollha)
  • Issostitwixxi recording_service.p12 bl-isem taċ-ċertifikat għas-servizz tar-reġistrazzjoni
  • Issostitwixxi PASSWORD bil-password taċ-ċertifikat tas-servizz tar-reġistrazzjoni
  • Żid il-linja <element>http://127.0.0.1:9081</element>
Eżempju

B’kont meħud tal-informazzjoni li ġejja:

  • Isem il-fajl taċ-ċertifikat: fqdn.edge-gateway.local.p12
  • Password taċ-ċertifikat: Str0ngP@ssw0rd

Il-fajl /etc/ipdiva/careserver/careserver.xml jiġi kkonfigurat kif ġej:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>
Fajl komplut
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>


    <archivesdirectory>/var/lib/ipdiva/carerecord/archives</archivesdirectory>
    <recordingdirectory>/var/lib/ipdiva/carerecord/recording</recordingdirectory>
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
        <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
        <min-version>tls1.2</min-version>
        <max-version/>
        <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
        <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
        <verify-cert>true</verify-cert>
        <no-fail-if-no-peer-cert>true</no-fail-if-no-peer-cert>
    </ssl>
    <gopsize>10</gopsize>
        <webgopsize>5</webgopsize>
    <webfakeframespersec>2</webfakeframespersec>
        <webhlslistsize>20</webhlslistsize>
    <webcaptureinterval>10000</webcaptureinterval>
    <webcapturetimeout>30000</webcapturetimeout>
    <captureinterval>250</captureinterval>
    <hlslistsize>20</hlslistsize>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
</careserver>

Ivvalida s-settings il-ġodda billi terġa’ tibda s-servizz tar-reġistrazzjoni:

1
systemctl restart ipdivacarerecord

Konnessjoni tal-istanzi HTML5 Gateway

Jekk l-istanza HTML5 Gateway teħtieġ tiġi kkonfigurata, ħaddem il-kmand li ġej fuq is-server Edge Gateway bħala root biex tattiva l-bidu awtomatiku tal-istanza:

1
chmod +x /etc/ipdiva/services/50html5gateway

Ikkopja l-fajl taċ-ċertifikat tal-komponent HTML5 Gateway fid-direttorji /etc/ipdiva/html5gateway/ssl/ u /etc/ipdiva/html5gateway-slave/ssl/. Tista’ tagħmel dan billi tħaddem bħala root kmandi simili għal dawn li ġejjin (issostitwixxi <CERT_NAME> bl-isem taċ-ċertifikat għall-komponent HTML5 Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/html5gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/html5gateway-slave/ssl/

Ikkonfigura l-istanzi ta’ HTML5 Gateway biex ikunu jistgħu jikkonnettjaw mal-komponenti Mediation Controller.
Il-konfigurazzjonijiet ivarjaw skont il-komponent Mediation Controller li għandu jiġi kkuntattjat. Applika ż-żewġ settings:

Editja l-fajl /etc/ipdiva/html5gateway/html5gateway.xml u kompletah billi tuża l-informazzjoni li ġejja (diversi partijiet tħallew barra u huma indikati b’[…]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Issostitwixxi l-elementi li ġejjin:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: għandu jiġi sostitwit bl-indirizz RIP_MED_SSL_MASTER, bil-karattru :, u bil-port tas-smigħ tal-komponent SSL Router, li normalment huwa ssettjat għal 443
  • keyfile.pem: għandu jiġi sostitwit bl-isem tal-fajl taċ-ċertifikat
  • PASSWORD: għandu jiġi sostitwit bil-password taċ-ċertifikat
Eżempju

B’kont meħud tal-informazzjoni li ġejja:

  • RIP_MED_SSL_MASTER huwa ugwali għal: 10.0.10.11
  • Port tas-smigħ tal-komponent SSL Router: 443
  • Isem il-fajl taċ-ċertifikat: html5-gateway.p12
  • Password taċ-ċertifikat: Str0ngP@ssw0rd

Il-fajl /etc/ipdiva/html5gateway/html5gateway.xml jiġi kkonfigurat kif ġej:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Fajl komplut
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9088</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Fl-aħħar, erġa’ ibda l-istanza ta’ HTML5 Gateway biex jitgħabbew is-settings il-ġodda u biex tikkonnettjaha mal-komponent Mediation Controller MASTER:

1
/usr/local/ipdiva/html5gateway/bin/start

Editja l-fajl /etc/ipdiva/html5gateway-slave/html5gateway.xml u kompletah billi tuża l-informazzjoni li ġejja (diversi partijiet tħallew barra u huma indikati b’[…]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Issostitwixxi l-elementi li ġejjin:

  • @SERVER@: għandu jiġi sostitwit bl-indirizz RIP_MED_SSL_SLAVE
  • @SERVERPORT@: għandu jiġi sostitwit bil-port tas-smigħ tal-komponent SSL Router, normalment issettjat għal 443
  • keyfile.pem: għandu jiġi sostitwit bl-isem tal-fajl taċ-ċertifikat
  • PASSWORD: għandu jiġi sostitwit bil-password taċ-ċertifikat
  • @RPC_PORT@: għandu jiġi sostitwit b’port TCP disponibbli fuq il-kompjuter; normalment jintuża l-port 9089
Eżempju

B’kont meħud tal-informazzjoni li ġejja:

  • RIP_MED_SSL_SLAVE huwa ugwali għal: 10.0.10.13
  • Port tas-smigħ tal-komponent SSL Router: 443
  • Isem il-fajl taċ-ċertifikat: html5-gateway.p12
  • Password taċ-ċertifikat: Str0ngP@ssw0rd
  • Port RPC disponibbli: 9089

Il-fajl /etc/ipdiva/html5gateway-slave/html5gateway.xml jiġi kkonfigurat kif ġej:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9089</rpc-listen>
[…]
</gateway>
Fajl komplut
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9089</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Fl-aħħar, erġa’ ibda l-istanza ta’ HTML5 Gateway biex jitgħabbew is-settings il-ġodda u biex tikkonnettjaha mal-komponent Mediation Controller SLAVE:

1
/usr/local/ipdiva/html5gateway-slave/bin/start

Konfigurazzjonijiet qabel il-konnessjoni tal-komponenti HTML5 Gateway

Sabiex l-applikazzjonijiet HTML5 jaħdmu, iridu jiġu kkonfigurati settings addizzjonali fuq is-servers Mediation Controller. Idħol bħala root fis-servers Mediation Controller MASTER u SLAVE.

Oħloq jew editja l-fajl /etc/ipdiva/httpd/commonParameters.extra.conf biex iżżid, għall-komponent HTML5 Gateway, parti ekwivalenti għal dik li ġejja:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
<Location /URL_HTML5/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /URL_HTML5/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Fejn:

  • URL_HTML5 għandu jiġi sostitwit bil-kontenut tal-qasam URL għall-komponent HTML5 Gateway ikkonfigurat fil-konsol tal-amministrazzjoni waqt id-dikjarazzjoni tal-komponent HTML5 Gateway (għal cluster, normalment dan huwa HTML5-1 u HTML5-2).
  • GW_NAME għandu jiġi sostitwit bl-isem ta’ komponent Edge Gateway li jinsab fuq l-istess server tal-komponent HTML5 Gateway. Il-karattru | fl-aħħar tal-linja għandu jinżamm.
  • ORGANIZATION_NAME għandu jiġi sostitwit bl-isem tal-organizzazzjoni li magħha jikkonnettja l-komponent Edge Gateway preċedenti.
Eżempju

Għal pjattaforma bis-settings li ġejjin:

  • Isem l-organizzazzjoni: my-organization-name
  • Dikjarazzjoni tal-ewwel komponent HTML5 Gateway fil-konsol tal-amministrazzjoni:
    • Name: html5-gateway-1
    • URL: HTML5-1
    • Protocol: WebSocket
  • Dikjarazzjoni tat-tieni komponent HTML5 Gateway fil-konsol tal-amministrazzjoni:
    • Name: html5-gateway-2
    • URL: HTML5-2
    • Protocol: WebSocket
  • Server Edge Gateway fuq l-ewwel komponent HTML5 Gateway għandu:
    • Servizz Edge Gateway bl-isem edge-gateway-1
    • Servizz HTML5 Gateway bl-isem html5-gateway-1
  • Server Edge Gateway fuq it-tieni komponent HTML5 Gateway għandu:
    • Servizz Edge Gateway bl-isem edge-gateway-2
    • Servizz HTML5 Gateway bl-isem html5-gateway-2

Il-fajl tal-konfigurazzjoni /etc/ipdiva/httpd/commonParameters.extra.conf maħluq se jiġi kkonfigurat kif ġej:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
<Location /HTML5-1/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-1/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

<Location /HTML5-2/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-2/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Qabel ma tapplika s-settings il-ġodda, trid tiċċekkja li l-konfigurazzjoni l-ġdida ma tikkawża ebda żball li jimblokka s-server web Apache2.
Biex tagħmel dan, ħaddem il-kmand li ġej:

1
apache2ctl configtest

Jekk ir-risposta tkun Syntax OK, allura l-bidliet jistgħu jiġu applikati bil-kmand hawn taħt. Inkella, iċċekkja l-konfigurazzjoni tiegħek fil-fajl /etc/ipdiva/httpd/commonParameters.extra.conf.

1
systemctl reload apache2

Konfigurazzjoni ta’ server tal-ħin NTP

Huwa rakkomandat li tikkonfigura server tal-ħin biex l-arloġġ tas-sistema jibqa’ aġġornat. Il-passi meħtieġa huma deskritti fil-paġna tal-konfigurazzjoni NTP.