Installazzjoni tas-servers Mediation Controller
Nota
Bħala tfakkira, il-qlib għal root fuq kompjuters Debian għandu jsir bil-kmand li ġej:
1 | |
L-istruzzjonijiet mogħtija f’din il-paġna għandhom jiġu replikati fuq iż-żewġ servers Mediation Controller, billi tibda bis-server MASTER.
Meta jidhru differenzi bejn is-servers MASTER u SLAVE, dawn jiġu enfasizzati. Jekk ma jissemma xejn, l-istruzzjonijiet japplikaw kemm għas-server MASTER kif ukoll għas-server SLAVE.
Settings tas-sistema
Konnessjoni mal-kompjuter
B’mod default, hemm żewġ kontijiet fuq l-apparati virtwali: kont tal-utent u kont tas-superutent.
- Kont tal-utent
- Login:
systancia - Password:
systnci
- Login:
- Kont tas-superutent
- Login:
root - Password:
systnci
- Login:
Ikkonnettja mal-kompjuter f’modalità konsol.
Nota
It-tqassim default tat-tastiera huwa QWERTY.
Bidla tat-tqassim tat-tastiera
Tista’ tibdel it-tqassim tat-tastiera bil-linja tal-kmand li ġejja:
1 | |
Jidher menu li jħallik tagħżel tqassim ieħor tat-tastiera.
Imbagħad uża l-linja tal-kmand li ġejja biex tapplika u tissejvja s-settings:
1 | |
Is-settings jidħlu fis-seħħ minnufih wara li jiġi eżegwit dan il-kmand.
Konfigurazzjoni tan-netwerk
Huwa essenzjali li tikkonfigura indirizz tan-netwerk statiku għall-komponent Mediation Controller. Biex tagħmel dan, l-ewwel trid tikseb l-isem tal-interfaċċa tan-netwerk tal-kompjuter tiegħek. Ħaddem il-kmand li ġej bħala root:
1 | |
Dan il-kmand juri l-isem tal-interfaċċa tan-netwerk, l-istatus tagħha, u l-indirizzi IP assenjati lill-interfaċċa.
Eżempju
Wara li jiġi eżegwit il-kmand, jintwera l-output li ġej:
1 | |
L-isem tal-interfaċċa tan-netwerk huwa ens192.
Ladarba jkun inkiseb l-isem tal-interfaċċa tan-netwerk, issa huwa possibbli li teditja l-konfigurazzjoni tan-netwerk tal-kompjuter.
Editja l-fajl /etc/network/interfaces biex timmodifikah billi tuża l-mudell li ġej:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Fejn:
INTERFACE_NAMEgħandu jiġi sostitwit bl-isem tal-interfaċċa tan-netwerk miksub qabel.RIP_MED_WEB_MASTERgħandu jiġi sostitwit bl-indirizz IP reali prinċipali tas-server, li se jkun l-indirizz IP li permezz tiegħu jkunu aċċessibbli l-konsols web.NETMASKgħandu jiġi sostitwit bil-maskra tan-netwerk assoċjata mal-indirizz IP.NETWORK_GATEWAYgħandu jiġi sostitwit bil-gateway default tan-netwerk.IP_DNSgħandu jiġi sostitwit bl-indirizz IP tas-server DNS. Jekk ikunu jridu jiġu kkonfigurati diversi servers (massimu ta’ 3), isseparahom bi spazju.DNS_SUFFIXgħandu jiġi sostitwit bis-suffiss DNS li għandu jintuża. Jekk ma jkun meħtieġ ebda suffiss, ħassar il-linja.RIP_MED_SSL_MASTERgħandu jiġi sostitwit bl-indirizz IP reali sekondarju tas-server. Dan se jkun l-indirizz IP li permezz tiegħu se jkun aċċessibbli l-komponent SSL Router.
Eżempju
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Fl-aħħar, ma jibqa’ xejn ħlief li terġa’ tibda s-servizz networking sabiex titgħabba l-konfigurazzjoni l-ġdida tan-netwerk:
1 | |
Huwa essenzjali li tikkonfigura indirizz tan-netwerk statiku għall-komponent Mediation Controller. Biex tagħmel dan, l-ewwel trid tikseb l-isem tal-interfaċċa tan-netwerk tal-kompjuter tiegħek. Ħaddem il-kmand li ġej bħala root:
1 | |
Dan il-kmand juri l-isem tal-interfaċċa tan-netwerk, l-istatus tagħha, u l-indirizzi IP assenjati lill-interfaċċa.
Eżempju
Wara li jiġi eżegwit il-kmand, jintwera l-output li ġej:
1 | |
L-isem tal-interfaċċa tan-netwerk huwa ens192.
Ladarba jkun inkiseb l-isem tal-interfaċċa tan-netwerk, issa huwa possibbli li teditja l-konfigurazzjoni tan-netwerk tal-kompjuter.
Editja l-fajl /etc/network/interfaces biex timmodifikah billi tuża l-mudell li ġej:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Fejn:
INTERFACE_NAMEgħandu jiġi sostitwit bl-isem tal-interfaċċa tan-netwerk miksub qabel.RIP_MED_WEB_SLAVEgħandu jiġi sostitwit bl-indirizz IP reali prinċipali tas-server, li se jkun l-indirizz IP li permezz tiegħu jkunu aċċessibbli l-konsols web.NETMASKgħandu jiġi sostitwit bil-maskra tan-netwerk assoċjata mal-indirizz IP.NETWORK_GATEWAYgħandu jiġi sostitwit bil-gateway default tan-netwerk.IP_DNSgħandu jiġi sostitwit bl-indirizz IP tas-server DNS. Jekk ikunu jridu jiġu kkonfigurati diversi servers (massimu ta’ 3), isseparahom bi spazju.DNS_SUFFIXgħandu jiġi sostitwit bis-suffiss DNS li għandu jintuża. Jekk ma jkun meħtieġ ebda suffiss, ħassar il-linja.RIP_MED_SSL_SLAVEgħandu jiġi sostitwit bl-indirizz IP reali sekondarju tas-server. Dan se jkun l-indirizz IP li permezz tiegħu se jkun aċċessibbli l-komponent SSL Router.
Eżempju
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Fl-aħħar, ma jibqa’ xejn ħlief li terġa’ tibda s-servizz networking sabiex titgħabba l-konfigurazzjoni l-ġdida tan-netwerk:
1 | |
Parir
Issa li s-settings tan-netwerk ġew applikati, is-server jista’ jiġi aċċessat permezz ta’ SSH.
Bidla tal-passwords tal-kontijiet lokali
CyberElements jirrakkomanda bil-qawwa li tibdel il-password ta’ dawn il-kontijiet ladarba jkun ġie skjerat l-apparat virtwali.
Uża l-kmand li ġej u daħħal il-password il-ġdida għall-kont standard systancia:
1 | |
Imbagħad irrepeti l-operazzjoni għall-kont tas-superutent root:
1 | |
Konfigurazzjoni tal-isem tal-kompjuter
Tista’ tibdel l-isem tas-server billi tikkonfigura l-fajls hostname u hosts tas-server.
Editja l-fajl /etc/hostname biex tispeċifika l-isem tal-kompjuter.
Il-prodott jeħtieġ l-isem il-ġdid f’post ieħor, għalhekk trid issir kopja tal-fajl preċedenti bil-kmand li ġej:
1 | |
Huwa meħtieġ li tirreplika l-konfigurazzjoni tal-fajl /etc/hosts b’rabta mal-indirizz IP primarju reali tal-kompjuter (RIP_MED_WEB_MASTER).
Biex tagħmel dan, editja l-fajl /etc/hosts u ċċekkja li t-tieni linja tkun fil-format li ġej:
2 | |
Eżempju
Jekk il-kompjuter jismu MEDIATION-CONTROLLER-MASTER mingħajr ma jappartjeni għal dominju u l-indirizz IP reali tiegħu RIP_MED_WEB_MASTER huwa 10.0.10.10, il-fajl jimtela kif ġej:
2 | |
Jekk il-kompjuter jappartjeni għad-dominju DOMAIN.LOCAL, allura l-fajl jimtela kif ġej:
2 | |
Huwa meħtieġ li tirreplika l-konfigurazzjoni tal-fajl /etc/hosts b’rabta mal-indirizz IP primarju reali tal-kompjuter (RIP_MED_WEB_SLAVE).
Biex tagħmel dan, editja l-fajl /etc/hosts u ċċekkja li t-tieni linja tkun fil-format li ġej:
2 | |
Eżempju
Jekk il-kompjuter jismu MEDIATION-CONTROLLER-SLAVE mingħajr ma jappartjeni għal dominju u l-indirizz IP reali tiegħu RIP_MED_WEB_SLAVE huwa 10.0.10.12, il-fajl jimtela kif ġej:
2 | |
Jekk il-kompjuter jappartjeni għad-dominju DOMAIN.LOCAL, allura l-fajl jimtela kif ġej:
2 | |
Biex tapplika l-konfigurazzjoni l-ġdida, erġa’ ibda s-server:
1 | |
Bidla taż-żona tal-ħin
B’mod default, l-apparat virtwali huwa ssettjat fuq iż-żona tal-ħin Europe/Paris.
Biex tibdel din iż-żona tal-ħin, l-ewwel uża l-kmand li ġej biex tikseb is-sintassi taż-żoni tal-ħin disponibbli:
1 | |
Imbagħad uża l-linja tal-kmand li ġejja:
1 | |
Eżempju
Biex tissettja ż-żona tal-ħin għal Londra, irid jiġi eżegwit il-kmand li ġej:
1 | |
Iċċekkja ż-żona tal-ħin tas-server bil-linja tal-kmand li ġejja:
1 | |
Inizjalizzazzjoni tas-server Mediation Controller
Inizjalizzazzjoni tas-server Mediation Controller
Is-server Mediation Controller jiġi inizjalizzat permezz ta’ skript tal-konfigurazzjoni. Dan l-iskript jerġa’ jikkonfigura l-indirizzi IP tal-cluster fid-diversi servizzi tal-prodott u jikkonfigura minn qabel is-settings meħtieġa biex il-komponent HTML5 Gateway jaħdem.
Ħaddmu permezz tal-linja tal-kmand li ġejja bħala root:
1 | |
L-iskript jitolbok iddaħħal l-informazzjoni li ġejja:
IP VIP HTTPS: indirizz IP web virtwali tal-cluster, jiġifieriVIP_MED_WEB.IP VIP SSL: indirizz IP SSL virtwali tal-cluster, jiġifieriVIP_MED_SSL.IP VIP ZIO: indirizz IP virtwali għall-konnessjoni tas-server Mediation ControllerSLAVEmad-database tal-konfigurazzjoni interna tas-serverMASTER, jiġifieriVIP_MED_ZEO.IP Master HTTPS: l-indirizz IP web reali tas-server Mediation ControllerMASTER, jiġifieriRIP_MED_WEB_MASTER.IP Master SSL: l-indirizz IP reali għar-router SSL tas-server Mediation ControllerMASTER, jiġifieriRIP_MED_SSL_MASTER.IP Slave HTTPS: l-indirizz IP web reali tas-server Mediation ControllerSLAVE, jiġifieriRIP_MED_WEB_SLAVE.IP Slave SSL: l-indirizz IP reali għar-router SSL tas-server Mediation ControllerSLAVE, jiġifieriRIP_MED_SSL_SLAVE.HTML5 port: port lokali tas-smigħ għar-ridirezzjoni tal-aċċess lejn is-servizz HTML5 Gateway; nirrakkomandaw li tdaħħal il-port1234.Gateway: isem il-komponent Edge Gateway; daħħal l-isem tal-ewwel komponent Edge Gateway.Organization: isem l-organizzazzjoni li magħha se jikkonnettjaw il-komponenti Edge Gateway u HTML5 Gateway.
Ladarba l-inizjalizzazzjoni titlesta, erġa’ ibda s-server:
1 | |
Bidla tal-password tal-konsol /mediation/system ta’ CyberElements Gate
F’dan l-istadju tal-installazzjoni, hemm disponibbli interfaċċa ġdida tal-amministrazzjoni: Ibdel il-password
Applikazzjoni tal-liċenzji u taċ-ċertifikati
Xorta fil-konsol /mediation/system, se jkollok iddaħħal iċ-ċertifikati u l-liċenzji għas-server Mediation Controller.
Attenzjoni!
Il-liċenzja u ċ-ċertifikat tal-komponent SSL Router huma speċifiċi għas-server Mediation Controller MASTER jew SLAVE.
Jekk tikkonfigura l-liċenzja jew iċ-ċertifikat ħażin, dan se jikkawża ħsarat fil-funzjonament aktar tard.
Applika l-liċenzja u ċ-ċertifikat għall-komponent SSL Router: 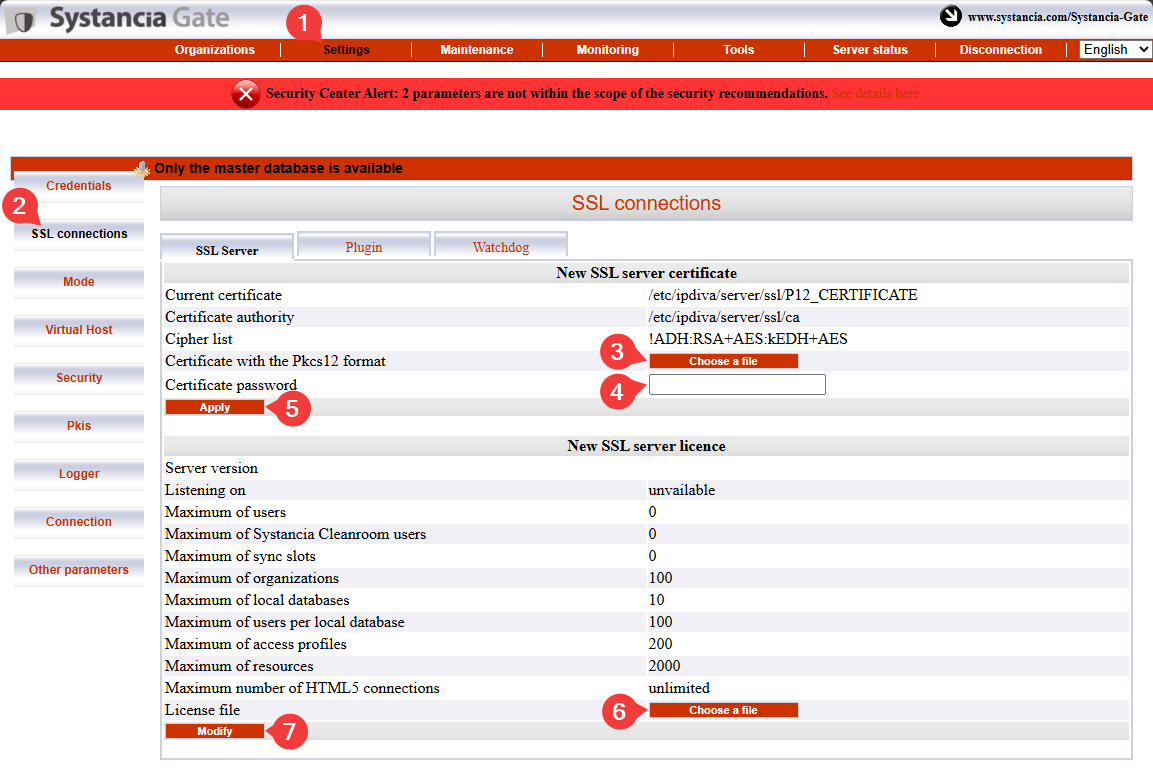
- Ikklikkja fuq it-tab
Settings. - Agħżel
SSL Connectionsmill-menu. - Fittex iċ-ċertifikat għall-komponent SSL Router.
- Daħħal il-password taċ-ċertifikat tal-komponent SSL Router.
- Ikklikkja fuq
Applybiex tapplika ċ-ċertifikat għall-komponent SSL Router. - Agħżel il-fajl tal-liċenzja tas-server.
- Ikklikkja fuq
Modifybiex tapplika l-liċenzja tas-server.
Imbagħad, daħħal l-informazzjoni taċ-ċertifikat għall-klijent CyberElements Bastion: 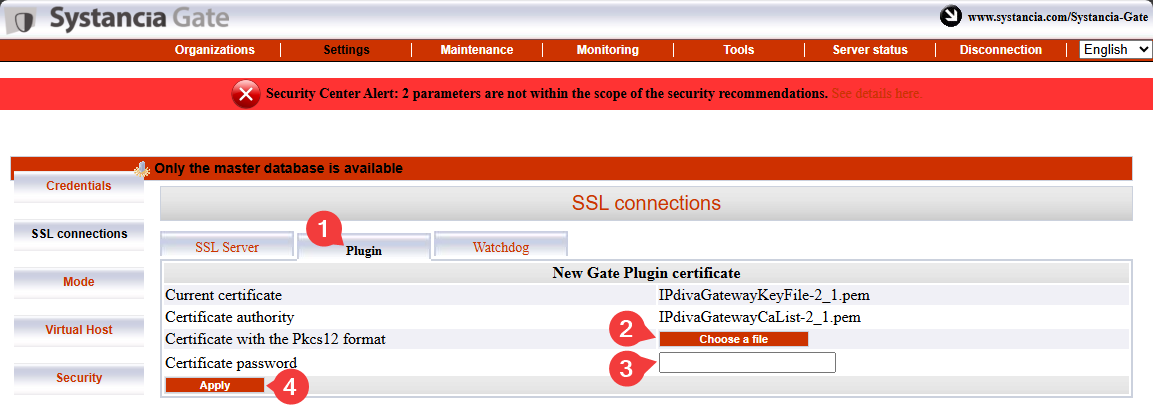
- Agħżel it-tab
Plugin. - Fittex iċ-ċertifikat tal-klijent CyberElements Bastion.
- Daħħal il-password taċ-ċertifikat.
- Ikklikkja fuq
Applybiex tapplika ċ-ċertifikat.
Għad trid iddaħħal l-informazzjoni għaċ-ċertifikat Watchdog: 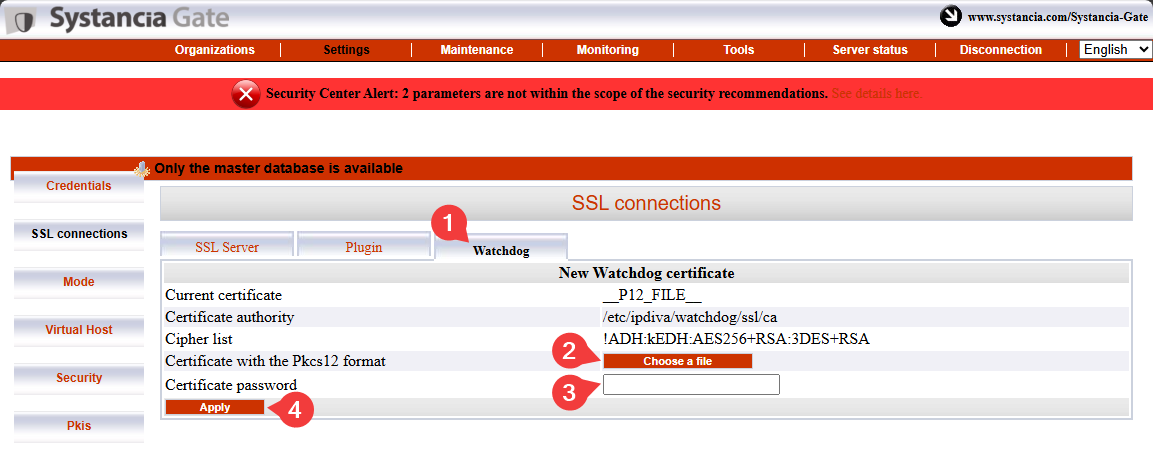
- Agħżel it-tab
Watchdog - Fittex iċ-ċertifikat Watchdog.
- Daħħal il-password taċ-ċertifikat.
- Ikklikkja fuq
Applybiex tapplika ċ-ċertifikat.
Biex dawn il-bidliet jidħlu fis-seħħ, trid terġa’ tibda l-komponent SSL Router u l-komponent Watchdog: 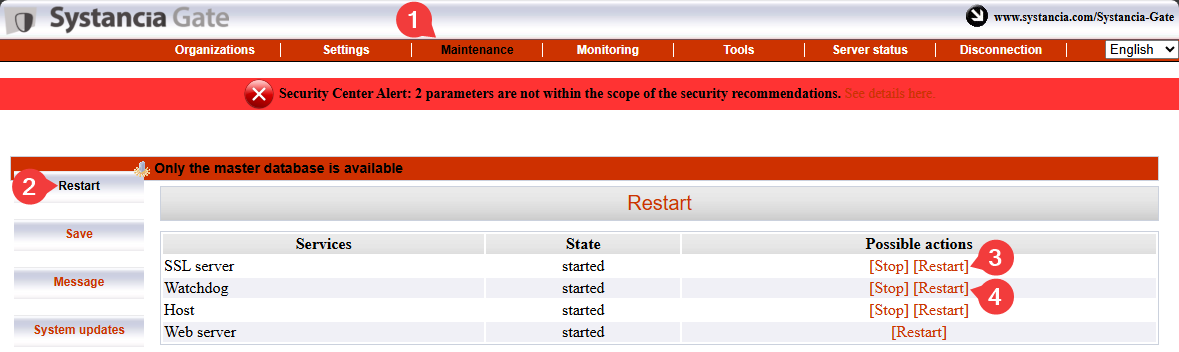
Pairing tas-servers Mediation Controller
Attenzjoni!
S’issa, iż-żewġ servers Mediation Controller iridu jkunu ġew ikkonfigurati sal-applikazzjoni tal-liċenzji u taċ-ċertifikati.
Jekk is-server Mediation Controller SLAVE għadu ma ġiex ikkonfigurat, agħmel dan billi tibda mill-bidu ta’ din id-dokumentazzjoni.
Il-pass tal-pairing tas-servers Mediation Controller se jistabbilixxi rabta ta’ fiduċja bejn iż-żewġ servers u jinizjalizza t-tħaddim tal-cluster.
Fuq is-server Mediation Controller SLAVE
Ħaddem il-kmand li ġej bħala root biex tibda talba għal pairing mas-server Mediation Controller MASTER:
1 | |
Issostitwixxi RIP_MED_WEB_MASTER bl-indirizz IP rilevanti.
Eżempju
Jekk RIP_MED_WEB_MASTER huwa ugwali għal 10.0.10.10, allura l-kmand li għandek iddaħħal huwa kif ġej:
1 | |
Fuq is-server Mediation Controller MASTER
Ħaddem il-kmand li ġej bħala root biex tiċċekkja jekk hemmx talbiet għal pairing pendenti u tikseb l-ID tat-talba:
1 | |
Imbagħad, ħaddem il-kmand li ġej biex taċċetta t-talba għal pairing, billi tissostitwixxi ID bl-ID miksub mill-kmand preċedenti:
1 | |
Eżempju
Jekk il-valur ritornat mill-kmand hostManagerCtl getPendingRequests huwa kif ġej:
1 2 3 | |
Għalhekk il-kmand biex taċċetta t-talba għal pairing huwa kif ġej:
1 | |
Biex tivverifika l-assoċjazzjoni, uża l-kmand li ġej fuq is-server Mediation Controller (jew MASTER jew SLAVE):
1 | |
Ir-riżultat ivarja skont is-server li fuqu jiġi eżegwit il-kmand:
Ir-riżultat mistenni fuq is-server Mediation Controller MASTER huwa kif ġej:
1 | |
Eżempju
1 | |
Ir-riżultat mistenni fuq is-server Mediation Controller SLAVE huwa kif ġej:
1 | |
Eżempju
1 | |
Fuq is-server Mediation Controller SLAVE
Tista’ tiċċekkja l-istatus tal-bootstrap mis-server SLAVE billi tuża l-kmand li ġej:
1 | |
Cluster li ma jkollu ebda problema ta’ sinkronizzazzjoni jirritorna l-valur 0.
Hija meħtieġa serje finali ta’ kmandi, għal darb’oħra fuq is-server SLAVE, biex jiġi sinkronizzat sigriet kondiviż bejn iż-żewġ komponenti Mediation Controller:
1 2 | |
Attivazzjoni tal-konnessjoni bejn is-servers
X’inhu l-iskop tal-konnessjoni interserver?
Din hija konnessjoni speċjali għat-tħaddim f’cluster li tippermetti lil server Mediation Controller jiddirieġi t-traffiku lejn server Mediation Controller ieħor f’każijiet fejn il-komponent Edge Gateway fil-mira mhuwiex konness mal-ewwel server iżda biss mat-tieni wieħed.
Pereżempju, jekk is-server Mediation Controller MASTER m’għadux konness mal-komponent Edge Gateway, jista’ juża r-rabta interserver biex jilħaq il-komponent Edge Gateway permezz tas-server Mediation Controller SLAVE.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Il-konnessjoni intilfet| GW(Edge Gateway)
MASTER --> |Konnessjoni bejn is-servers| SLAVE(Mediation Controller<br/>SLAVE) --> GWFuq is-server Mediation Controller MASTER
Editja l-fajl /etc/ipdiva/server/remoteServers.xml biex tindika s-CN taċ-ċertifikat interserver:
1 2 3 4 5 6 7 8 9 | |
Issostitwixxi SLAVECN bis-CN taċ-ċertifikat maħsub għall-konnessjoni interserver.
Jekk ma tafx is-CN taċ-ċertifikat interserver, allura tista’ ddaħħal il-karattru * (rakkomandat f’każ ta’ dubju):
1 2 3 4 5 6 7 8 9 | |
Eżempju
B’kont meħud tal-informazzjoni li ġejja:
- CN taċ-ċertifikat interserver:
my-interserver-cert
Il-fajl /etc/ipdiva/server/remoteServers.xml fuq is-server Mediation Controller MASTER jimtela kif ġej:
1 2 3 4 5 6 7 8 9 | |
Fajl komplut
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
Fuq is-server Mediation Controller SLAVE
Ibgħat iċ-ċertifikat interserver lill-komponent Mediation Controller SLAVE fid-direttorju /tmp/.
Imbagħad, ħaddem il-kmandi li ġejjin bħala root biex iċċaqilqu lejn id-direttorju tad-destinazzjoni bil-permessi xierqa:
1 2 3 | |
Imbagħad, editja l-fajl /etc/ipdiva/server/remoteServers.xml biex iżżid il-kontenut li ġej mat-tikketta <remoteConfig> (it-tikketta l-antika <localCluster> tista’ titħassar għalkollox):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Ibdel:
MASTERCN: speċifika s-CN taċ-ċertifikat SSL Router tal-komponent Mediation ControllerMASTER, li normalment huwaRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: jikkorrispondi għall-indirizz IP sekondarju tal-komponent Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: dan huwa l-port li fuqu jisma’ l-komponent SSL Router tal-komponent Mediation ControllerMASTER; normalment huwa443.INTERSERVER.P12: isem iċ-ċertifikat maħsub għall-interserver.PASSWORD: password taċ-ċertifikat interserver.
Eżempju
B’kont meħud tal-informazzjoni li ġejja:
- Isem iċ-ċertifikat interserver:
my-interserver-cert.p12 - Password taċ-ċertifikat interserver:
MySecurePassword - RIP SSL tal-komponent Mediation Controller
MASTER:10.0.10.11 - Port fuq ir-RIP SSL tal-komponent Mediation Controller
MASTER:443 - CN taċ-ċertifikat tal-komponent Mediation Controller
MASTER:10.0.10.11
Il-fajl /etc/ipdiva/server/remoteServers.xml fuq is-server Mediation Controller SLAVE jimtela kif ġej:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Fajl komplut
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Immodifika l-konfigurazzjoni tal-komponent SSL Router SLAVE billi tħaddem il-kmand li ġej:
1 | |
Fuq is-servers Mediation Controller MASTER u SLAVE
Erġa’ ibda l-komponent SSL Router biex tapplika s-settings tar-rabta interserver:
1 | |
Biex tikkonferma li r-rabta interserver qed taħdem sew, il-kmand li ġej għandu jirritorna riżultat:
1 | |
Il-kmand preċedenti għandu jipproduċi entrata fir-reġistru li jkun fiha dan li ġej: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Jekk ma tintwera ebda entrata bħal din fir-reġistru, iċċekkja l-konfigurazzjoni stabbilita f’dan il-kapitolu.
Fil-konsol web /mediation/system tal-komponent Mediation Controller MASTER
Attiva l-konnessjoni interserver bejn iż-żewġ komponenti Mediation Controller billi teditja l-ospitant virtwali SSL default: 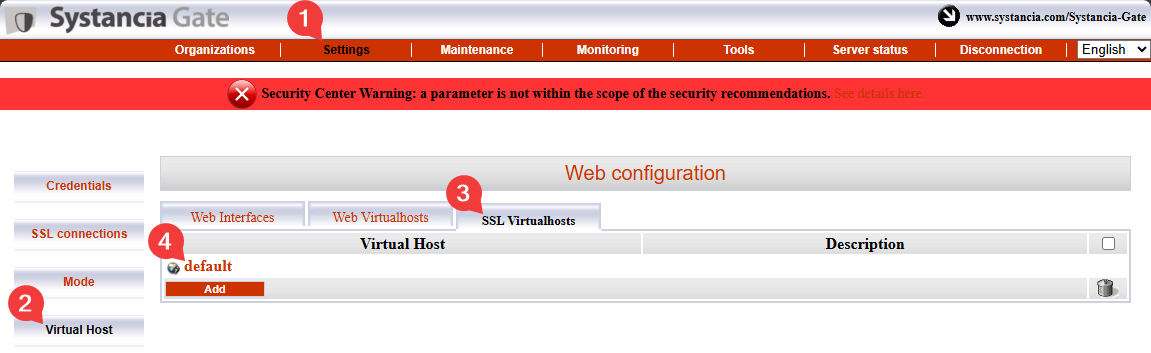
Imla l-oqsma differenti billi tuża l-istruzzjonijiet hawn taħt u attiva l-funzjonalità tar-rabta interserver billi timmarka l-kaxxa ta’ selezzjoni Is cross-server linking configured?: 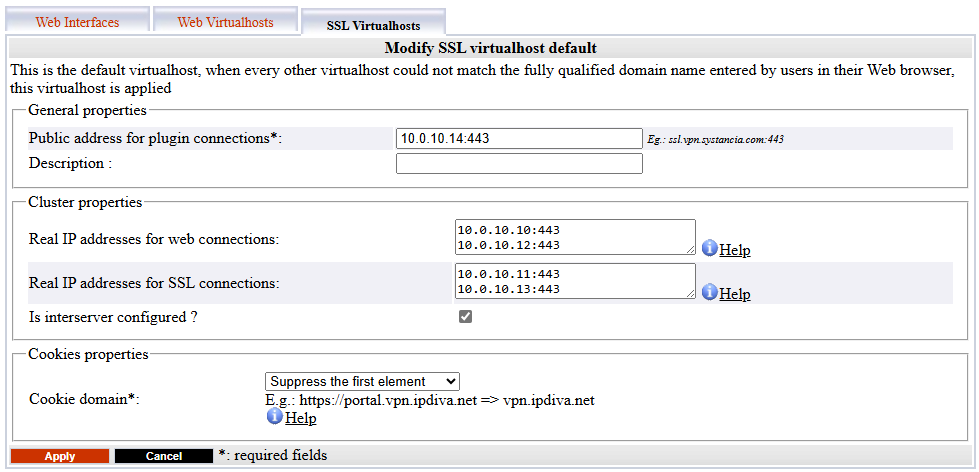
Public address for plugin connections: jikkorrispondi għalVIP_MED_SSLsegwit mill-port tas-smigħ tiegħu (normalment443).Actual public IP addresses for web connections: jikkorrispondi għall-par ta’ indirizzi IP web reali (RIP_MED_WEB_MASTERuRIP_MED_WEB_SLAVE) bil-portijiet korrispondenti tagħhom, linja waħda għal kull par ta’ indirizz IP u port.Actual public IP addresses for SSL connections: jikkorrispondi għall-par ta’ indirizzi IP SSL reali (RIP_MED_SSL_MASTERuRIP_MED_SSL_SLAVE) bil-portijiet korrispondenti tagħhom, linja waħda għal kull par ta’ indirizz IP u port.
Inizjalizzazzjoni ta’ CyberElements Bastion
Konnessjoni mad-database PostgreSQL
Biex jaħdem, CyberElements Bastion jeħtieġ l-użu ta’ database PostgreSQL (DB) esterna biex jaħżen is-settings tiegħu u diversi reġistri fil-konsol /system.
Jekk id-DB tkun aċċessibbli direttament mis-servers Mediation Controller, mur direttament għall-pass tal-inizjalizzazzjoni tad-DB.
Konnessjoni ma’ database fil-LAN
Biex tkun possibbli l-konnessjoni ma’ database li tinsab fil-LAN mingħajr ma jinfetaħ fluss mid-DMZ lejn il-LAN, il-fluss tad-database jiġi ridirett permezz ta’ tunnel TLS bejn il-komponenti Edge Gateway u l-komponenti Mediation Controller.
Biex jinkiseb dan, huwa meħtieġ li tikkonfigura komponent Edge Gateway wieħed (jew żewġ komponenti Edge Gateway) bl-użu tat-teknoloġija sottostanti CyberElements Gate.
Dikjarazzjoni tal-komponenti Edge Gateway ta’ CyberElements Gate
Biex tagħmel dan, ibda billi tidħol fil-konsol /mediation/system f’CyberElements Gate.
Imbagħad mur fil-menu “Organizations” u kklikkja fuq “Add”: 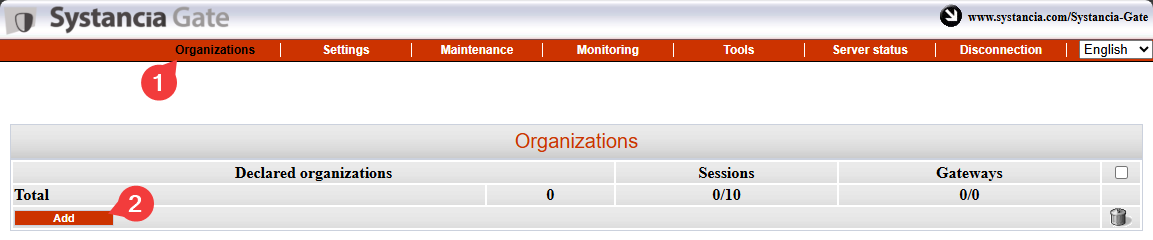
Daħħal l-isem tal-organizzazzjoni, li għandu jkun differenti minn dak assenjat lil CyberElements Bastion (pereżempju, tunnel), u speċifika mill-inqas liċenzja waħda ta’ sessjoni tal-utent flimkien mal-password għall-kont admin: 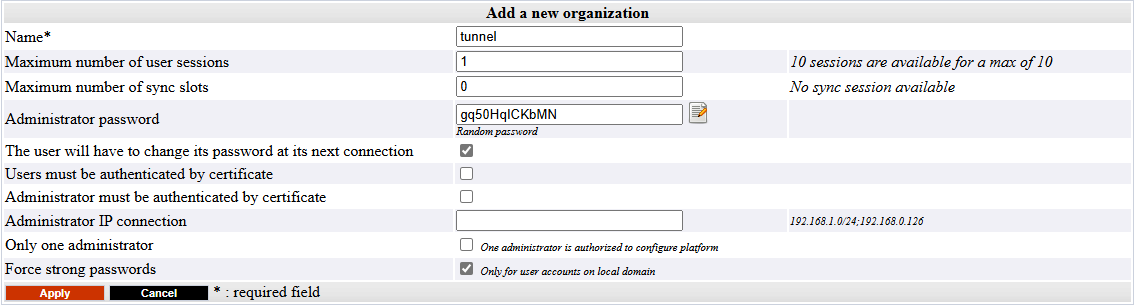
Idħol fl-interfaċċa tal-amministrazzjoni tal-organizzazzjoni li ħloqt qabel bil-kont admin, billi tmur fuq /gate/admin: 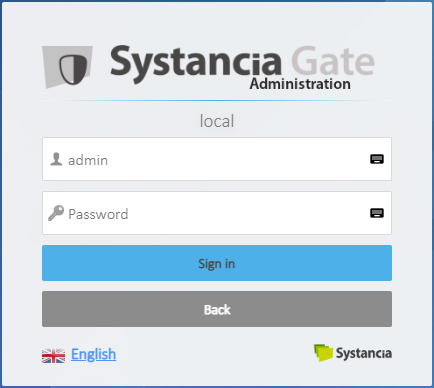
Imbagħad iddikjara ż-żewġ komponenti Edge Gateway li se jintużaw biex jiġi stabbilit it-tunnel.
Fuq ix-xellug, poġġi l-pointer fuq Infrastructure, ikklikkja fuq Gateways, u mbagħad ikklikkja fuq il-buttuna Add: 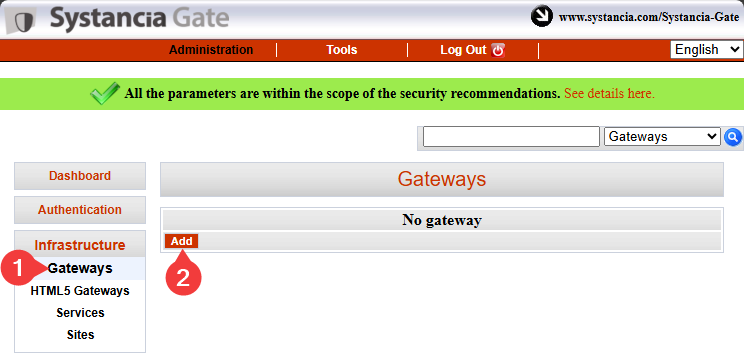
Daħħal l-isem tal-ewwel komponent Edge Gateway u kkonferma d-dħul: 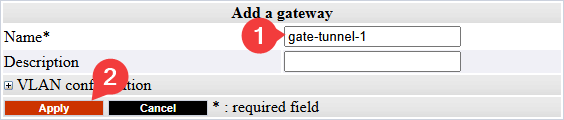
Informazzjoni
Bħala tfakkira, l-isem ta’ komponent Edge Gateway huwa marbut maċ-ċertifikat li se juża biex jawtentika ruħu mal-komponent SSL Router tas-server Mediation Controller.
Dan l-isem jieħu l-forma li ġejja <GW_NAME>@<ORGANIZATION_NAME>, fejn <GW_NAME> jikkorrispondi għall-isem tal-komponent Edge Gateway u fejn <ORGANIZATION_NAME> jikkorrispondi għall-isem tal-organizzazzjoni maħluqa fil-konsol tas-sistema ta’ CyberElements Gate.
Irrepeti l-pass tad-dikjarazzjoni tal-komponent Edge Gateway għat-tieni komponent Edge Gateway.
Konnessjonijiet u settings tat-tunnel fuq il-komponenti Edge Gateway
Informazzjoni
Il-passi li ġejjin jistgħu jiġu rreplikati fuq iż-żewġ komponenti Edge Gateway użati għat-tunnel tal-aċċess għad-database.
Prerekwiżiti
Biex tlesti din il-parti, ikollok bżonn tuża waħda minn dawn:
- Apparat virtwali Edge Gateway li fuqu twettqet biss l-inizjalizzazzjoni tas-sistema.
- Komponent Edge Gateway installat mill-bidu nett bil-komponenti Edge Gateway installati.
L-ewwel nett, uża għodda bħal WinSCP jew FileZilla biex tittrasferixxi ċ-ċertifikat meħtieġ għall-konnessjoni lejn id-direttorju /tmp/ fuq il-komponent Edge Gateway permezz ta’ SCP.
Imbagħad ikkonnettja permezz ta’ SSH u aqleb għal root.
Biex tikkonnettja l-komponent Edge Gateway maż-żewġ komponenti Mediation Controller, trid toħloq żewġ istanzi ġodda ta’ Edge Gateway: waħda se tikkonnettja mal-komponent Mediation Controller MASTER, filwaqt li l-oħra se tikkonnettja mal-komponent Mediation Controller SLAVE.
Biex toħloqhom, ħaddem il-kmandi li ġejjin:
1 2 | |
Ikkopja l-fajl taċ-ċertifikat fid-direttorji /etc/ipdiva/gateway-tunnel-master/ssl/ u /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Issostitwixxi <CERT_NAME> bl-isem taċ-ċertifikat li l-komponent Edge Gateway għandu juża biex jikkonnettja mal-komponent Mediation Controller.
Ikkonfigura l-istanzi ta’ Edge Gateway biex ikunu jistgħu jikkonnettjaw mal-komponenti Mediation Controller.
Il-konfigurazzjonijiet ivarjaw skont il-komponent Mediation Controller li għandu jiġi kkuntattjat. Applika ż-żewġ settings:
Editja l-fajl /etc/ipdiva/gateway-tunnel-master/gateway.xml u kompletah billi tuża l-informazzjoni li ġejja (diversi partijiet tħallew barra u huma indikati b’[…]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Issostitwixxi l-elementi li ġejjin:
@SERVER@: għandu jiġi sostitwit bl-indirizzRIP_MED_SSL_MASTER@SERVERPORT@: għandu jiġi sostitwit bil-port tas-smigħ tal-komponent SSL Router, normalment issettjat għal443keyfile.pem: għandu jiġi sostitwit bl-isem tal-fajl taċ-ċertifikatPASSWORD: għandu jiġi sostitwit bil-password taċ-ċertifikat@RPC_PORT@: għandu jiġi sostitwit b’port li fuqu l-kompjuter bħalissa mhux qed jisma’; jista’ jintuża l-port9082
Eżempju
B’kont meħud tal-informazzjoni li ġejja:
RIP_MED_SSL_MASTERhuwa ugwali għal:10.0.10.11- Port tas-smigħ tal-komponent SSL Router:
443 - Isem il-fajl taċ-ċertifikat:
gate-tunnel.p12 - Password taċ-ċertifikat:
Str0ngP@ssw0rd
Il-fajl /etc/ipdiva/gateway-tunnel-master/gateway.xml jiġi kkonfigurat kif ġej:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Fajl komplut
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Editja l-fajl /etc/ipdiva/gateway-tunnel-slave/gateway.xml u kompletah billi tuża l-informazzjoni li ġejja (diversi partijiet tħallew barra u huma indikati b’[…]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Issostitwixxi l-elementi li ġejjin:
@SERVER@: għandu jiġi sostitwit bl-indirizzRIP_MED_SSL_SLAVE@SERVERPORT@: għandu jiġi sostitwit bil-port tas-smigħ tal-komponent SSL Router, normalment issettjat għal443keyfile.pem: għandu jiġi sostitwit bl-isem tal-fajl taċ-ċertifikatPASSWORD: għandu jiġi sostitwit bil-password taċ-ċertifikat@RPC_PORT@: għandu jiġi sostitwit b’port li bħalissa mhux qed jintuża fuq il-kompjuter; jista’ jintuża l-port9083
Eżempju
B’kont meħud tal-informazzjoni li ġejja:
RIP_MED_SSL_SLAVEhuwa ugwali għal:10.0.10.13- Port tas-smigħ tal-komponent SSL Router:
443 - Isem il-fajl taċ-ċertifikat:
gate-tunnel.p12 - Password taċ-ċertifikat:
Str0ngP@ssw0rd
Il-fajl /etc/ipdiva/gateway-tunnel-slave/gateway.xml jiġi kkonfigurat kif ġej:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Fajl komplut
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Issa li l-istanzi huma kkonfigurati biex jikkonnettjaw mal-komponenti Mediation Controller, għad iridu jiġu kkonfigurati biex jidderieġu mill-ġdid il-konnessjoni tal-komponent Mediation Controller lejn id-database.
Biex tagħmel dan, editja l-fajl /etc/ipdiva/gateway-tunnel-master/services.xml u mmodifikah kif ġej:
1 2 3 4 5 6 7 8 9 | |
Issostitwixxi DB_SERVER bl-isem DNS jew bl-indirizz IP użat biex tikkonnettja mad-database, u DB_PORT bil-port tas-smigħ tal-istanza tad-database.
Irreplika dawn is-settings għall-istanza li tikkonnettja mas-server Mediation Controller SLAVE billi tikkopja l-fajl:
1 | |
Fl-aħħar, ibda l-istanzi ta’ Edge Gateway sabiex jistabbilixxu konnessjoni mal-komponenti Mediation Controller:
1 2 | |
Konfigurazzjoni tat-tunnel tal-komponenti Mediation Controller
Sabiex it-tunnel ikun jista’ jintuża mill-komponenti Mediation Controller, għad trid tiddikjara l-eżistenza tiegħu.
Biex tagħmel dan, idħol bħala root fil-komponenti Mediation Controller u editja l-fajl /etc/ipdiva/server/services.xml biex iżżid il-parti li ġejja (diversi partijiet tħallew barra u huma mmarkati b’[…]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Issostitwixxi l-elementi li ġejjin:
GW1_NAMEbl-isem tal-ewwel komponent Edge GatewayGW2_NAMEbl-isem tat-tieni komponent Edge GatewayORGANIZATION_NAMEbl-isem tal-organizzazzjoni CyberElements Gate li nħolqot qabel
Eżempju
B’kont meħud tal-informazzjoni li ġejja:
- Isem il-komponent Edge Gateway 1:
gate-tunnel-1 - Isem il-komponent Edge Gateway 2:
gate-tunnel-2 - Isem l-organizzazzjoni CyberElements Gate:
tunnel
Il-fajl /etc/ipdiva/server/services.xml jimtela kif ġej:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Fajl komplut
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
Biex tapplika l-konfigurazzjoni l-ġdida, erġa’ ibda l-komponent SSL Router bil-kmand li ġej:
1 | |
Inizjalizzazzjoni tad-database
Attenzjoni!
Trid toħloq id-database default qabel ma CyberElements Bastion jinizjalizzaha (ma tinħoloqx awtomatikament).
Biex tinizjalizza d-database PostgreSQL tal-konfigurazzjoni tas-sistema, l-ewwel trid tikkonfigura s-settings tal-konnessjoni fuq il-komponenti Mediation Controller.
Biex tagħmel dan, editja l-fajl /etc/ipdiva/care/databasesettings.ini fuq iż-żewġ servers u żid l-entrati li ġejjin:
2 3 4 5 6 7 8 9 | |
Issostitwixxi l-elementi li ġejjin:
DB_USERNAMEbl-isem tal-utent użat biex tikkonnettja mad-database.DB_PWDbil-password tal-utent li qed jidħol.DB_HOSTbl-indirizz IP jew bl-isem DNS użat biex tikkonnettja mad-database; jekk tintuża konnessjoni permezz tal-komponenti Edge Gateway, allura jkollok iddaħħal127.0.0.1.DB_PORTbil-port użat biex tikkonnettja mal-istanza tad-database; jekk tintuża konnessjoni permezz tal-komponenti Edge Gateway, allura jkollok iddaħħal1432.
L-inizjalizzazzjoni tad-database tista’ titnieda bil-kmandi li ġejjin, li għandhom jiġu eżegwiti fuq komponent Mediation Controller wieħed biss:
1 2 | |
Wara dan, ma jibqa’ xejn ħlief li terġa’ tibda s-servizz apache2 fuq iż-żewġ komponenti Mediation Controller biex tapplika l-inizjalizzazzjoni tad-database tas-sistema:
1 | |
Konfigurazzjoni ta’ server tal-ħin NTP
Huwa rakkomandat li tikkonfigura server tal-ħin biex l-arloġġ tas-sistema jibqa’ aġġornat. Il-passi meħtieġa huma deskritti fil-paġna tal-konfigurazzjoni NTP.
Konfigurazzjonijiet inizjali ta’ CyberElements Bastion
Awtorizzazzjoni tal-aċċess għall-interfaċċi web bl-IP virtwali
B’mod default, il-konnessjoni mal-interfaċċi web tal-prodott CyberElements Bastion bl-IP virtwali VIP_MED_WEB mhijiex permessa.
Biex iżżid l-awtorizzazzjoni, ħaddem bħala root il-kmandi li ġejjin fuq il-komponenti Mediation Controller:
1 2 | |
Issostitwixxi IP bl-indirizz IP li jikkorrispondi għal VIP_MED_WEB.
Konfigurazzjonijiet inizjali
F’dan l-istadju, is-servers Mediation Controller huma installati, iżda għad iridu jitwettqu diversi azzjonijiet:
-
Ibdel il-passwords default
Ibdel il-passwords default tal-konsols tas-sistema.
-
Installa ċ-ċertifikati u l-liċenzji
Il-komponent Mediation Controller jeħtieġ diversi ċertifikati u liċenzja biex ikun operattiv.
Iċ-ċertifikat għall-klijent CyberElements Bastion biss irid jerġa’ jiġi ddikjarat fuq iż-żewġ komponenti Mediation Controller (uża l-indirizzi RIPRIP_MED_WEB_MASTERuRIP_MED_WEB_SLAVE). -
Ikkonfigura ċ-ċertifikat web
Ikkonfigura ċ-ċertifikat web użat għall-konnessjoni mal-interfaċċi web
-
Iddikjara isem DNS
Żid isem DNS awtorizzat biex jikkonnettja mal-interfaċċi web.
-
Ikkonfigura l-organizzazzjoni
Ikkonfigura l-organizzazzjoni ta’ CyberElements Bastion.
Ikkonfigura b’aċċess dirett għad-database
Ikkonfigura b’aċċess għad-database permezz tat-tunnel tal-komponenti Edge Gateway
-
Iddikjara l-komponenti Edge Gateway
Iddikjara l-komponenti Edge Gateway jew HTML5 Gateway li għandhom jiġu installati.
-
Oħloq sit loġiku
Oħloq u kkonfigura sit loġiku li jiġbor flimkien il-komponenti Edge Gateway u HTML5 Gateway li jistgħu jaċċessaw ir-riżorsi lokali.
-
Installa komponent Edge Gateway
Installa u kkonfigura komponent Edge Gateway ġdid mas-servers Mediation Controller li għadhom kif ġew installati.
Tiġi kkonfigurata wkoll istanza HTML5 Gateway.