Suiteáil na bhfreastalaithe Mediation Controller
Nóta
Mar mheabhrúchán, ní mór aistriú go root ar ríomhairí Debian a dhéanamh leis an ordú seo a leanas:
1 | |
Ba cheart na treoracha ar an leathanach seo a dhéanamh ar an dá fhreastalaí Mediation Controller, ag tosú leis an bhfreastalaí MASTER ar dtús.
Nuair a bhíonn difríochtaí idir na freastalaithe MASTER agus SLAVE, cuirfear béim orthu. Mura luaitear é seo, baineann na treoracha leis na freastalaithe MASTER agus SLAVE araon.
Socruithe an chórais
Ceangal leis an ríomhaire
De réir réamhshocraithe, tá dhá chuntas ar na fearais fhíorúla: cuntas úsáideora agus cuntas sárúsáideora.
- Cuntas úsáideora
- Logáil isteach:
systancia - Pasfhocal:
systnci
- Logáil isteach:
- Cuntas sárúsáideora
- Logáil isteach:
root - Pasfhocal:
systnci
- Logáil isteach:
Ceangail leis an ríomhaire i mód consóil.
Nóta
Is é QWERTY leagan amach réamhshocraithe an mhéarchláir.
Leagan amach an mhéarchláir a athrú
Is féidir leat leagan amach an mhéarchláir a athrú leis an líne ordaithe seo a leanas:
1 | |
Taispeántar roghchlár a ligeann duit leagan amach méarchláir eile a roghnú.
Ansin, úsáid an líne ordaithe seo a leanas chun na socruithe a chur i bhfeidhm agus a shábháil:
1 | |
Tiocfaidh na socruithe i bhfeidhm díreach tar éis an t-ordú seo a rith.
Cumraíocht an líonra
Tá sé riachtanach seoladh líonra statach a chumrú don chomhpháirt Mediation Controller. Chun é seo a dhéanamh, ní mór duit ar dtús ainm chomhéadan líonra do ríomhaire a fháil. Rith an t-ordú seo a leanas mar root:
1 | |
Taispeánann an t-ordú seo ainm an chomhéadain líonra, a stádas agus na seoltaí IP atá sannta don chomhéadan.
Sampla
Nuair a ritheann an t-ordú, taispeántar an t-aschur seo a leanas:
1 | |
Is é ens192 ainm an chomhéadain líonra.
Nuair a bheidh ainm an chomhéadain líonra faighte, is féidir cumraíocht líonra an ríomhaire a chur in eagar.
Cuir an comhad /etc/network/interfaces in eagar chun é a athrú de réir an teimpléid seo a leanas:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Sa chás seo:
- Ní mór ainm an chomhéadain líonra a fuarthas roimhe seo a chur in ionad
INTERFACE_NAME. - Ní mór príomhfhíorsheoladh IP an fhreastalaí a chur in ionad
RIP_MED_WEB_MASTER; is tríd an seoladh IP sin a bheidh rochtain ar na consóil ghréasáin. - Ní mór an masc líonra a bhaineann leis an seoladh IP a chur in ionad
NETMASK. - Ní mór geata réamhshocraithe an líonra a chur in ionad
NETWORK_GATEWAY. - Ní mór seoladh IP an fhreastalaí DNS a chur in ionad
IP_DNS. Má tá roinnt freastalaithe le cumrú (3 ar a mhéad), scar iad le spás. - Ní mór an iarmhír DNS atá le húsáid a chur in ionad
DNS_SUFFIX. Mura gá iarmhír a iontráil, scrios an líne. - Ní mór fíorsheoladh IP tánaisteach an fhreastalaí a chur in ionad
RIP_MED_SSL_MASTER. Is tríd an seoladh IP sin a bheidh rochtain ar an gcomhpháirt SSL Router.
Sampla
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Ar deireadh, níl le déanamh ach an tseirbhís networking a atosú chun an chumraíocht líonra nua a lódáil:
1 | |
Tá sé riachtanach seoladh líonra statach a chumrú don chomhpháirt Mediation Controller. Chun é seo a dhéanamh, ní mór duit ar dtús ainm chomhéadan líonra do ríomhaire a fháil. Rith an t-ordú seo a leanas mar root:
1 | |
Taispeánann an t-ordú seo ainm an chomhéadain líonra, a stádas agus na seoltaí IP atá sannta don chomhéadan.
Sampla
Nuair a ritheann an t-ordú, taispeántar an t-aschur seo a leanas:
1 | |
Is é ens192 ainm an chomhéadain líonra.
Nuair a bheidh ainm an chomhéadain líonra faighte, is féidir cumraíocht líonra an ríomhaire a chur in eagar.
Cuir an comhad /etc/network/interfaces in eagar chun é a athrú de réir an teimpléid seo a leanas:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Sa chás seo:
- Ní mór ainm an chomhéadain líonra a fuarthas roimhe seo a chur in ionad
INTERFACE_NAME. - Ní mór príomhfhíorsheoladh IP an fhreastalaí a chur in ionad
RIP_MED_WEB_SLAVE; is tríd an seoladh IP sin a bheidh rochtain ar na consóil ghréasáin. - Ní mór an masc líonra a bhaineann leis an seoladh IP a chur in ionad
NETMASK. - Ní mór geata réamhshocraithe an líonra a chur in ionad
NETWORK_GATEWAY. - Ní mór seoladh IP an fhreastalaí DNS a chur in ionad
IP_DNS. Má tá roinnt freastalaithe le cumrú (3 ar a mhéad), scar iad le spás. - Ní mór an iarmhír DNS atá le húsáid a chur in ionad
DNS_SUFFIX. Mura gá iarmhír a iontráil, scrios an líne. - Ní mór fíorsheoladh IP tánaisteach an fhreastalaí a chur in ionad
RIP_MED_SSL_SLAVE. Is tríd an seoladh IP sin a bheidh rochtain ar an gcomhpháirt SSL Router.
Sampla
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Ar deireadh, níl le déanamh ach an tseirbhís networking a atosú chun an chumraíocht líonra nua a lódáil:
1 | |
Leid
Anois agus socruithe an líonra curtha i bhfeidhm, is féidir rochtain a fháil ar an bhfreastalaí trí SSH.
Pasfhocail na gcuntas logánta a athrú
Molann CyberElements go láidir pasfhocal na gcuntas seo a athrú nuair a bheidh an fearas fíorúil imscartha.
Úsáid an t-ordú seo a leanas agus iontráil an pasfhocal nua don chuntas caighdeánach systancia:
1 | |
Ansin, déan an oibríocht arís don chuntas sárúsáideora root:
1 | |
Ainm an ríomhaire a chumrú
Is féidir leat ainm an fhreastalaí a athrú trí na comhaid hostname agus hosts ar an bhfreastalaí a chumrú.
Cuir an comhad /etc/hostname in eagar chun ainm an ríomhaire a shonrú.
Teastaíonn an t-ainm nua ón táirge i láthair eile, mar sin ní mór cóip den chomhad roimhe seo a dhéanamh leis an ordú seo a leanas:
1 | |
Ní mór cumraíocht an chomhaid /etc/hosts a mhacasamhlú i ndáil le príomhsheoladh IP iarbhír an ríomhaire (RIP_MED_WEB_MASTER).
Chun é seo a dhéanamh, cuir an comhad /etc/hosts in eagar agus seiceáil go bhfuil an dara líne san fhormáid seo a leanas:
2 | |
Sampla
Má tá an t-ainm MEDIATION-CONTROLLER-MASTER ar an ríomhaire gan é a bheith ina bhall d’fhearann, agus más é 10.0.10.10 a sheoladh IP iarbhír RIP_MED_WEB_MASTER, dhéanfaí an comhad a chomhlánú mar seo a leanas:
2 | |
Má tá an ríomhaire san fhearann DOMAIN.LOCAL, chomhlánófaí an comhad mar seo a leanas:
2 | |
Ní mór cumraíocht an chomhaid /etc/hosts a mhacasamhlú i ndáil le príomhsheoladh IP iarbhír an ríomhaire (RIP_MED_WEB_SLAVE).
Chun é seo a dhéanamh, cuir an comhad /etc/hosts in eagar agus seiceáil go bhfuil an dara líne san fhormáid seo a leanas:
2 | |
Sampla
Má tá an t-ainm MEDIATION-CONTROLLER-SLAVE ar an ríomhaire gan é a bheith ina bhall d’fhearann, agus más é 10.0.10.12 a sheoladh IP iarbhír RIP_MED_WEB_SLAVE, dhéanfaí an comhad a chomhlánú mar seo a leanas:
2 | |
Má tá an ríomhaire san fhearann DOMAIN.LOCAL, chomhlánófaí an comhad mar seo a leanas:
2 | |
Chun an chumraíocht nua a chur i bhfeidhm, atosaigh an freastalaí:
1 | |
An crios ama a athrú
De réir réamhshocraithe, tá an fearas fíorúil socraithe ar an gcrios ama Europe/Paris.
Chun an crios ama seo a athrú, úsáid an t-ordú seo a leanas ar dtús chun comhréir na gcriosanna ama atá ar fáil a fháil:
1 | |
Ansin, úsáid an líne ordaithe seo a leanas:
1 | |
Sampla
Chun an crios ama a shocrú go Londain, ní mór an t-ordú seo a leanas a rith:
1 | |
Seiceáil crios ama an fhreastalaí leis an líne ordaithe seo a leanas:
1 | |
An freastalaí Mediation Controller a thúsú
An freastalaí Mediation Controller a thúsú
Túsaítear an freastalaí Mediation Controller le script chumraíochta. Athchumraíonn an script seo seoltaí IP na braisle i seirbhísí éagsúla an táirge agus réamhchumraíonn sí na socruithe a theastaíonn chun go bhfeidhmeoidh comhpháirt HTML5 Gateway.
Rith í leis an líne ordaithe seo a leanas mar root:
1 | |
Iarrfaidh an script ort an fhaisnéis seo a leanas a iontráil:
IP VIP HTTPS: seoladh IP fíorúil gréasáin na braisle, is é sinVIP_MED_WEB.IP VIP SSL: seoladh IP fíorúil SSL na braisle, is é sinVIP_MED_SSL.IP VIP ZIO: seoladh IP fíorúil chun an freastalaí Mediation ControllerSLAVEa cheangal le bunachar sonraí cumraíochta inmheánach an fhreastalaíMASTER, is é sinVIP_MED_ZEO.IP Master HTTPS: seoladh IP iarbhír gréasáin an fhreastalaí Mediation ControllerMASTER, is é sinRIP_MED_WEB_MASTER.IP Master SSL: an seoladh IP iarbhír do ródaire SSL an fhreastalaí Mediation ControllerMASTER, is é sinRIP_MED_SSL_MASTER.IP Slave HTTPS: seoladh IP iarbhír gréasáin an fhreastalaí Mediation ControllerSLAVE, is é sinRIP_MED_WEB_SLAVE.IP Slave SSL: an seoladh IP iarbhír do ródaire SSL an fhreastalaí Mediation ControllerSLAVE, is é sinRIP_MED_SSL_SLAVE.HTML5 port: port éisteachta logánta chun rochtain ar an tseirbhís HTML5 Gateway a atreorú; molaimid an port1234a iontráil.Gateway: ainm na comhpháirte Edge Gateway; iontráil ainm na chéad chomhpháirte Edge Gateway.Organization: ainm na heagraíochta lena gceanglóidh na comhpháirteanna Edge Gateway agus HTML5 Gateway.
Nuair a bheidh an túsú críochnaithe, atosaigh an freastalaí:
1 | |
Pasfhocal an chonsóil /mediation/system de chuid CyberElements Gate a athrú
Ag an gcéim seo den tsuiteáil, tá comhéadan riaracháin nua ar fáil: Athraigh an pasfhocal
Ceadúnais agus deimhnithe a chur i bhfeidhm
Fós sa chonsól /mediation/system, beidh ort deimhnithe agus ceadúnais an fhreastalaí Mediation Controller a iontráil.
Aire!
Tá ceadúnas agus deimhniú na comhpháirte SSL Router sainiúil don fhreastalaí Mediation Controller MASTER nó SLAVE.
Má chumraítear an ceadúnas mícheart nó an deimhniú mícheart, beidh mífheidhmeanna ann níos déanaí.
Cuir ceadúnas agus deimhniú na comhpháirte SSL Router i bhfeidhm: 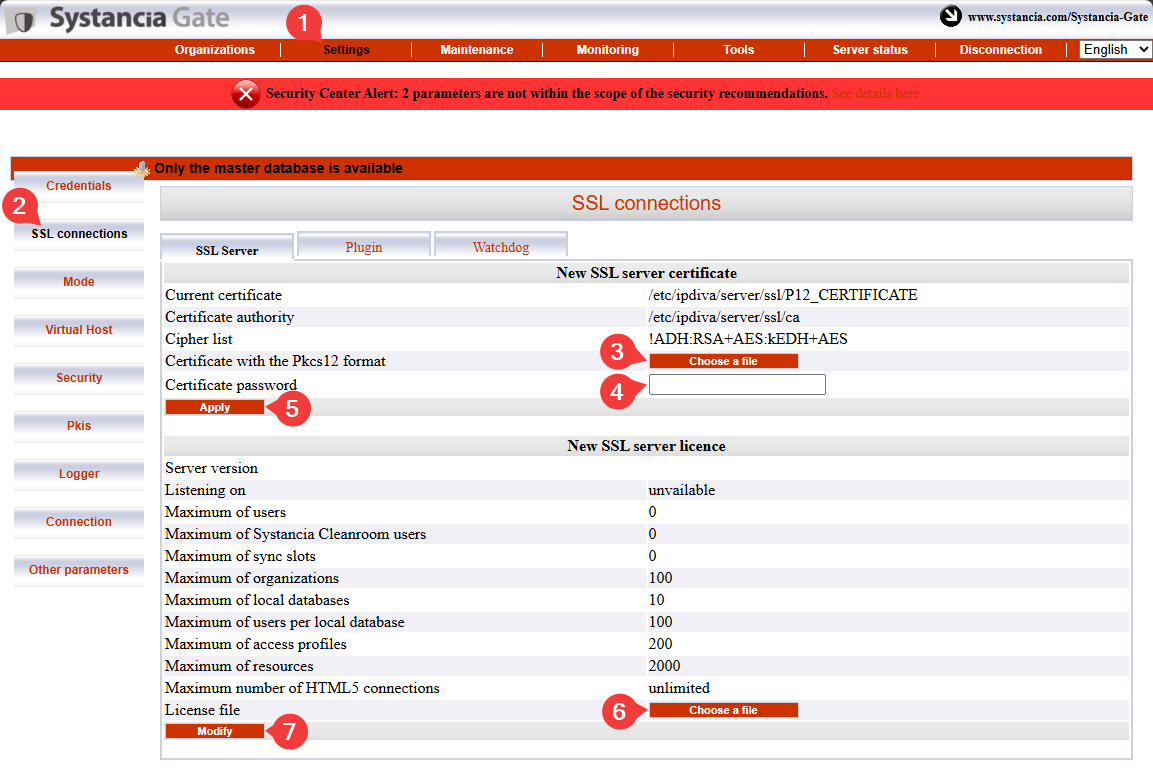
- Cliceáil an cluaisín
Settings. - Roghnaigh
SSL Connectionssa roghchlár. - Cuardaigh an deimhniú don chomhpháirt SSL Router.
- Iontráil an pasfhocal don deimhniú SSL Router.
- Cliceáil
Applychun an deimhniú a chur i bhfeidhm ar an gcomhpháirt SSL Router. - Roghnaigh comhad ceadúnais an fhreastalaí.
- Cliceáil
Modifychun ceadúnas an fhreastalaí a chur i bhfeidhm.
Ansin, iontráil faisnéis an deimhnithe don chliant CyberElements Bastion: 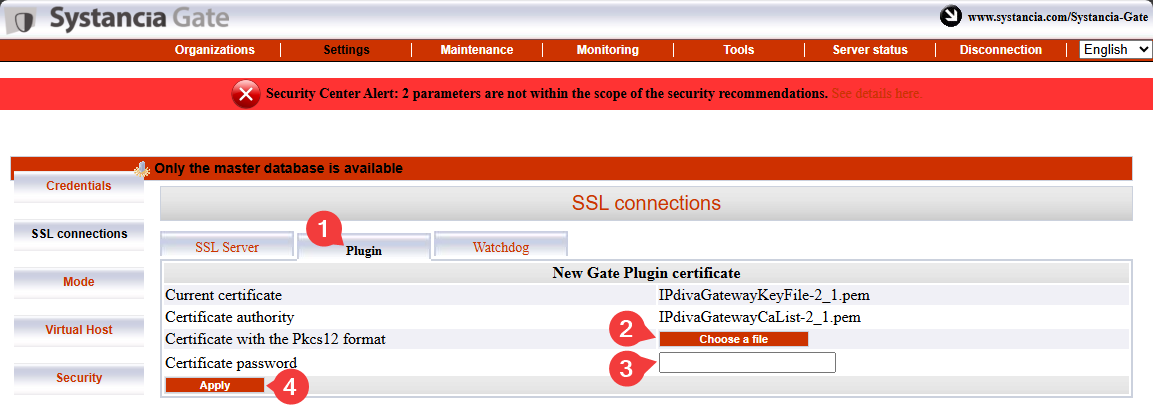
- Roghnaigh an cluaisín
Plugin. - Cuardaigh deimhniú an chliaint CyberElements Bastion.
- Iontráil pasfhocal an deimhnithe.
- Cliceáil
Applychun an deimhniú a chur i bhfeidhm.
Ní mór duit fós faisnéis an deimhnithe Watchdog a iontráil: 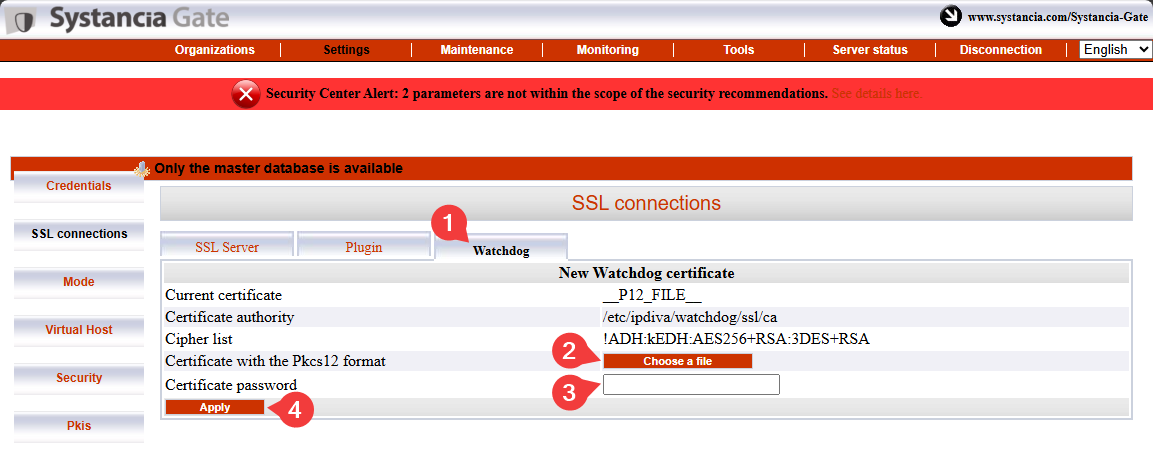
- Roghnaigh an cluaisín
Watchdog - Cuardaigh an deimhniú Watchdog.
- Iontráil pasfhocal an deimhnithe.
- Cliceáil
Applychun an deimhniú a chur i bhfeidhm.
Chun go dtiocfaidh na hathruithe seo i bhfeidhm, ní mór duit na comhpháirteanna SSL Router agus Watchdog a atosú: 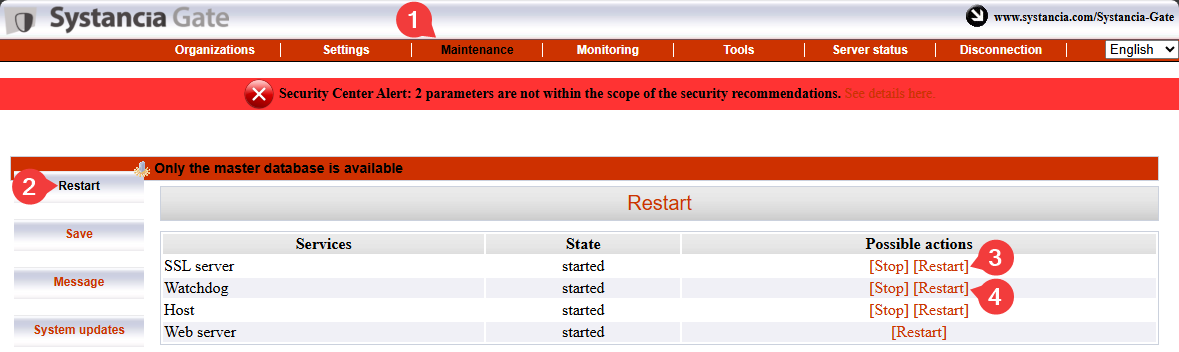
Péireáil na bhfreastalaithe Mediation Controller
Aire!
Faoin bpointe seo, ní mór an dá fhreastalaí Mediation Controller a bheith cumraithe go dtí an chéim ceadúnais agus deimhnithe a chur i bhfeidhm.
Mura bhfuil an freastalaí Mediation Controller SLAVE cumraithe fós, déan é sin trí thosú ag tús na doiciméadachta seo.
Bunóidh céim phéireála na bhfreastalaithe Mediation Controller caidreamh iontaobhais idir an dá fhreastalaí agus túsóidh sí oibriú na braisle.
Ar an bhfreastalaí Mediation Controller SLAVE
Rith an t-ordú seo a leanas mar root chun iarratas péireála a thionscnamh leis an bhfreastalaí Mediation Controller MASTER:
1 | |
Cuir an seoladh IP cuí in ionad RIP_MED_WEB_MASTER.
Sampla
Más ionann RIP_MED_WEB_MASTER agus 10.0.10.10, seo a leanas an t-ordú atá le hiontráil:
1 | |
Ar an bhfreastalaí Mediation Controller MASTER
Rith an t-ordú seo a leanas mar root chun na hiarratais phéireála atá ar feitheamh a sheiceáil agus aitheantas an iarratais a fháil:
1 | |
Ansin, rith an t-ordú seo a leanas chun glacadh leis an iarratas péireála, agus cuir an t-aitheantas a fuarthas ón ordú roimhe seo in ionad ID:
1 | |
Sampla
Más mar seo a leanas atá luach aischuir an ordaithe hostManagerCtl getPendingRequests:
1 2 3 | |
Seo a leanas, mar sin, an t-ordú chun glacadh leis an iarratas péireála:
1 | |
Chun an comhcheangal a fhíorú, úsáid an t-ordú seo a leanas ar an bhfreastalaí Mediation Controller (MASTER nó SLAVE):
1 | |
Beidh an toradh difriúil ag brath ar an bhfreastalaí ar a ritear an t-ordú:
Seo a leanas an toradh a bhfuiltear ag súil leis ar an bhfreastalaí Mediation Controller MASTER:
1 | |
Sampla
1 | |
Seo a leanas an toradh a bhfuiltear ag súil leis ar an bhfreastalaí Mediation Controller SLAVE:
1 | |
Sampla
1 | |
Ar an bhfreastalaí Mediation Controller SLAVE
Is féidir leat stádas bootstrap a sheiceáil ón bhfreastalaí SLAVE leis an ordú seo a leanas:
1 | |
Má tá braisle saor ó fhadhbanna sioncrónaithe, cuirfidh sí an luach 0 ar ais.
Tá sraith dheireanach orduithe ag teastáil, arís ar an bhfreastalaí SLAVE, chun rún comhroinnte idir an dá chomhpháirt Mediation Controller a shioncrónú:
1 2 | |
An ceangal idir na freastalaithe a ghníomhachtú
Cad é cuspóir an cheangail idir freastalaithe?
Is ceangal speisialta é seo d'oibriú braisle a ligeann d'fhreastalaí Mediation Controller trácht a ródú chuig freastalaí Mediation Controller eile i gcásanna nach bhfuil an chomhpháirt Edge Gateway sprice ceangailte leis an gcéad fhreastalaí ach leis an dara ceann amháin.
Mar shampla, mura bhfuil an freastalaí Mediation Controller MASTER ceangailte leis an gcomhpháirt Edge Gateway a thuilleadh, is féidir leis an ceangal idir freastalaithe a úsáid chun teacht ar an gcomhpháirt Edge Gateway tríd an bhfreastalaí Mediation Controller SLAVE.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Cailleadh an ceangal| GW(Edge Gateway)
MASTER --> |Ceangal idir freastalaithe| SLAVE(Mediation Controller<br/>SLAVE) --> GWAr an bhfreastalaí Mediation Controller MASTER
Cuir an comhad /etc/ipdiva/server/remoteServers.xml in eagar chun CN an deimhnithe idir freastalaithe a shonrú:
1 2 3 4 5 6 7 8 9 | |
Cuir CN an deimhnithe atá beartaithe don cheangal idir freastalaithe in ionad SLAVECN.
Mura bhfuil CN an deimhnithe idir freastalaithe ar eolas agat, is féidir an carachtar * a iontráil (moltar é seo má tá amhras ort):
1 2 3 4 5 6 7 8 9 | |
Sampla
Ag cur na faisnéise seo a leanas san áireamh:
- CN an deimhnithe idir freastalaithe:
my-interserver-cert
Chomhlánófaí an comhad /etc/ipdiva/server/remoteServers.xml ar an bhfreastalaí Mediation Controller MASTER mar seo a leanas:
1 2 3 4 5 6 7 8 9 | |
Comhad iomlán
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
Ar an bhfreastalaí Mediation Controller SLAVE
Seol an deimhniú idir freastalaithe chuig an gcomhpháirt Mediation Controller SLAVE, sa chomhadlann /tmp/.
Ansin, rith na horduithe seo a leanas mar root chun é a bhogadh chuig an sprioc-chomhadlann leis na ceadanna cuí:
1 2 3 | |
Ansin, cuir an comhad /etc/ipdiva/server/remoteServers.xml in eagar chun an t-ábhar seo a leanas a chur leis an gclib <remoteConfig> (is féidir an chlib <localCluster> a bhí ann roimhe a scriosadh go hiomlán):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Ionadaigh:
MASTERCN: sonraigh CN an deimhnithe SSL Router atá ag an gcomhpháirt Mediation ControllerMASTER; is éRIP_MED_SSL_MASTERé de ghnáth.RIP_MED_SSL_MASTER: freagraíonn sé do sheoladh IP tánaisteach na comhpháirte Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: is é seo port éisteachta na comhpháirte SSL Router ar an gcomhpháirt Mediation ControllerMASTER; is é443é de ghnáth.INTERSERVER.P12: ainm an deimhnithe atá beartaithe don cheangal idir freastalaithe.PASSWORD: pasfhocal an deimhnithe idir freastalaithe.
Sampla
Ag cur na faisnéise seo a leanas san áireamh:
- Ainm an deimhnithe idir freastalaithe:
my-interserver-cert.p12 - Pasfhocal an deimhnithe idir freastalaithe:
MySecurePassword - RIP SSL na comhpháirte Mediation Controller
MASTER:10.0.10.11 - Port ar RIP SSL na comhpháirte Mediation Controller
MASTER:443 - CN an deimhnithe atá ag an gcomhpháirt Mediation Controller
MASTER:10.0.10.11
Chomhlánófaí an comhad /etc/ipdiva/server/remoteServers.xml ar an bhfreastalaí Mediation Controller SLAVE mar seo a leanas:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Comhad iomlán
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Athraigh cumraíocht na comhpháirte SSL Router SLAVE tríd an ordú seo a leanas a rith:
1 | |
Ar na freastalaithe Mediation Controller MASTER agus SLAVE
Atosaigh an chomhpháirt SSL Router chun socruithe an cheangail idir freastalaithe a chur i bhfeidhm:
1 | |
Chun a dheimhniú go bhfuil an ceangal idir freastalaithe ag obair i gceart, ba cheart don ordú seo a leanas toradh a thabhairt ar ais:
1 | |
Ba cheart don ordú roimhe seo loga a chruthú ina bhfuil an méid seo a leanas: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Mura dtaispeántar a leithéid de loga, seiceáil an chumraíocht a socraíodh sa chaibidil seo.
Sa chonsól gréasáin /mediation/system den chomhpháirt Mediation Controller MASTER
Cumasaigh an ceangal idir freastalaithe idir an dá chomhpháirt Mediation Controller tríd an óstach fíorúil SSL default a chur in eagar: 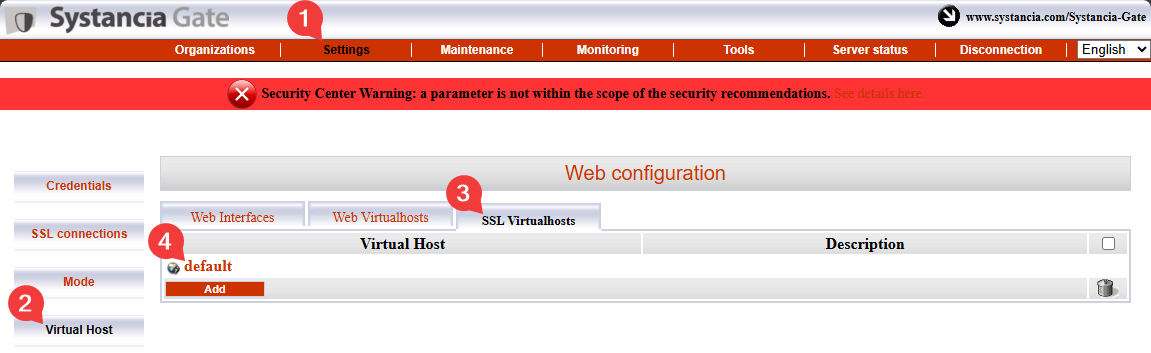
Líon isteach na réimsí éagsúla de réir na dtreoracha thíos agus cumasaigh an ghné nasctha idir freastalaithe tríd an ticbhosca Is cross-server linking configured? a roghnú: 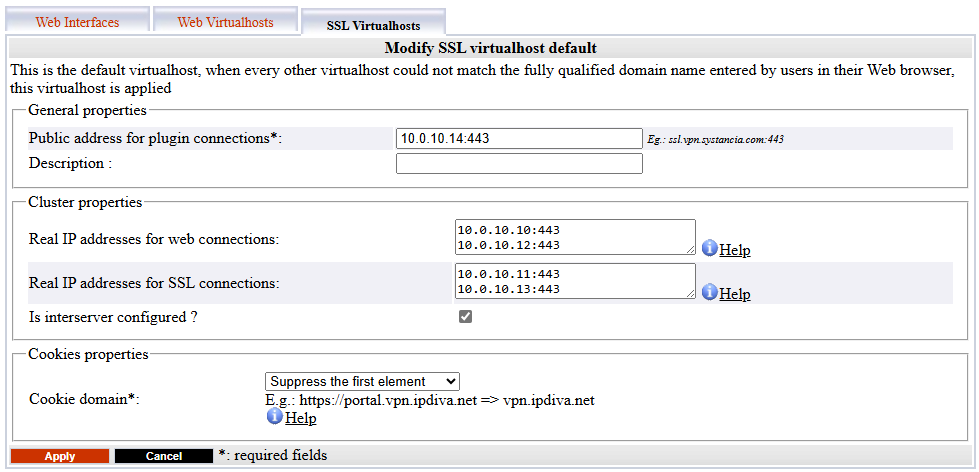
Public address for plugin connections: freagraíonn sé doVIP_MED_SSLagus a phort éisteachta ina dhiaidh (443de ghnáth).Actual public IP addresses for web connections: freagraíonn sé don phéire fíorsheoltaí IP gréasáin (RIP_MED_WEB_MASTERagusRIP_MED_WEB_SLAVE) mar aon lena bportanna comhfhreagracha, líne amháin in aghaidh gach péire seoladh IP agus poirt.Actual public IP addresses for SSL connections: freagraíonn sé don phéire fíorsheoltaí IP SSL (RIP_MED_SSL_MASTERagusRIP_MED_SSL_SLAVE) mar aon lena bportanna comhfhreagracha, líne amháin in aghaidh gach péire seoladh IP agus poirt.
CyberElements Bastion a thúsú
Ceangal leis an mbunachar sonraí PostgreSQL
Le go bhfeidhmeoidh sé, teastaíonn bunachar sonraí PostgreSQL seachtrach (DB) ó CyberElements Bastion chun a shocruithe agus a logaí éagsúla a stóráil sa chonsól /system.
Má tá rochtain dhíreach ar an DB ó na freastalaithe Mediation Controller, téigh díreach chuig an chéim chun an DB a thúsú.
Ceangal le bunachar sonraí ar an LAN
Chun ceangal le bunachar sonraí atá ar an LAN a chumasú gan sreabhadh ón DMZ go dtí an LAN a oscailt, atreorófar sreabhadh an bhunachair sonraí trí thollán TLS idir na comhpháirteanna Edge Gateway agus na comhpháirteanna Mediation Controller.
Chuige sin, ní mór comhpháirt Edge Gateway amháin (nó dhá chomhpháirt Edge Gateway) a chumrú leis an teicneolaíocht bhunúsach CyberElements Gate.
Fógairt na gcomhpháirteanna Edge Gateway de chuid CyberElements Gate
Chun é seo a dhéanamh, tosaigh trí logáil isteach sa chonsól /mediation/system in CyberElements Gate.
Ansin téigh go dtí an roghchlár “Organizations” agus cliceáil “Add”: 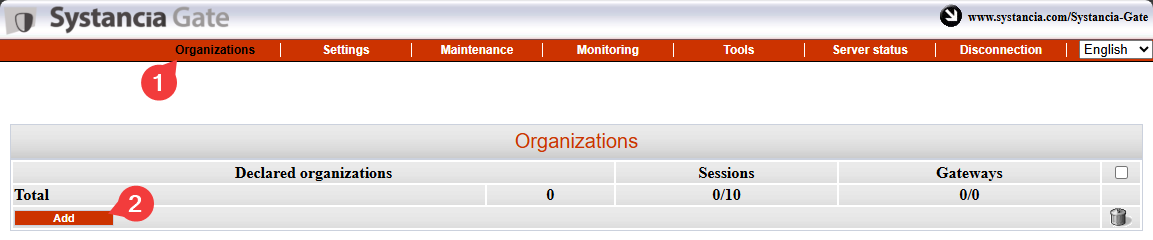
Iontráil ainm na heagraíochta, a chaithfidh a bheith difriúil ón ainm a sannadh do CyberElements Bastion (mar shampla, tunnel), agus sonraigh ceadúnas seisiúin úsáideora amháin ar a laghad mar aon le pasfhocal an chuntais admin: 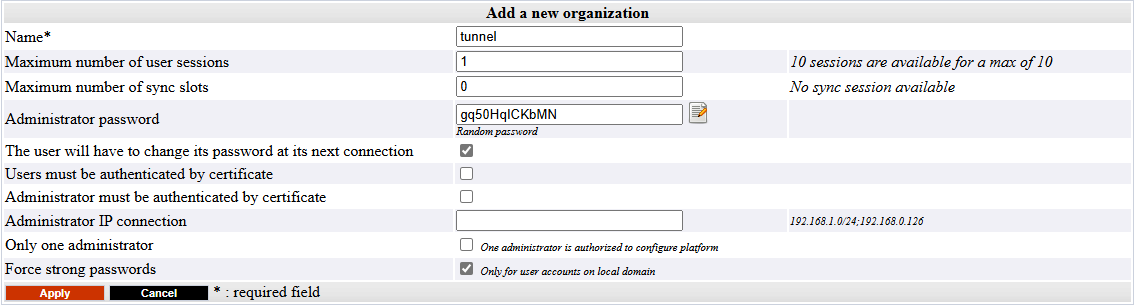
Logáil isteach i gcomhéadan riaracháin na heagraíochta a chruthaigh tú níos luaithe leis an gcuntas admin trí dhul go /gate/admin: 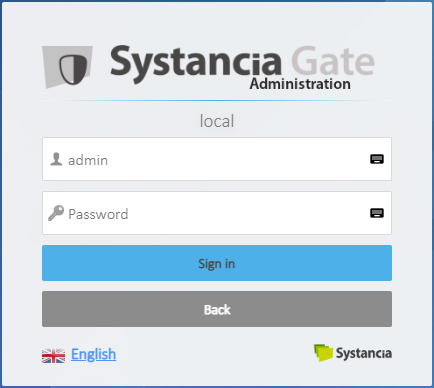
Ansin, cláraigh an dá chomhpháirt Edge Gateway a úsáidfear chun an tollán a bhunú.
Ar chlé, cuir an pointeoir ar foluain os cionn Infrastructure, cliceáil Gateways agus ansin cliceáil an cnaipe Add: 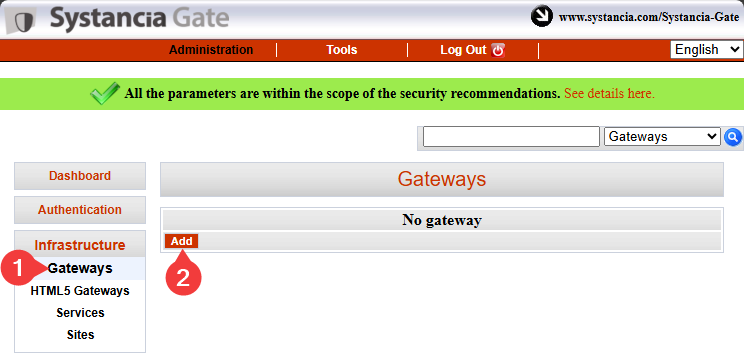
Iontráil ainm na chéad chomhpháirte Edge Gateway agus deimhnigh an iontráil: 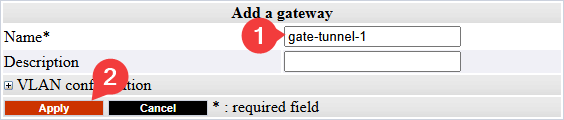
Faisnéis
Mar mheabhrúchán, tá ainm comhpháirte Edge Gateway nasctha leis an deimhniú a úsáidfidh sí chun í féin a fhíordheimhniú le seirbhís SSL Router na comhpháirte Mediation Controller.
Is san fhoirm seo a leanas atá an t-ainm seo <GW_NAME>@<ORGANIZATION_NAME>, áit a bhfreagraíonn <GW_NAME> d'ainm na comhpháirte Edge Gateway agus a bhfreagraíonn <ORGANIZATION_NAME> d'ainm na heagraíochta a cruthaíodh i gconsól córais CyberElements Gate.
Déan céim chlárúcháin na comhpháirte Edge Gateway arís don dara comhpháirt Edge Gateway.
Ceangail agus socruithe an tolláin ar na comhpháirteanna Edge Gateway
Faisnéis
Is féidir na céimeanna seo a leanas a dhéanamh ar an dá chomhpháirt Edge Gateway a úsáidtear don tollán chun rochtain a fháil ar an mbunachar sonraí.
Réamhriachtanais
Chun an chuid seo a chríochnú, beidh ort ceann amháin díobh seo a úsáid:
- Fearas fíorúil Edge Gateway nach ndearnadh air ach túsú an chórais.
- Freastalaí Edge Gateway a suiteáladh ón tús agus comhpháirteanna Edge Gateway suiteáilte air.
Ar dtús, úsáid uirlis ar nós WinSCP nó FileZilla chun an deimhniú atá ag teastáil don cheangal a aistriú trí SCP chuig an gcomhadlann /tmp/ ar an bhfreastalaí Edge Gateway.
Ansin ceangail trí SSH agus aistrigh go root.
Chun an chomhpháirt Edge Gateway a cheangal leis an dá chomhpháirt Mediation Controller, ní mór duit dhá chás nua Edge Gateway a chruthú: ceanglóidh ceann acu leis an gcomhpháirt Mediation Controller MASTER, agus ceanglóidh an ceann eile leis an gcomhpháirt Mediation Controller SLAVE.
Chun iad a chruthú, rith na horduithe seo a leanas:
1 2 | |
Cóipeáil comhad an deimhnithe chuig na comhadlanna /etc/ipdiva/gateway-tunnel-master/ssl/ agus /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Cuir ainm an deimhnithe nach mór don chomhpháirt Edge Gateway a úsáid chun ceangal leis an gcomhpháirt Mediation Controller in ionad <CERT_NAME>.
Cumraigh na cásanna Edge Gateway ionas gur féidir leo ceangal leis na comhpháirteanna Mediation Controller.
Bíonn na cumraíochtaí difriúil ag brath ar an gcomhpháirt Mediation Controller atá le teagmháil. Déan an dá shocrú:
Cuir an comhad /etc/ipdiva/gateway-tunnel-master/gateway.xml in eagar agus comhlánaigh é leis an bhfaisnéis seo a leanas (fágadh roinnt codanna ar lár agus tá siad léirithe le […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Athchuir na heilimintí seo a leanas:
@SERVER@: ní mór an seoladhRIP_MED_SSL_MASTERa chur ina ionad@SERVERPORT@: ní mór port éisteachta na comhpháirte SSL Router a chur ina ionad,443de ghnáthkeyfile.pem: ní mór ainm an chomhaid deimhnithe a chur ina ionadPASSWORD: ní mór pasfhocal an deimhnithe a chur ina ionad@RPC_PORT@: ní mór port nach bhfuil ag éisteacht ar an ríomhaire faoi láthair a chur ina ionad; is féidir an port9082a úsáid
Sampla
Ag cur na faisnéise seo a leanas san áireamh:
- Luach
RIP_MED_SSL_MASTER:10.0.10.11 - Port éisteachta na comhpháirte SSL Router:
443 - Ainm an chomhaid deimhnithe:
gate-tunnel.p12 - Pasfhocal an deimhnithe:
Str0ngP@ssw0rd
Chumrófaí an comhad /etc/ipdiva/gateway-tunnel-master/gateway.xml mar seo a leanas:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Comhad iomlán
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Cuir an comhad /etc/ipdiva/gateway-tunnel-slave/gateway.xml in eagar agus comhlánaigh é leis an bhfaisnéis seo a leanas (fágadh roinnt codanna ar lár agus tá siad léirithe le […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Athchuir na heilimintí seo a leanas:
@SERVER@: ní mór an seoladhRIP_MED_SSL_SLAVEa chur ina ionad@SERVERPORT@: ní mór port éisteachta na comhpháirte SSL Router a chur ina ionad,443de ghnáthkeyfile.pem: ní mór ainm an chomhaid deimhnithe a chur ina ionadPASSWORD: ní mór pasfhocal an deimhnithe a chur ina ionad@RPC_PORT@: ní mór port nach bhfuil in úsáid ar an ríomhaire faoi láthair a chur ina ionad; is féidir an port9083a úsáid
Sampla
Ag cur na faisnéise seo a leanas san áireamh:
- Luach
RIP_MED_SSL_SLAVE:10.0.10.13 - Port éisteachta na comhpháirte SSL Router:
443 - Ainm an chomhaid deimhnithe:
gate-tunnel.p12 - Pasfhocal an deimhnithe:
Str0ngP@ssw0rd
Chumrófaí an comhad /etc/ipdiva/gateway-tunnel-slave/gateway.xml mar seo a leanas:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Comhad iomlán
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Anois agus na cásanna cumraithe chun ceangal leis na comhpháirteanna Mediation Controller, ní mór iad a chumrú fós chun ceangal na comhpháirte Mediation Controller leis an mbunachar sonraí a atreorú.
Chun é seo a dhéanamh, cuir an comhad /etc/ipdiva/gateway-tunnel-master/services.xml in eagar agus athraigh é mar seo a leanas:
1 2 3 4 5 6 7 8 9 | |
Cuir an t-ainm DNS nó an seoladh IP a úsáidtear chun ceangal leis an mbunachar sonraí in ionad DB_SERVER, agus port éisteachta chás an bhunachair sonraí in ionad DB_PORT.
Déan na socruithe seo a mhacasamhlú don chás a cheanglaíonn leis an bhfreastalaí Mediation Controller SLAVE tríd an gcomhad a chóipeáil:
1 | |
Ar deireadh, tosaigh na cásanna Edge Gateway ionas go mbunóidh siad ceangal leis na comhpháirteanna Mediation Controller:
1 2 | |
Tollán na gcomhpháirteanna Mediation Controller a chumrú
Chun gur féidir leis na comhpháirteanna Mediation Controller an tollán a úsáid, ní mór duit fós a chur in iúl dóibh go bhfuil sé ann.
Chun é seo a dhéanamh, logáil isteach mar root ar na comhpháirteanna Mediation Controller agus cuir an comhad /etc/ipdiva/server/services.xml in eagar chun an chuid seo a leanas a chur leis (fágadh roinnt codanna ar lár agus tá siad marcáilte le […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Athchuir na heilimintí seo a leanas:
GW1_NAMEle hainm na chéad chomhpháirte Edge GatewayGW2_NAMEle hainm na dara comhpháirte Edge GatewayORGANIZATION_NAMEle hainm na heagraíochta CyberElements Gate a cruthaíodh roimhe seo
Sampla
Ag cur na faisnéise seo a leanas san áireamh:
- Ainm na comhpháirte Edge Gateway 1:
gate-tunnel-1 - Ainm na comhpháirte Edge Gateway 2:
gate-tunnel-2 - Ainm na heagraíochta CyberElements Gate:
tunnel
Chomhlánófaí an comhad /etc/ipdiva/server/services.xml mar seo a leanas:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Comhad iomlán
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
Chun an chumraíocht nua a chur i bhfeidhm, atosaigh an chomhpháirt SSL Router leis an ordú seo a leanas:
1 | |
An bunachar sonraí a thúsú
Aire!
Ní mór duit an bunachar sonraí default a chruthú sula dtúsaíonn CyberElements Bastion é (ní chruthaítear go huathoibríoch é).
Chun bunachar sonraí PostgreSQL do chumraíocht an chórais a thúsú, ní mór duit ar dtús na socruithe ceangail a chumrú ar na comhpháirteanna Mediation Controller.
Chun é seo a dhéanamh, cuir an comhad /etc/ipdiva/care/databasesettings.ini in eagar ar an dá fhreastalaí agus cuir na hiontrálacha seo a leanas leis:
2 3 4 5 6 7 8 9 | |
Athchuir na heilimintí seo a leanas:
DB_USERNAMEleis an ainm úsáideora a úsáidtear chun ceangal leis an mbunachar sonraí.DB_PWDle pasfhocal an úsáideora a bhíonn ag logáil isteach.DB_HOSTleis an seoladh IP nó leis an ainm DNS a úsáidtear chun ceangal leis an mbunachar sonraí; má úsáidtear ceangal trí chomhpháirteanna Edge Gateway, beidh ort127.0.0.1a iontráil.DB_PORTleis an bport a úsáidtear chun ceangal le cás an bhunachair sonraí; má úsáidtear ceangal trí chomhpháirteanna Edge Gateway, beidh ort1432a iontráil.
Is féidir túsú an bhunachair sonraí a thosú leis na horduithe seo a leanas, atá le rith ar chomhpháirt Mediation Controller amháin:
1 2 | |
Ina dhiaidh sin, níl le déanamh ach an tseirbhís apache2 a atosú ar an dá chomhpháirt Mediation Controller chun túsú an bhunachair sonraí córais a chur i bhfeidhm:
1 | |
Freastalaí ama NTP a chumrú
Moltar freastalaí ama a shocrú chun clog an chórais a choinneáil cothrom le dáta. Tá cur síos ar na céimeanna riachtanacha ar an leathanach cumraíochta NTP.
Cumraíochtaí tosaigh CyberElements Bastion
Údarú rochtana ar na comhéadain ghréasáin leis an seoladh IP fíorúil
De réir réamhshocraithe, ní cheadaítear ceangal le comhéadain ghréasáin an táirge CyberElements Bastion leis an IP fíorúil VIP_MED_WEB.
Chun an t-údarú a chur leis, rith na horduithe seo a leanas mar root ar na comhpháirteanna Mediation Controller:
1 2 | |
Cuir an seoladh IP a fhreagraíonn do VIP_MED_WEB in ionad IP.
Cumraíochtaí tosaigh
Ag an gcéim seo, tá na freastalaithe Mediation Controller suiteáilte, ach tá roinnt gníomhartha le déanamh fós:
-
Athraigh na pasfhocail réamhshocraithe
Athraigh pasfhocail réamhshocraithe na gconsól córais.
-
Suiteáil deimhnithe agus ceadúnais
Teastaíonn deimhnithe éagsúla agus ceadúnas ón gcomhpháirt Mediation Controller chun a bheith in ordú oibre.
Ní gá ach deimhniú an chliaint CyberElements Bastion a athfhógairt ar an dá chomhpháirt Mediation Controller (úsáid na RIPRIP_MED_WEB_MASTERagusRIP_MED_WEB_SLAVE). -
Cumraigh an deimhniú gréasáin
Cumraigh an deimhniú gréasáin a úsáidtear chun ceangal leis na comhéadain ghréasáin
-
Fógair ainm DNS
Cuir leis ainm DNS atá údaraithe chun ceangal leis na comhéadain ghréasáin.
-
Cumraigh an eagraíocht
Cumraigh eagraíocht CyberElements Bastion.
Cumraigh le rochtain dhíreach ar an mbunachar sonraí
Cumraigh le rochtain ar an mbunachar sonraí trí thollán na gcomhpháirteanna Edge Gateway
-
Fógair na comhpháirteanna Edge Gateway
Fógair na comhpháirteanna Edge Gateway nó HTML5 Gateway atá le suiteáil.
-
Cruthaigh suíomh loighciúil
Cruthaigh agus cumraigh suíomh loighciúil a ghrúpálann le chéile comhpháirteanna Edge Gateway agus HTML5 Gateway ar féidir leo rochtain a fháil ar acmhainní logánta.
-
Suiteáil comhpháirt Edge Gateway
Suiteáil agus cumraigh comhpháirt Edge Gateway nua leis na freastalaithe Mediation Controller atá díreach suiteáilte.
Cumrófar ásc HTML5 Gateway freisin.