Inštalácia serverov Mediation Controller
Poznámka
Pripomíname, že prepnutie na root na počítačoch s Debianom je potrebné vykonať nasledujúcim príkazom:
1 | |
Pokyny uvedené na tejto stránke zopakujte na oboch serveroch Mediation Controller, počnúc serverom MASTER.
Ak sa medzi servermi MASTER a SLAVE objavia rozdiely, budú zvýraznené. Ak o tom nie je zmienka, pokyny platia pre oba servery, MASTER aj SLAVE.
Nastavenia systému
Pripojenie k počítaču
Na virtuálnych zariadeniach sú predvolene dva účty: používateľský účet a účet superpoužívateľa.
- Používateľský účet
- Prihlasovacie meno:
systancia - Heslo:
systnci
- Prihlasovacie meno:
- Účet superpoužívateľa
- Prihlasovacie meno:
root - Heslo:
systnci
- Prihlasovacie meno:
Pripojte sa k počítaču v režime konzoly.
Poznámka
Predvolené rozloženie klávesnice je QWERTY.
Zmena rozloženia klávesnice
Rozloženie klávesnice môžete zmeniť nasledujúcim príkazovým riadkom:
1 | |
Zobrazí sa ponuka, v ktorej môžete vybrať iné rozloženie klávesnice.
Potom pomocou nasledujúceho príkazového riadka nastavenia použite a uložte:
1 | |
Nastavenia sa prejavia okamžite po spustení tohto príkazu.
Konfigurácia siete
Pre server Mediation Controller je nevyhnutné nakonfigurovať statickú sieťovú adresu. Ak to chcete urobiť, najprv musíte zistiť názov sieťového rozhrania vášho počítača. Spustite nasledujúci príkaz ako root:
1 | |
Tento príkaz zobrazí názov sieťového rozhrania, jeho stav a IP adresy priradené k rozhraniu.
Príklad
Po vykonaní príkazu sa zobrazí nasledujúci výstup:
1 | |
Názov sieťového rozhrania je ens192.
Po zistení názvu sieťového rozhrania je teraz možné upraviť sieťovú konfiguráciu počítača.
Upravte súbor /etc/network/interfaces podľa nasledujúcej šablóny:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Kde:
INTERFACE_NAMEje potrebné nahradiť názvom predtým zisteného sieťového rozhrania.RIP_MED_WEB_MASTERje potrebné nahradiť hlavnou skutočnou IP adresou servera, cez ktorú budú dostupné webové konzoly.NETMASKje potrebné nahradiť sieťovou maskou priradenou k IP adrese.NETWORK_GATEWAYje potrebné nahradiť predvolenou sieťovou bránou.IP_DNSje potrebné nahradiť IP adresou servera DNS. Ak je potrebné nakonfigurovať viacero serverov (najviac 3), oddeľte ich medzerou.DNS_SUFFIXje potrebné nahradiť príponou DNS, ktorá sa má použiť. Ak nie je potrebné zadať žiadnu príponu, riadok odstráňte.RIP_MED_SSL_MASTERje potrebné nahradiť sekundárnou skutočnou IP adresou servera. Cez túto IP adresu bude dostupný komponent SSL Router.
Príklad
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Nakoniec zostáva už len reštartovať službu networking, aby sa načítala nová sieťová konfigurácia:
1 | |
Pre server Mediation Controller je nevyhnutné nakonfigurovať statickú sieťovú adresu. Ak to chcete urobiť, najprv musíte zistiť názov sieťového rozhrania vášho počítača. Spustite nasledujúci príkaz ako root:
1 | |
Tento príkaz zobrazí názov sieťového rozhrania, jeho stav a IP adresy priradené k rozhraniu.
Príklad
Po vykonaní príkazu sa zobrazí nasledujúci výstup:
1 | |
Názov sieťového rozhrania je ens192.
Po zistení názvu sieťového rozhrania je teraz možné upraviť sieťovú konfiguráciu počítača.
Upravte súbor /etc/network/interfaces podľa nasledujúcej šablóny:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Kde:
INTERFACE_NAMEje potrebné nahradiť názvom predtým zisteného sieťového rozhrania.RIP_MED_WEB_SLAVEje potrebné nahradiť hlavnou skutočnou IP adresou servera, cez ktorú budú dostupné webové konzoly.NETMASKje potrebné nahradiť sieťovou maskou priradenou k IP adrese.NETWORK_GATEWAYje potrebné nahradiť predvolenou sieťovou bránou.IP_DNSje potrebné nahradiť IP adresou servera DNS. Ak je potrebné nakonfigurovať viacero serverov (najviac 3), oddeľte ich medzerou.DNS_SUFFIXje potrebné nahradiť príponou DNS, ktorá sa má použiť. Ak nie je potrebné zadať žiadnu príponu, riadok odstráňte.RIP_MED_SSL_SLAVEje potrebné nahradiť sekundárnou skutočnou IP adresou servera. Cez túto IP adresu bude dostupný komponent SSL Router.
Príklad
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Nakoniec zostáva už len reštartovať službu networking, aby sa načítala nová sieťová konfigurácia:
1 | |
Tip
Teraz, keď boli nastavenia siete použité, je server dostupný cez SSH.
Zmena hesiel lokálnych účtov
CyberElements dôrazne odporúča po nasadení virtuálneho zariadenia zmeniť heslo týchto účtov.
Použite nasledujúci príkaz a zadajte nové heslo pre štandardný účet systancia:
1 | |
Potom operáciu zopakujte pre účet superpoužívateľa root:
1 | |
Konfigurácia názvu počítača
Názov servera môžete zmeniť konfiguráciou súborov hostname a hosts servera.
Upravte súbor /etc/hostname a zadajte v ňom názov počítača.
Produkt potrebuje nový názov na inom mieste, preto je potrebné vytvoriť kópiu predchádzajúceho súboru pomocou nasledujúceho príkazu:
1 | |
Konfiguráciu súboru /etc/hosts je potrebné zopakovať vo vzťahu k skutočnej primárnej adrese IP počítača (RIP_MED_WEB_MASTER).
Ak to chcete urobiť, upravte súbor /etc/hosts a skontrolujte, či má druhý riadok nasledujúci formát:
2 | |
Príklad
Ak sa počítač nazýva MEDIATION-CONTROLLER-MASTER, nepatrí do domény a jeho skutočná adresa IP RIP_MED_WEB_MASTER je 10.0.10.10, súbor by sa vyplnil takto:
2 | |
Ak počítač patrí do domény DOMAIN.LOCAL, súbor by sa vyplnil takto:
2 | |
Konfiguráciu súboru /etc/hosts je potrebné zopakovať vo vzťahu k skutočnej primárnej adrese IP počítača (RIP_MED_WEB_SLAVE).
Ak to chcete urobiť, upravte súbor /etc/hosts a skontrolujte, či má druhý riadok nasledujúci formát:
2 | |
Príklad
Ak sa počítač nazýva MEDIATION-CONTROLLER-SLAVE, nepatrí do domény a jeho skutočná adresa IP RIP_MED_WEB_SLAVE je 10.0.10.12, súbor by sa vyplnil takto:
2 | |
Ak počítač patrí do domény DOMAIN.LOCAL, súbor by sa vyplnil takto:
2 | |
Ak chcete použiť novú konfiguráciu, reštartujte server:
1 | |
Zmena časového pásma
Virtuálne zariadenie je predvolene nastavené na časové pásmo Europe/Paris.
Ak chcete toto časové pásmo zmeniť, najprv pomocou nasledujúceho príkazu zistite zápis dostupných časových pásiem:
1 | |
Potom použite nasledujúci príkazový riadok:
1 | |
Príklad
Ak chcete nastaviť časové pásmo Londýna, je potrebné spustiť nasledujúci príkaz:
1 | |
Skontrolujte časové pásmo servera pomocou nasledujúceho príkazového riadka:
1 | |
Inicializácia servera Mediation Controller
Inicializácia servera Mediation Controller
Server Mediation Controller sa inicializuje pomocou konfiguračného skriptu. Tento skript prekonfiguruje adresy IP clustera v rôznych službách produktu a vopred nakonfiguruje nastavenia potrebné na fungovanie komponentu HTML5 Gateway.
Spustite ho pomocou nasledujúceho príkazového riadka ako root:
1 | |
Skript vás vyzve na zadanie nasledujúcich informácií:
IP VIP HTTPS: virtuálna webová adresa IP clustera, tedaVIP_MED_WEB.IP VIP SSL: virtuálna adresa IP SSL clustera, tedaVIP_MED_SSL.IP VIP ZIO: virtuálna adresa IP na pripojenie servera Mediation ControllerSLAVEk internej konfiguračnej databáze serveraMASTER, tedaVIP_MED_ZEO.IP Master HTTPS: skutočná webová adresa IP servera Mediation ControllerMASTER, tedaRIP_MED_WEB_MASTER.IP Master SSL: skutočná adresa IP pre SSL Router servera Mediation ControllerMASTER, tedaRIP_MED_SSL_MASTER.IP Slave HTTPS: skutočná webová adresa IP servera Mediation ControllerSLAVE, tedaRIP_MED_WEB_SLAVE.IP Slave SSL: skutočná adresa IP pre SSL Router servera Mediation ControllerSLAVE, tedaRIP_MED_SSL_SLAVE.HTML5 port: lokálny port načúvania na presmerovanie prístupu k službe HTML5 Gateway; odporúčame zadať port1234.Gateway: názov komponentu Edge Gateway; zadajte názov prvého komponentu Edge Gateway.Organization: názov organizácie, ku ktorej sa budú pripájať komponenty Edge Gateway a HTML5 Gateway.
Po dokončení inicializácie reštartujte server:
1 | |
Zmena hesla konzoly /mediation/system produktu CyberElements Gate
V tejto fáze inštalácie je k dispozícii nové rozhranie na správu: Zmeniť heslo
Použitie licencií a certifikátov
Stále v konzole /mediation/system budete musieť zadať certifikáty a licencie pre server Mediation Controller.
Pozor!
Licencia a certifikát komponentu SSL Router sú špecifické pre server Mediation Controller MASTER alebo SLAVE.
Konfigurácia nesprávnej licencie alebo nesprávneho certifikátu neskôr spôsobí poruchy.
Použite licenciu a certifikát pre komponent SSL Router: 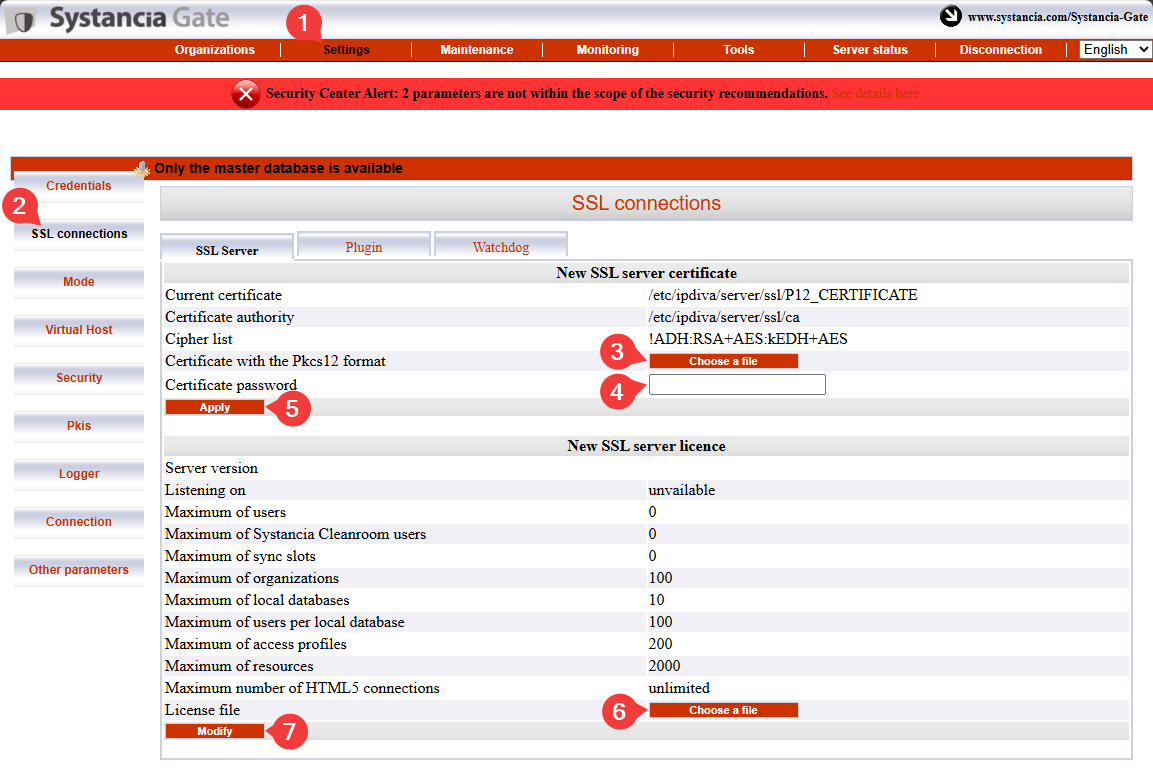
- Kliknite na kartu
Settings. - V ponuke vyberte
SSL Connections. - Vyhľadajte certifikát pre komponent SSL Router.
- Zadajte heslo certifikátu komponentu SSL Router.
- Kliknite na
Apply, aby sa certifikát použil pre komponent SSL Router. - Vyberte súbor licencie servera.
- Kliknite na
Modify, aby sa použila licencia servera.
Potom zadajte informácie o certifikáte pre klienta CyberElements Bastion: 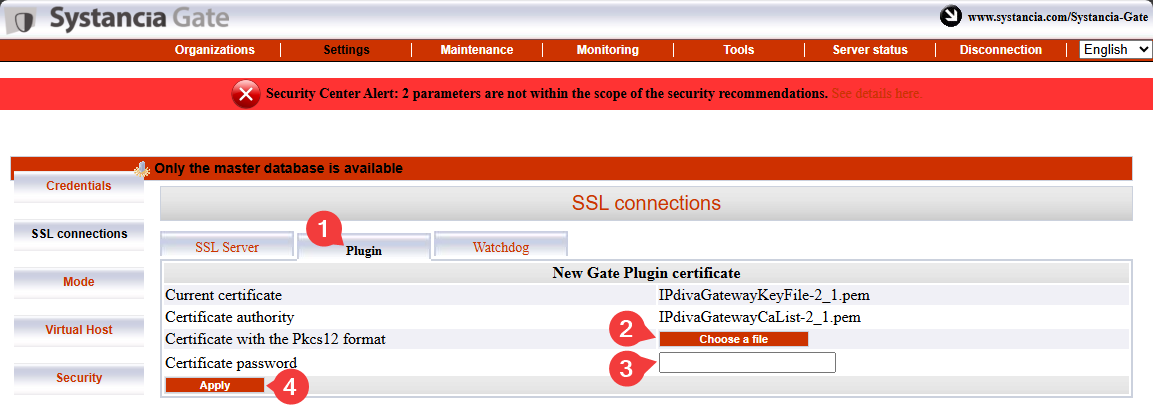
- Vyberte kartu
Plugin. - Vyhľadajte certifikát klienta CyberElements Bastion.
- Zadajte heslo certifikátu.
- Kliknite na
Apply, aby sa certifikát použil.
Ešte musíte zadať informácie o certifikáte komponentu Watchdog: 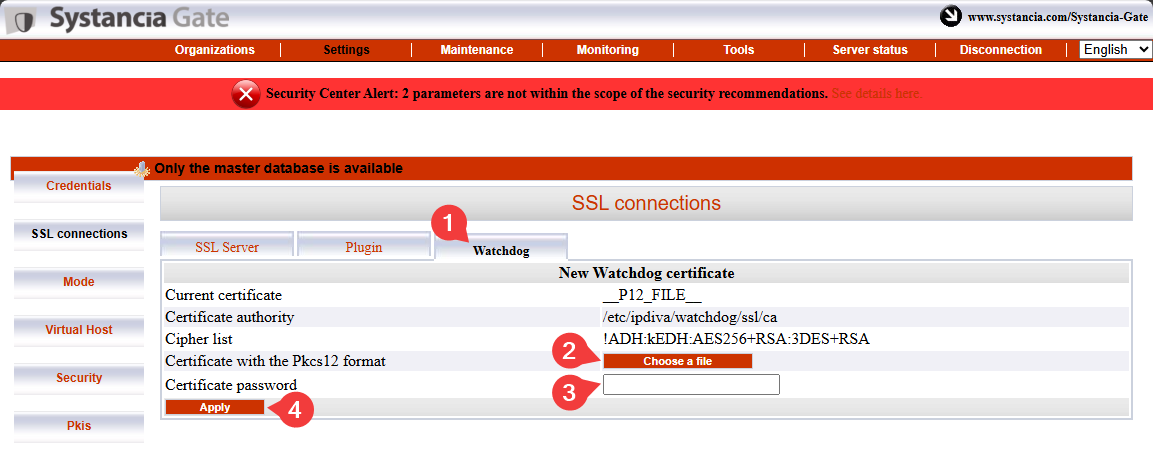
- Vyberte kartu
Watchdog - Vyhľadajte certifikát komponentu Watchdog.
- Zadajte heslo certifikátu.
- Kliknite na
Apply, aby sa certifikát použil.
Aby sa tieto zmeny prejavili, musíte reštartovať komponenty SSL Router a Watchdog: 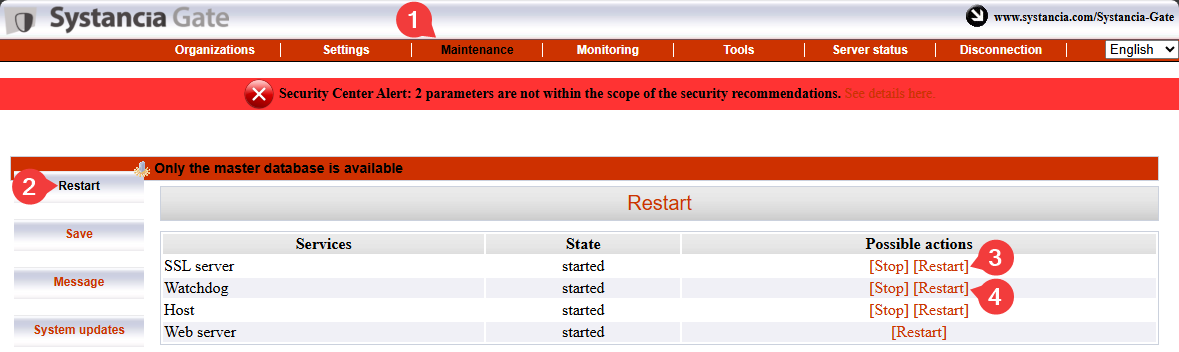
Pairing serverov Mediation Controller
Pozor!
V tomto bode už musia byť oba servery Mediation Controller nakonfigurované až po použitie licencií a certifikátov.
Ak server Mediation Controller SLAVE ešte nie je nakonfigurovaný, nakonfigurujte ho a začnite od začiatku tejto dokumentácie.
Krok pairingu serverov Mediation Controller vytvorí dôveryhodné prepojenie medzi oboma servermi a inicializuje činnosť clustera.
Na serveri Mediation Controller SLAVE
Spustite nasledujúci príkaz ako root, aby ste iniciovali požiadavku na pairing so serverom Mediation Controller MASTER:
1 | |
Nahraďte RIP_MED_WEB_MASTER príslušnou IP adresou.
Príklad
Ak sa RIP_MED_WEB_MASTER rovná 10.0.10.10, príkaz, ktorý treba zadať, je nasledujúci:
1 | |
Na serveri Mediation Controller MASTER
Spustite nasledujúci príkaz ako root, aby ste skontrolovali čakajúce požiadavky na pairing a získali ID požiadavky:
1 | |
Potom spustite nasledujúci príkaz na prijatie požiadavky na pairing, pričom ID nahraďte ID získaným z predchádzajúceho príkazu:
1 | |
Príklad
Ak je návratová hodnota príkazu hostManagerCtl getPendingRequests nasledujúca:
1 2 3 | |
Príkaz na prijatie požiadavky na pairing je teda nasledujúci:
1 | |
Na overenie priradenia použite nasledujúci príkaz na serveri Mediation Controller (MASTER alebo SLAVE):
1 | |
Výsledok sa líši v závislosti od servera, na ktorom sa príkaz spustí:
Očakávaný výsledok na serveri Mediation Controller MASTER je nasledujúci:
1 | |
Príklad
1 | |
Očakávaný výsledok na serveri Mediation Controller SLAVE je nasledujúci:
1 | |
Príklad
1 | |
Na serveri Mediation Controller SLAVE
Stav bootstrapu môžete skontrolovať zo servera SLAVE pomocou nasledujúceho príkazu:
1 | |
Cluster, ktorý nemá žiadne problémy so synchronizáciou, vráti hodnotu 0.
Na serveri SLAVE je potrebná ešte posledná séria príkazov na synchronizáciu tajného kľúča zdieľaného medzi oboma servermi Mediation Controller:
1 2 | |
Aktivácia prepojenia medzi servermi
Na čo slúži medziserverové pripojenie?
Ide o špeciálne pripojenie na prevádzku clustera, ktoré umožňuje serveru Mediation Controller smerovať prevádzku na iný server Mediation Controller v prípadoch, keď cieľový komponent Edge Gateway nie je pripojený k prvému serveru, ale iba k druhému.
Ak napríklad server Mediation Controller MASTER už nie je pripojený ku komponentu Edge Gateway, môže použiť medziserverové prepojenie na dosiahnutie komponentu Edge Gateway cez server Mediation Controller SLAVE.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Strata pripojenia| GW(Edge Gateway)
MASTER --> |Medziserverové prepojenie| SLAVE(Mediation Controller<br/>SLAVE) --> GWNa serveri Mediation Controller MASTER
Upravte súbor /etc/ipdiva/server/remoteServers.xml a uveďte v ňom CN medziserverového certifikátu:
1 2 3 4 5 6 7 8 9 | |
Nahraďte SLAVECN hodnotou CN certifikátu určeného na medziserverové pripojenie.
Ak CN medziserverového certifikátu nepoznáte, môžete zadať znak * (odporúča sa v prípade pochybností):
1 2 3 4 5 6 7 8 9 | |
Príklad
Vzhľadom na nasledujúce informácie:
- CN medziserverového certifikátu:
my-interserver-cert
Súbor /etc/ipdiva/server/remoteServers.xml na serveri Mediation Controller MASTER by sa vyplnil takto:
1 2 3 4 5 6 7 8 9 | |
Kompletný súbor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
Na serveri Mediation Controller SLAVE
Odošlite medziserverový certifikát na server Mediation Controller SLAVE do adresára /tmp/.
Potom spustite nasledujúce príkazy ako root, aby ste ho presunuli do cieľového adresára s príslušnými povoleniami:
1 2 3 | |
Potom upravte súbor /etc/ipdiva/server/remoteServers.xml a do značky <remoteConfig> pridajte nasledujúci obsah (starú značku <localCluster> je možné úplne odstrániť):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Nahraďte:
MASTERCN: zadajte CN certifikátu komponentu SSL Router servera Mediation ControllerMASTER, ktorý je zvyčajneRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: zodpovedá sekundárnej IP adrese servera Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: ide o port, na ktorom počúva komponent SSL Router servera Mediation ControllerMASTER; zvyčajne je to443.INTERSERVER.P12: názov certifikátu určeného na medziserverové pripojenie.PASSWORD: heslo medziserverového certifikátu.
Príklad
Vzhľadom na nasledujúce informácie:
- Názov medziserverového certifikátu:
my-interserver-cert.p12 - Heslo medziserverového certifikátu:
MySecurePassword - RIP SSL servera Mediation Controller
MASTER:10.0.10.11 - Port na RIP SSL servera Mediation Controller
MASTER:443 - CN certifikátu servera Mediation Controller
MASTER:10.0.10.11
Súbor /etc/ipdiva/server/remoteServers.xml na serveri Mediation Controller SLAVE by sa vyplnil takto:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Kompletný súbor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Upravte konfiguráciu komponentu SSL Router servera SLAVE spustením nasledujúceho príkazu:
1 | |
Na serveroch Mediation Controller MASTER a SLAVE
Reštartujte komponent SSL Router, aby sa použili nastavenia medziserverového prepojenia:
1 | |
Ak chcete potvrdiť, že medziserverové prepojenie funguje správne, nasledujúci príkaz by mal vrátiť výsledok:
1 | |
Predchádzajúci príkaz by mal vytvoriť log s nasledujúcim obsahom: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Ak sa takýto log nezobrazí, skontrolujte konfiguráciu nastavenú v tejto kapitole.
Vo webovej konzole /mediation/system servera Mediation Controller MASTER
Povoľte medziserverové pripojenie medzi oboma servermi Mediation Controller úpravou virtuálneho hostiteľa SSL default: 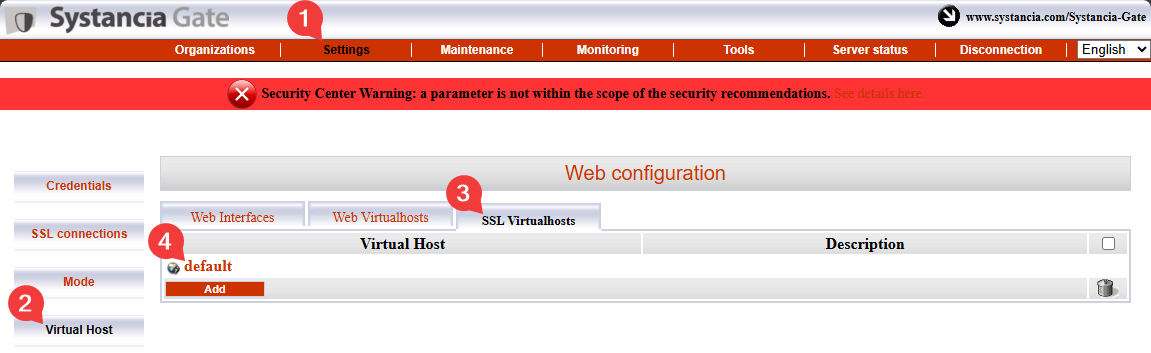
Vyplňte jednotlivé polia podľa nasledujúcich pokynov a povoľte funkciu prepojenia medzi servermi začiarknutím políčka Is cross-server linking configured?: 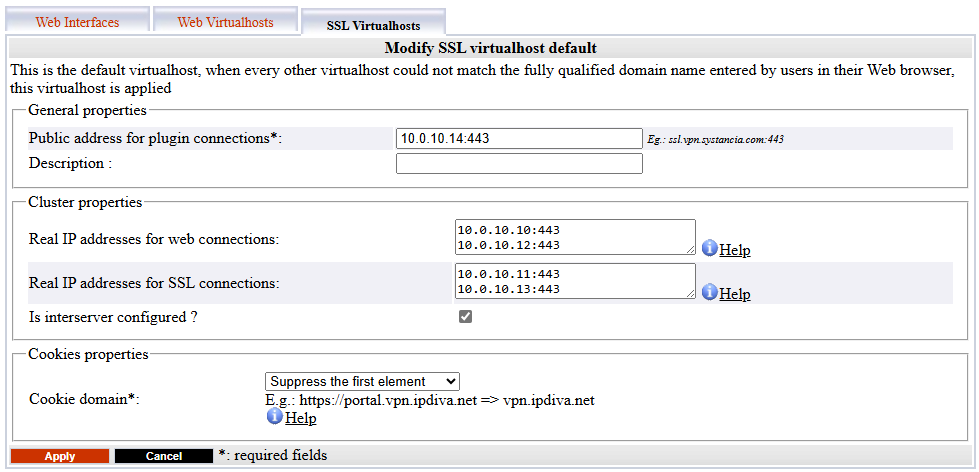
Public address for plugin connections: zodpovedá adreseVIP_MED_SSLnasledovanej jej portom na počúvanie (zvyčajne443).Actual public IP addresses for web connections: zodpovedá dvojici skutočných webových IP adries (RIP_MED_WEB_MASTERaRIP_MED_WEB_SLAVE) s príslušnými portami, jeden riadok na každú dvojicu IP adresy a portu.Actual public IP addresses for SSL connections: zodpovedá dvojici skutočných IP adries SSL (RIP_MED_SSL_MASTERaRIP_MED_SSL_SLAVE) s príslušnými portami, jeden riadok na každú dvojicu IP adresy a portu.
Inicializácia produktu CyberElements Bastion
Pripojenie k databáze PostgreSQL
Na svoje fungovanie vyžaduje CyberElements Bastion externú databázu PostgreSQL (DB), v ktorej ukladá svoje nastavenia a rôzne logy konzoly /system.
Ak je DB priamo dostupná zo serverov Mediation Controller, prejdite priamo na krok inicializácie DB.
Pripojenie k databáze v sieti LAN
Aby bolo možné pripojiť sa k databáze umiestnenej v sieti LAN bez otvorenia toku z DMZ do LAN, tok databázy sa presmeruje cez tunel TLS medzi komponentmi Edge Gateway a servermi Mediation Controller.
Na tento účel je potrebné nakonfigurovať jeden komponent Edge Gateway (alebo dva komponenty Edge Gateway) pomocou základnej technológie CyberElements Gate.
Deklarácia komponentov Edge Gateway v CyberElements Gate
Ak to chcete urobiť, najprv sa prihláste do konzoly /mediation/system v CyberElements Gate.
Potom otvorte ponuku „Organizations“ a kliknite na „Add“: 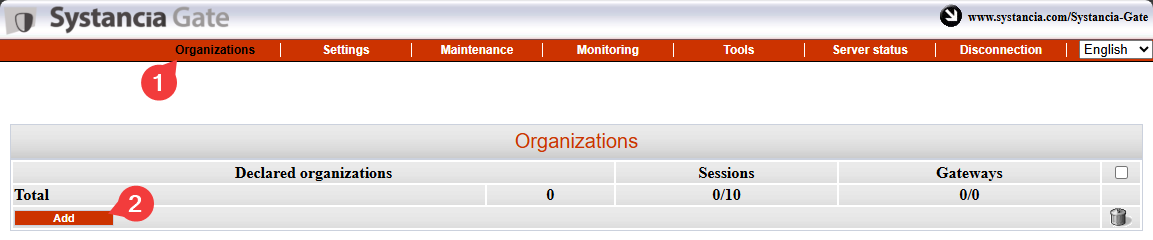
Zadajte názov organizácie, ktorý sa musí líšiť od názvu priradeného k CyberElements Bastion (napríklad tunnel), a zadajte aspoň jednu licenciu relácie používateľa spolu s heslom pre účet admin: 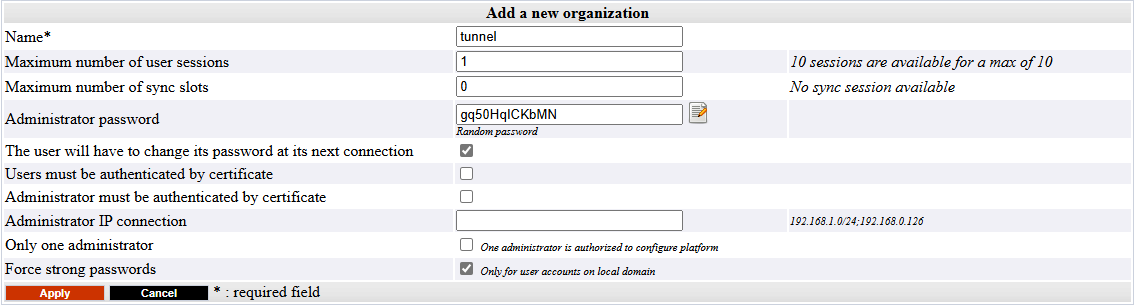
Prihláste sa do rozhrania na správu predtým vytvorenej organizácie pomocou účtu admin tak, že prejdete na /gate/admin: 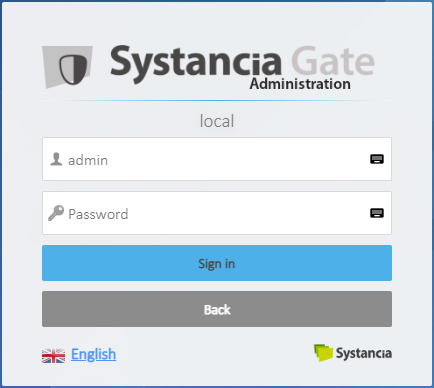
Potom deklarujte oba komponenty Edge Gateway, ktoré sa použijú na vytvorenie tunela.
Vľavo ukážte myšou na Infrastructure, kliknite na Gateways a potom kliknite na tlačidlo Add: 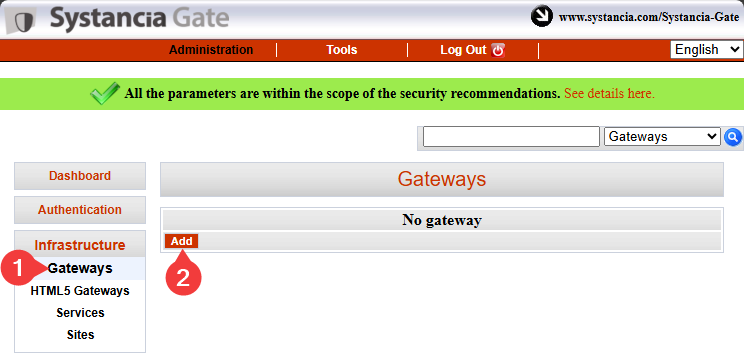
Zadajte názov prvého komponentu Edge Gateway a potvrďte zadanie: 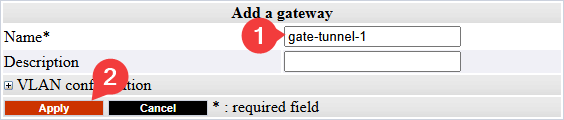
Informácie
Pripomíname, že názov komponentu Edge Gateway je prepojený s certifikátom, ktorý použije na overenie voči komponentu SSL Router servera Mediation Controller.
Tento názov má nasledujúci tvar <GW_NAME>@<ORGANIZATION_NAME>, kde <GW_NAME> zodpovedá názvu komponentu Edge Gateway a <ORGANIZATION_NAME> zodpovedá názvu organizácie vytvorenej v systémovej konzole CyberElements Gate.
Zopakujte krok deklarácie komponentu Edge Gateway pre druhý komponent Edge Gateway.
Pripojenia tunela a nastavenia na komponentoch Edge Gateway
Informácie
Nasledujúce kroky je možné zopakovať na oboch komponentoch Edge Gateway používaných pre tunel na prístup k databáze.
Predpoklady
Na dokončenie tejto časti budete potrebovať jednu z týchto možností:
- Virtuálne zariadenie Edge Gateway, na ktorom bola vykonaná iba inicializácia systému.
- Server Edge Gateway nainštalovaný od začiatku s nainštalovanými komponentmi Edge Gateway.
Najprv pomocou nástroja, ako je WinSCP alebo FileZilla, preneste cez SCP certifikát potrebný na pripojenie do adresára /tmp/ na serveri Edge Gateway.
Potom sa pripojte cez SSH a prepnite sa na root.
Ak chcete pripojiť server Edge Gateway k obom serverom Mediation Controller, musíte vytvoriť dve nové inštancie Edge Gateway: jedna sa pripojí k serveru Mediation Controller MASTER, druhá k serveru Mediation Controller SLAVE.
Na ich vytvorenie spustite nasledujúce príkazy:
1 2 | |
Skopírujte súbor certifikátu do adresárov /etc/ipdiva/gateway-tunnel-master/ssl/ a /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Nahraďte <CERT_NAME> názvom certifikátu, ktorý musí server Edge Gateway použiť na pripojenie k serveru Mediation Controller.
Nakonfigurujte inštancie Edge Gateway tak, aby sa mohli pripojiť k serverom Mediation Controller.
Konfigurácie sa líšia v závislosti od servera Mediation Controller, ku ktorému sa treba pripojiť. Vykonajte obe nastavenia:
Upravte súbor /etc/ipdiva/gateway-tunnel-master/gateway.xml a doplňte ho pomocou nasledujúcich informácií (niekoľko častí bolo vynechaných a sú označené ako […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Nahraďte nasledujúce prvky:
@SERVER@: je potrebné nahradiť adresouRIP_MED_SSL_MASTER@SERVERPORT@: je potrebné nahradiť portom na počúvanie komponentu SSL Router, ktorý je zvyčajne nastavený na443keyfile.pem: je potrebné nahradiť názvom súboru certifikátuPASSWORD: je potrebné nahradiť heslom certifikátu@RPC_PORT@: je potrebné nahradiť portom, na ktorom počítač momentálne nepočúva; je možné použiť port9082
Príklad
Vzhľadom na nasledujúce informácie:
RIP_MED_SSL_MASTERsa rovná:10.0.10.11- Port na počúvanie komponentu SSL Router:
443 - Názov súboru certifikátu:
gate-tunnel.p12 - Heslo certifikátu:
Str0ngP@ssw0rd
Súbor /etc/ipdiva/gateway-tunnel-master/gateway.xml by sa nakonfiguroval takto:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Kompletný súbor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Upravte súbor /etc/ipdiva/gateway-tunnel-slave/gateway.xml a doplňte ho pomocou nasledujúcich informácií (niekoľko častí bolo vynechaných a sú označené ako […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Nahraďte nasledujúce prvky:
@SERVER@: je potrebné nahradiť adresouRIP_MED_SSL_SLAVE@SERVERPORT@: je potrebné nahradiť portom na počúvanie komponentu SSL Router, ktorý je zvyčajne nastavený na443keyfile.pem: je potrebné nahradiť názvom súboru certifikátuPASSWORD: je potrebné nahradiť heslom certifikátu@RPC_PORT@: je potrebné nahradiť portom, ktorý sa na počítači momentálne nepoužíva; je možné použiť port9083
Príklad
Vzhľadom na nasledujúce informácie:
RIP_MED_SSL_SLAVEsa rovná:10.0.10.13- Port na počúvanie komponentu SSL Router:
443 - Názov súboru certifikátu:
gate-tunnel.p12 - Heslo certifikátu:
Str0ngP@ssw0rd
Súbor /etc/ipdiva/gateway-tunnel-slave/gateway.xml by sa nakonfiguroval takto:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Kompletný súbor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Teraz, keď sú inštancie nakonfigurované na pripojenie k serverom Mediation Controller, je ešte potrebné nakonfigurovať ich tak, aby presmerovali pripojenie servera Mediation Controller na databázu.
Ak to chcete urobiť, upravte súbor /etc/ipdiva/gateway-tunnel-master/services.xml takto:
1 2 3 4 5 6 7 8 9 | |
Nahraďte DB_SERVER názvom DNS alebo IP adresou použitou na pripojenie k databáze a DB_PORT portom na počúvanie inštancie databázy.
Zopakujte tieto nastavenia pre inštanciu, ktorá sa pripája k serveru Mediation Controller SLAVE, skopírovaním súboru:
1 | |
Nakoniec spustite inštancie Edge Gateway, aby nadviazali pripojenie k serverom Mediation Controller:
1 2 | |
Konfigurácia tunela serverov Mediation Controller
Aby mohli servery Mediation Controller tunel používať, je ešte potrebné deklarovať jeho existenciu.
Ak to chcete urobiť, prihláste sa ako root na servery Mediation Controller a upravte súbor /etc/ipdiva/server/services.xml, aby ste pridali nasledujúcu časť (niekoľko častí bolo vynechaných a sú označené ako […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Nahraďte nasledujúce prvky:
GW1_NAMEnázvom prvého komponentu Edge GatewayGW2_NAMEnázvom druhého komponentu Edge GatewayORGANIZATION_NAMEnázvom predtým vytvorenej organizácie CyberElements Gate
Príklad
Vzhľadom na nasledujúce informácie:
- Názov komponentu Edge Gateway 1:
gate-tunnel-1 - Názov komponentu Edge Gateway 2:
gate-tunnel-2 - Názov organizácie CyberElements Gate:
tunnel
Súbor /etc/ipdiva/server/services.xml by sa vyplnil takto:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Kompletný súbor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
Ak chcete použiť novú konfiguráciu, reštartujte komponent SSL Router nasledujúcim príkazom:
1 | |
Inicializácia databázy
Pozor!
Databázu default musíte vytvoriť skôr, ako ju CyberElements Bastion inicializuje (nevytvára sa automaticky).
Ak chcete inicializovať databázu PostgreSQL so systémovou konfiguráciou, musíte najprv nakonfigurovať nastavenia pripojenia na serveroch Mediation Controller.
Ak to chcete urobiť, upravte súbor /etc/ipdiva/care/databasesettings.ini na oboch serveroch a pridajte nasledujúce položky:
2 3 4 5 6 7 8 9 | |
Nahraďte nasledujúce prvky:
DB_USERNAMEmenom používateľa použitým na pripojenie k databáze.DB_PWDheslom používateľa, ktorý sa prihlasuje.DB_HOSTIP adresou alebo názvom DNS použitým na pripojenie k databáze; ak sa používa pripojenie cez servery Edge Gateway, budete musieť zadať127.0.0.1.DB_PORTportom použitým na pripojenie k inštancii databázy; ak sa používa pripojenie cez servery Edge Gateway, budete musieť zadať1432.
Inicializáciu databázy je možné spustiť nasledujúcimi príkazmi, ktoré sa vykonávajú iba na jednom serveri Mediation Controller:
1 2 | |
Potom zostáva už len reštartovať službu apache2 na oboch serveroch Mediation Controller, aby sa použila inicializácia systémovej databázy:
1 | |
Konfigurácia časového servera NTP
Odporúča sa nastaviť časový server, aby boli systémové hodiny aktuálne. Potrebné kroky sú opísané na stránke konfigurácie NTP.
Počiatočné konfigurácie produktu CyberElements Bastion
Autorizácia prístupu k webovým rozhraniam s virtuálnou adresou IP
Predvolene nie je povolené pripájať sa k webovým rozhraniam produktu CyberElements Bastion pomocou virtuálnej IP adresy VIP_MED_WEB.
Ak chcete pridať autorizáciu, spustite ako root nasledujúce príkazy na serveroch Mediation Controller:
1 2 | |
Nahraďte IP IP adresou zodpovedajúcou VIP_MED_WEB.
Počiatočné konfigurácie
V tejto fáze sú servery Mediation Controller nainštalované, ale ešte je potrebné vykonať niekoľko akcií:
-
Zmeňte predvolené heslá
Zmeňte predvolené heslá systémových konzol.
-
Nainštalujte certifikáty a licencie
Server Mediation Controller vyžaduje na prevádzku rôzne certifikáty a licenciu.
Na oboch serveroch Mediation Controller je potrebné znova deklarovať len certifikát pre klienta CyberElements Bastion (použite RIPRIP_MED_WEB_MASTERaRIP_MED_WEB_SLAVE). -
Nakonfigurujte webový certifikát
Nakonfigurujte webový certifikát používaný na pripojenie k webovým rozhraniam
-
Deklarujte názov DNS
Pridajte názov DNS autorizovaný na pripojenie k webovým rozhraniam.
-
Nakonfigurujte organizáciu
Nakonfigurujte organizáciu CyberElements Bastion.
Nakonfigurovať s priamym prístupom k databáze
Nakonfigurovať s prístupom k databáze cez tunel komponentov Edge Gateway
-
Deklarujte komponenty Edge Gateway
Deklarujte komponenty Edge Gateway alebo HTML5 Gateway, ktoré sa majú nainštalovať.
-
Vytvorte logický site
Vytvorte a nakonfigurujte logický site, ktorý zoskupuje komponenty Edge Gateway a HTML5 Gateway s prístupom k lokálnym prostriedkom.
-
Nainštalujte komponent Edge Gateway
Nainštalujte a nakonfigurujte nový komponent Edge Gateway s novo nainštalovanými servermi Mediation Controller.
Nakonfiguruje sa aj inštancia HTML5 Gateway.