Inštalácia a používanie agenta nahrávania pre Windows
-
Inštalácia
Inštalácia a nasadenie agenta nahrávania pre Windows.
-
Konfigurácia
Nakonfigurujte agenta nahrávania pre Windows tak, aby fungoval s aplikáciami RDP a HTML5 RDP a/alebo s priamym prístupom.
Agent nahrávania pre Windows používa CyberElements Bastion na pridanie nových funkcií pre relácie RDP:
- Možnosť filtrovať toky TCP a UDP prístupné pre používateľa
- Možnosť spustiť nahrávanie relácie pre každého používateľa, ktorý sa pripája k serveru bez prechodu cez používateľský portál alebo klienta Desktop (funkcia
direct access)
Okrem toho sa počas relácií používateľov zachytávajú ďalšie udalosti:
- Otvorenie okna
- Zatvorenie okna
- Spustenie programu
- Zatvorenie programu
- Obsah schránky
- Aktivita používateľa
Predpoklady
Kompatibilita klienta
Ak chcete zistiť, či je agent kompatibilný s rôznymi operačnými systémami Microsoft Windows, pozrite si maticu kompatibility.
Agent nahrávania vyžaduje na správne fungovanie niekoľko predpokladov. Niektoré z nich sú určené iba pre funkciu nahrávania pomocou agenta pre aplikácie RDP a HTML5 RDP, zatiaľ čo iné sa týkajú priameho prístupu pomocou agenta.
Všeobecné predpoklady
Agent nahrávania odosiela záznam relácie používateľa späť do CyberElements Bastion pripojením ku komponentu Edge Gateway na porte TCP 8443. Vyžaduje to, aby bol sieťový tok medzi týmito dvoma počítačmi otvorený.
Na bezpečné odoslanie záznamu späť na server Edge Gateway nadviaže agent nahrávania s týmto serverom zabezpečené pripojenie pomocou TLS. TLS sa spolieha na používanie certifikátov a na to, aby sa pripojenie považovalo za spoľahlivé a bezpečné, musia byť splnené tieto obmedzenia:
- Certifikát servera, v tomto prípade servera Edge Gateway, nesmie mať uplynutú platnosť (maximálny dátum platnosti).
-
Certifikát servera, v tomto prípade servera Edge Gateway, musí byť vydaný certifikačnou autoritou, ktorú počítač, na ktorom je nainštalovaný agent nahrávania, uznáva ako dôveryhodnú.
Ďalšie informácie
Server, na ktorom je nainštalovaný agent nahrávania, musí mať vo svojom lokálnom úložisku dôveryhodných certifikačných autorít minimálne koreňovú certifikačnú autoritu (CA) certifikátu servera nahrávania.
Preto je potrebné:
- Získať koreňovú CA certifikátu zo služby nahrávania na serveri Edge Gateway.
- Nahrať túto CA na server, na ktorom je nainštalovaný agent nahrávania.
- Nainštalovať CA do úložiska certifikátov „Trusted Root Certification Authorities“ na lokálnom počítači.
Príklad s použitím PowerShell
Certifikát vo formáte
.cermôžete jednoducho importovať pomocou PowerShell.
Ak to chcete urobiť, otvorte terminál PowerShell ako správca počítača a spustite nasledujúci príkaz:Nahraďte1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>cestou k súboru certifikátu.Príklad s použitím PowerShell pre certifikát Systancia bez odosielania súborov
Tento príklad zahŕňa inštaláciu koreňovej certifikačnej autority Systancia, ktorú používajú zákazníci CyberElements Bastion využívajúci certifikáty poskytnuté spoločnosťou Systancia.
Certifikát je tiež možné importovať bez toho, aby bolo potrebné odosielať/sťahovať súbor do počítača, na ktorom je nainštalovaný agent nahrávania.
Ak to chcete urobiť, otvorte terminál PowerShell ako správca počítača a spustite nasledujúce príkazy:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate $base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5 MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0 IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7 XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL 771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN 5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip hmOVxbu5Ijfug5/3Eemep34NsYk=" # Convert the certificate and store it in memory $certBytes = [Convert]::FromBase64String($base64Cert) # Create a certificate object $cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $cert.Import($certBytes) # Open the trusted root certificate store on the local machine and add the Systancia root certificate $store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine") $store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite) $store.Add($cert) $store.Close()Ak chcete použiť túto metódu s inou CA, zmeňte hodnotu premennej
base64Certna ľubovoľný certifikát zakódovaný v base64. -
Certifikát servera, v tomto prípade servera Edge Gateway, nesmie byť odvolaný.
- Počítač, na ktorom je nainštalovaný agent nahrávania, musí byť schopný kontaktovať server, v tomto prípade server Edge Gateway, pomocou názvu DNS alebo IP adresy, ktorú certifikát servera pokrýva prostredníctvom svojho Common Name (CN).
Špecifické predpoklady pre aplikácie RDP s agentom používané na pracovnej stanici používateľa so systémom macOS alebo Ubuntu
Upozornenie
Nasledujúce predpoklady sú potrebné iba vtedy, ak používateľ spúšťa aplikáciu RDP s agentom a jeho pracovná stanica nepoužíva Windows (macOS alebo Ubuntu).
Ak používatelia CyberElements Bastion majú pracovné stanice výhradne so systémom Windows alebo v opačnom prípade používajú výhradne aplikácie RDP HTML5, nasledujúce predpoklady je možné ignorovať.
Na cieľovom serveri, na ktorom je nasadený agent nahrávania, sú potrebné nasledujúce kľúče databázy Registry.
Prvý kľúč najprv zakáže zoznam autorizovaných programov pri spustení (dokument Microsoft). Predvolene počítač so systémom Windows povoľuje ako program pri spustení iba explorer.exe.
1 2 | |
Ak počítač nie je serverom RDS, vždy sa odporúča použiť nasledujúci kľúč databázy Registry, aby sa agent nahrávania mohol otvoriť ako program pri spustení:
1 2 | |
Špecifické požiadavky na priamy prístup
Funkcia priameho prístupu
Funkcia priameho prístupu umožňuje spustiť nahrávanie relácie používateľa pri prístupe RDP alebo konzolovom prístupe (fyzické pripojenie k počítaču alebo cez režim konzoly hypervízora), ktorý neprechádza priamo cez CyberElements Bastion.
Ak má používateľ povolenie na prístup k serveru, jeho relácia sa nahrá. Ak to tak nie je, používateľ sa predvolene odpojí.
Aby agent nahrávania fungoval v režime priameho prístupu, vyžaduje sa certifikát x509. Tento certifikát musí spĺňať tieto požiadavky:
- Certifikát musí byť stále platný (obdobie platnosti neuplynulo).
- Certifikát musí byť typu (pole rozšíreného použitia kľúča)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Certifikát nesmie byť odvolaný.
- Obmedzenia vyplývajúce z úrovne zabezpečenia 2 OpenSSL znamenajú, že:
- Certifikát musí mať súkromný kľúč s dĺžkou aspoň 2048 bitov pri šifrách RSA, DSA a DH; kľúče eliptických kriviek (ECC) musia mať aspoň 224 bitov.
- Podpis certifikátu nesmie byť MD5 ani SHA-1 (uprednostňuje sa SHA-512).
- Server nahrávania použije pole
Common Name(CN) na identifikáciu certifikátu, a teda aj počítača, na ktorom sa spúšťa priame nahrávanie. Toto pole musí byť vyplnené.
Používanie agenta nahrávania s aplikáciami RDP a HTML5 RDP
Povolenie používania agenta nahrávania
Ak je agent nahrávania správne nainštalovaný a nakonfigurovaný, jeho používanie sa povoľuje na úrovni príslušnej aplikácie RDP alebo HTML5 RDP:
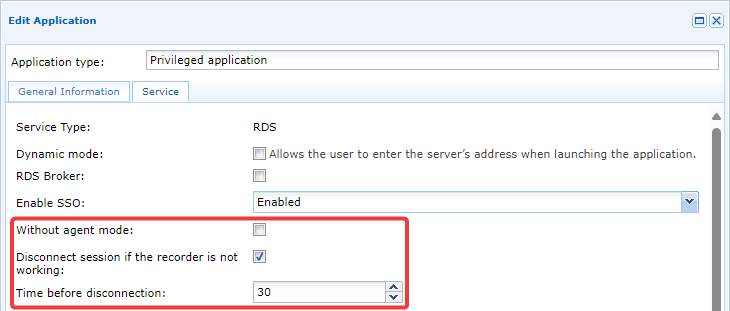
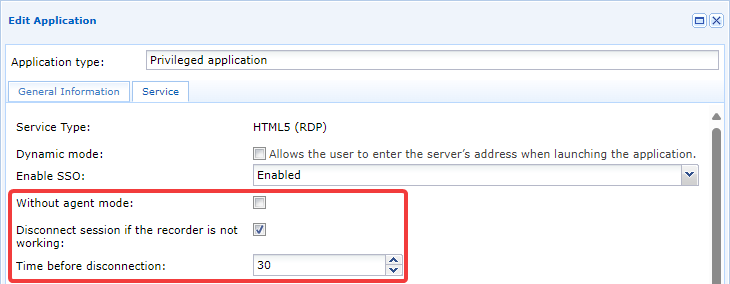
Na tomto mechanizme sa podieľajú tri parametre:
Without agent mode- Aby agent nahrávania fungoval, táto možnosť musí zostať nezačiarknutá.
Disconnect session if the recorder is not working- Povolí alebo zakáže bezpečnostnú funkciu pre prípad, že nahrávanie relácie z rôznych dôvodov zlyhá. Ak nahrávanie nemožno vykonať, relácia RDP alebo HTML5 RDP používateľa sa ukončí. Odporúčame toto nastavenie povoliť, aby sa zabránilo pripojeniam používateľov bez nahrávania (napríklad v prípade poruchy agenta nahrávania).
Time before disconnection- Ak je predchádzajúca možnosť povolená, táto možnosť umožňuje nastaviť čas v sekundách, po ktorom sa vykoná odpojenie. Predvolená hodnota je 30 sekúnd, ale môžete ju znížiť na zvýšenie rýchlosti reakcie alebo zvýšiť, ak napríklad viete, že relácie používateľov sú dlhé.
Obmedzenie laterálneho pohybu
Obmedzenie laterálneho pohybu je funkcia, ktorá obmedzuje sieťové pripojenia relácie používateľa. Táto funkcia predvolene blokuje všetku prevádzku TCP/UDP v rámci relácie používateľa, ale správcovia môžu otvoriť rôzne prístupové toky.
Obmedzenia sa konfigurujú v access policy, a preto sa môžu líšiť v závislosti od používateľa a mať rôzne nastavenia pre jedného používateľa (znásobením zásad prístupu, ktoré sú mu priradené). Používateľ s viacerými zásadami prístupu k tej istej aplikácii bude mať sieťové obmedzenia podľa najmenej reštriktívneho prístupu.
Keď je aplikácia RDP alebo HTML5 RDP s agentom autorizovaná v zásade prístupu, sprístupní sa karta Network connections. Tam môžete povoliť filtrovanie a určiť siete autorizované pre používateľa: 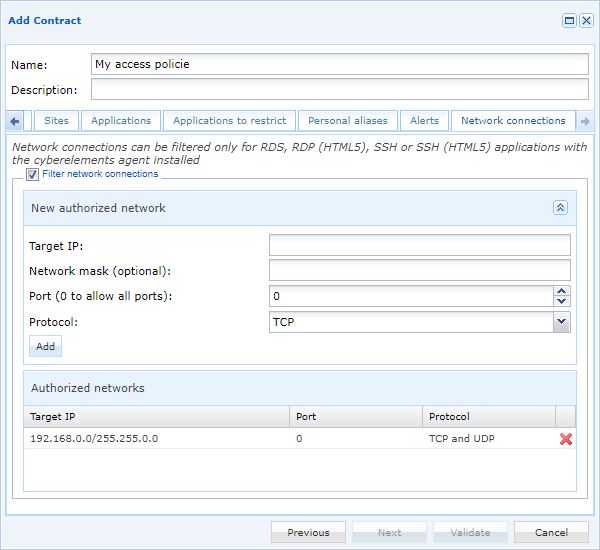
Informácie
Všetky zmeny týchto nastavení sa na používateľov použijú až pri ďalšom použití príslušnej aplikácie RDP alebo HTML5 RDP.
Konfigurácia nahrávania priamych prístupov s agentom
Deklarovanie serverov pripravených na priamy prístup s agentom
Ak chcete deklarovať server, ktorý má pracovať v režime priameho prístupu s agentom, musíte najprv otvoriť modul Machines management:
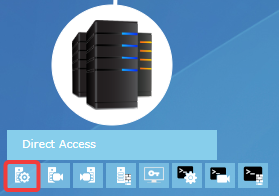
Potom kliknite na tlačidlo a pridajte nový server. Zobrazí sa nové okno na konfiguráciu nového servera: 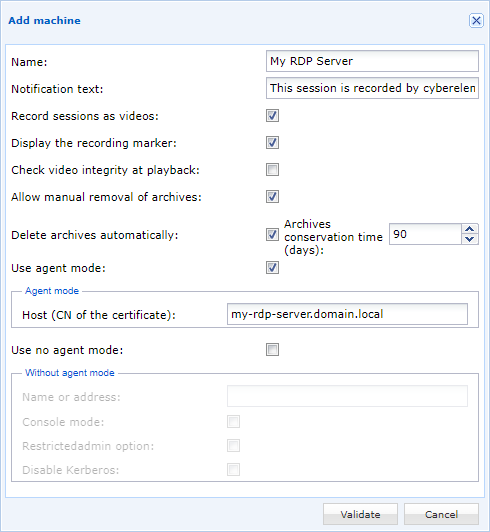
Name- Názov počítača, ako sa zobrazuje v konzole CyberElements Bastion.
Notification text- Text oznámenia, ktoré používatelia dostanú pri pripájaní k serveru.
Record sessions as videos- Povolí alebo zakáže nahrávanie videa relácie. Ak je zakázané, zachytávať a zaznamenávať sa budú iba udalosti relácie.
Check video integrity at playback- Pri vytváraní archívu videa sa vypočíta a uloží hash (SHA-256) videosúboru. Keď si správcovia archív prezerajú, skontroluje sa, či sa hash nezmenil. Ak sa zmenil, správcovi sa odošle správa výstrahy, pretože vo videozázname pravdepodobne nastali zmeny (napr. nahradené alebo vystrihnuté sekvencie).
Allow manual removal of archives- Povolí alebo zakáže správcom odstraňovať archívy videa.
Informácie
Vygenerované archívy si zachovávajú nastavenia, ktoré platili v čase nahrávania. Zmena tohto nastavenia ovplyvní iba nové archívy. Delete archives automatically- Nastavenie automatického odstraňovania archívov po prekročení určitého počtu dní.
Informácie
Vygenerované archívy si zachovávajú nastavenia, ktoré platili v čase nahrávania. Zmena tohto nastavenia ovplyvní iba nové archívy. Use agent mode- Možnosť, ktorá musí byť povolená, aby mal server mechanizmus priameho prístupu s aktívnym agentom.
Host (CN of the certificate)- Údaj CN certifikátu, ktorý agent nahrávania používa na overenie voči komponentu Edge Gateway. Zodpovedá nastaveniam certifikátu počítača.
Use no agent- Ak parameter nie je pre požadovaný režim prevádzky užitočný, jeho začiarknutie možno zrušiť.
Konfigurácia práv priameho prístupu s agentom
Konfigurácia práv priameho prístupu s agentom je podobná konfigurácii zásad prístupu pre aplikácie. Nové práva sa deklarujú a existujúce práva sa upravujú prostredníctvom Direct recording configuration:
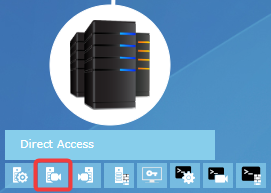
Novú konfiguráciu môžete pridať kliknutím na tlačidlo .
Jednotlivé karty nastavení sú podobné kartám zásad prístupu k aplikáciám, s výnimkou karty skupín, ktorá umožňuje pridať skupinu manuálne: 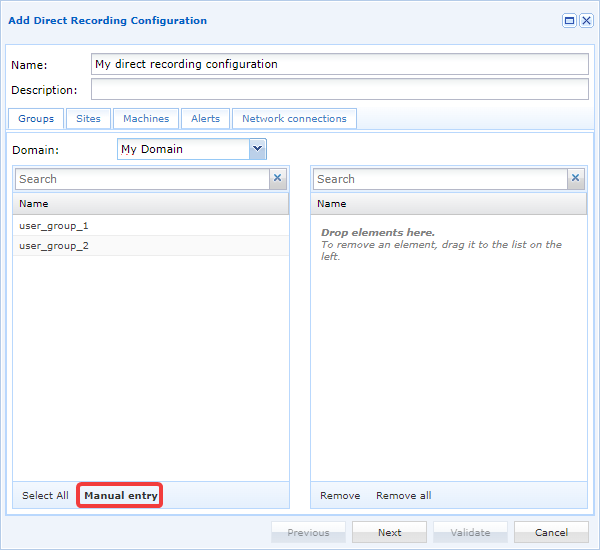
Po kliknutí na tlačidlo manuálneho pridania sa zobrazí nové okno na zadanie názvu skupiny a jej domény: 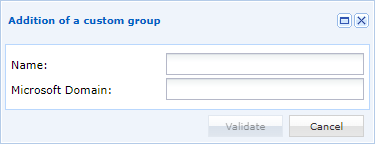
Tip
Táto funkcia je užitočná najmä vtedy, ak chcete pridať lokálnu skupinu alebo skupinu v inej OU, než je tá, ktorá je nastavená v konfiguráciách domén LDAP.
Ďalšie karty sú:
Sites: umiestnenie konfigurácie v jednom alebo viacerých site, a tým aj povolenie agentovi nahrávania pripojiť sa k jednému alebo viacerým komponentom Edge Gateway priradeným k autorizovaným site.Machines: pridanie serverov RDP deklarovaných v predchádzajúcej kapitole.Alerts: prepojenie výstrah s konfiguráciou.Network connections: obmedzenie laterálneho pohybu používateľov počas ich relácií s funkčnosťou rovnakou ako pri obmedzení laterálneho pohybu aplikácií RDP a HTML5 RDP.
Logy agenta nahrávania
Povolenie logov agenta nahrávania
Upozornenie!
Povolenie logov vyžaduje reštartovanie služby agenta nahrávania, čím sa zastavia všetky nahrávania relácií, ktoré na serveri práve prebiehajú.
V závislosti od nastavení kľúča LogOffOnFailure bude používateľ buď odhlásený, alebo zostane prihlásený.
Ak chcete pre agenta nahrávania povoliť zaznamenávanie logov, je potrebné vykonať nasledujúce kroky:
-
V inštalačnom priečinku agenta (predvolene
C:\Program Files (x86)\Systancia\Safe) vytvorte priečinok s názvomLog. -
Reštartujte službu
CleanroomAgent, napríklad nasledujúcim príkazom PowerShell spusteným ako správca:1Restart-Service -Name 'CleanroomAgent'
Pri každom spustení služby agenta nahrávania sa v adresári Log vytvorenom v kroku 1 vygeneruje nový súbor logu.
Obsah logov agenta nahrávania
Logy generované agentom nahrávania budú vyzerať takto:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 | |
Inicializácia agenta nahrávania (riadky 1-21)
Pri inicializácii agenta nahrávania (riadky 1-18) sa do logu zaznamenávajú rôzne informácie o systéme.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | |
Riadok 19 uvádza počet komponentov Edge Gateway nájdených v súbore gateways.xml pre prevádzku v priamom režime.
19 | |
Riadok 20 signalizuje problém s načítaním kľúčov v neexistujúcom adresári. Ide o starú funkciu, ktorá neovplyvňuje celkovú činnosť agenta. Tento chybový log preto možno ignorovať.
20 | |
Riadok 21 uvádza akciu kopírovania spustiteľného súboru CareInit.exe do System32, aby sa pokryli prípady, keď sa aplikácia RDP s agentom spúšťa z počítača so systémom macOS alebo Ubuntu.
V takom prípade pripojenie k serveru požiada o spustenie CareInit.exe ako programu pri spustení.
21 | |
Pripojenie aplikácie HTML5 RDP alebo RDP s agentom (riadky 22-39)
Keď sa zistí nová relácia RDP, zapíšu sa nasledujúce logy, ktoré signalizujú zistenie novej relácie RDP a zaznamenajú meno používateľa, ktorý sa prihlásil:
22 23 24 25 | |
V uvedených logoch sa cez RDP pripojil používateľ cyberelements_user.
Pri spúšťaní aplikácie HTML5 RDP alebo RDP s agentom sa vytvorí špecifický virtuálny kanál RDP, cez ktorý sa agentovi nahrávania odošle adresa pripojenia ku komponentu Edge Gateway a jedinečné heslo na pripojenie k službe nahrávania komponentu Edge Gateway.
To znamená dve veci:
- Agent nahrávania zistil, že ide o pripojenie RDP iniciované z CyberElements Bastion, preto by reláciu nemal považovať za priamy prístup.
- Agent nahrávania dokázal získať adresu komponentu Edge Gateway, na ktorý musí odosielať videozáznamy a udalosti.
Tieto informácie zodpovedali riadkom 27-29, kde v príklade agent nahrávania získal adresu pripojenia ku komponentu Edge Gateway (my-edge-gateway.domain.local) a jednorazové heslo (K5efPBwVM2cIU0LaYQucZp0FV19nRIE5f5VYoBZz6EqlZOxNGM):
29 30 31 | |
Ďalej nasledujú logy týkajúce sa použitia pravidiel filtrovania siete, ktoré sú podrobne opísané v inej informačnej časti nižšie na stránke.
Jeden log uvádza, kedy agent nahrávania nadväzuje pripojenie ku komponentu Edge Gateway a ktoré jedinečné heslo používa na svoje overenie.
35 | |
Nakoniec, keď používateľ iniciuje odpojenie, agent nahrávania ho zachytí, aby ukončil nahrávanie a odstránil prípadné pravidlá filtrovania siete. Zodpovedá to riadkom 36-39 vzorového súboru logu:
36 37 38 39 | |
Pripojenie priameho prístupu RDP (riadky 40-61)
Keď sa zistí nová relácia RDP, zapíšu sa nasledujúce logy, ktoré signalizujú zistenie novej relácie RDP a zaznamenajú meno používateľa, ktorý sa prihlásil:
40 41 42 43 | |
V uvedených logoch sa cez RDP pripojil používateľ cyberelements_user.
Počas priameho pripojenia RDP sa špecifický virtuálny kanál RDP na spúšťanie aplikácií RDP alebo HTML5 RDP s agentom nepoužíva. Agent nahrávania preto vyvodí, že otvorená relácia je reláciou priameho prístupu.
44 | |
Z dôvodu zistenia priameho prístupu agent nahrávania zaznamená do logu rôzne skupiny používateľa, ktorý sa práve pripojil:
46 | |
Tip
Pomocou týchto informácií môžete zistiť dôvody, prečo sa nahrávanie priamych prístupov nespúšťa: či zmluva o priamom prístupe neautorizuje žiadnu zo skupín používateľa, alebo či zadaný názov domény musí byť krátky názov (názov netBIOS) alebo úplný názov.
Agent nahrávania uvádza, ku ktorým komponentom Edge Gateway sa bude môcť pripojiť, aby odoslal záznam relácie používateľa.
Pripomíname, že ide o komponenty Edge Gateway, ktoré sú súčasťou súboru gateways.xml nakonfigurovaného počas konfigurácie agenta nahrávania.
47 | |
Ďalej nasleduje certifikát klienta, ktorým sa agent nahrávania overuje voči službe nahrávania.
Agent nahrávania predvolene hľadá certifikát, ktorý v CN obsahuje názov servera RDP, pokiaľ nebol definovaný kľúč MachineName.
Agent nahrávania potom uvedie vybratý certifikát a informácie o certifikačnej autorite, ktorá ho vygenerovala.
48 49 50 51 | |
V uvedenom príklade agent nahrávania hľadal certifikát obsahujúci my-rds-server a našiel certifikát s CN my-rds-server.domain.local vydaný certifikačnou autoritou SUB-CA.
Ďalej nasledujú logy týkajúce sa použitia pravidiel filtrovania siete, ktoré sú podrobne opísané v inej informačnej časti nižšie na stránke.
Jeden log uvádza, kedy agent nahrávania nadväzuje pripojenie ku komponentu Edge Gateway a ktoré jedinečné heslo používa na svoje overenie.
57 | |
Nakoniec, keď používateľ iniciuje odpojenie, agent nahrávania ho zachytí, aby ukončil nahrávanie a odstránil prípadné pravidlá filtrovania siete. Zodpovedá to riadkom 58-61 vzorového súboru logu:
58 59 60 61 | |
Použitie pravidiel filtrovania siete (riadky 31 a 53-56)
Pre každú reláciu, ktorú agent nahrávania zistí, určí, či je potrebné na reláciu používateľa použiť pravidlá filtrovania siete.
Ak nie je potrebné použiť žiadne pravidlá filtrovania siete, agent nahrávania uvedie Filter not enabled.
31 | |
Ak je potrebné použiť pravidlá filtrovania siete, zobrazí sa hlásenie Net filter enabled.
Za týmto riadkom aktivácie filtra sa uvádza každý z použitých filtrov, jeden na riadok:
53 54 55 56 | |
Pripomíname, že keď je filtrovanie siete aktivované, predvoleným správaním je blokovanie všetkej prevádzky TCP/UDP. Uvedené filtre sú teda jedinou prevádzkou TCP/UDP autorizovanou pre programy spustené v kontexte používateľa.
V uvedenom príklade sú povolené pripojenia k TCP 10.10.1.42:443 a UDP 10.10.20.1:53. Okrem týchto dvoch tokov autorizovaných správcom je otvorený aj tok pripojenia k službe nahrávania, aby program, ktorý za to zodpovedá, mohol odoslať záznam relácie.
Tip
Ak pre používateľa nie sú autorizované žiadne toky, zobrazia sa iba riadky, ktoré signalizujú, že filtrovanie je aktívne a že proces nahrávania môže kontaktovať službu nahrávania komponentu Edge Gateway.
Nepodarilo sa pripojiť k službe nahrávania
Viacero problémov môže spôsobiť, že sa agent nahrávania nebude môcť pripojiť k službe nahrávania na serveri Edge Gateway.
Prvým je blokovanie sieťového toku. V takom prípade agent pri pokuse o pripojenie k službe nahrávania zapíše logy podobné týmto:
1 2 3 4 | |
V tomto príklade riadok 1 signalizuje, že tok sa nepodarilo nadviazať, zatiaľ čo riadok 3 uvádza príslušný komponent Edge Gateway a zlyhanie pripojenia (všimnite si aj číslo 242 na konci riadka 3 pre tento typ problému).
Druhým problémom, ktorý sa môže vyskytnúť, je neschopnosť agenta nahrávania, a tým aj servera RDP, preložiť názov komponentu Edge Gateway:
1 2 3 | |
V tomto príklade riadok 1 potvrdzuje problém s prekladom názvu komponentu Edge Gateway v DNS.
Druhý riadok uvádza zlyhanie pripojenia a názov komponentu Edge Gateway. Všimnite si, že pri zlyhaní prekladu DNS sa riadok končí číslom 232.
Tretím problémom, ktorý sa môže vyskytnúť, je pripojenie k službe, ktorá nie je službou nahrávania, napríklad k webovému serveru, ktorý načúva na porte 8443.
V takom prípade sa získajú nasledujúce logy:
1 2 3 | |
Riadok 1 signalizuje chybu vymieňaných údajov, riadok 2 potvrdzuje problém s pripojením a na konci riadka uvádza chybu 140.
Žiadna zmluva o priamom prístupe neumožňuje spustiť nahrávanie priamej relácie.
Pri priamom prístupe nemusia byť nevyhnutne nahrávaní všetci používatelia. V takom prípade nájdeme nasledujúce logy:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Získané logy sa začínajú ako všetky priame relácie zachytené agentom nahrávania. Po nadviazaní pripojenia k službe nahrávania komponentu Edge Gateway však táto služba vráti agentovi nahrávania informáciu, že pripojený používateľ nepodlieha nahrávaniu.
Agent nahrávania preto uvedie, že reláciu používateľa nie je potrebné nahrávať (riadok 14 uvedeného príkladu).
Riadok 7 uvádza všetky skupiny, ktoré agent nahrávania získal pre pripojeného používateľa.
Tieto informácie vám umožňujú zistiť dôvody, prečo sa nahrávanie priamych prístupov nespúšťa: či zmluva o priamom prístupe neautorizuje žiadnu zo skupín používateľa, alebo či zadaný názov domény musí byť krátky názov (názov netBIOS) alebo úplný názov.