Instalace a použití agenta nahrávání pro Windows
-
Instalace
Instalace a nasazení agenta nahrávání pro Windows.
-
Konfigurace
Nakonfigurujte agenta nahrávání pro Windows tak, aby fungoval s aplikacemi RDP a HTML5 RDP a/nebo s přímým přístupem.
Agenta nahrávání pro Windows využívá CyberElements Bastion k přidání nových funkcí pro relace RDP:
- Možnost filtrovat datové toky TCP a UDP dostupné uživateli
- Možnost spustit nahrávání relace pro libovolného uživatele, který se připojuje k serveru bez průchodu přes uživatelský portál nebo klienta Desktop (funkce
direct access)
Kromě toho se během uživatelských relací zachytávají další události:
- Otevření okna
- Zavření okna
- Spuštění programu
- Ukončení programu
- Obsah schránky
- Aktivita uživatele
Předpoklady
Kompatibilita klienta
Informace o tom, zda je agent kompatibilní s různými operačními systémy Microsoft Windows, najdete v matici kompatibility.
Agent nahrávání vyžaduje ke správnému fungování splnění několika předpokladů. Některé z nich se týkají pouze funkce nahrávání pomocí agenta pro aplikace RDP a HTML5 RDP, zatímco jiné se týkají přímého přístupu pomocí agenta.
Obecné předpoklady
Agent nahrávání odesílá záznam relace uživatele zpět do CyberElements Bastion tak, že se připojí k serveru Edge Gateway na portu TCP 8443. To vyžaduje, aby byl síťový tok mezi oběma počítači otevřený.
Aby agent nahrávání bezpečně odeslal záznam zpět na server Edge Gateway, naváže s ním zabezpečené připojení pomocí protokolu TLS. TLS je založen na použití certifikátů a aby bylo připojení považováno za spolehlivé a zabezpečené, musí být splněny následující podmínky:
- Platnost certifikátu serveru, v tomto případě Edge Gateway, nesmí vypršet (maximální datum platnosti).
-
Certifikát serveru, v tomto případě Edge Gateway, musí být vydán certifikační autoritou, kterou počítač, na kterém je nainstalován agent nahrávání, uznává jako důvěryhodnou.
Další informace
Server, na kterém je nainstalován agent nahrávání, musí mít ve svém místním úložišti důvěryhodných certifikačních autorit minimálně kořenovou certifikační autoritu (CA) certifikátu serveru nahrávání.
Je proto nutné:
- Získat kořenovou CA certifikátu služby nahrávání na serveru Edge Gateway.
- Nahrát tuto CA na server, na kterém je nainstalován agent nahrávání.
- Nainstalovat CA do úložiště certifikátů „Trusted Root Certification Authorities“ na místním počítači.
Příklad v prostředí PowerShell
Certifikát ve formátu
.cermůžete snadno importovat pomocí prostředí PowerShell.
Za tímto účelem otevřete terminál PowerShell jako správce počítače a spusťte následující příkaz:Nahraďte1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>cestou k souboru certifikátu.Příklad v prostředí PowerShell pro certifikát Systancia bez odesílání souborů
Tento příklad spočívá v instalaci kořenové CA společnosti Systancia, kterou používají klienti CyberElements Bastion využívající certifikáty dodané společností Systancia.
Certifikát je také možné importovat, aniž byste museli soubor odesílat/stahovat na počítač, na kterém je nainstalován agent nahrávání.
Za tímto účelem otevřete terminál PowerShell jako správce počítače a spusťte následující příkazy:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate $base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5 MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0 IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7 XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL 771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN 5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip hmOVxbu5Ijfug5/3Eemep34NsYk=" # Convert the certificate and store it in memory $certBytes = [Convert]::FromBase64String($base64Cert) # Create a certificate object $cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $cert.Import($certBytes) # Open the trusted root certificate store on the local machine and add the Systancia root certificate $store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine") $store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite) $store.Add($cert) $store.Close()Chcete-li tuto metodu použít s jinou CA, změňte hodnotu proměnné
base64Certna libovolný certifikát zakódovaný v base64. -
Certifikát serveru, v tomto případě Edge Gateway, nesmí být odvolán.
- Počítač, na kterém je nainstalován agent nahrávání, musí být schopen kontaktovat server, v tomto případě Edge Gateway, pomocí názvu DNS nebo IP adresy, na které se vztahuje certifikát serveru prostřednictvím svého Common Name (CN).
Specifické předpoklady pro aplikace RDP s agenty používané na pracovní stanici uživatele se systémem macOS nebo Ubuntu
Upozornění
Následující předpoklady jsou nutné pouze v případě, že uživatel spouští aplikaci RDP s agentem a jeho pracovní stanice nepoužívá systém Windows (macOS nebo Ubuntu).
Pokud mají uživatelé CyberElements Bastion pracovní stanice výhradně se systémem Windows, nebo v opačném případě používají výhradně aplikace RDP HTML5, lze následující předpoklady ignorovat.
Na cílovém serveru, na kterém je nasazen agent nahrávání, jsou vyžadovány následující klíče registru.
Nejprve první klíč zakáže seznam povolených spouštěcích programů (dokument Microsoft). Ve výchozím nastavení počítač s Windows povoluje jako spouštěcí program pouze explorer.exe.
1 2 | |
Pokud počítač není server RDS, doporučuje se vždy použít následující klíč registru, aby se agent nahrávání mohl otevírat jako spouštěcí program:
1 2 | |
Specifické požadavky pro přímý přístup
Funkce přímého přístupu
Funkce přímého přístupu umožňuje spustit nahrávání relace uživatele při přístupu přes RDP nebo konzolu (fyzické připojení k počítači nebo prostřednictvím režimu konzoly hypervizoru), který neprochází přímo přes CyberElements Bastion.
Pokud má uživatel oprávnění k přístupu k serveru, jeho relace bude nahrána. Pokud tomu tak není, bude uživatel ve výchozím nastavení odpojen.
Aby agent nahrávání fungoval v režimu přímého přístupu, je vyžadován certifikát x509. Tento certifikát musí splňovat následující požadavky:
- Certifikát musí být stále platný (doba platnosti nevypršela).
- Certifikát musí být typu (pole rozšířeného použití klíče)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Certifikát nesmí být odvolán.
- Omezení vyplývající z úrovně zabezpečení 2 knihovny OpenSSL znamenají, že:
- Certifikát musí mít privátní klíč o délce alespoň 2048 bitů u šifer RSA, DSA a DH; u klíčů eliptických křivek (ECC) musí mít alespoň 224 bitů.
- Podpis certifikátu nesmí být MD5 ani SHA-1 (upřednostňuje se SHA-512).
- Server nahrávání použije pole
Common Name(CN) k identifikaci certifikátu, a tedy i počítače, na kterém se spouští přímé nahrávání. Toto pole musí být vyplněno.
Použití agenta nahrávání s aplikacemi RDP a HTML5 RDP
Povolení použití agenta nahrávání
Pokud je agent nahrávání správně nainstalován a nakonfigurován, jeho použití se povoluje na úrovni příslušné aplikace RDP nebo HTML5 RDP:
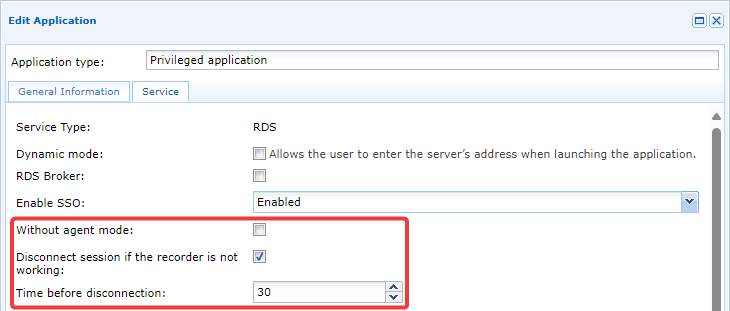
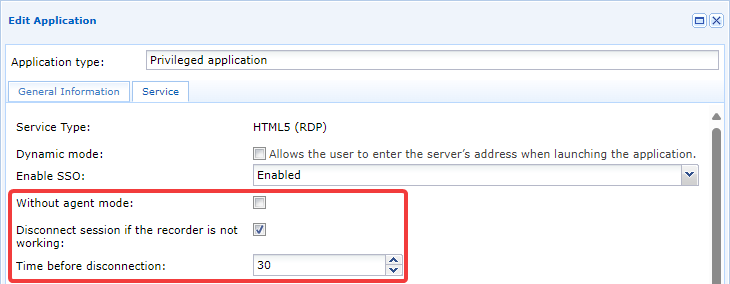
Mechanismu se účastní tři parametry:
Without agent mode- Aby agent nahrávání fungoval, musí tato možnost zůstat nezaškrtnutá.
Disconnect session if the recorder is not working- Povolí nebo zakáže bezpečnostní funkci pro případ, kdy nahrávání relace z různých důvodů selže. Pokud nahrávání nelze provést, relace RDP nebo HTML5 RDP uživatele bude ukončena. Toto nastavení doporučujeme povolit, aby se uživatelé nepřipojovali bez nahrávání (například při poruše agenta nahrávání).
Time before disconnection- Pokud je předchozí možnost povolena, umožňuje tato možnost nastavit dobu v sekundách před odpojením. Výchozí hodnota je 30 sekund, ale lze ji snížit pro rychlejší reakci nebo zvýšit, pokud je například známo, že relace uživatelů jsou dlouhé.
Omezení laterálního pohybu
Omezení laterálního pohybu je funkce, která omezuje síťová připojení relace uživatele. Tato funkce ve výchozím nastavení blokuje veškerý provoz TCP/UDP v rámci relace uživatele, ale správci mohou otevřít různé přístupové toky.
Omezení se konfigurují v zásadě access policy, a mohou se proto lišit podle uživatele a mít pro jednoho uživatele různá nastavení (pokud je mu přiřazeno více zásad přístupu). Pro uživatele s více zásadami přístupu ke stejné aplikaci budou platit síťová omezení podle nejbenevolentnějšího přístupu.
Jakmile je aplikace RDP nebo HTML5 RDP s agentem autorizována v zásadě přístupu, zpřístupní se karta Network connections. Tam je možné povolit filtrování a určit sítě autorizované pro uživatele: 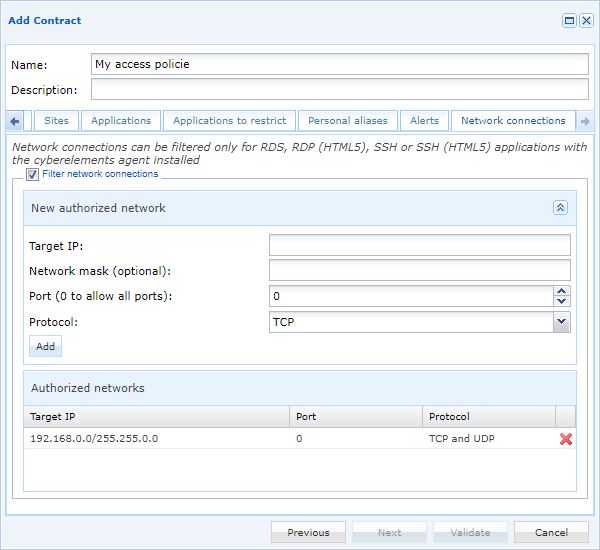
Informace
Veškeré změny těchto nastavení se pro uživatele projeví až při příštím použití příslušné aplikace RDP nebo HTML5 RDP.
Konfigurace nahrávání přímých přístupů s agentem
Deklarace serverů připravených pro přímý přístup s agentem
Chcete-li deklarovat server, který má fungovat v režimu přímého přístupu s agentem, musíte nejprve otevřít modul Machines management:
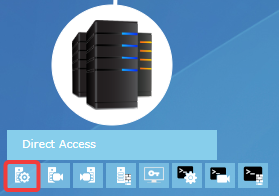
Poté kliknutím na tlačítko přidejte nový server. Zobrazí se nové okno pro konfiguraci nového serveru: 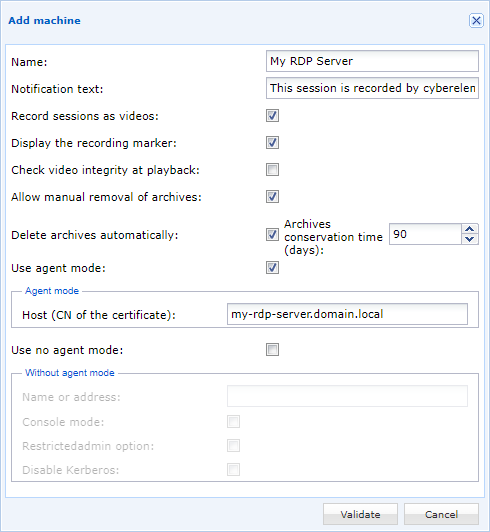
Name- Název počítače zobrazený v konzole CyberElements Bastion.
Notification text- Zpráva oznámení, kterou uživatelé obdrží při připojení k serveru.
Record sessions as videos- Povolí nebo zakáže nahrávání videa relace. Pokud je zakázáno, budou zachycovány a zaznamenávány pouze události relace.
Check video integrity at playback- Při vytváření archivu videa se vypočítá a uloží hash (SHA-256) videosouboru. Když si správci archiv prohlížejí, ověří se, že hash nebyl změněn. Pokud změněn byl, správci bude odeslána výstražná zpráva, protože videozáznam byl pravděpodobně upraven (například nahrazené nebo vystřižené sekvence).
Allow manual removal of archives- Povolí nebo zakáže správcům možnost odstraňovat archivy videa.
Informace
Vygenerované archivy si zachovávají nastavení platná v době nahrávání. Změna tohoto nastavení ovlivní pouze nové archivy. Delete archives automatically- Nastavení automatického odstraňování archivů po překročení určitého počtu dní.
Informace
Vygenerované archivy si zachovávají nastavení platná v době nahrávání. Změna tohoto nastavení ovlivní pouze nové archivy. Use agent mode- Možnost, která musí být povolena, aby server využíval mechanismus přímého přístupu s aktivním agentem.
Host (CN of the certificate)- Uvedení CN certifikátu, kterým se agent nahrávání ověřuje vůči komponentě Edge Gateway. Odpovídá nastavení certifikátu počítače.
Use no agent- Pokud parametr není pro požadovaný režim provozu užitečný, lze u něj zrušit zaškrtnutí.
Konfigurace práv přímého přístupu s agentem
Konfigurace práv přímého přístupu s agentem je podobná konfiguraci zásad přístupu pro aplikace. Nová práva se deklarují a stávající práva se upravují v modulu Direct recording configuration:
Novou konfiguraci můžete přidat kliknutím na tlačítko .
Jednotlivé karty nastavení jsou podobné kartám zásad přístupu pro aplikace, s výjimkou karty skupin, která umožňuje přidat skupinu ručně: 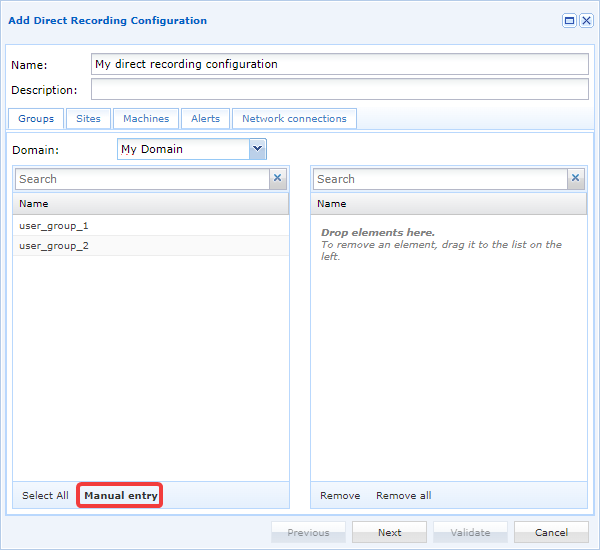
Po kliknutí na tlačítko ručního přidání se zobrazí nové okno pro zadání názvu skupiny a její domény: 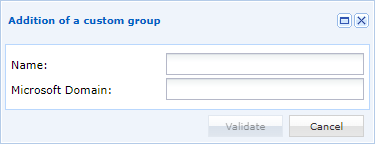
Tip
Tato funkce je užitečná zejména tehdy, když chcete přidat místní skupinu nebo skupinu v jiné organizační jednotce (OU), než je nastavena v konfiguracích domény LDAP.
Další karty jsou:
Sites: umístění konfigurace do jednoho nebo více site, a tím umožnění, aby se agent nahrávání připojil k jedné nebo více komponentám Edge Gateway přiřazeným k autorizovaným site.Machines: přidání serverů RDP deklarovaných v předchozí kapitole.Alerts: propojení výstrah s konfigurací.Network connections: omezení laterálního pohybu uživatelů během jejich relací, s funkcí shodnou s omezením laterálního pohybu u aplikací RDP a HTML5 RDP.
Logy agenta nahrávání
Povolení logů agenta nahrávání
Upozornění!
Povolení logů vyžaduje restartování služby agenta nahrávání, čímž se zastaví veškerá nahrávání relací, která na serveru právě probíhají.
V závislosti na nastavení klíče LogOffOnFailure bude uživatel buď odhlášen, nebo zůstane přihlášen.
Chcete-li u agenta nahrávání povolit zaznamenávání logů, proveďte následující kroky:
-
V instalačním adresáři agenta (ve výchozím nastavení je to
C:\Program Files (x86)\Systancia\Safe) vytvořte adresář s názvemLog. -
Restartujte službu
CleanroomAgent, například následujícím příkazem prostředí PowerShell spuštěným jako správce:1Restart-Service -Name 'CleanroomAgent'
Při každém spuštění služby agenta nahrávání se v adresáři Log vytvořeném v kroku 1 vygeneruje nový soubor logu.
Obsah logů agenta nahrávání
Logy generované agentem nahrávání vypadají takto:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 | |
Inicializace agenta nahrávání (řádky 1-21)
Při inicializaci agenta nahrávání (řádky 1-18) se zaznamenávají různé informace o systému.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | |
Řádek 19 uvádí počet komponent Edge Gateway nalezených v souboru gateways.xml pro provoz v přímém režimu.
19 | |
Řádek 20 hlásí problém s načtením klíčů v neexistujícím adresáři. Jde o starou funkci, která nemá vliv na celkový provoz agenta. Tento chybový log lze proto ignorovat.
20 | |
Řádek 21 uvádí akci kopírování spustitelného souboru CareInit.exe do System32, aby byly pokryty případy, kdy je aplikace RDP s agentem spuštěna z počítače se systémem macOS nebo Ubuntu.
V takovém případě připojení k serveru požaduje spuštění CareInit.exe jako spouštěcího programu.
21 | |
Připojení aplikace HTML5 RDP nebo RDP s agentem (řádky 22-39)
Když je zjištěna nová relace RDP, zapíší se následující logy, které oznamují zjištění nové relace RDP a zaznamenávají jméno přihlášeného uživatele:
22 23 24 25 | |
Ve výše uvedeném logu se přes RDP připojil uživatel cyberelements_user.
Při spuštění aplikace HTML5 RDP nebo RDP s agentem se vytvoří specifický virtuální kanál RDP, kterým se agentovi nahrávání předá adresa pro připojení ke komponentě Edge Gateway a jednorázové heslo pro připojení ke službě nahrávání komponenty Edge Gateway.
To znamená dvě věci:
- Agent nahrávání zjistil, že jde o připojení RDP iniciované produktem CyberElements Bastion, a proto nemá relaci považovat za přímý přístup.
- Agent nahrávání dokázal získat adresu komponenty Edge Gateway, na kterou musí odesílat videozáznamy a události.
Tyto informace odpovídaly řádkům 27-29, kde v příkladu agent nahrávání získal adresu pro připojení ke komponentě Edge Gateway (my-edge-gateway.domain.local) a jednorázové heslo (K5efPBwVM2cIU0LaYQucZp0FV19nRIE5f5VYoBZz6EqlZOxNGM):
29 30 31 | |
Následují logy týkající se použití pravidel filtrování sítě, která jsou podrobně popsána v jiné informační sekci níže na stránce.
Jeden log uvádí, kdy agent nahrávání zahájí připojení ke komponentě Edge Gateway a jaké jednorázové heslo používá k ověření.
35 | |
Nakonec, když uživatel zahájí odpojení, agent nahrávání ho zachytí, aby ukončil nahrávání a odebral případná pravidla filtrování sítě. To odpovídá řádkům 36-39 ukázkového souboru logu:
36 37 38 39 | |
Připojení přímého přístupu RDP (řádky 40-61)
Když je zjištěna nová relace RDP, zapíší se následující logy, které oznamují zjištění nové relace RDP a zaznamenávají jméno přihlášeného uživatele:
40 41 42 43 | |
Ve výše uvedeném logu se přes RDP připojil uživatel cyberelements_user.
Při přímém připojení RDP se specifický virtuální kanál RDP pro spouštění aplikací RDP nebo HTML5 RDP s agentem nepoužívá. Agent nahrávání proto usoudí, že otevřená relace je relací přímého přístupu.
44 | |
Protože byl zjištěn přímý přístup, zaznamená agent nahrávání do logu jednotlivé skupiny uživatele, který se právě připojil:
46 | |
Tip
Pomocí těchto informací můžete zjistit, proč se nahrávání přímých přístupů nespouští: smlouva přímého přístupu neautorizuje žádnou ze skupin uživatele, nebo musí být zadaný název domény krátkým názvem (název netBIOS), nebo úplným názvem.
Agent nahrávání uvádí, ke kterým komponentám Edge Gateway se bude moci připojit, aby odeslal záznam relace uživatele.
Připomínáme, že jde o komponenty Edge Gateway uvedené v souboru gateways.xml nakonfigurovaném při konfiguraci agenta nahrávání.
47 | |
Dále následuje klientský certifikát, kterým se agent nahrávání ověřuje vůči službě nahrávání.
Ve výchozím nastavení agent nahrávání hledá certifikát, který v CN obsahuje název serveru RDP, pokud není definován klíč MachineName.
Agent nahrávání poté uvede vybraný certifikát a informace o certifikační autoritě, která jej vygenerovala.
48 49 50 51 | |
Ve výše uvedeném příkladu agent nahrávání hledal certifikát obsahující my-rds-server a našel certifikát s CN my-rds-server.domain.local vydaný certifikační autoritou SUB-CA.
Následují logy týkající se použití pravidel filtrování sítě, která jsou podrobně popsána v jiné informační sekci níže na stránce.
Jeden log uvádí, kdy agent nahrávání zahájí připojení ke komponentě Edge Gateway a jaké jednorázové heslo používá k ověření.
57 | |
Nakonec, když uživatel zahájí odpojení, agent nahrávání ho zachytí, aby ukončil nahrávání a odebral případná pravidla filtrování sítě. To odpovídá řádkům 58-61 ukázkového souboru logu:
58 59 60 61 | |
Použití pravidel filtrování sítě (řádky 31 a 53-56)
U každé relace, kterou zjistí, agent nahrávání určí, zda je nutné na relaci uživatele použít pravidla síťového filtrování.
Pokud není třeba použít žádná pravidla filtrování sítě, agent nahrávání uvede Filter not enabled.
31 | |
Pokud je třeba pravidla filtrování sítě použít, zobrazí se zpráva Net filter enabled.
Za tímto řádkem aktivace filtru je uveden každý z použitých filtrů, jeden na řádek:
53 54 55 56 | |
Připomínáme, že když je filtrování sítě aktivováno, výchozím chováním je blokovat veškerý provoz TCP/UDP. Uvedené filtry proto představují jediný provoz TCP/UDP autorizovaný pro programy spuštěné v kontextu uživatele.
Ve výše uvedeném příkladu jsou povolena připojení k TCP 10.10.1.42:443 a UDP 10.10.20.1:53. Kromě těchto dvou toků autorizovaných správcem je otevřen také tok připojení ke službě nahrávání, aby program, který za nahrávání relace odpovídá, mohl záznam odeslat zpět.
Tip
Pokud pro uživatele nejsou autorizovány žádné toky, zobrazí se pouze řádky oznamující, že filtrování je aktivní a že proces nahrávání může kontaktovat službu nahrávání komponenty Edge Gateway.
Připojení ke službě nahrávání se nezdařilo
Nemožnost agenta nahrávání připojit se ke službě nahrávání na komponentě Edge Gateway může mít několik příčin.
Prvním z nich je blokování síťového toku. V takovém případě agent při pokusu o připojení ke službě nahrávání zapisuje logy podobné těmto:
1 2 3 4 | |
V tomto příkladu řádek 1 oznamuje, že tok nebylo možné navázat, zatímco řádek 3 uvádí dotčenou komponentu Edge Gateway a selhání připojení (u tohoto typu problému si všimněte také čísla 242 na konci řádku 3).
Druhým problémem, na který můžete narazit, je to, že agent nahrávání, a tím i server RDP, nedokáže přeložit název komponenty Edge Gateway:
1 2 3 | |
V tomto příkladu řádek 1 potvrzuje problém s překladem názvu komponenty Edge Gateway v DNS.
Druhý řádek uvádí selhání připojení a název komponenty Edge Gateway. Všimněte si, že při selhání překladu DNS končí řádek číslem 232.
Třetím problémem, který může nastat, je připojení ke službě, která není službou nahrávání, například k webovému serveru naslouchajícímu na portu 8443.
V takovém případě získáte následující logy:
1 2 3 | |
Řádek 1 oznamuje chybu ve vyměňovaných datech, řádek 2 potvrzuje problém s připojením a na konci řádku uvádí chybu 140.
Žádná smlouva přímého přístupu neumožňuje spustit nahrávání přímé relace.
Při přímém přístupu nemusí být nutně nahráváni všichni uživatelé. V takovém případě se objeví následující logy:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Získané logy začínají stejně jako u všech přímých relací zachycených agentem nahrávání. Jakmile je však navázáno připojení ke službě nahrávání komponenty Edge Gateway, vrátí tato služba agentovi nahrávání informaci, že připojený uživatel nahrávání nepodléhá.
Agent nahrávání proto uvádí, že relaci uživatele není třeba nahrávat (řádek 14 výše uvedeného příkladu).
Řádek 7 uvádí všechny skupiny, které agent nahrávání pro připojeného uživatele získal.
Tyto informace vám umožní zjistit, proč se nahrávání přímých přístupů nespouští: smlouva přímého přístupu neautorizuje žádnou ze skupin uživatele, nebo musí být zadaný název domény krátkým názvem (název netBIOS), nebo úplným názvem.