Upgrade serveru Mediation Controller za provozu
Důležité
Dokumentace k upgradu serveru Mediation Controller za provozu je určena pro všechny servery Mediation Controller se systémem Debian 11. Verzi systému Debian lze ověřit následujícím příkazem (spusťte ho přes SSH nebo z konzoly):
1 | |
Informace
Připomínáme, že přepnutí na uživatele root na počítačích s distribucí Debian je nutné provést následujícím příkazem:
1 | |
Plánování a příprava
Otevření síťových toků
Při upgradu produktu je kvůli přechodu systému Debian z verze 11 na verzi 12 nutné stáhnout mnoho balíčků z úložišť systému Debian. Musí být otevřen přístup TCP 80 na security.debian.org a ftp.fr.debian.org.
Otevření toků na počítači lze otestovat spuštěním synchronizace úložišť systému Debian. Pokud se zobrazí chybové zprávy týkající se přístupu k úložištím systému Debian, síťový tok není otevřen a pravděpodobně jej blokuje podniková brána firewall. Synchronizaci úložišť lze spustit následujícím příkazem:
1 | |
Stažení zrcadla a potřebných nástrojů
Zrcadlo CyberElements Cleanroom 4.6 lze stáhnout z tohoto odkazu (vyžaduje vytvoření zákaznického účtu): Systancia Marketplace
Ze Systancia Marketplace je také nutné stáhnout klíč systancia.gpg, který ověřuje úložiště CyberElements Bastion.
Kromě zrcadla budou pro proces upgradu potřeba nástroje třetích stran:
- Klient SSH (ve Windows lze použít nástroj PuTTY)
- Klient SCP (ve Windows lze použít nástroje WinSCP nebo FileZilla)
Instalace a použití nástroje screen
Nástroj screen umožňuje otevřít více terminálů shellu v jediné konzole. K provedení upgradu verze CyberElements Bastion je nezbytné tento nástroj použít, aby se odstranila závislost na stabilitě síťového připojení. Bez nástroje screen by se totiž instalace při přerušení připojení SSH k serverům CyberElements Bastion zastavila.
Díky nástroji screen lze po opětovném připojení ke konzole shellu zařízení CyberElements Bastion znovu získat terminál, ve kterém byl spuštěn proces aktualizace.
Balíček screen nainstalujte následujícím příkazem:
1 | |
Chcete-li otevřít nový terminál screen, je nutné spustit následující příkaz:
1 | |
Nahraďte <ID> názvem, který identifikuje relaci.
Příklad
Pro upgrady verze CyberElements je identifikátor cye-upgrade snadno rozpoznatelný. Příkaz by tedy vypadal takto:
1 | |
Chcete-li obnovit terminál otevřený nástrojem screen, stačí spustit následující příkaz:
1 | |
Nahraďte <ID> názvem definovaným při otevření relace.
Příklad
Terminál dříve otevřený s identifikátorem cye-upgrade lze obnovit následujícím příkazem:
1 | |
Chcete-li terminál po dokončení upgradu zavřít, zadejte v terminálu příkaz exit nebo klávesovou zkratku ctrl+d.
Tím se vrátíte do konzoly. Zpráva „screen is terminating“ potvrzuje, že byl terminál zavřen.
Rozšíření místa na disku pro virtuální zařízení
Virtuální zařízení Systancia Cleanroom 4.4 nebo 4.5 vyžadují rozšíření diskového oddílu /usr o 4 GB. Tato operace je nutná, aby bylo pro upgrade k dispozici dostatek místa na disku a aby se operace nezasekla.
Při připojení k serveru Mediation Controller, ať už přes SSH, nebo v režimu konzoly, vás uvítací zpráva informuje, že jste připojeni k počítači Systancia. Další řádek uvádí verzi appliance.
Příklad
Virtuální zařízení Mediation Controller ve verzi 4.5 vrátí následující výsledek:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 | |
Pokud počítač není virtuální zařízení dodané ve verzi 4.4 nebo 4.5, lze tuto kapitolu přeskočit a přejít k upgradu.
Důrazně se doporučuje záloha
Následující kroky provedou změny v rozdělení disku serveru Mediation Controller na diskové oddíly. Pokud byly provedeny ruční změny, nemusí být následující pokyny vhodné a počítač se může zablokovat.
Než budete pokračovat, zálohujte počítač, případně duplikujte virtuální počítač. Snímky nelze použít, protože zejména u VMware blokují možnost rozšíření disku.
Na úrovni hypervizoru rozšiřte místo na disku virtuálního počítače o další 4 GB. Pokud disk nelze rozšířit, zkontrolujte, že neexistují žádné snímky, a pokud žádné nejsou, vypněte virtuální počítač, jestliže není podporováno rozšíření za provozu.
Po rozšíření místa na disku na úrovni virtuálního počítače jsou k rozšíření diskového oddílu /usr nutné následující příkazy, které je třeba spustit jako root:
1 2 3 4 5 6 | |
Upgrade
Aktualizace balíčků systému Debian
Protože upgrade CyberElements Bastion vyžaduje upgrade systému Debian, doporučuje se před přechodem na Debian 12 řádně aktualizovat balíčky Debian 11. Za tímto účelem spusťte jako root následující příkazy (aktualizace systému a poté odebrání nepotřebných balíčků):
1 2 3 | |
Mohou se zobrazit zprávy s výzvou ke změně konfigurace několika konfiguračních souborů. V takových případech vyberte možnost zachovat aktuální konfiguraci.
Příprava ovladačů Microsoft SQL Server
Pokud jsou nainstalovány ovladače Microsoft SQL Server (což je případ virtuálních zařízení, která dodává CyberElements), jsou nutné další kroky.
Chcete-li ověřit, zda jsou na serveru přítomny, můžete jako root spustit následující příkaz:
1 | |
Pokud se nezobrazí žádná odpověď, ovladače nejsou nainstalovány a můžete přejít ke kroku přípravy zrcadla.
V opačném případě, pokud jsou ovladače nainstalovány, by se měly zobrazit dva balíčky: msodbcsql17 a mssql-tools. Postupujte podle pokynů v této části.
Příklady
Server, na kterém ovladače nainstalovány nejsou, by na předchozí příkaz vrátil následující výsledek:
1 | |
Server, na kterém jsou ovladače nainstalovány, vrátí výsledek podobný tomuto (verze balíčků se mohou lišit):
1 2 3 | |
K instalaci konkrétní verze balíčků, která zajistí úspěšný upgrade, jsou nutné následující příkazy:
1 | |
Pro přípravu upgradu nakonfigurujte úložiště Microsoft přizpůsobené pro Debian 12:
1 | |
Příprava zrcadla CyberElements Cleanroom 4.6
Zrcadlo získané ve fázi přípravy (soubor s příponou tgz) je nutné odeslat na server přes SCP. Umístěte jej do adresáře /tmp/.
Poté připravte zrcadlo spuštěním následujících příkazů jako root (zbytkové soubory z předchozího upgradu verze budou odstraněny):
1 2 3 | |
Konfigurace APT
Správce balíčků APT je nakonfigurován pro stahování balíčků Debian 11; je nutné jej překonfigurovat pro stahování balíčků Debian 12. Je také nutné aktualizovat odkaz na místní zrcadlo CyberElements Bastion. Za tímto účelem spusťte jako root následující příkazy:
1 2 | |
Místní zrcadlo je ověřováno klíčem systancia.gpg staženým během fáze přípravy. Odešlete jej na server přes SCP do adresáře /tmp/ a poté jej nainstalujte následujícím příkazem jako root:
1 | |
Kromě konfigurace nových úložišť důrazně doporučujeme použít následující nastavení, které APT nařizuje neinstalovat doporučené závislosti, jež nejsou nezbytně nutné, a snížit tak počet instalovaných komponent. Následující příkaz použije toto nastavení jako root:
1 | |
Nakonec je nutné aktualizovat seznam balíčků v úložištích následujícím příkazem:
1 | |
Spuštění upgradu verze
Připojte se k serveru Mediation Controller přes SSH, přepněte se na root a poté otevřete relaci nástroje screen podle výše uvedeného postupu.
Začněte aktualizací určitých konkrétních balíčků, aby bylo možné provést upgrade verze. Při spuštění prvního příkazu se očekává chybová zpráva, kterou však druhý příkaz opraví:
1 2 | |
Při upgradu serveru Mediation Controller ze systému Debian 11 na Debian 12 se balíček collectd aktualizuje a přestane být kompatibilní s konfiguračním souborem, který generuje CyberElements Bastion (/etc/collectd/collectd.conf). To může během aktualizace způsobit chybu.
Abyste tomu předešli, zakažte collectd:
1 2 | |
Poté lze upgrade spustit následujícím příkazem:
1 | |
Během upgradu dostanete několik otázek, zda ponechat konfigurační soubory a aktualizovat je podle standardní konfigurace Debianu 12, nebo zachovat stávající specifickou konfiguraci. Zde jsou naše doporučení pro většinu souborů, se kterými se můžete setkat:
| Konfigurační soubor | Doporučená akce |
|---|---|
| /etc/issue | Zachovat: odpovězte N |
| /etc/issue.net | Zachovat: odpovězte N |
| /etc/security/limits.conf | Zachovat: odpovězte N |
| /etc/login.defs | Zachovat: odpovězte N |
| /etc/shibboleth/shibboleth2.xml | Ponechat, odpovězte N |
| /etc/shibboleth/shibd.logger | Použít změny, odpovězte Y |
| /etc/default/ntpsec | Použít změny, odpovězte Y |
| /etc/snmp/snmpd.conf | Použít změny: odpovězte Y |
| /etc/logrotate.d/IPdivaServer | Použít změny, odpovězte Y |
| /etc/ssh/sshd_config | Zachovat: odpovězte Keep the local version currently installed |
| /etc/ssh/ssh_config | Použít změny, odpovězte Y |
| /etc/apache2/ports.conf | Ponechat, odpovězte N |
| /etc/init.d/apache2 | Ponechat, odpovězte N |
| /etc/modsecurity/modsecurity.conf-recommended | Použít změny, odpovězte Y |
| /etc/ipdiva/httpd/commonParameters.conf | Použít změny, odpovězte Y |
| /etc/ipdiva/care/djangosettings.ini | Použít změny, odpovězte Y |
| /etc/crontab | Použít změny, odpovězte Y |
| /etc/openssl.cnf | Použít změny, odpovězte Y |
| /etc/audit/rules.d/audit.rules | Ponechat, odpovězte N |
| /etc/pam.d/su | Zachovat: odpovězte N |
| /etc/sysctl.conf | Ponechat, odpovězte N |
Přijměte konfigurační zprávu balíčku glibc: 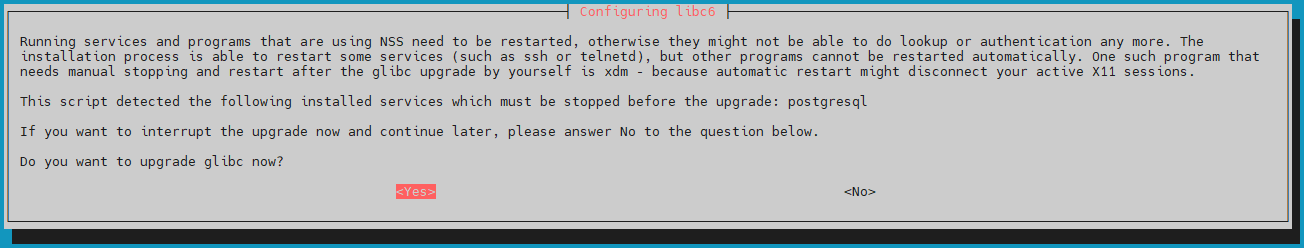
Potvrďte automatické restartování služeb: 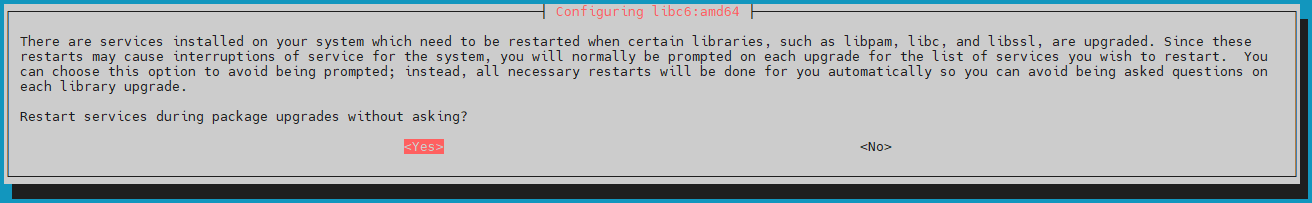
Po dokončení upgradu spusťte následující příkazy, které znovu aktivují collectd, odeberou nepotřebné balíčky a restartují počítač:
1 2 3 4 | |
Akce specifické pro servery Mediation Controller v architektuře Cluster
Na serveru Mediation Controller SLAVE spusťte následující příkazy, které znovu synchronizují sdílený tajný klíč mezi serverem Mediation Controller MASTER a serverem SLAVE:
1 2 | |
Upgrade instance databáze PostgreSQL
Na serveru Mediation Controller aktualizujte instanci databáze PostgreSQL z verze 13 na verzi 15. Za tímto účelem proveďte následující pokyny s příslušnými právy root.
Před migrací zkontrolujte stav instancí PostgreSQL:
1 | |
Spusťte následující příkazy, které aktualizují instanci databáze na PostgreSQL verze 15:
1 2 3 4 | |
Ověřte, že upgrade instance databáze proběhl úspěšně. Měly by se zobrazit dvě instance, jedna ve verzi 13 a druhá ve verzi 15, která je jako jediná aktivní. Kontrola se provádí následujícím příkazem:
1 | |
Pokud byl upgrade úspěšný, lze instanci databáze verze 13 odstranit:
1 | |
Lze zahájit odstranění balíčků PostgreSQL verze 13:
1 | |
Migrace databáze CyberElements Bastion
Konfigurace produktu je uložena v databázi, kterou je třeba migrovat, aby mohla obsahovat konfigurace změn zavedených novou verzí. Operace se provádí na serveru Mediation Controller jako root.
Architektura Cluster
U architektury Cluster je nutné provést operaci pouze z jednoho serveru Mediation Controller, bez ohledu na to, ze kterého.
Je také nutné spustit následující příkaz:
1 | |
Migrace dat se spouští příkazem odpovídajícím tomuto:
1 | |
Kde <org_clr> je třeba nahradit názvem organizace, která se má migrovat. Upozorňujeme, že pokud má server Mediation Controller více organizací (multi-tenant), bude nutné příkaz spustit tolikrát, kolik je organizací k migraci.
Příklad
U platformy CyberElements Bastion, která má organizace systancia a systancia-test, bude nutné spustit následující příkazy:
1 2 | |
Po migraci databáze je nutné restartovat službu Apache2:
1 | |
Obnovení konfigurací
Některé konfigurace byly během procesu upgradu přepsány a je třeba je obnovit.
Soubor commonParameters.conf:
Přesuňte značky <Location> týkající se serverů HTML5 Gateway, které se obvykle nacházejí na konci souboru, ze souboru /etc/ipdiva/httpd/commonParameters.conf.dpkg-old do souboru /etc/ipdiva/httpd/commonParameters.extra.conf (pokud soubor neexistuje, vytvořte ho). Pokud nejsou přítomny žádné značky <Location>, lze zkopírovat následující příklady.
1 2 3 4 5 6 7 8 9 10 11 12 13 | |
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 | |
Soubor djangosettings.ini:
Zkopírujte informace z řádku 2 „allowed_hosts“ souboru /etc/ipdiva/care/djangosettings.ini.dpkg-old do souboru /etc/ipdiva/care/djangosettings.ini. Lze to automatizovat následujícím příkazem spuštěným jako root:
1 | |
Použití obnovení:
Aby se obnovení projevila, je nutné jako root restartovat službu Apache2:
1 | |
Validace
Po dokončení upgradu je nutné před návratem do produkčního provozu validovat infrastrukturu CyberElements Bastion a ověřit, že funguje správně. Pokud validace selže, zvažte vrácení změn obnovením záloh serverů CyberElements Bastion.
Přejděte do rozhraní správce organizace a poté do nabídky „About“ na ovládací liště a ověřte, že verze serveru Mediation Controller byla úspěšně upgradována na 4.6.
Lze zahájit první testy funkčnosti platformy, pro zajištění optimálního výkonu aplikací CyberElements Bastion však doporučujeme používat verzi 4.6 serveru Edge Gateway.