Pāriet uz saturu

Edge Gateway servera instalēšana

Piezīme

Atgādinām, ka Debian datoros pārslēgšanās uz root jāveic ar tālāk norādīto komandu:

1
su -

Spoguļa un nepieciešamo rīku lejupielāde

CyberElements Cleanroom 4.6 spoguli un Systancia krātuves paraksta atslēgu var lejupielādēt, izmantojot šo saiti (nepieciešams izveidot klienta kontu): Systancia Marketplace

Papildus spogulim un atslēgai jaunināšanas procesam būs nepieciešami trešo pušu rīki:

  • SSH klients (operētājsistēmā Windows varat izmantot PuTTY)
  • SCP klients (operētājsistēmā Windows var izmantot rīkus WinSCP vai FileZilla)

Izmantojiet SSH klientu, lai attālināti izveidotu savienojumu ar savu serveri.

Izmantojiet SCP klientu, lai pārsūtītu failus uz savu attālo datoru.

Sagatavošanās instalēšanai

Tīkla konfigurācija

Edge Gateway serverim ļoti ieteicams definēt statisku tīkla adresi. Lai to izdarītu, vispirms jāiegūst jūsu datora tīkla saskarnes nosaukums un tās MAC adrese. Izpildiet tālāk norādīto komandu kā root:

1
ip -br link | grep -ve "^lo"

Šī komanda parāda tīkla saskarnes nosaukumu, tās statusu, MAC adresi un saskarnes iestatījumus.

Piemērs

Pēc komandas izpildes tiek parādīta šāda izvade:

1
ens192           UP             00:50:56:a1:56:9f <BROADCAST,MULTICAST,UP,LOWER_UP>

Tīkla saskarnes nosaukums ir ens192, un tās MAC adrese ir 00:50:56:a1:56:9f.

Kad tīkla saskarnes nosaukums un MAC adrese ir iegūti, var rediģēt datora tīkla konfigurāciju.
Rediģējiet failu /etc/network/interfaces, lai to mainītu atbilstoši šai veidnei:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
# This file describes the network interfaces available on your system
# and how to activate them. For more information, see interfaces(5).

source /etc/network/interfaces.d/*

# The loopback network interface
auto lo
iface lo inet loopback

# The primary network interface
auto br0
iface br0 inet static
    bridge_ports INTERFACE_NAME
    bridge_stp off
    bridge_fd 0
    bridge_maxwait 2
    bridge_hw MAC_ADDRESS
    address IP_GW
    netmask NETMASK
    gateway NETWORK_GATEWAY
    dns-nameservers IP_DNS_1 IP_DNS_2
    dns-search DNS_SUFFIX

Kur:

  • INTERFACE_NAME jāaizstāj ar iepriekš iegūto tīkla saskarnes nosaukumu.
  • MAC_ADDRESS jāaizstāj ar iepriekš iegūto MAC adresi.
  • IP_GW jāaizstāj ar servera IP adresi.
  • NETMASK jāaizstāj ar IP adresei atbilstošo tīkla masku.
  • NETWORK_GATEWAY jāaizstāj ar tīkla noklusējuma vārteju.
  • IP_DNS jāaizstāj ar DNS servera IP adresi. Ja jākonfigurē vairāki serveri (ne vairāk kā 3), atdaliet tos ar atstarpi.
  • DNS_SUFFIX jāaizstāj ar izmantojamo DNS sufiksu. Ja sufikss nav jānorāda, izdzēsiet šo rindu.
Piemērs
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
# This file describes the network interfaces available on your system
# and how to activate them. For more information, see interfaces(5).

source /etc/network/interfaces.d/*

# The loopback network interface
auto lo
iface lo inet loopback

# The primary network interface
auto br0
iface br0 inet static
    bridge_ports ens192
    bridge_stp off
    bridge_fd 0
    bridge_maxwait 2
    bridge_hw 00:50:56:a1:56:9f
    address 172.16.10.10
    netmask 255.255.255.0
    gateway 172.16.10.254
    dns-nameservers 172.16.11.2 172.16.11.3
    dns-search domain.local

Pirms konfigurācijas lietošanas jāveic vēl trīs darbības.

Pirmā ir pakotņu resolvconf un bridge-utils instalēšana, lai varētu lietot iepriekšējā failā norādīto DNS konfigurāciju un izmantot saskarni br0:

1
apt install -y resolvconf bridge-utils

Otrā ir faila /etc/hosts konfigurācijas pārbaude attiecībā uz datora galveno IP adresi (IP_GW).
Lai to izdarītu, rediģējiet failu /etc/hosts un pārbaudiet, vai otrajai rindai ir šāds formāts:

2
IP_GW   FQDN    MACHINE_NAME
Piemērs

Ja dators ir nosaukts EDGE-GATEWAY, tas nepieder domēnam un tā IP adrese IP_GW ir 172.16.10.10, fails jāaizpilda šādi:

2
172.16.10.10  EDGE-GATEWAY

Ja dators pieder domēnam DOMAIN.LOCAL, fails jāaizpilda šādi:

2
172.16.10.10  EDGE-GATEWAY.DOMAIN.LOCAL   EDGE-GATEWAY

Uzmanību!

Nepareiza faila konfigurācija var izraisīt kļūdu, instalējot pakotni collectd.

Atliek tikai restartēt serveri:

1
reboot

Pakotņu pārvaldnieka APT konfigurēšana

Augšupielādējiet no Systancia Marketplace lejupielādētos failus servera direktorijā /tmp/, izmantojot SCP klientu:

  • systancia.gpg
  • cleanroom-4.6.1-build33.1096.D12-full.tgz

Piesakieties serverī kā root un pēc tam izpildiet tālāk norādītās komandas, lai izpakotu Systancia krātuvi, konfigurētu tās izmantošanu APT un to autentificētu.

1
2
3
4
5
mv /tmp/systancia.gpg /etc/apt/trusted.gpg.d/
mkdir -p /opt/systancia/repository/
tar xvzf /tmp/cleanroom-4.6*.tgz -C /opt/systancia/repository/
echo "deb file:///opt/systancia/repository/ bookworm ipdiva" > /etc/apt/sources.list.d/systancia.list
apt update

Mēs stingri iesakām atspējot nevajadzīgu pakotņu instalēšanu, izpildot apt komandas. Lai to izdarītu, izpildiet šādu komandu:

1
echo -e 'APT::Install-Recommends false;\nAPT::Install-Suggests false;' > /etc/apt/apt.conf.d/99norecommends

CyberElements Bastion Edge Gateway servera instalēšana

Pamatkomponentu instalēšana

Sāciet komponentu instalēšanu, izpildot tālāk norādīto komandu kā root:

1
apt install -y ipdiva-base

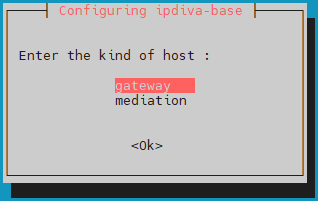
Pēc visu atkarību lejupielādes tiks atvērts logs, kurā jums tiks lūgts atlasīt servera tipu. Atlasiet gateway:
Kā rīkoties kļūdas gadījumā?

Ja ievadītajā informācijā ir kļūda, turpiniet pakotnes ipdiva-base instalēšanu un pēc tam izmantojiet tālāk norādīto komandu, lai atkārtoti konfigurētu serveri:

1
dpkg-reconfigure ipdiva-base

Edge Gateway komponentu instalēšana

Pēc tam sāciet Edge Gateway specifisko komponentu instalēšanu ar šādu komandu:

1
apt install -y ipdiva-safe-gateway ipdiva-gateway-setup

Edge Gateway servera komponenti tagad ir instalēti. Atliek tikai restartēt datoru, lai jaunizinstalētie komponenti varētu inicializēties:

1
reboot

HTML5 Gateway komponentu instalēšana

Izmantojiet šo komandu, lai sāktu HTML5 Gateway komponentu instalēšanu Edge Gateway serverī:

1
apt install -y ipdiva-html5gateway ipdiva-html5-webapp ipdiva-guacamole-server1

Izmantojiet šīs komandrindas, lai iespējotu un konfigurētu failu pārsūtīšanas un virtuālā printera funkcijas:

1
2
3
apt install -y ghostscript
echo -e "printer=cyberelements HTML5 Printer\nprinterDriver=MS Publisher Imagesetter" > /etc/guacamole/printer-config
mkdir /home/systanciahtml5share

CyberElements Bastion darbībai specifiskie iestatījumi

Kad tīkla iestatījumi ir lietoti, vēl jāsavieno Edge Gateway un HTML5 Gateway instances ar Mediation Controller serveriem.
Šim nolūkam pirmās Edge Gateway un HTML5 Gateway instances izveidos savienojumu ar MASTER Mediation Controller, bet otrās instances — ar SLAVE Mediation Controller.

Uzmanību!

Ja Edge Gateway instalācija neatrodas LAN tīklā un tāpēc adreses RIP_MED_SSL_MASTER un RIP_MED_SSL_SLAVE nav sasniedzamas (pat ar NAT).
Tādā gadījumā jums būs jākonfigurē tikai pirmā Edge Gateway un HTML5 Gateway instance, kas tiks iestatīta savienojuma izveidei ar VIP_MED_SSL.

Šādā situācijā var izmantot Standalone virtuālo ierīci. Cluster virtuālā ierīce ir iepriekš konfigurēta ar divām instancēm, savukārt tās Standalone ekvivalents — ar vienu instanci.

Pirms turpināt ar tālāk sniegtajiem norādījumiem, pārliecinieties, ka jums ir šādi elementi:

  • Savienojamo Edge Gateway un HTML5 Gateway instanču sertifikāts
  • Ierakstīšanas pakalpojuma sertifikāts
  • SSH klients (operētājsistēmā Windows varat izmantot PuTTY)
  • SCP klients (operētājsistēmā Windows var izmantot rīkus WinSCP vai FileZilla)

Pārsūtiet sertifikātus uz datora direktoriju /tmp/.

Instanču izveide savienojumam ar Mediation Controller SLAVE

Izpildiet šādas komandas kā root, lai deklarētu jaunu Edge Gateway un HTML5 Gateway instanci, kas tiks izmantota savienojumam ar Mediation Controller SLAVE:

1
2
/usr/local/ipdiva/gateway/bin/gatewayCloner -slave
/usr/local/ipdiva/html5gateway/bin/gatewayCloner -slave

Edge Gateway savienošana

Kopējiet Edge Gateway sertifikāta failu direktorijos /etc/ipdiva/gateway/ssl/ un /etc/ipdiva/gateway-slave/ssl/. To var izdarīt, izpildot kā root komandas, kas līdzīgas tālāk norādītajām (aizstājiet <CERT_NAME> ar Edge Gateway sertifikāta nosaukumu):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/gateway-slave/ssl/

Konfigurējiet Edge Gateway instances, lai tās varētu izveidot savienojumu ar Mediation Controller serveriem.
Konfigurācijas atšķiras atkarībā no tā, ar kuru Mediation Controller jāsazinās. Veiciet abus iestatījumus:

Rediģējiet failu /etc/ipdiva/gateway/gateway.xml un aizpildiet to ar šādu informāciju (vairākas daļas ir izlaistas un apzīmētas ar […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Aizstājiet šādus elementus:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: jāaizstāj ar adresi RIP_MED_SSL_MASTER, rakstzīmi : un SSL Router klausīšanās portu, kas parasti ir 443
  • keyfile.pem: jāaizstāj ar sertifikāta faila nosaukumu
  • PASSWORD: jāaizstāj ar sertifikāta paroli
Piemērs

Ņemot vērā šādu informāciju:

  • RIP_MED_SSL_MASTER ir vienāds ar: 10.0.10.11
  • SSL Router klausīšanās ports: 443
  • Sertifikāta faila nosaukums: edge-gateway.p12
  • Sertifikāta parole: Str0ngP@ssw0rd

Fails /etc/ipdiva/gateway/gateway.xml būtu jākonfigurē šādi:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Pilns fails
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9080</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Visbeidzot palaidiet Edge Gateway instanci, lai ielādētu jaunos iestatījumus un savienotu to ar MASTER Mediation Controller:

1
/usr/local/ipdiva/gateway/bin/start

Rediģējiet failu /etc/ipdiva/gateway-slave/gateway.xml un papildiniet to ar šādu informāciju (vairākas daļas ir izlaistas un apzīmētas ar […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Aizstājiet šādus elementus:

  • @SERVER@: jāaizstāj ar adresi RIP_MED_SSL_SLAVE
  • @SERVERPORT@: jāaizstāj ar SSL Router klausīšanās portu, parasti 443
  • keyfile.pem: jāaizstāj ar sertifikāta faila nosaukumu
  • PASSWORD: jāaizstāj ar sertifikāta paroli
  • @RPC_PORT@: jāaizstāj ar datorā pieejamu TCP portu; parasti izmanto portu 9081
Piemērs

Ņemot vērā šādu informāciju:

  • RIP_MED_SSL_SLAVE ir vienāds ar: 10.0.10.13
  • SSL Router klausīšanās ports: 443
  • Sertifikāta faila nosaukums: edge-gateway.p12
  • Sertifikāta parole: Str0ngP@ssw0rd
  • Pieejamais RPC ports: 9081

Fails /etc/ipdiva/gateway-slave/gateway.xml būtu jākonfigurē šādi:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9081</rpc-listen>
[…]
</gateway>
Pilns fails
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9081</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway-slave/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Visbeidzot palaidiet Edge Gateway instanci, lai ielādētu jaunos iestatījumus un savienotu to ar SLAVE Mediation Controller:

1
/usr/local/ipdiva/gateway-slave/bin/start

Ierakstīšanas pakalpojuma konfigurācija

Pārvietojiet ierakstīšanas pakalpojuma sertifikātu uz direktoriju /etc/ipdiva/careserver/ ar komandu, kas līdzīga šai (aizstājiet <CERT_NAME> ar paredzētā sertifikāta nosaukumu):

1
mv /tmp/<CERT_NAME> /etc/ipdiva/careserver/

Pēc tam konfigurējiet pakalpojumu, mainot šo failu: /etc/ipdiva/careserver/careserver.xml. Faila konfigurācijai vajadzētu izskatīties apmēram šādi (tālāk sniegtajā fragmentā ir izlaistas daudzas faila rindas, kas apzīmētas ar […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/recording_service.p12</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>

Veiciet šādas izmaiņas:

  • Mainiet ierakstīšanas pakalpojuma klausīšanās IP adresi uz 0.0.0.0 (klausās visās pieejamajās IP adresēs)
  • Aizstājiet recording_service.p12 ar ierakstīšanas pakalpojuma sertifikāta nosaukumu
  • Aizstājiet PASSWORD ar ierakstīšanas pakalpojuma sertifikāta paroli
  • Pievienojiet rindu <element>http://127.0.0.1:9081</element>
Piemērs

Ņemot vērā šādu informāciju:

  • Sertifikāta faila nosaukums: fqdn.edge-gateway.local.p12
  • Sertifikāta parole: Str0ngP@ssw0rd

Fails /etc/ipdiva/careserver/careserver.xml būtu jākonfigurē šādi:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>
Pilns fails
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>


    <archivesdirectory>/var/lib/ipdiva/carerecord/archives</archivesdirectory>
    <recordingdirectory>/var/lib/ipdiva/carerecord/recording</recordingdirectory>
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
        <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
        <min-version>tls1.2</min-version>
        <max-version/>
        <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
        <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
        <verify-cert>true</verify-cert>
        <no-fail-if-no-peer-cert>true</no-fail-if-no-peer-cert>
    </ssl>
    <gopsize>10</gopsize>
        <webgopsize>5</webgopsize>
    <webfakeframespersec>2</webfakeframespersec>
        <webhlslistsize>20</webhlslistsize>
    <webcaptureinterval>10000</webcaptureinterval>
    <webcapturetimeout>30000</webcapturetimeout>
    <captureinterval>250</captureinterval>
    <hlslistsize>20</hlslistsize>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
</careserver>

Apstipriniet jaunos iestatījumus, restartējot ierakstīšanas pakalpojumu:

1
systemctl restart ipdivacarerecord

HTML5 Gateway instanču savienošana

Ja ir jākonfigurē HTML5 Gateway instance, Edge Gateway serverī kā root izpildiet šādu komandu, lai iespējotu instances automātisku startēšanu:

1
chmod +x /etc/ipdiva/services/50html5gateway

Kopējiet HTML5 Gateway sertifikāta failu direktorijos /etc/ipdiva/html5gateway/ssl/ un /etc/ipdiva/html5gateway-slave/ssl/. To var izdarīt, izpildot kā root komandas, kas līdzīgas tālāk norādītajām (aizstājiet <CERT_NAME> ar HTML5 Gateway sertifikāta nosaukumu):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/html5gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/html5gateway-slave/ssl/

Konfigurējiet HTML5 Gateway instances, lai tās varētu izveidot savienojumu ar Mediation Controller serveriem.
Konfigurācijas atšķiras atkarībā no tā, ar kuru Mediation Controller jāsazinās. Veiciet abus iestatījumus:

Rediģējiet failu /etc/ipdiva/html5gateway/html5gateway.xml un papildiniet to ar šādu informāciju (vairākas daļas ir izlaistas un apzīmētas ar […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Aizstājiet šādus elementus:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: jāaizstāj ar adresi RIP_MED_SSL_MASTER, rakstzīmi : un SSL Router klausīšanās portu, kas parasti ir 443
  • keyfile.pem: jāaizstāj ar sertifikāta faila nosaukumu
  • PASSWORD: jāaizstāj ar sertifikāta paroli
Piemērs

Ņemot vērā šādu informāciju:

  • RIP_MED_SSL_MASTER ir vienāds ar: 10.0.10.11
  • SSL Router klausīšanās ports: 443
  • Sertifikāta faila nosaukums: html5-gateway.p12
  • Sertifikāta parole: Str0ngP@ssw0rd

Fails /etc/ipdiva/html5gateway/html5gateway.xml būtu jākonfigurē šādi:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Pilns fails
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9088</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Visbeidzot restartējiet HTML5 Gateway instanci, lai ielādētu jaunos iestatījumus un savienotu to ar MASTER Mediation Controller:

1
/usr/local/ipdiva/html5gateway/bin/start

Rediģējiet failu /etc/ipdiva/html5gateway-slave/html5gateway.xml un papildiniet to ar šādu informāciju (vairākas daļas ir izlaistas un apzīmētas ar […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Aizstājiet šādus elementus:

  • @SERVER@: jāaizstāj ar adresi RIP_MED_SSL_SLAVE
  • @SERVERPORT@: jāaizstāj ar SSL Router klausīšanās portu, parasti 443
  • keyfile.pem: jāaizstāj ar sertifikāta faila nosaukumu
  • PASSWORD: jāaizstāj ar sertifikāta paroli
  • @RPC_PORT@: jāaizstāj ar datorā pieejamu TCP portu; parasti izmanto portu 9089
Piemērs

Ņemot vērā šādu informāciju:

  • RIP_MED_SSL_SLAVE ir vienāds ar: 10.0.10.13
  • SSL Router klausīšanās ports: 443
  • Sertifikāta faila nosaukums: html5-gateway.p12
  • Sertifikāta parole: Str0ngP@ssw0rd
  • Pieejamais RPC ports: 9089

Fails /etc/ipdiva/html5gateway-slave/html5gateway.xml būtu jākonfigurē šādi:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9089</rpc-listen>
[…]
</gateway>
Pilns fails
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9089</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Visbeidzot restartējiet HTML5 Gateway instanci, lai ielādētu jaunos iestatījumus un savienotu to ar SLAVE Mediation Controller:

1
/usr/local/ipdiva/html5gateway-slave/bin/start

Konfigurācijas pirms HTML5 Gateway savienošanas

Lai HTML5 lietojumprogrammas darbotos, Mediation Controller serveros jākonfigurē papildu iestatījumi. Piesakieties MASTER un SLAVE Mediation Controller serveros kā root.

Izveidojiet vai rediģējiet failu /etc/ipdiva/httpd/commonParameters.extra.conf, lai pievienotu HTML5 Gateway daļu, kas līdzvērtīga šai:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
<Location /URL_HTML5/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /URL_HTML5/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Kur:

  • URL_HTML5 jāaizstāj ar HTML5 Gateway lauka URL saturu, kas konfigurēts administrēšanas konsolē HTML5 Gateway deklarēšanas laikā (klasterī parasti tie ir HTML5-1 un HTML5-2).
  • GW_NAME jāaizstāj ar tās Edge Gateway vārtejas nosaukumu, kas atrodas tajā pašā serverī, kurā HTML5 Gateway. Rakstzīme | rindas beigās ir jāsaglabā.
  • ORGANIZATION_NAME jāaizstāj ar tās organizācijas nosaukumu, ar kuru savienojas iepriekšminētā Edge Gateway vārteja.
Piemērs

Platformai ar šādiem iestatījumiem:

  • Organizācijas nosaukums: my-organization-name
  • Pirmās HTML5 Gateway deklarācija administrēšanas konsolē:
    • Name: html5-gateway-1
    • URL: HTML5-1
    • Protocol: WebSocket
  • Otrās HTML5 Gateway deklarācija administrēšanas konsolē:
    • Name: html5-gateway-2
    • URL: HTML5-2
    • Protocol: WebSocket
  • Pirmās HTML5 Gateway Edge Gateway serverim ir:
    • Edge Gateway pakalpojums ar nosaukumu edge-gateway-1
    • HTML5 Gateway pakalpojums ar nosaukumu html5-gateway-1
  • Otrās HTML5 Gateway Edge Gateway serverim ir:
    • Edge Gateway pakalpojums ar nosaukumu edge-gateway-2
    • HTML5 Gateway pakalpojums ar nosaukumu html5-gateway-2

Izveidotais konfigurācijas fails /etc/ipdiva/httpd/commonParameters.extra.conf tiks iestatīts šādi:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
<Location /HTML5-1/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-1/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

<Location /HTML5-2/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-2/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Pirms jauno iestatījumu lietošanas jāpārbauda, vai jaunā konfigurācija neizraisa Apache2 tīmekļa servera bloķējošas kļūdas.
Lai to izdarītu, izpildiet šādu komandu:

1
apache2ctl configtest

Ja atbilde ir Syntax OK, izmaiņas var lietot ar tālāk norādīto komandu. Pretējā gadījumā pārbaudiet konfigurāciju failā /etc/ipdiva/httpd/commonParameters.extra.conf.

1
systemctl reload apache2

NTP laika servera konfigurēšana

Lai sistēmas pulkstenis vienmēr būtu aktuāls, ieteicams iestatīt laika serveri. Nepieciešamās darbības ir aprakstītas NTP konfigurācijas lapā.