Divfaktoru autentifikācijas iestatīšana ar Google Authenticator
Jauna TOTP marķiera izveide administrēšanas konsolē
Atveriet „OTP Token Generator“, izmantojot administratora kontu:
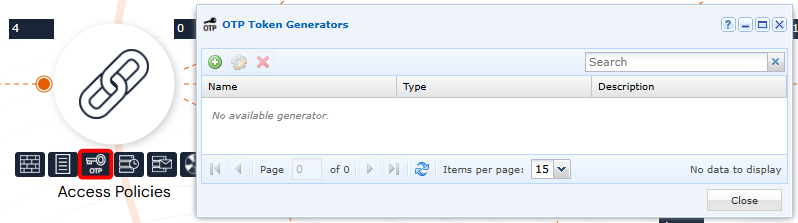
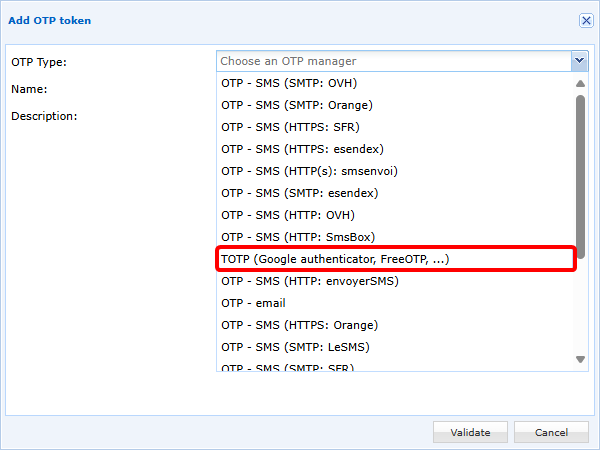
Pievienojiet jaunu TOTP marķieri un atlasiet TOTP (Google authenticator, FreeOTP, ...):
Pēc tam konfigurējiet savu TOTP marķieri:
- Definējiet nosaukumu. Ņemiet vērā, ka šis nosaukums tiks parādīts lietotājam lietojumprogrammā Google Authenticator, ja ir atlasīta reģistrācijas metode ar QR kodu.
- Lauki
Expiration TimeunNumber of Digitsir atkarīgi no TOTP ģeneratora. Google Authenticator šīs vērtības ir jāiestata attiecīgi uz30sekundēm un6cipariem. - Lauka
Key size (bits)noklusējuma vērtība ir32, un tā ir ieteicamā vērtība, lai gan iespējami arī iestatījumi16vai64biti.
TOTP atslēgu glabāšanai ir divas metodes:
-
(Ieteicamā metode) Atslēgas glabāšana CyberElements Bastion; var izmantot 3 darbības režīmus:
- Ja atzīmējat opciju
Display a QR Code on the user portal, lietotājam pirmās autentifikācijas laikā tiks parādīts QR kods, kas jāskenē ar Google Authenticator, lai reģistrētu savu TOTP. Pēc tam lietotājam būs jāapstiprina reģistrētais TOTP. - Kopā ar iepriekšējo opciju vai bez tās TOTP atslēgu var nosūtīt lietotājam pa e-pastu, un pēc tam lietotājam būs jāveic manuāla reģistrācija:
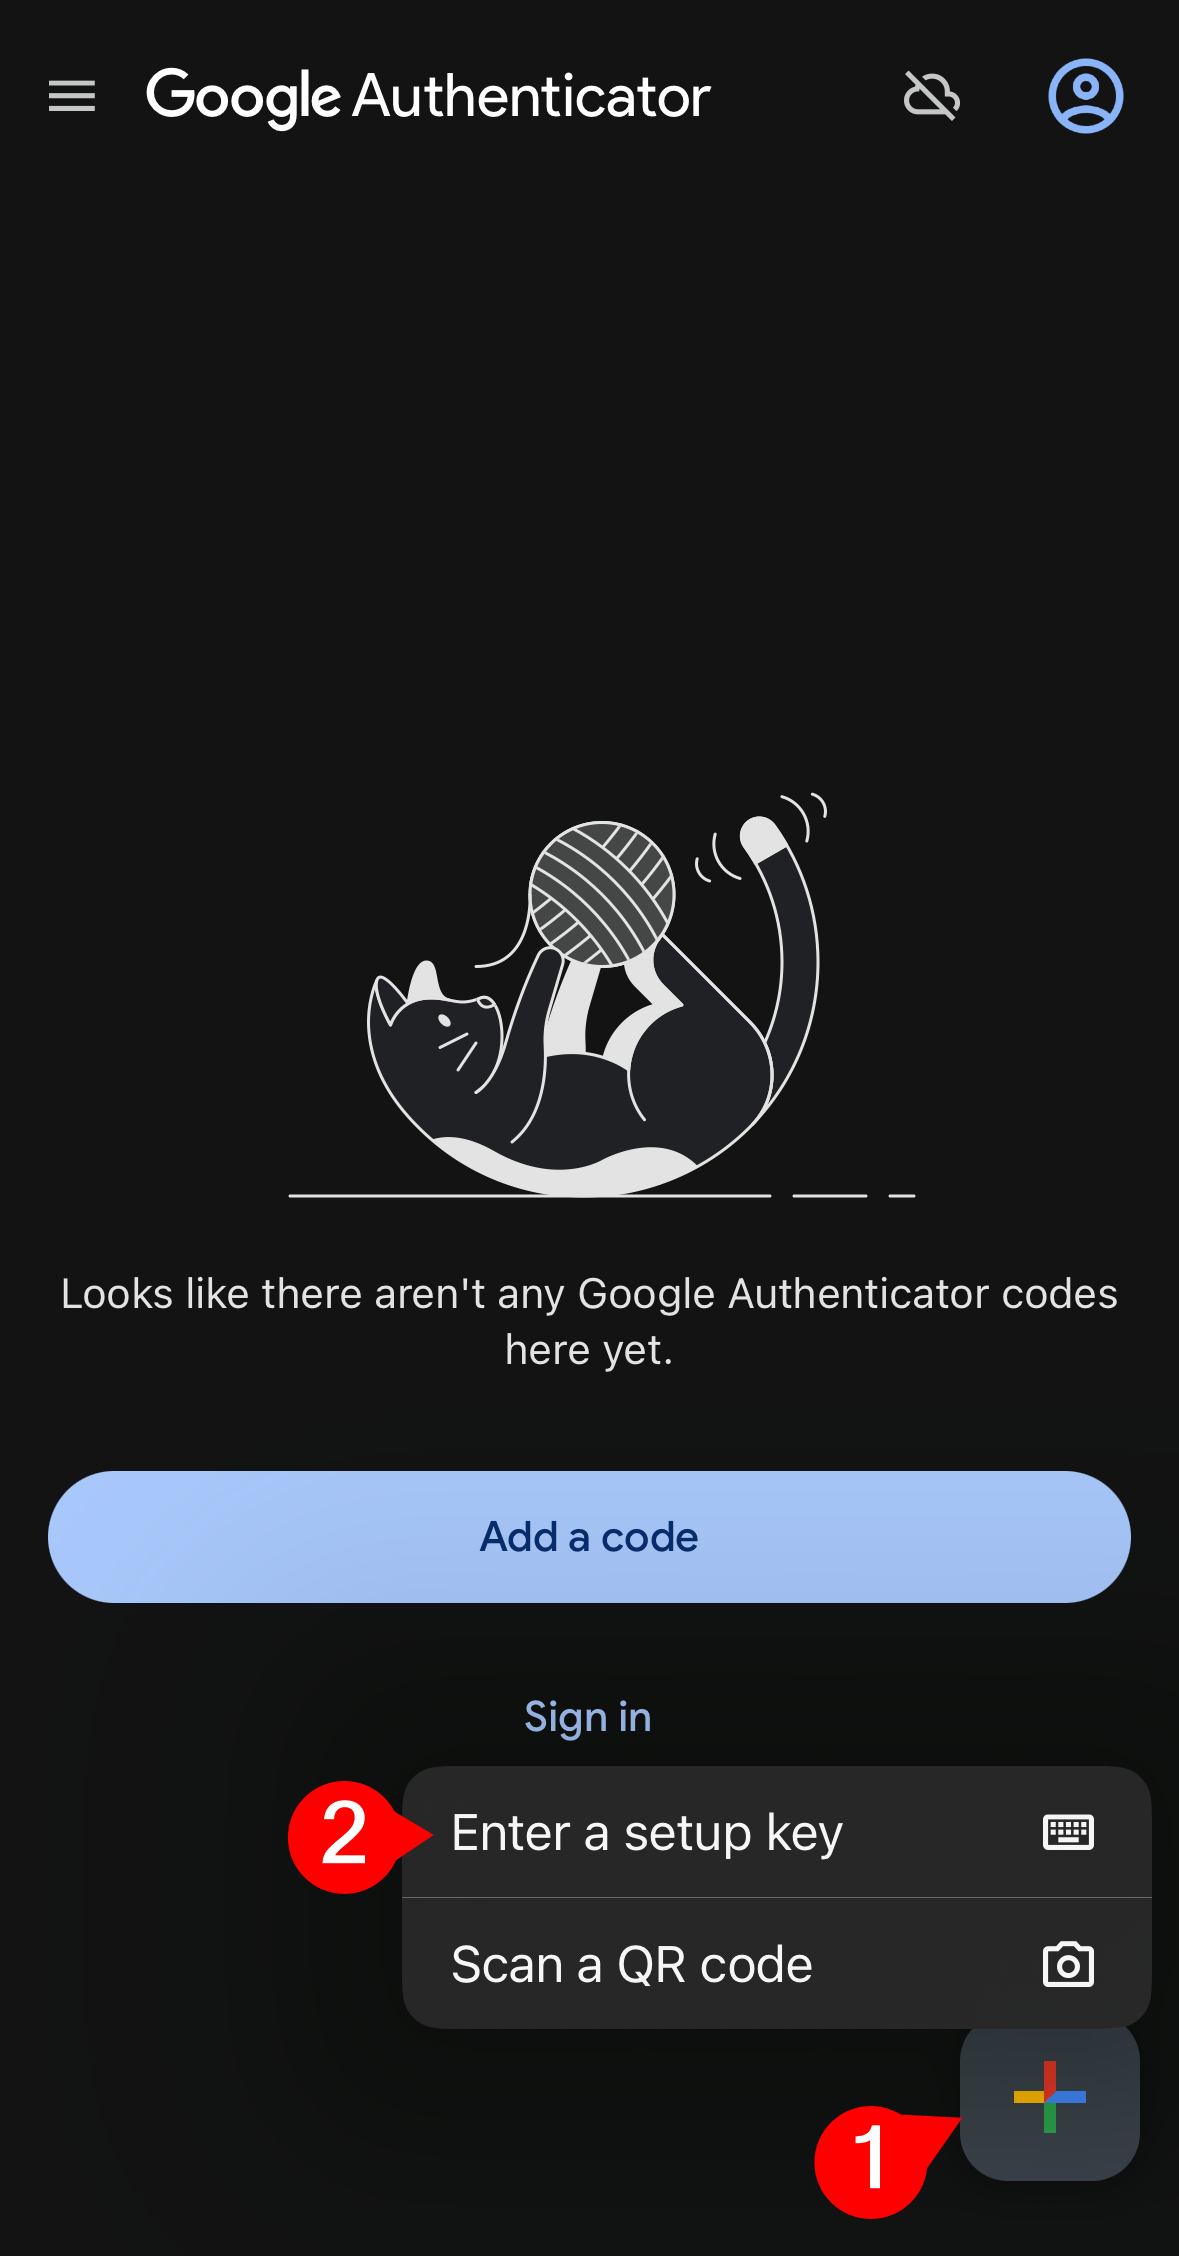
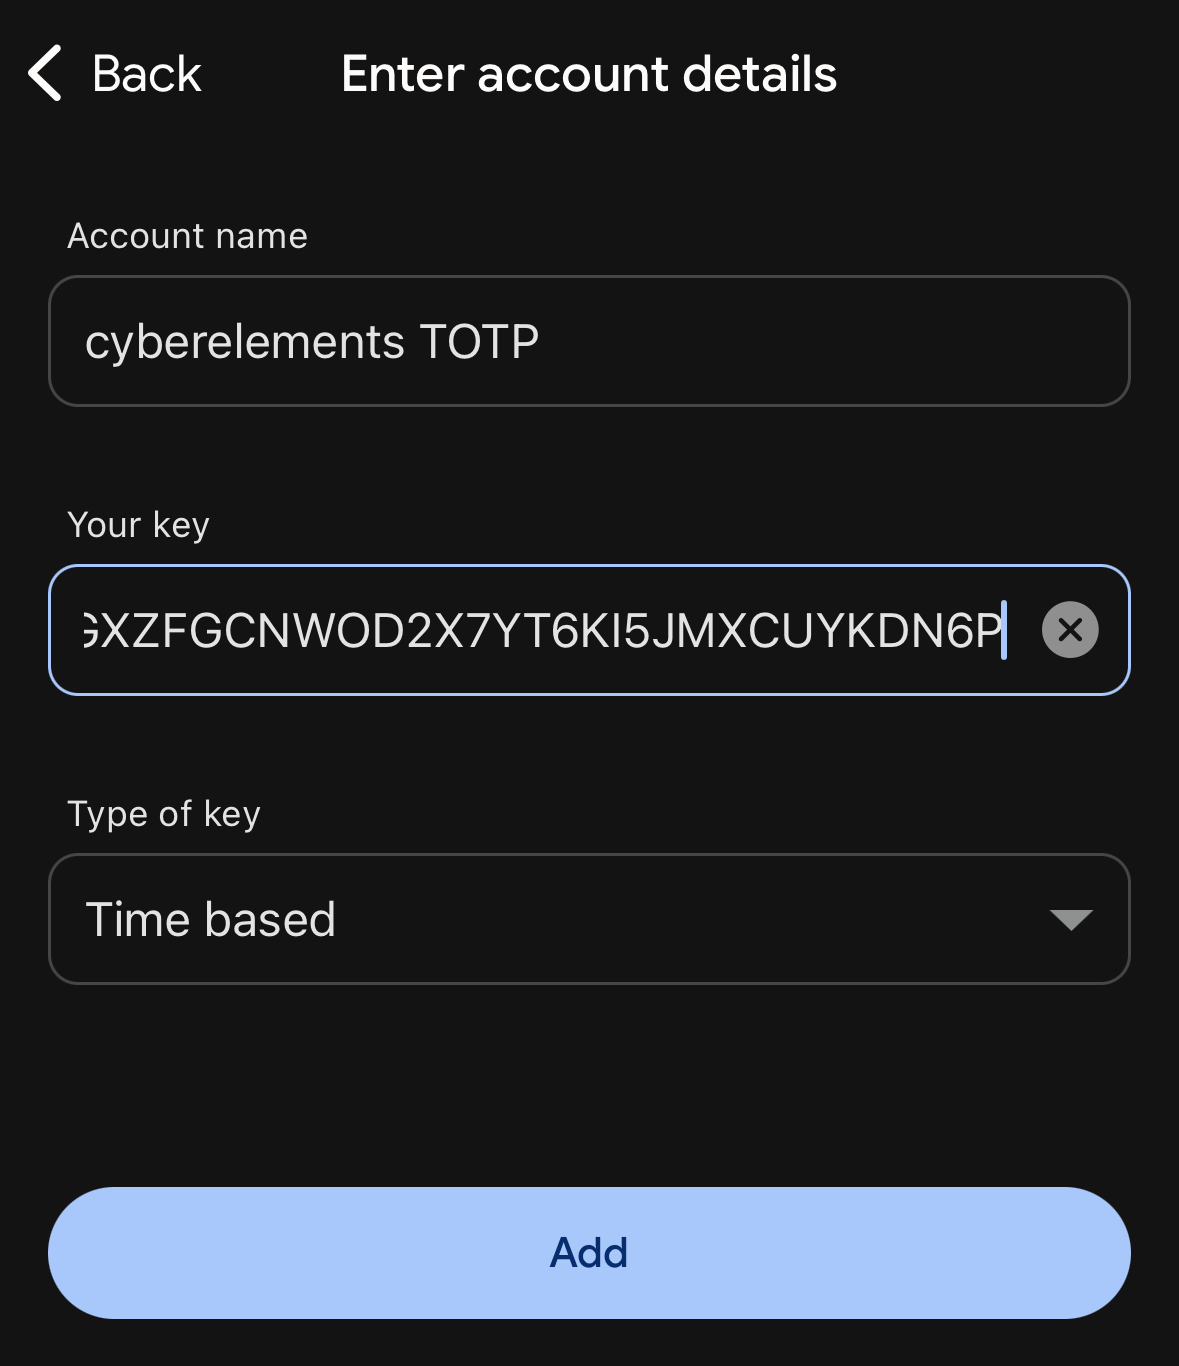
- Ja neviena opcija nav aktivizēta, administratori ir atbildīgi par TOTP atslēgu manuālu importēšanu un paziņošanu lietotājiem.
Piemērs
Tālāk ir sniegts TOTP marķiera konfigurācijas piemērs:
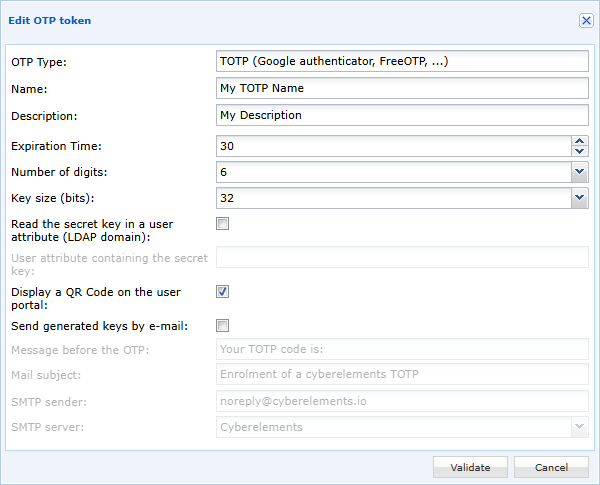
Šajā piemērā slepenā atslēga tiks glabāta CyberElements Bastion un tiks parādīta lietotājam pirmās pieteikšanās laikā kā QR kods, kas jānoskenē lietojumprogrammā Google Authenticator.
- Ja atzīmējat opciju
-
Atslēgas glabāšana lietotāja atribūtā: jānorāda tā atribūta nosaukums (reģistrjutīgs), kurā būs TOTP atslēga.
Brīdinājums!
Šī metode ir saderīga tikai ar lietotājiem, kuri pieder LDAP domēnam.
Turklāt, tā kā CyberElements Bastion piekļuve LDAP serverim ir paredzēta tikai lasīšanai, administratoram pašam ir jāaizpilda konfigurētā atribūta saturs ar lietotāja TOTP atslēgu.
Tāpēc šo metodi nevar konfigurēt kopā ar opcijām, kas paredz TOTP atslēgas parādīšanu ar QR kodu vai atslēgas nosūtīšanu pa e-pastu.
TOTP iespējošana autentifikācijas domēnā
Autentifikācijas domēnos rediģējiet domēnu, kuram vēlaties iespējot TOTP MFA: 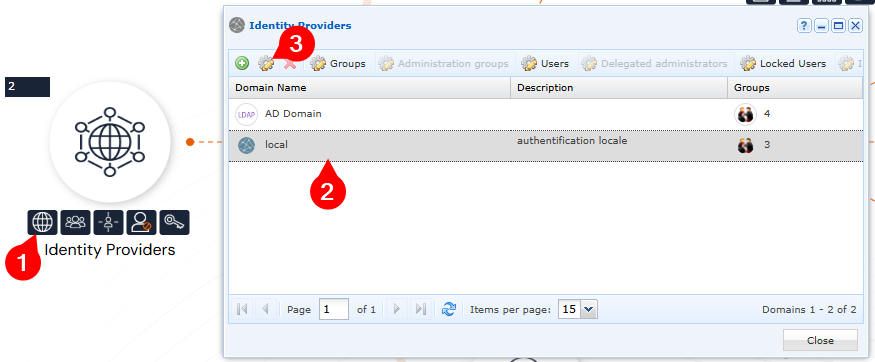
Pēc tam iespējojiet šim domēnam TOTP MFA. Derīguma termiņš ļauj noteikt, vai lietotājam būs jāievada savs TOTP katrā autentifikācijā (vērtība 0) vai tikai pēc noteikta stundu vai dienu skaita: 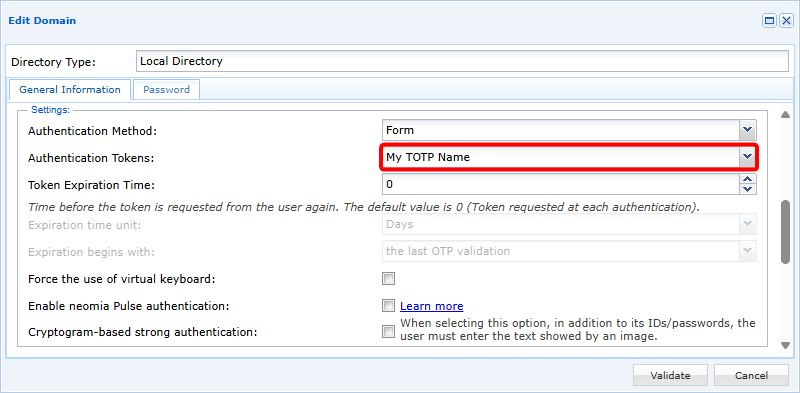
TOTP atslēgu manuāla importēšana
TOTP atslēgas pamatā ir RFC3548 base 32 standarts.
Tāpēc:
- Atbalstītās rakstzīmes ir RFC3548 noteiktās: burti no A līdz Z un cipari no 2 līdz 7
- Atslēgā drīkst būt tikai lielie burti
- Atslēgā jābūt 32 rakstzīmēm (ja TOTP marķierī tā ir konfigurēts)
Piemērs
AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6P
Importēšanai tiek izmantots CSV fails ar divām kolonnām:
1 | |
Pirmajā kolonnā jābūt lietotājvārdam, bet otrajā — saistītajai TOTP atslēgai.
Padoms
Ja ir norādīta tukša atslēga, lietotāja atslēga tiks atiestatīta un nākamajā pieteikšanās reizē tiks ģenerēta jauna.
Piemērs
Lai iegūtu šādu lietotāju un TOTP atslēgu sasaisti (trešajam lietotājam TOTP atslēga tiek atiestatīta):
user1/AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6Puser2/PIHYCEG2374V76523EVXAMZOUT36F3FGuser3/
CSV failam ir jāsatur:
1 2 3 4 | |
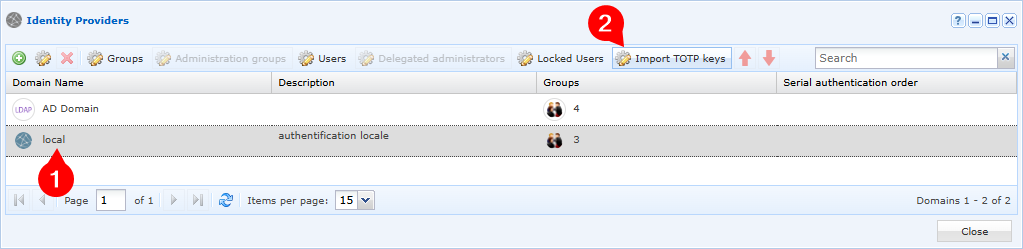
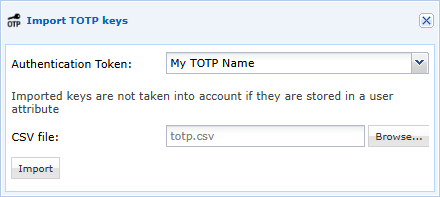
Kad CSV fails ir sagatavots, tas jāimportē konkrētam domēnam un TOTP marķierim: