Εγκατάσταση των διακομιστών Mediation Controller
Σημείωση
Υπενθυμίζεται ότι η μετάβαση στον χρήστη root στους υπολογιστές Debian πρέπει να γίνεται με την ακόλουθη εντολή:
1 | |
Οι οδηγίες αυτής της σελίδας πρέπει να επαναληφθούν και στους δύο διακομιστές Mediation Controller, ξεκινώντας από τον διακομιστή MASTER.
Όπου υπάρχουν διαφορές μεταξύ των διακομιστών MASTER και SLAVE, θα επισημαίνονται. Εάν δεν υπάρχει σχετική αναφορά, οι οδηγίες ισχύουν και για τους δύο διακομιστές MASTER και SLAVE.
Λήψη του ειδώλου και των απαραίτητων εργαλείων
Το κατοπτρικό αντίγραφο του CyberElements Cleanroom 4.6 και το κλειδί υπογραφής του αποθετηρίου της Systancia μπορούν να ληφθούν από αυτόν τον σύνδεσμο (απαιτείται η δημιουργία λογαριασμού πελάτη): Systancia Marketplace
Εκτός από το κατοπτρικό αντίγραφο και το κλειδί, για τη διαδικασία αναβάθμισης θα χρειαστούν εργαλεία τρίτων:
- Ένα πρόγραμμα-πελάτης SSH (στα Windows, μπορείτε να χρησιμοποιήσετε το PuTTY)
- Ένα πρόγραμμα-πελάτης SCP (στα Windows, μπορούν να χρησιμοποιηθούν τα εργαλεία WinSCP ή FileZilla)
Χρησιμοποιήστε το πρόγραμμα-πελάτη SSH για να συνδεθείτε απομακρυσμένα στον διακομιστή σας.
Χρησιμοποιήστε το πρόγραμμα-πελάτη SCP για να μεταφέρετε αρχεία στον απομακρυσμένο υπολογιστή σας.
Προετοιμασία για την εγκατάσταση
Διαμόρφωση του δικτύου
Εγκαταστήστε το πακέτο resolvconf ώστε να μπορεί να εφαρμοστεί η διαμόρφωση DNS που καθορίζεται στο αρχείο διαμόρφωσης που θα τροποποιηθεί σε λίγο:
1 | |
Είναι απαραίτητο να διαμορφώσετε μια στατική διεύθυνση δικτύου για το Mediation Controller. Για να το κάνετε αυτό, πρέπει πρώτα να ανακτήσετε το όνομα της διασύνδεσης δικτύου του υπολογιστή σας. Εκτελέστε την ακόλουθη εντολή ως root:
1 | |
Η εντολή αυτή εμφανίζει το όνομα της διασύνδεσης δικτύου, την κατάστασή της και τις διευθύνσεις IP που έχουν αντιστοιχιστεί στη διασύνδεση.
Παράδειγμα
Μετά την εκτέλεση της εντολής, εμφανίζεται η ακόλουθη έξοδος:
1 | |
Το όνομα της διασύνδεσης δικτύου είναι ens192.
Αφού λάβετε το όνομα της διασύνδεσης δικτύου, μπορείτε πλέον να επεξεργαστείτε τη διαμόρφωση δικτύου του υπολογιστή.
Επεξεργαστείτε το αρχείο /etc/network/interfaces για να το τροποποιήσετε σύμφωνα με το ακόλουθο πρότυπο:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Όπου:
- Το
INTERFACE_NAMEπρέπει να αντικατασταθεί από το όνομα της διασύνδεσης δικτύου που ανακτήσατε προηγουμένως. - Το
RIP_MED_WEB_MASTERπρέπει να αντικατασταθεί από την κύρια πραγματική διεύθυνση IP του διακομιστή, η οποία θα είναι η διεύθυνση IP μέσω της οποίας θα είναι προσβάσιμες οι κονσόλες web. - Το
NETMASKπρέπει να αντικατασταθεί από τη μάσκα δικτύου που σχετίζεται με τη διεύθυνση IP. - Το
NETWORK_GATEWAYπρέπει να αντικατασταθεί από την προεπιλεγμένη πύλη δικτύου. - Το
IP_DNSπρέπει να αντικατασταθεί από τη διεύθυνση IP του διακομιστή DNS. Εάν πρέπει να διαμορφωθούν περισσότεροι διακομιστές (έως 3), διαχωρίστε τους με κενό διάστημα. - Το
DNS_SUFFIXπρέπει να αντικατασταθεί από το επίθημα DNS που θα χρησιμοποιηθεί. Εάν δεν χρειάζεται να καταχωρίσετε επίθημα, διαγράψτε τη γραμμή. - Το
RIP_MED_SSL_MASTERπρέπει να αντικατασταθεί από τη δευτερεύουσα πραγματική διεύθυνση IP του διακομιστή. Αυτή θα είναι η διεύθυνση IP μέσω της οποίας θα είναι προσβάσιμο το SSL Router.
Παράδειγμα
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Τέλος, το μόνο που απομένει είναι η επανεκκίνηση της υπηρεσίας networking, ώστε να φορτωθεί η νέα διαμόρφωση δικτύου:
1 | |
Είναι απαραίτητο να διαμορφώσετε μια στατική διεύθυνση δικτύου για το Mediation Controller. Για να το κάνετε αυτό, πρέπει πρώτα να ανακτήσετε το όνομα της διασύνδεσης δικτύου του υπολογιστή σας. Εκτελέστε την ακόλουθη εντολή ως root:
1 | |
Η εντολή αυτή εμφανίζει το όνομα της διασύνδεσης δικτύου, την κατάστασή της και τις διευθύνσεις IP που έχουν αντιστοιχιστεί στη διασύνδεση.
Παράδειγμα
Μετά την εκτέλεση της εντολής, εμφανίζεται η ακόλουθη έξοδος:
1 | |
Το όνομα της διασύνδεσης δικτύου είναι ens192.
Αφού λάβετε το όνομα της διασύνδεσης δικτύου, μπορείτε πλέον να επεξεργαστείτε τη διαμόρφωση δικτύου του υπολογιστή.
Επεξεργαστείτε το αρχείο /etc/network/interfaces για να το τροποποιήσετε σύμφωνα με το ακόλουθο πρότυπο:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Όπου:
- Το
INTERFACE_NAMEπρέπει να αντικατασταθεί από το όνομα της διασύνδεσης δικτύου που ανακτήσατε προηγουμένως. - Το
RIP_MED_WEB_SLAVEπρέπει να αντικατασταθεί από την κύρια πραγματική διεύθυνση IP του διακομιστή, η οποία θα είναι η διεύθυνση IP μέσω της οποίας θα είναι προσβάσιμες οι κονσόλες web. - Το
NETMASKπρέπει να αντικατασταθεί από τη μάσκα δικτύου που σχετίζεται με τη διεύθυνση IP. - Το
NETWORK_GATEWAYπρέπει να αντικατασταθεί από την προεπιλεγμένη πύλη δικτύου. - Το
IP_DNSπρέπει να αντικατασταθεί από τη διεύθυνση IP του διακομιστή DNS. Εάν πρέπει να διαμορφωθούν περισσότεροι διακομιστές (έως 3), διαχωρίστε τους με κενό διάστημα. - Το
DNS_SUFFIXπρέπει να αντικατασταθεί από το επίθημα DNS που θα χρησιμοποιηθεί. Εάν δεν χρειάζεται να καταχωρίσετε επίθημα, διαγράψτε τη γραμμή. - Το
RIP_MED_SSL_SLAVEπρέπει να αντικατασταθεί από τη δευτερεύουσα πραγματική διεύθυνση IP του διακομιστή. Αυτή θα είναι η διεύθυνση IP μέσω της οποίας θα είναι προσβάσιμο το SSL Router.
Παράδειγμα
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Τέλος, το μόνο που απομένει είναι η επανεκκίνηση της υπηρεσίας networking, ώστε να φορτωθεί η νέα διαμόρφωση δικτύου:
1 | |
Απομένει ένα τελευταίο βήμα: τροποποιήστε την εσωτερική επίλυση ονομάτων του υπολογιστή ώστε να επιλύει την πραγματική κύρια διεύθυνση IP του (που αντιστοιχεί στη RIP_MED_WEB_MASTER ή στη RIP_MED_WEB_SLAVE).
Για να το κάνετε αυτό, επεξεργαστείτε το αρχείο /etc/hosts και αντικαταστήστε το 127.0.1.1 με τη RIP_MED_WEB_MASTER ή τη RIP_MED_WEB_SLAVE, ανάλογα με τον διακομιστή Mediation Controller.
Παράδειγμα
Για έναν διακομιστή Mediation Controller του οποίου η πραγματική διεύθυνση IP web είναι 10.0.10.10 και το όνομα είναι mediation-controller.domain.local, το αρχείο /etc/hosts θα έχει την ακόλουθη τιμή:
1 2 | |
Προσοχή!
Μια εσφαλμένη διαμόρφωση του αρχείου ενδέχεται να προκαλέσει σφάλμα κατά την εγκατάσταση του πακέτου collectd.
Διαμόρφωση του διαχειριστή πακέτων APT
Αποστείλετε τα αρχεία που λάβατε από το Systancia Marketplace στον κατάλογο /tmp/ του διακομιστή, χρησιμοποιώντας ένα πρόγραμμα-πελάτη SCP:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Συνδεθείτε στον διακομιστή ως root και, στη συνέχεια, εκτελέστε τις ακόλουθες εντολές για να αποσυμπιέσετε το αποθετήριο της Systancia, να διαμορφώσετε τη χρήση του στο APT και να επαληθεύσετε την αυθεντικότητά του.
1 2 3 4 5 | |
Συνιστούμε ανεπιφύλακτα να απενεργοποιήσετε την εγκατάσταση μη απαραίτητων πακέτων κατά την εκτέλεση εντολών apt. Για να το κάνετε αυτό, εκτελέστε την ακόλουθη εντολή:
1 | |
Έλεγχος για την ύπαρξη της τοπικής ρύθμισης en_US.utf8
Η εγκατάσταση του διακομιστή Mediation Controller απαιτεί τη δημιουργία των τοπικών ρυθμίσεων en_US.utf8.
Για να ελέγξετε εάν έχουν ήδη δημιουργηθεί στον διακομιστή, εκτελέστε την ακόλουθη εντολή ως root:
1 | |
Εάν η έξοδος της εντολής εμφανίζει en_US.utf8, τότε μεταβείτε στο επόμενο βήμα, τη διαμόρφωση του GRUB.
Διαφορετικά, εκτελέστε τις ακόλουθες εντολές για να προσθέσετε αυτήν την τοπική ρύθμιση στον υπολογιστή:
1 2 | |
Διαμόρφωση του προγράμματος εκκίνησης GRUB
Μετά την εκτέλεση αυτών των εντολών, πρέπει να επανεκκινήσετε τον υπολογιστή, αφού πρώτα εφαρμόσετε μια ρύθμιση στο πρόγραμμα εκκίνησης GRUB:
1 2 3 | |
Εγκατάσταση του διακομιστή Mediation Controller του CyberElements Bastion
Εγκατάσταση βασικών στοιχείων
Ξεκινήστε την εγκατάσταση των στοιχείων με την ακόλουθη εντολή ως root:
1 | |
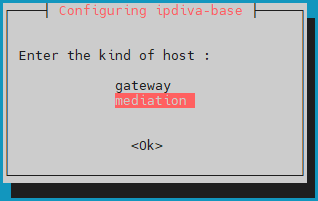
Μετά τη λήψη όλων των εξαρτήσεων, ανοίγει ένα παράθυρο που σας ζητά να επιλέξετε τον τύπο διακομιστή. Επιλέξτε mediation:
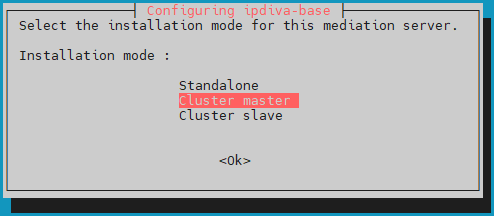
Στη συνέχεια, επιλέξτε τη λειτουργία εγκατάστασης lbMaster:
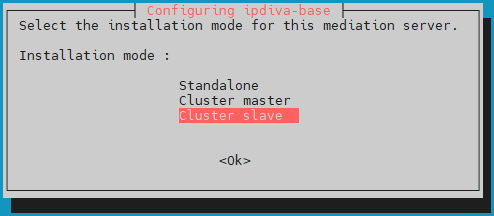
Στη συνέχεια, επιλέξτε τη λειτουργία εγκατάστασης lbSlave:
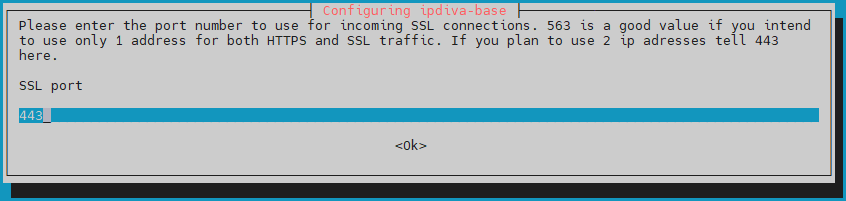
Στη συνέχεια, θα πρέπει να εισαγάγετε τη θύρα στην οποία θα ακούει το στοιχείο SSL Router. Αυτή η θύρα ακρόασης ορίζεται συνήθως σε 443, αλλά μπορεί επίσης να χρησιμοποιηθεί η θύρα 8443 εάν ο διακομιστής Mediation Controller χρησιμοποιεί μόνο μία IP:
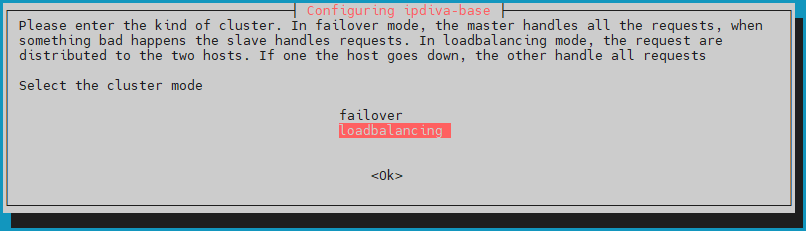
Στη συνέχεια, ορίστε τη λειτουργία Cluster σε loadbalancing, ώστε το φορτίο των χρηστών να κατανέμεται και στους δύο διακομιστές Mediation Controller:
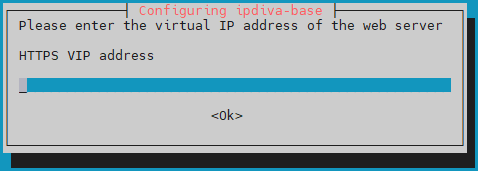
Καθορίστε την εικονική διεύθυνση IP web του συμπλέγματος, VIP_MED_WEB:
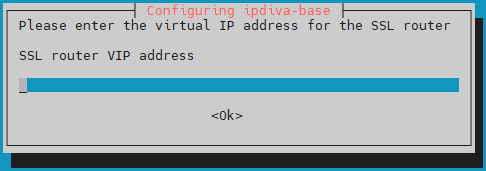
Εισαγάγετε την εικονική διεύθυνση IP SSL του συμπλέγματος, VIP_MED_SSL:
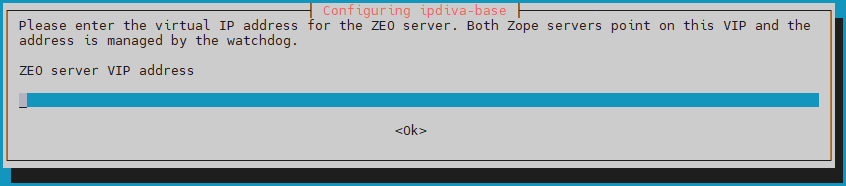
Εισαγάγετε την εικονική διεύθυνση IP της βάσης δεδομένων διαμόρφωσης του συμπλέγματος, VIP_MED_ZEO:
Εισαγάγετε την πραγματική διεύθυνση IP web του διακομιστή Mediation Controller MASTER, RIP_MED_WEB_MASTER:
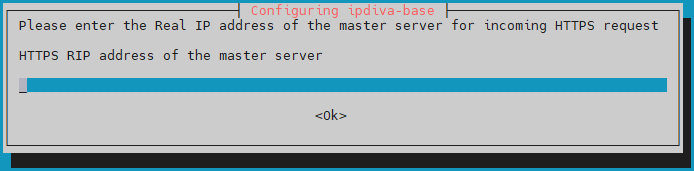
Εισαγάγετε την πραγματική διεύθυνση IP SSL του διακομιστή Mediation Controller MASTER, RIP_MED_SSL_MASTER:
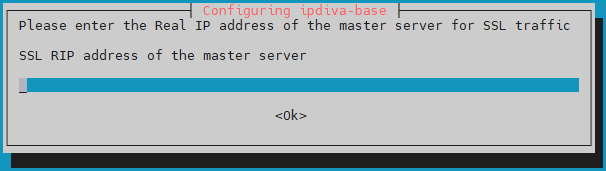
Εισαγάγετε την πραγματική διεύθυνση IP web του διακομιστή Mediation Controller SLAVE, RIP_MED_WEB_SLAVE:
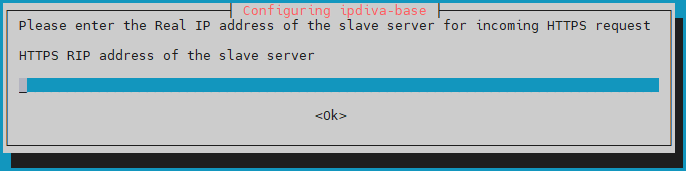
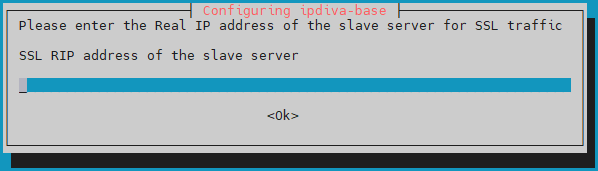
Τέλος, εισαγάγετε την πραγματική διεύθυνση IP SSL του διακομιστή Mediation Controller SLAVE, RIP_MED_SSL_SLAVE:
Τι πρέπει να κάνω σε περίπτωση σφάλματος;
Εάν υπάρχει σφάλμα στις πληροφορίες που καταχωρίσατε, συνεχίστε την εγκατάσταση του πακέτου ipdiva-base και, στη συνέχεια, χρησιμοποιήστε την ακόλουθη εντολή για να διαμορφώσετε ξανά τον διακομιστή:
1 | |
Εγκατάσταση των στοιχείων Cluster
Μετά την εγκατάσταση των βασικών στοιχείων, πρέπει να εγκατασταθούν τα στοιχεία Cluster στους διακομιστές Mediation Controller:
1 | |
Μετά την εγκατάσταση των στοιχείων, απαιτείται επανεκκίνηση:
1 | |
Διαμόρφωση του συμπλέγματος
Αλλαγή του κωδικού πρόσβασης της κονσόλας /mediation/system του CyberElements Gate
Σε αυτό το στάδιο της εγκατάστασης, είναι διαθέσιμη μια νέα διεπαφή διαχείρισης: Αλλαγή κωδικού πρόσβασης
Εφαρμογή αδειών χρήσης και πιστοποιητικών
Εξακολουθώντας στην κονσόλα /mediation/system, θα πρέπει να καταχωρίσετε τα πιστοποιητικά και τις άδειες χρήσης του διακομιστή Mediation Controller.
Προσοχή!
Η άδεια χρήσης και το πιστοποιητικό του SSL Router είναι συγκεκριμένα για τον διακομιστή Mediation Controller MASTER ή SLAVE.
Η διαμόρφωση λανθασμένης άδειας χρήσης ή λανθασμένου πιστοποιητικού θα προκαλέσει δυσλειτουργίες αργότερα.
Εφαρμόστε την άδεια χρήσης και το πιστοποιητικό για το στοιχείο SSL Router: 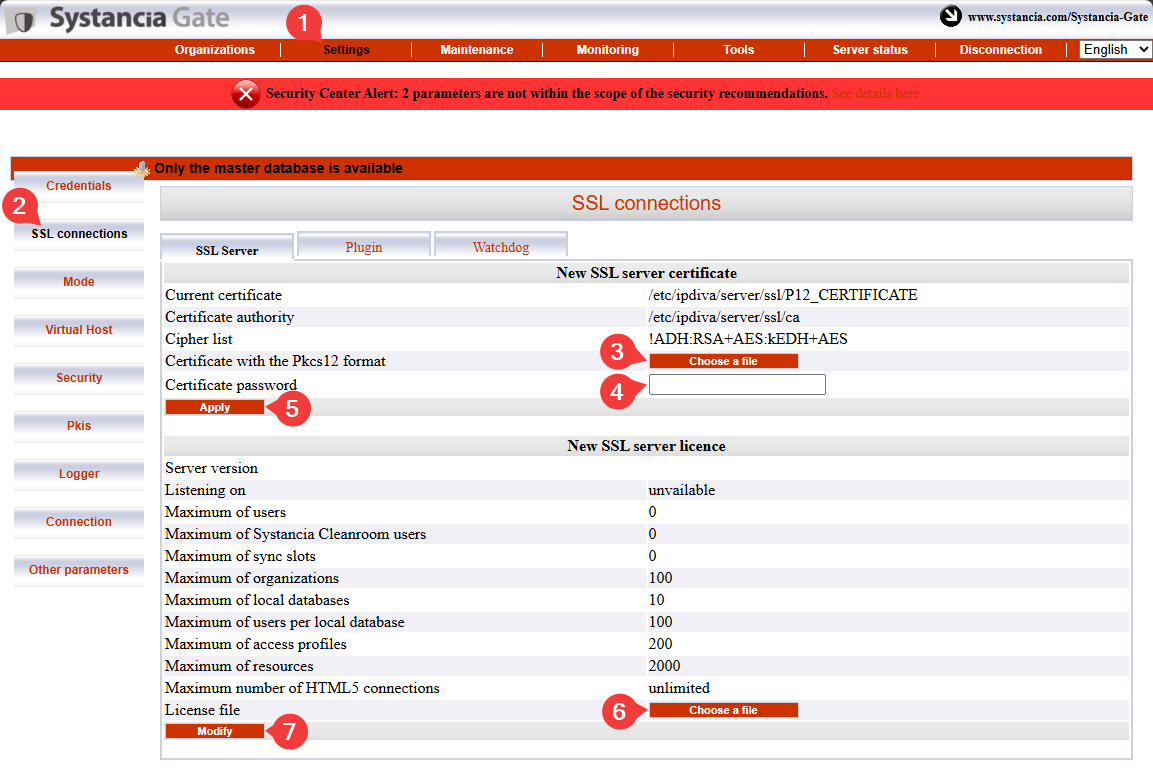
- Κάντε κλικ στην καρτέλα
Settings. - Επιλέξτε
SSL Connectionsαπό το μενού. - Αναζητήστε το πιστοποιητικό για το SSL Router.
- Πληκτρολογήστε τον κωδικό πρόσβασης του πιστοποιητικού του SSL Router.
- Κάντε κλικ στο
Applyγια να εφαρμόσετε το πιστοποιητικό στο SSL Router. - Επιλέξτε το αρχείο άδειας χρήσης του διακομιστή.
- Κάντε κλικ στο
Modifyγια να εφαρμόσετε την άδεια χρήσης του διακομιστή.
Στη συνέχεια, καταχωρίστε τις πληροφορίες πιστοποιητικού για το πρόγραμμα-πελάτη CyberElements Bastion: 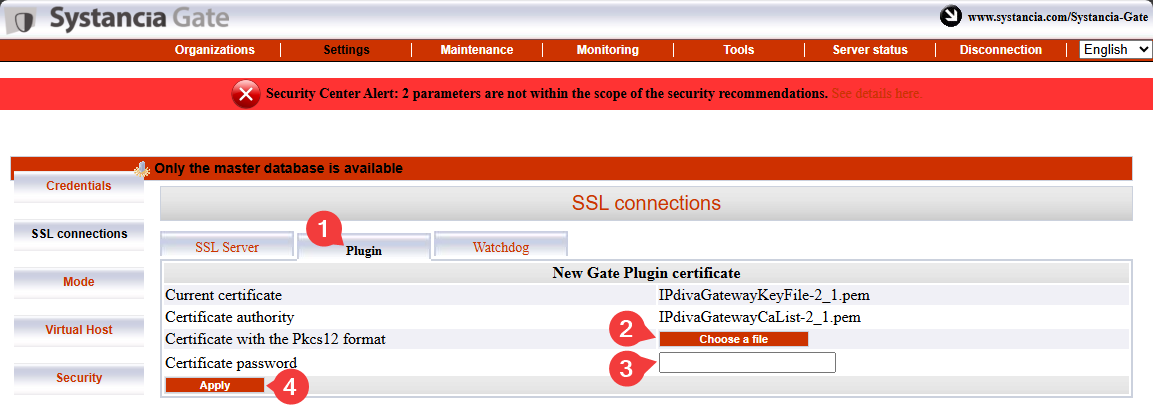
- Επιλέξτε την καρτέλα
Plugin. - Αναζητήστε το πιστοποιητικό του προγράμματος-πελάτη CyberElements Bastion.
- Πληκτρολογήστε τον κωδικό πρόσβασης του πιστοποιητικού.
- Κάντε κλικ στο
Applyγια να εφαρμόσετε το πιστοποιητικό.
Απομένει ακόμη να καταχωρίσετε τις πληροφορίες για το πιστοποιητικό του Watchdog: 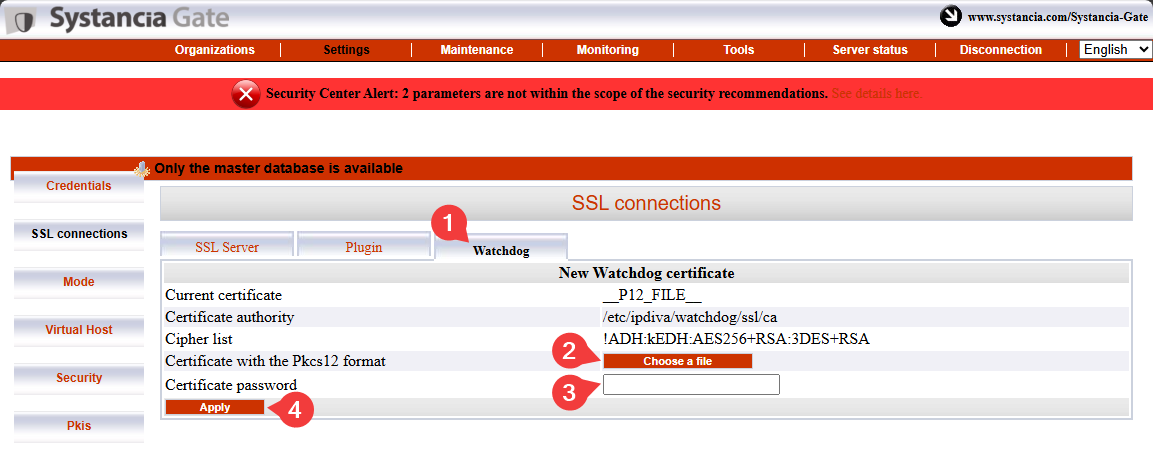
- Επιλέξτε την καρτέλα
Watchdog - Αναζητήστε το πιστοποιητικό του Watchdog.
- Πληκτρολογήστε τον κωδικό πρόσβασης του πιστοποιητικού.
- Κάντε κλικ στο
Applyγια να εφαρμόσετε το πιστοποιητικό.
Για να τεθούν σε ισχύ αυτές οι αλλαγές, πρέπει να επανεκκινήσετε το SSL Router και το Watchdog: 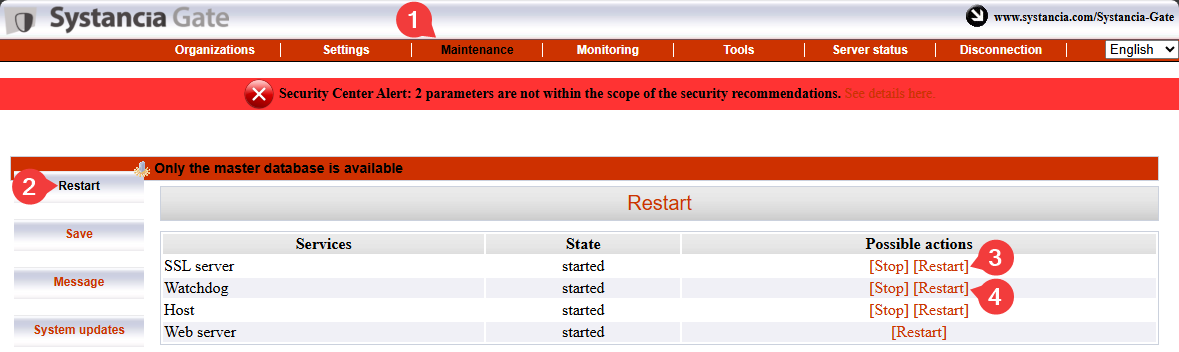
Σύζευξη των διακομιστών Mediation Controller
Προσοχή!
Σε αυτό το σημείο, και οι δύο διακομιστές Mediation Controller πρέπει να έχουν διαμορφωθεί έως το βήμα εφαρμογής αδειών χρήσης και πιστοποιητικών.
Εάν ο διακομιστής Mediation Controller SLAVE δεν έχει διαμορφωθεί ακόμη, διαμορφώστε τον ξεκινώντας από την αρχή αυτής της τεκμηρίωσης.
Το βήμα σύζευξης των διακομιστών Mediation Controller δημιουργεί μια σχέση εμπιστοσύνης μεταξύ των δύο διακομιστών και αρχικοποιεί τη λειτουργία του συμπλέγματος.
Στον διακομιστή Mediation Controller SLAVE
Εκτελέστε την ακόλουθη εντολή ως root για να εκκινήσετε ένα αίτημα σύζευξης με τον διακομιστή Mediation Controller MASTER:
1 | |
Αντικαταστήστε το RIP_MED_WEB_MASTER με την αντίστοιχη διεύθυνση IP.
Παράδειγμα
Εάν το RIP_MED_WEB_MASTER είναι ίσο με 10.0.10.10, η εντολή που πρέπει να εισαγάγετε είναι η εξής:
1 | |
Στον διακομιστή Mediation Controller MASTER
Εκτελέστε την ακόλουθη εντολή ως root για να ελέγξετε τα εκκρεμή αιτήματα σύζευξης και να ανακτήσετε το αναγνωριστικό του αιτήματος:
1 | |
Στη συνέχεια, εκτελέστε την ακόλουθη εντολή για να αποδεχτείτε το αίτημα σύζευξης, αντικαθιστώντας το ID με το αναγνωριστικό που ανακτήσατε με την προηγούμενη εντολή:
1 | |
Παράδειγμα
Εάν η τιμή επιστροφής της εντολής hostManagerCtl getPendingRequests είναι η εξής:
1 2 3 | |
Τότε η εντολή αποδοχής του αιτήματος σύζευξης είναι η εξής:
1 | |
Για να επαληθεύσετε τη συσχέτιση, χρησιμοποιήστε την ακόλουθη εντολή στον διακομιστή Mediation Controller (είτε MASTER είτε SLAVE):
1 | |
Το αποτέλεσμα διαφέρει ανάλογα με τον διακομιστή στον οποίο εκτελείται η εντολή:
Το αναμενόμενο αποτέλεσμα στον διακομιστή Mediation Controller MASTER είναι το εξής:
1 | |
Παράδειγμα
1 | |
Το αναμενόμενο αποτέλεσμα στον διακομιστή Mediation Controller SLAVE είναι το εξής:
1 | |
Παράδειγμα
1 | |
Στον διακομιστή Mediation Controller SLAVE
Μπορείτε να ελέγξετε την κατάσταση της διαδικασίας bootstrap από τον διακομιστή SLAVE χρησιμοποιώντας την ακόλουθη εντολή:
1 | |
Ένα σύμπλεγμα που δεν αντιμετωπίζει προβλήματα συγχρονισμού επιστρέφει την τιμή 0.
Απαιτείται μια τελευταία σειρά εντολών, πάλι στον διακομιστή SLAVE, για τον συγχρονισμό ενός κοινόχρηστου μυστικού μεταξύ των δύο διακομιστών Mediation Controller:
1 2 | |
Ενεργοποίηση της σύνδεσης μεταξύ διακομιστών
Ποιος είναι ο σκοπός της σύνδεσης μεταξύ διακομιστών;
Πρόκειται για μια ειδική σύνδεση για τη λειτουργία συμπλέγματος, η οποία επιτρέπει σε έναν διακομιστή Mediation Controller να δρομολογεί την κίνηση προς έναν άλλο διακομιστή Mediation Controller σε περιπτώσεις όπου το Edge Gateway προορισμού δεν είναι συνδεδεμένο στον πρώτο διακομιστή αλλά μόνο στον δεύτερο.
Για παράδειγμα, εάν ο διακομιστής Mediation Controller MASTER δεν είναι πλέον συνδεδεμένος στο Edge Gateway, μπορεί να χρησιμοποιήσει τη σύνδεση μεταξύ διακομιστών για να φτάσει στο Edge Gateway μέσω του διακομιστή Mediation Controller SLAVE.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Η σύνδεση χάθηκε| GW(Edge Gateway)
MASTER --> |Σύνδεση μεταξύ διακομιστών| SLAVE(Mediation Controller<br/>SLAVE) --> GWΣτον διακομιστή Mediation Controller MASTER
Επεξεργαστείτε το αρχείο /etc/ipdiva/server/remoteServers.xml για να υποδείξετε το CN του πιστοποιητικού μεταξύ διακομιστών:
1 2 3 4 5 6 7 8 9 | |
Αντικαταστήστε το SLAVECN με το CN του πιστοποιητικού που προορίζεται για τη σύνδεση μεταξύ διακομιστών.
Εάν δεν γνωρίζετε το CN του πιστοποιητικού μεταξύ διακομιστών, μπορείτε να καταχωρίσετε τον χαρακτήρα * (συνιστάται σε περίπτωση αμφιβολίας):
1 2 3 4 5 6 7 8 9 | |
Παράδειγμα
Λαμβάνοντας υπόψη τις ακόλουθες πληροφορίες:
- CN πιστοποιητικού μεταξύ διακομιστών:
my-interserver-cert
Το αρχείο /etc/ipdiva/server/remoteServers.xml στον διακομιστή Mediation Controller MASTER θα συμπληρωνόταν ως εξής:
1 2 3 4 5 6 7 8 9 | |
Πλήρες αρχείο
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
Στον διακομιστή Mediation Controller SLAVE
Στείλτε το πιστοποιητικό μεταξύ διακομιστών στο Mediation Controller SLAVE, στον κατάλογο /tmp/.
Στη συνέχεια, εκτελέστε τις ακόλουθες εντολές ως root για να το μετακινήσετε στον κατάλογο προορισμού με τις κατάλληλες άδειες:
1 2 3 | |
Στη συνέχεια, επεξεργαστείτε το αρχείο /etc/ipdiva/server/remoteServers.xml για να προσθέσετε το ακόλουθο περιεχόμενο στην ετικέτα <remoteConfig> (η παλιά ετικέτα <localCluster> μπορεί να διαγραφεί εντελώς):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Αντικαταστήστε:
MASTERCN: καθορίστε το CN του πιστοποιητικού του SSL Router του Mediation ControllerMASTER, το οποίο είναι συνήθωςRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: αντιστοιχεί στη δευτερεύουσα διεύθυνση IP του Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: πρόκειται για τη θύρα ακρόασης του SSL Router του Mediation ControllerMASTER· είναι συνήθως η443.INTERSERVER.P12: όνομα του πιστοποιητικού που προορίζεται για τη σύνδεση μεταξύ διακομιστών.PASSWORD: κωδικός πρόσβασης του πιστοποιητικού μεταξύ διακομιστών.
Παράδειγμα
Λαμβάνοντας υπόψη τις ακόλουθες πληροφορίες:
- Όνομα πιστοποιητικού μεταξύ διακομιστών:
my-interserver-cert.p12 - Κωδικός πρόσβασης πιστοποιητικού μεταξύ διακομιστών:
MySecurePassword - RIP SSL του Mediation Controller
MASTER:10.0.10.11 - Θύρα στη διεύθυνση RIP SSL του Mediation Controller
MASTER:443 - CN του πιστοποιητικού του Mediation Controller
MASTER:10.0.10.11
Το αρχείο /etc/ipdiva/server/remoteServers.xml στον διακομιστή Mediation Controller SLAVE θα συμπληρωνόταν ως εξής:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Πλήρες αρχείο
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Τροποποιήστε τη διαμόρφωση του SSL Router SLAVE εκτελώντας την ακόλουθη εντολή:
1 | |
Στους διακομιστές Mediation Controller MASTER και SLAVE
Επανεκκινήστε το SSL Router για να εφαρμόσετε τις ρυθμίσεις της σύνδεσης μεταξύ διακομιστών:
1 | |
Για να επιβεβαιώσετε ότι η σύνδεση μεταξύ διακομιστών λειτουργεί σωστά, η ακόλουθη εντολή θα πρέπει να επιστρέψει ένα αποτέλεσμα:
1 | |
Η προηγούμενη εντολή θα πρέπει να παραγάγει μια καταχώρηση στο αρχείο καταγραφής που περιέχει τα εξής: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Εάν δεν εμφανίζεται τέτοια καταχώρηση, ελέγξτε τη διαμόρφωση που ορίστηκε σε αυτό το κεφάλαιο.
Στην κονσόλα web /mediation/system του Mediation Controller MASTER
Ενεργοποιήστε τη σύνδεση μεταξύ των δύο διακομιστών Mediation Controller, επεξεργαζόμενοι τον εικονικό κεντρικό υπολογιστή SSL default: 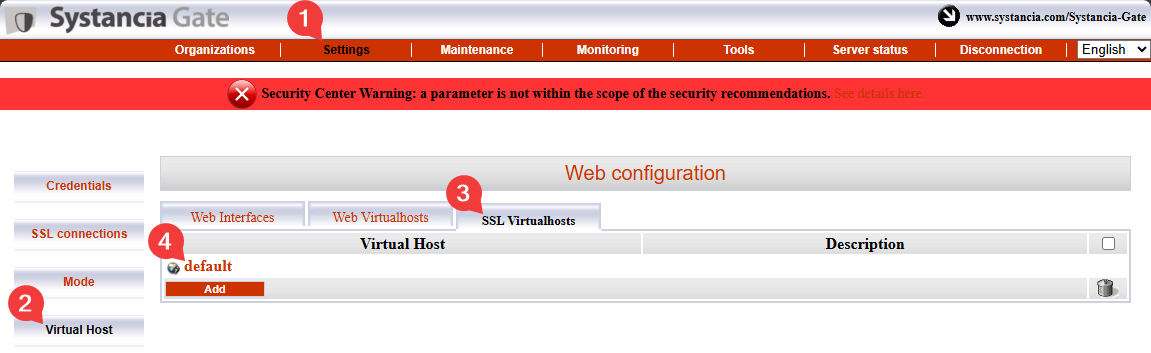
Συμπληρώστε τα διάφορα πεδία σύμφωνα με τις παρακάτω οδηγίες και ενεργοποιήστε τη δυνατότητα σύνδεσης μεταξύ διακομιστών, επιλέγοντας το πλαίσιο ελέγχου με την ετικέτα Is cross-server linking configured?: 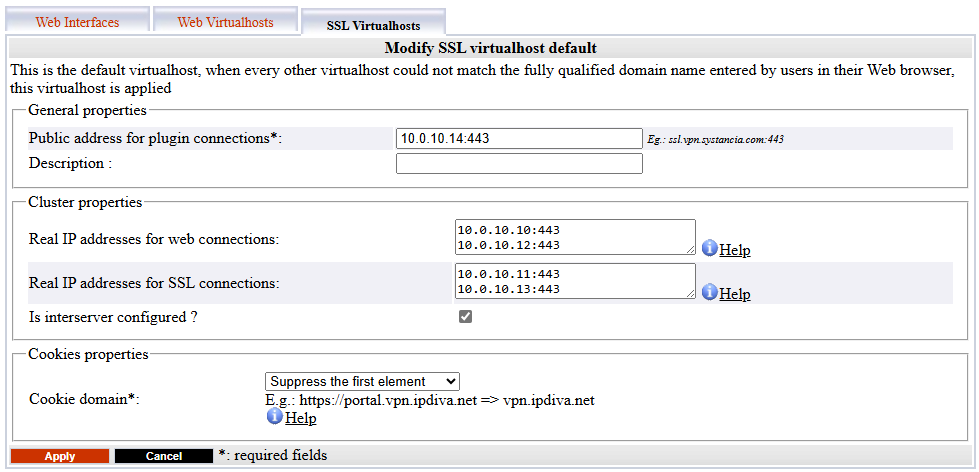
Public address for plugin connections: αντιστοιχεί στη διεύθυνσηVIP_MED_SSL, ακολουθούμενη από τη θύρα ακρόασής της (συνήθως443).Actual public IP addresses for web connections: αντιστοιχεί στο ζεύγος των πραγματικών διευθύνσεων IP web (RIP_MED_WEB_MASTERκαιRIP_MED_WEB_SLAVE) με τις αντίστοιχες θύρες τους, μία γραμμή ανά ζεύγος διεύθυνσης IP και θύρας.Actual public IP addresses for SSL connections: αντιστοιχεί στο ζεύγος των πραγματικών διευθύνσεων IP SSL (RIP_MED_SSL_MASTERκαιRIP_MED_SSL_SLAVE) με τις αντίστοιχες θύρες τους, μία γραμμή ανά ζεύγος διεύθυνσης IP και θύρας.
Εγκατάσταση των ειδικών στοιχείων του CyberElements Bastion
Ξεκινήστε την εγκατάσταση των στοιχείων του CyberElements Bastion στους διακομιστές Mediation Controller με την ακόλουθη εντολή:
1 | |
Οι διακομιστές πρέπει να επανεκκινηθούν για να ολοκληρωθεί η εγκατάσταση:
1 | |
Σύνδεση με τη βάση δεδομένων PostgreSQL
Για να λειτουργήσει, το CyberElements Bastion απαιτεί τη χρήση μιας εξωτερικής βάσης δεδομένων (DB) PostgreSQL για την αποθήκευση των ρυθμίσεών του και των διάφορων αρχείων καταγραφής στην κονσόλα /system.
Εάν η DB είναι άμεσα προσβάσιμη από τους διακομιστές Mediation Controller, μεταβείτε απευθείας στο βήμα αρχικοποίησης της DB.
Σύνδεση με βάση δεδομένων στο LAN
Για να είναι δυνατή η σύνδεση με μια βάση δεδομένων που βρίσκεται στο LAN χωρίς να ανοίξει μια ροή από τη DMZ προς το LAN, η ροή της βάσης δεδομένων θα ανακατευθυνθεί μέσω μιας σήραγγας TLS μεταξύ των στοιχείων Edge Gateway και των διακομιστών Mediation Controller.
Για να επιτευχθεί αυτό, είναι απαραίτητο να διαμορφώσετε ένα στοιχείο Edge Gateway (ή δύο στοιχεία Edge Gateway) χρησιμοποιώντας την υποκείμενη τεχνολογία CyberElements Gate.
Δήλωση των στοιχείων Edge Gateway του CyberElements Gate
Για να το κάνετε αυτό, ξεκινήστε συνδεόμενοι στην κονσόλα /mediation/system του CyberElements Gate.
Στη συνέχεια, μεταβείτε στο μενού «Organizations» και κάντε κλικ στο «Add»: 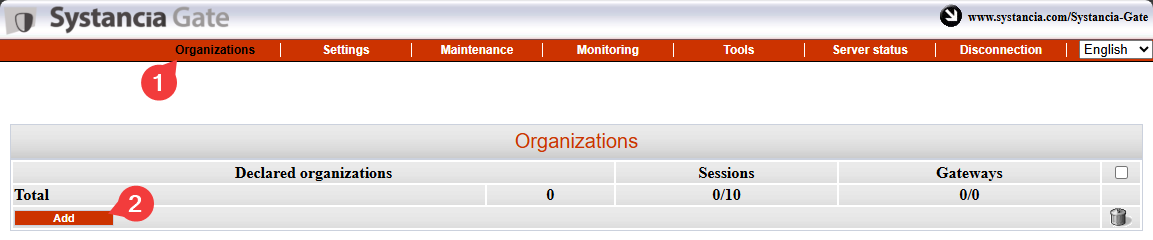
Πληκτρολογήστε το όνομα του οργανισμού, το οποίο πρέπει να διαφέρει από αυτό που έχει δοθεί στο CyberElements Bastion (για παράδειγμα, tunnel), και καθορίστε τουλάχιστον μία άδεια χρήσης περιόδου λειτουργίας χρήστη, καθώς και τον κωδικό πρόσβασης για τον λογαριασμό admin: 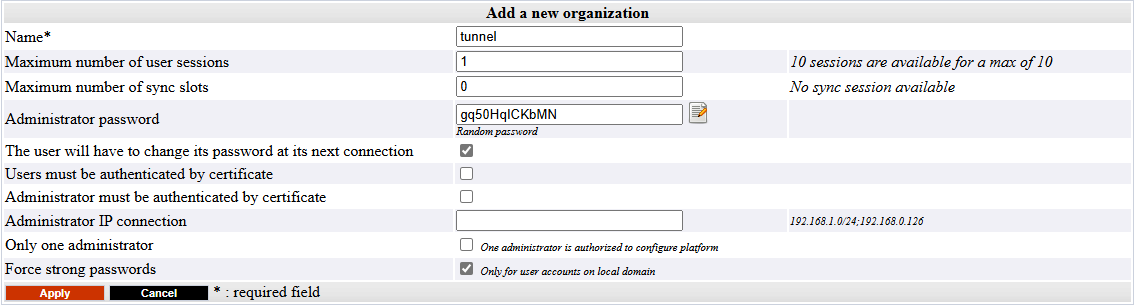
Συνδεθείτε στη διασύνδεση διαχείρισης του οργανισμού που δημιουργήσατε προηγουμένως με τον λογαριασμό admin, μεταβαίνοντας στη διεύθυνση /gate/admin: 
Στη συνέχεια, δηλώστε και τα δύο Edge Gateway που θα χρησιμοποιηθούν για τη δημιουργία της σήραγγας.
Στα αριστερά, τοποθετήστε τον δείκτη του ποντικιού πάνω από το Infrastructure, κάντε κλικ στο Gateways και, στη συνέχεια, κάντε κλικ στο κουμπί Add: 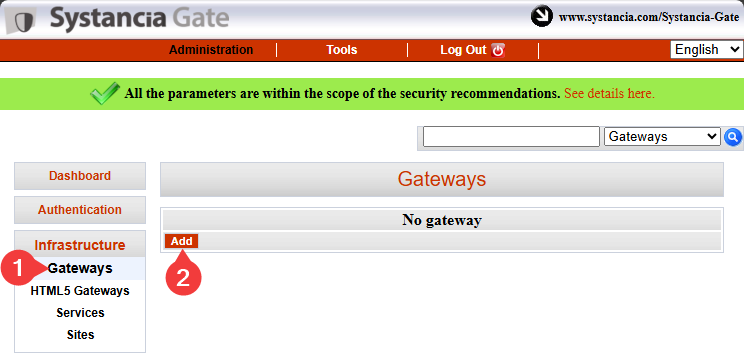
Πληκτρολογήστε το όνομα του πρώτου Edge Gateway και επιβεβαιώστε την καταχώρηση: 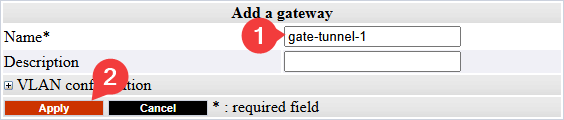
Πληροφορίες
Υπενθυμίζεται ότι το όνομα ενός Edge Gateway συνδέεται με το πιστοποιητικό που θα χρησιμοποιεί για τον έλεγχο ταυτότητάς του στο SSL Router του Mediation Controller.
Το όνομα αυτό έχει την ακόλουθη μορφή <GW_NAME>@<ORGANIZATION_NAME>, όπου το <GW_NAME> αντιστοιχεί στο όνομα του Edge Gateway και το <ORGANIZATION_NAME> αντιστοιχεί στο όνομα του οργανισμού που δημιουργήθηκε στην κονσόλα συστήματος του CyberElements Gate.
Επαναλάβετε το βήμα δήλωσης του Edge Gateway για το δεύτερο Edge Gateway.
Συνδέσεις και ρυθμίσεις σήραγγας στα στοιχεία Edge Gateway
Πληροφορίες
Τα παρακάτω βήματα μπορούν να επαναληφθούν και στα δύο Edge Gateway που χρησιμοποιούνται για τη σήραγγα πρόσβασης στη βάση δεδομένων.
Προαπαιτούμενα
Για να ολοκληρώσετε αυτό το μέρος, θα χρειαστεί να χρησιμοποιήσετε ένα από τα εξής:
- Μια εικονική συσκευή Edge Gateway για την οποία έχει εκτελεστεί μόνο η αρχικοποίηση του συστήματος.
- Ένα Edge Gateway εγκατεστημένο από την αρχή με εγκατεστημένα τα στοιχεία του Edge Gateway.
Πρώτα, χρησιμοποιήστε ένα εργαλείο όπως το WinSCP ή το FileZilla για να μεταφέρετε μέσω SCP το πιστοποιητικό που απαιτείται για τη σύνδεση στον κατάλογο /tmp/ του Edge Gateway.
Στη συνέχεια, συνδεθείτε μέσω SSH και μεταβείτε στον χρήστη root.
Για να συνδέσετε το Edge Gateway και με τους δύο διακομιστές Mediation Controller, πρέπει να δημιουργήσετε δύο νέες παρουσίες του Edge Gateway: η μία θα συνδέεται στο Mediation Controller MASTER και η άλλη στο Mediation Controller SLAVE.
Για να τις δημιουργήσετε, εκτελέστε τις ακόλουθες εντολές:
1 2 | |
Αντιγράψτε το αρχείο πιστοποιητικού στους καταλόγους /etc/ipdiva/gateway-tunnel-master/ssl/ και /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Αντικαταστήστε το <CERT_NAME> με το όνομα του πιστοποιητικού που πρέπει να χρησιμοποιεί το Edge Gateway για να συνδεθεί στο Mediation Controller.
Διαμορφώστε τις παρουσίες του Edge Gateway ώστε να μπορούν να συνδέονται στους διακομιστές Mediation Controller.
Οι διαμορφώσεις διαφέρουν ανάλογα με το Mediation Controller με το οποίο πρέπει να γίνει επικοινωνία. Εφαρμόστε και τις δύο ρυθμίσεις:
Επεξεργαστείτε το αρχείο /etc/ipdiva/gateway-tunnel-master/gateway.xml και συμπληρώστε το με τις ακόλουθες πληροφορίες (ορισμένα τμήματα έχουν παραλειφθεί και υποδεικνύονται με […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Αντικαταστήστε τα ακόλουθα στοιχεία:
@SERVER@: πρέπει να αντικατασταθεί με τη διεύθυνσηRIP_MED_SSL_MASTER@SERVERPORT@: πρέπει να αντικατασταθεί με τη θύρα ακρόασης του SSL Router, η οποία ορίζεται κανονικά σε443keyfile.pem: πρέπει να αντικατασταθεί με το όνομα του αρχείου πιστοποιητικούPASSWORD: πρέπει να αντικατασταθεί με τον κωδικό πρόσβασης του πιστοποιητικού@RPC_PORT@: πρέπει να αντικατασταθεί με μια θύρα στην οποία δεν γίνεται αυτήν τη στιγμή ακρόαση στον υπολογιστή· μπορεί να χρησιμοποιηθεί η θύρα9082
Παράδειγμα
Λαμβάνοντας υπόψη τις ακόλουθες πληροφορίες:
- Το
RIP_MED_SSL_MASTERισούται με:10.0.10.11 - Θύρα ακρόασης του SSL Router:
443 - Όνομα αρχείου πιστοποιητικού:
gate-tunnel.p12 - Κωδικός πρόσβασης πιστοποιητικού:
Str0ngP@ssw0rd
Το αρχείο /etc/ipdiva/gateway-tunnel-master/gateway.xml θα διαμορφωνόταν ως εξής:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Πλήρες αρχείο
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Επεξεργαστείτε το αρχείο /etc/ipdiva/gateway-tunnel-slave/gateway.xml και συμπληρώστε το με τις ακόλουθες πληροφορίες (ορισμένα τμήματα έχουν παραλειφθεί και υποδεικνύονται με […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Αντικαταστήστε τα ακόλουθα στοιχεία:
@SERVER@: πρέπει να αντικατασταθεί με τη διεύθυνσηRIP_MED_SSL_SLAVE@SERVERPORT@: πρέπει να αντικατασταθεί με τη θύρα ακρόασης του SSL Router, η οποία ορίζεται κανονικά σε443keyfile.pem: πρέπει να αντικατασταθεί με το όνομα του αρχείου πιστοποιητικούPASSWORD: πρέπει να αντικατασταθεί με τον κωδικό πρόσβασης του πιστοποιητικού@RPC_PORT@: πρέπει να αντικατασταθεί με μια θύρα που δεν χρησιμοποιείται αυτήν τη στιγμή στον υπολογιστή· μπορεί να χρησιμοποιηθεί η θύρα9083
Παράδειγμα
Λαμβάνοντας υπόψη τις ακόλουθες πληροφορίες:
- Το
RIP_MED_SSL_SLAVEισούται με:10.0.10.13 - Θύρα ακρόασης του SSL Router:
443 - Όνομα αρχείου πιστοποιητικού:
gate-tunnel.p12 - Κωδικός πρόσβασης πιστοποιητικού:
Str0ngP@ssw0rd
Το αρχείο /etc/ipdiva/gateway-tunnel-slave/gateway.xml θα διαμορφωνόταν ως εξής:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Πλήρες αρχείο
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Τώρα που οι παρουσίες έχουν διαμορφωθεί ώστε να συνδέονται στους διακομιστές Mediation Controller, πρέπει ακόμη να διαμορφωθούν ώστε να ανακατευθύνουν τη σύνδεση του Mediation Controller προς τη βάση δεδομένων.
Για να το κάνετε αυτό, επεξεργαστείτε το αρχείο /etc/ipdiva/gateway-tunnel-master/services.xml και τροποποιήστε το ως εξής:
1 2 3 4 5 6 7 8 9 | |
Αντικαταστήστε το DB_SERVER με το όνομα DNS ή τη διεύθυνση IP που χρησιμοποιείται για τη σύνδεση στη βάση δεδομένων και το DB_PORT με τη θύρα ακρόασης της παρουσίας της βάσης δεδομένων.
Αναπαραγάγετε αυτές τις ρυθμίσεις για την παρουσία που συνδέεται στον διακομιστή Mediation Controller SLAVE, αντιγράφοντας το αρχείο:
1 | |
Τέλος, εκκινήστε τις παρουσίες του Edge Gateway ώστε να δημιουργήσουν σύνδεση με τους διακομιστές Mediation Controller:
1 2 | |
Διαμόρφωση της σήραγγας των διακομιστών Mediation Controller
Για να μπορούν οι διακομιστές Mediation Controller να χρησιμοποιούν τη σήραγγα, πρέπει ακόμη να δηλώσετε την ύπαρξή της.
Για να το κάνετε αυτό, συνδεθείτε ως root στους διακομιστές Mediation Controller και επεξεργαστείτε το αρχείο /etc/ipdiva/server/services.xml για να προσθέσετε το ακόλουθο τμήμα (ορισμένα τμήματα έχουν παραλειφθεί και επισημαίνονται με […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Αντικαταστήστε τα ακόλουθα στοιχεία:
GW1_NAMEμε το όνομα του πρώτου Edge GatewayGW2_NAMEμε το όνομα του δεύτερου Edge GatewayORGANIZATION_NAMEμε το όνομα του οργανισμού του CyberElements Gate που δημιουργήθηκε προηγουμένως
Παράδειγμα
Λαμβάνοντας υπόψη τις ακόλουθες πληροφορίες:
- Όνομα του Edge Gateway 1:
gate-tunnel-1 - Όνομα του Edge Gateway 2:
gate-tunnel-2 - Όνομα του οργανισμού του CyberElements Gate:
tunnel
Το αρχείο /etc/ipdiva/server/services.xml θα συμπληρωνόταν ως εξής:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Πλήρες αρχείο
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
Για να εφαρμόσετε τη νέα διαμόρφωση, επανεκκινήστε το SSL Router με την ακόλουθη εντολή:
1 | |
Αρχικοποίηση της βάσης δεδομένων
Προσοχή!
Πρέπει να δημιουργήσετε τη βάση δεδομένων default πριν την αρχικοποιήσει το CyberElements Bastion (δεν δημιουργείται αυτόματα).
Για να αρχικοποιήσετε τη βάση δεδομένων PostgreSQL της διαμόρφωσης συστήματος, πρέπει πρώτα να διαμορφώσετε τις ρυθμίσεις σύνδεσης στους διακομιστές Mediation Controller.
Για να το κάνετε αυτό, επεξεργαστείτε το αρχείο /etc/ipdiva/care/databasesettings.ini και στους δύο διακομιστές και προσθέστε τις ακόλουθες καταχωρήσεις:
2 3 4 5 6 7 8 9 | |
Αντικαταστήστε τα ακόλουθα στοιχεία:
DB_USERNAMEμε το όνομα χρήστη που χρησιμοποιείται για τη σύνδεση στη βάση δεδομένων.DB_PWDμε τον κωδικό πρόσβασης του χρήστη που συνδέεται.DB_HOSTμε τη διεύθυνση IP ή το όνομα DNS που χρησιμοποιείται για τη σύνδεση στη βάση δεδομένων· εάν χρησιμοποιείται σύνδεση μέσω Edge Gateway, θα πρέπει να καταχωρίσετε127.0.0.1.DB_PORTμε τη θύρα που χρησιμοποιείται για τη σύνδεση στην παρουσία της βάσης δεδομένων· εάν χρησιμοποιείται σύνδεση μέσω Edge Gateway, θα πρέπει να καταχωρίσετε1432.
Η αρχικοποίηση της βάσης δεδομένων μπορεί να εκκινηθεί με τις ακόλουθες εντολές, οι οποίες πρέπει να εκτελεστούν μόνο σε ένα Mediation Controller:
1 2 | |
Στη συνέχεια, το μόνο που απομένει είναι η επανεκκίνηση της υπηρεσίας apache2 και στους δύο διακομιστές Mediation Controller για την εφαρμογή της αρχικοποίησης της βάσης δεδομένων συστήματος:
1 | |
Εγκατάσταση προγραμμάτων οδήγησης για σύνδεση με βάσεις δεδομένων Microsoft SQL
Εάν θέλετε να συνδεθείτε σε μια εξωτερική βάση δεδομένων και πρόκειται για Microsoft SQL Server, πρέπει να εγκατασταθούν πρόσθετα προγράμματα οδήγησης ODBC.
Διατίθενται δύο εκδόσεις: η έκδοση 17 και η έκδοση 18.
Απαιτείται σύνδεση TLS για τα προγράμματα οδήγησης της έκδοσης 18
Η χρήση των προγραμμάτων οδήγησης ODBC 18 απαιτεί την κρυπτογράφηση της σύνδεσης με TLS. Για να το κάνετε αυτό, πρέπει να διαμορφώσετε τον MS SQL Server για κρυπτογράφηση των συνδέσεων.
Πριν ξεκινήσετε την εγκατάσταση των προγραμμάτων οδήγησης ODBC, πρέπει να εγκαταστήσετε τα απαραίτητα πακέτα προετοιμασίας και, στη συνέχεια, να προετοιμάσετε το αποθετήριο της Microsoft για την εγκατάσταση των πακέτων:
1 2 3 4 | |
Στη συνέχεια, εγκαταστήστε τα προγράμματα οδήγησης σύμφωνα με την έκδοση που επιλέξατε και διαμορφώστε το σύστημα ώστε να χρησιμοποιεί την εντολή sqlcmd:
1 2 3 | |
1 2 3 | |
Τα προγράμματα οδήγησης ODBC έχουν πλέον εγκατασταθεί σωστά.
Εάν ο διακομιστής Mediation Controller έχει πρόσβαση σε έναν διακομιστή MS SQL, η ακόλουθη εντολή θα πρέπει να επιτρέπει τη σύνδεση στον απομακρυσμένο διακομιστή:
1 | |
Όπου:
- Το
SERVERπρέπει να αντικατασταθεί με το όνομα DNS ή τη διεύθυνση IP του διακομιστή MS SQL. - Το
INSTANCE_NAMEπρέπει να αντικατασταθεί με το όνομα της παρουσίας στην οποία θα γίνει η σύνδεση· εάν δεν είναι απαραίτητο, καταργήστε επίσης τον χαρακτήρα \. - Το
PORTπρέπει να αντικατασταθεί με τη θύρα σύνδεσης στην παρουσία της βάσης δεδομένων MS SQL. - Το
USERπρέπει να αντικατασταθεί με το όνομα χρήστη για τη δημιουργία της σύνδεσης.
Παραδείγματα
Εάν ο διακομιστής Mediation Controller έχει πρόσβαση σε έναν διακομιστή βάσης δεδομένων MS SQL μέσω της διεύθυνσης IP 10.0.10.100, η παρουσία στην οποία πρέπει να αποκτηθεί πρόσβαση κάνει ακρόαση στη θύρα 1433 και ο λογαριασμός πρόσβασης είναι ο sql-user, τότε η εντολή σύνδεσης είναι η εξής:
1 | |
Εάν έπρεπε να καθοριστεί η παρουσία σύνδεσης με το όνομα MSSQLINSTANCE, η εντολή θα τροποποιούνταν ως εξής:
1 | |
Διαμόρφωση διακομιστή ώρας NTP
Συνιστάται να ρυθμίσετε έναν διακομιστή ώρας για να διατηρείται ενημερωμένο το ρολόι του συστήματος. Τα απαραίτητα βήματα περιγράφονται στη σελίδα διαμόρφωσης NTP.
Αρχικές διαμορφώσεις στο CyberElements Bastion
Εξουσιοδότηση πρόσβασης στις διεπαφές web με την εικονική IP
Από προεπιλογή, δεν επιτρέπεται η σύνδεση στις διασυνδέσεις web του προϊόντος CyberElements Bastion με την εικονική διεύθυνση IP VIP_MED_WEB.
Για να προσθέσετε την εξουσιοδότηση, εκτελέστε ως root τις ακόλουθες εντολές στους διακομιστές Mediation Controller:
1 2 | |
Αντικαταστήστε το IP με τη διεύθυνση IP που αντιστοιχεί στο VIP_MED_WEB.
Αρχικές διαμορφώσεις
Σε αυτό το στάδιο, οι διακομιστές Mediation Controller έχουν εγκατασταθεί, αλλά απαιτούνται ακόμη αρκετές ενέργειες:
-
Αλλαγή των προεπιλεγμένων κωδικών πρόσβασης
Αλλάξτε τους προεπιλεγμένους κωδικούς πρόσβασης των κονσολών συστήματος.
-
Εγκατάσταση πιστοποιητικών και αδειών χρήσης
Ο διακομιστής Mediation Controller απαιτεί διάφορα πιστοποιητικά και μια άδεια χρήσης για να είναι λειτουργικός.
Μόνο το πιστοποιητικό για το πρόγραμμα-πελάτη CyberElements Bastion πρέπει να δηλωθεί εκ νέου και στους δύο διακομιστές Mediation Controller (χρησιμοποιήστε τις RIPRIP_MED_WEB_MASTERκαιRIP_MED_WEB_SLAVE). -
Διαμόρφωση του πιστοποιητικού web
Διαμορφώστε το πιστοποιητικό web που χρησιμοποιείται για τη σύνδεση στις διεπαφές web
-
Δήλωση ονόματος DNS
Προσθέστε ένα όνομα DNS που είναι εξουσιοδοτημένο να συνδέεται στις διεπαφές web.
-
Διαμόρφωση του οργανισμού
Διαμορφώστε τον οργανισμό του CyberElements Bastion.
Διαμόρφωση με άμεση πρόσβαση στη βάση δεδομένων
Διαμόρφωση με πρόσβαση στη βάση δεδομένων μέσω της σήραγγας των στοιχείων Edge Gateway
-
Δήλωση των στοιχείων Edge Gateway
Δηλώστε το στοιχείο ή τα στοιχεία Edge Gateway ή HTML5 Gateway που θα εγκατασταθούν.
-
Δημιουργία λογικής τοποθεσίας
Δημιουργήστε και διαμορφώστε μια λογική τοποθεσία που ομαδοποιεί τα στοιχεία Edge Gateway και HTML5 Gateway που μπορούν να έχουν πρόσβαση σε τοπικούς πόρους.
-
Εγκατάσταση στοιχείου Edge Gateway
Εγκαταστήστε και διαμορφώστε ένα νέο στοιχείο Edge Gateway με τους πρόσφατα εγκατεστημένους διακομιστές Mediation Controller.
Θα διαμορφωθεί επίσης μια παρουσία HTML5 Gateway.